ポリシーリスクを可視化。自然な言葉でポリシーに関する疑問を解決します。 デモを申し込む →
Published:
FireMon がリアルタイム CSPM を先駆けた方法とその理由
by FireMon
2年前、FireMon は Cloud Defense プラットフォームにリアルタイム機能を導入し、その水準を引き上げました。これは重要な進展でした。単純な安全性チェックツールから、本格的なクラウドセキュリティの守り手へと変貌させたからです。リアルタイム機能は、ツールを基本的な脆弱性評価から包括的なクラウドセキュリティ運用プラットフォームへと発展させるうえで不可欠です。ただし、リアルタイム化への取り組みは顧客からの要望によるものではなく、効率性の向上とセキュリティ運用の強化を提供するという当社の姿勢に基づくものでした。
リアルタイム機能を構築した理由:
当社の当初の目標は、クラウドセキュリティポスチャ管理(CSPM)ツールを作ることではありませんでした。組織がクラウドセキュリティの脆弱性により迅速に対処できるよう支援し、セキュリティと DevOps/クラウド運用の間のギャップを埋めることを目的として、クラウドセキュリティ自動化プラットフォームの構築から始めました。わずかな違いに思えるかもしれませんが、これは当社が異なる視点で CSPM 市場に参入したことを意味します。
- 時間ベースのスキャンの非効率性:当初、当社も他社と同様に時間ベースのスキャンに依存していました。しかし、分散処理を行っても処理が遅く、顧客のサービス上限を超えるおそれもありました。
- 古いデータ:定期スキャンでは、顧客が古い情報を見ることになります。15分ごとにスキャンしていても、開発チームがすでに解決した事項について通知してしまう可能性があります。
- セキュリティ運用のリアルタイム性:対応担当者は、イベント、アラート、構成をリアルタイムに把握する必要があります。
- 当社にとっての効率性:すべてが時間ベースの場合、マルチテナントシステムでのタイミング管理とキャパシティプランニングが困難になるという点を考慮することは、身勝手なことではありません。
とはいえ、時間ベースのスキャンに存在意義がないということではありません。当社は現在も Free プランでそれを使用しており、すべての Pro アカウントでは見落としがないよう日次のスイープを実施しています。
リアルタイム機能の構築(AWS の場合):
本稿では、AWS 向けにリアルタイム機能をどのように実現しているかを取り上げます。Azure および GCP 向けの実装については、今後の記事で詳しく説明します。当社は複数回の改良を重ねており、AWS のおかげで、現在のシステムは非常に効率的なものとなっています。
- EventBridge から Lambda、そして API へ:当初は、顧客環境にデプロイした Lambda 関数を介して、EventBridge から API ゲートウェイへイベントを転送していました。機能はしましたが、効率は高くありませんでした。
- EventBridge から… EventBridge へ:AWS が EventBridge を強化し、顧客が当社へ直接イベントを送信できるようになりました。これにより、顧客アカウントに EventBridge ルールをデプロイするだけで済むようになりました。AWS のイベントヘッダーは改ざん不可能であり、顧客に紐づかないものはすべて破棄するため、特別な認証も不要です。
- 変更時の更新:当社は更新や削除といった変更を追跡し、リソースの詳細を取得します。これにより、該当する項目について Discoverer サービスでの更新が開始されます。
- トリガーチェーン:更新はインベントリに反映され、ここでの変更がチェック用の Lambda 関数をトリガーします。特定の種類のリソースに対するすべてのチェックが同時に実行され、検出結果はアラートおよび修復のルールに照らして評価されます。
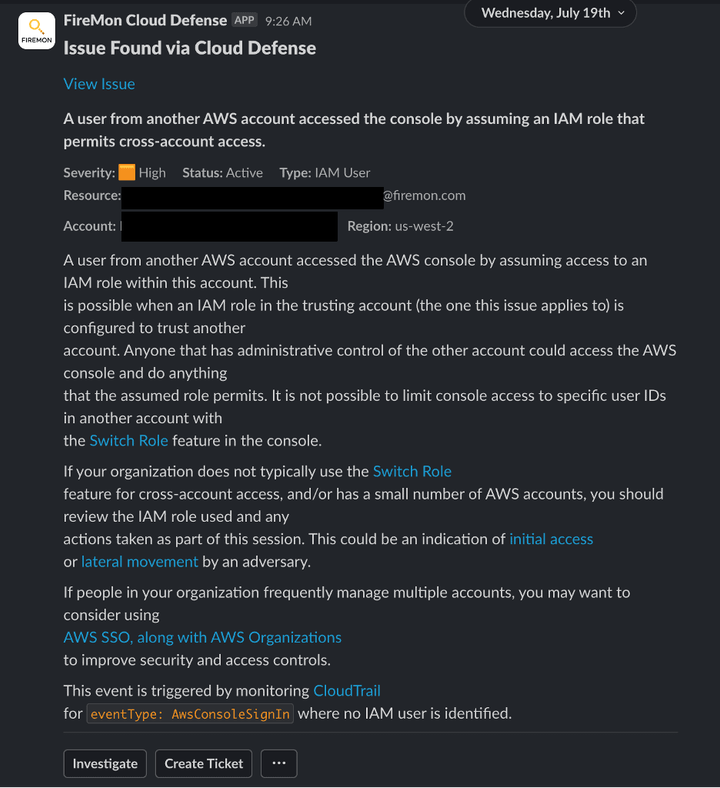
- 即時アラート:この構成により、変更からわずか5〜15秒でアラート(または自動修復)がトリガーされ、システムのすべての部分が一貫したデータ(コンプライアンスなど)で更新されます。多くの顧客は ChatOps(Slack/Teams)にアラートを送信していますが、メールでの送信、JIRA チケットの作成、SIEM への転送も可能です。
リアルタイム機能のメリット:
リアルタイムへの移行により Cloud Defense は進化し、当社が当初から構想していたセキュリティ運用がついに実現しました。リアルタイム機能がなければ、CSPM ツールは実質的にもう一種類の脆弱性スキャナーにすぎません。脆弱性スキャナーに問題があるわけではなく、当社自身も使用しています。しかし、クラウドの設定ミスは瞬時にインターネットへ露出しうるため、対応サイクルははるかに短縮される必要があると当社は考えています。
- 最新のインベントリ:リアルタイム機能により、Cloud Defense に表示される内容が、お客様の AWS アカウントの現在の構成を正確に反映します。
- 即時チェック:セキュリティとコンプライアンスのチェックが変更と同時に実行され、設定ミスを速やかに特定します。時間ベースのツールのスキャン間隔である15分から24時間もの間、無防備な状態に置かれることはありません。
- 変更の完全な把握:Cloud Defense は、変更を引き起こした API、その API 呼び出しを行った ID、そしてリソースへの影響(変更内容とチェック結果を含む)を、最初から最後まで追跡します。この包括的な追跡により、変更の記録、同一 IAM エンティティによる他の API 呼び出しの調査、影響を受けたリソースに接続された資源の探索など、強力な分析が可能になります。
- セキュリティ運用の実現:Cloud Defense により、誰がいつ変更を行ったか、そのセキュリティ上の影響は何かを把握でき、手動か自動かを問わず迅速な修復を促すために情報をフィルタリングして転送できます。スプレッドシートをメールで送る必要はもうありません。この変革により、プラットフォームは完全な運用ツールへと引き上げられます。
当社の Cloud Defense プラットフォームは、リアルタイム CSPM のあるべき姿を示しています。時間ベースのスキャンを行っていた初期から、リアルタイム監視への迅速な移行に至るまで、当社は CSPM をセキュリティ運用ツールとして活用する力を高め、クラウド環境を保護する新たな手法を導入してきました。Cloud Defense へのリアルタイム機能の追加は、単なる目を引く機能の話ではなく、クラウドセキュリティを堅牢、迅速、かつ信頼できるものにするうえでの転換点でした。