ポリシーリスクを可視化。自然な言葉でポリシーに関する疑問を解決します。 デモを申し込む →
Published:
ネットワークセキュリティポリシー制御を実現する FireMon Agentic AI のご紹介
FireMon Agentic AI は firewall ポリシーのレビューを自動化し、推奨事項を準備します。レビューと承認の主導権はセキュリティチームが保持します。
by FireMon
あるアプリケーションチームがデータベースへのアクセスを必要としているとします。要求自体は単純に見えます。しかし作業を進める前に、ネットワークセキュリティエンジニアは該当するデバイスとポリシーを特定し、既存のアクセスを把握し、想定される変更を評価したうえで、他者がレビューできる形の提案をまとめなければなりません。これをアプリケーション、環境、firewall ベンダーの数だけ繰り返せば、調査作業はチームの業務の大きな部分を占めることになります。それでもこの作業は欠かせません。ポリシーのコンテキストが不完全なままでは、依存関係の見落とし、不要なアクセスの付与、あるいはビジネス要件を満たさない変更につながりかねません。
FireMon Agentic AI は、こうした調査と計画のステップをエージェントに担わせます。FireMon に組み込まれたこの機能により、担当者はポリシーの複雑性に対応する余力を確保しながら、重要な判断は組織の側に残せます。標準提供のエージェントを利用することも、独自のエージェントを作成することも、FireMon MCP Server を通じて外部の agentic workflow を接続することも可能です。
これは FireMon の Network Security Policy Control for the Modern Enterprise を実務に適用したものであり、ポリシーの根拠と運用ツールを、チームが完了させるべき作業の中に組み込みます。
ポリシーのコンテキストと、作業を実行するツール
FireMon の agentic AI フレームワークは、指示、スキル、ツール、権限を組み合わせたものです。指示はエージェントが何を行うべきかを定義します。スキルは補助的な知識を提供します。ツールは、ポリシーレコードの取得から推奨事項の算出、変更案の作成まで、個別の操作を実行します。
ポリシー検索を例に取ります。SiQL Expert は Security Intelligence Query Language(SiQL)のドキュメントとサンプルを提供します。SiQL ツールがクエリを実行します。これらの構成要素が組み合わさることで、エージェントは質問を検索に変換し、取得した情報を説明できるようになります。
エージェントは FireMon の workflow の参加者でもあります。ユーザーと同様にタスクの割り当てを受け、その作業を自動的に引き受けます。定義された権限の範囲内で動作し、情報を収集して推奨事項を作成しつつ、必要に応じて担当者にレビューを求めます。その基盤となるのは、FireMon が25年にわたり蓄積してきたポリシー情報と運用の知見です。エージェントはそのコンテキストと利用可能なツールを用いて、ポリシー判断の背後にある中間作業を遂行します。
アクセス要件を調査する
例として、app-web-01 から app-db-01 へ TCP ポート 5432 で到達させるという要求を考えます。最初の問いは、既存のポリシーがそのアクセスについて何を定めているかです。
FireMon Intelligent Agent はポリシーデータを検索・分析し、SiQL クエリを構築して実行し、その結果を説明します。担当者は、まずクエリを書いたり複数の検索を手作業で組み合わせたりすることなく、どのルールが要求に関係するのかを尋ねられます。
返されたレコードは次の判断の根拠になります。担当者は関連するルールとそのコンテキストを確認し、問いを絞り込めます。たとえば調査範囲を本番環境に限定すれば、要求にとって重要なスコープに作業を集中できます。この区別は回答を解釈するうえで重要です。一致するルールは有用な根拠ですが、それだけでエンドツーエンドの到達性が証明されるわけではありません。担当者は設計に進む前に、返された情報が何を裏付けているのかを理解する必要があります。検索と説明はエージェントが担い、エンジニアの手元には評価すべき具体的なポリシー情報が残ります。
レビューに向けて一貫した変更案を準備する
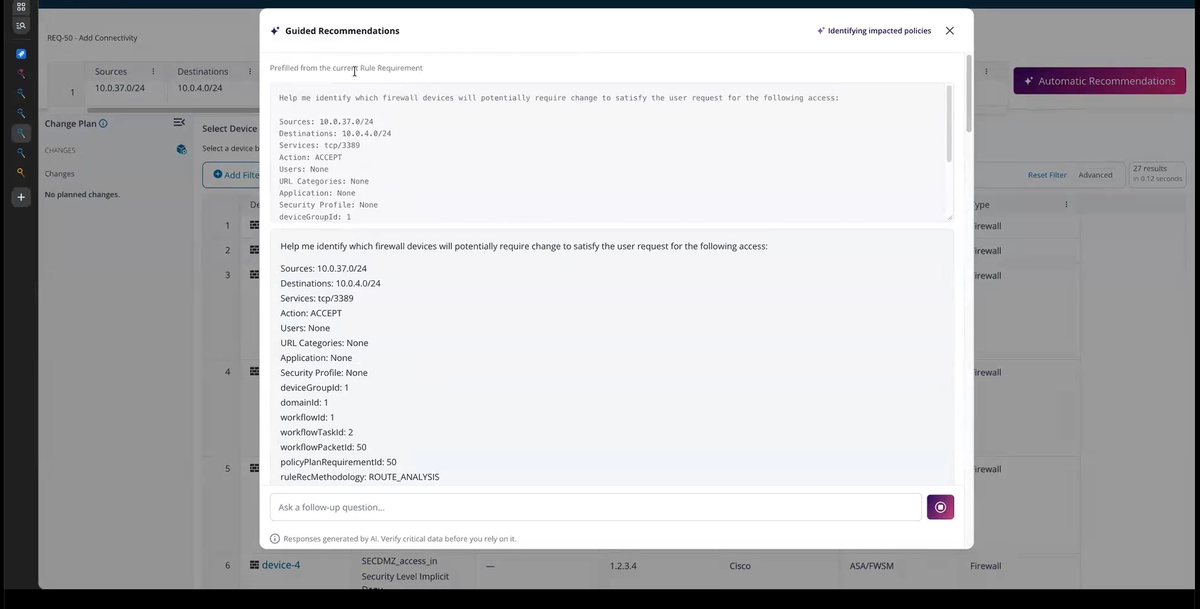
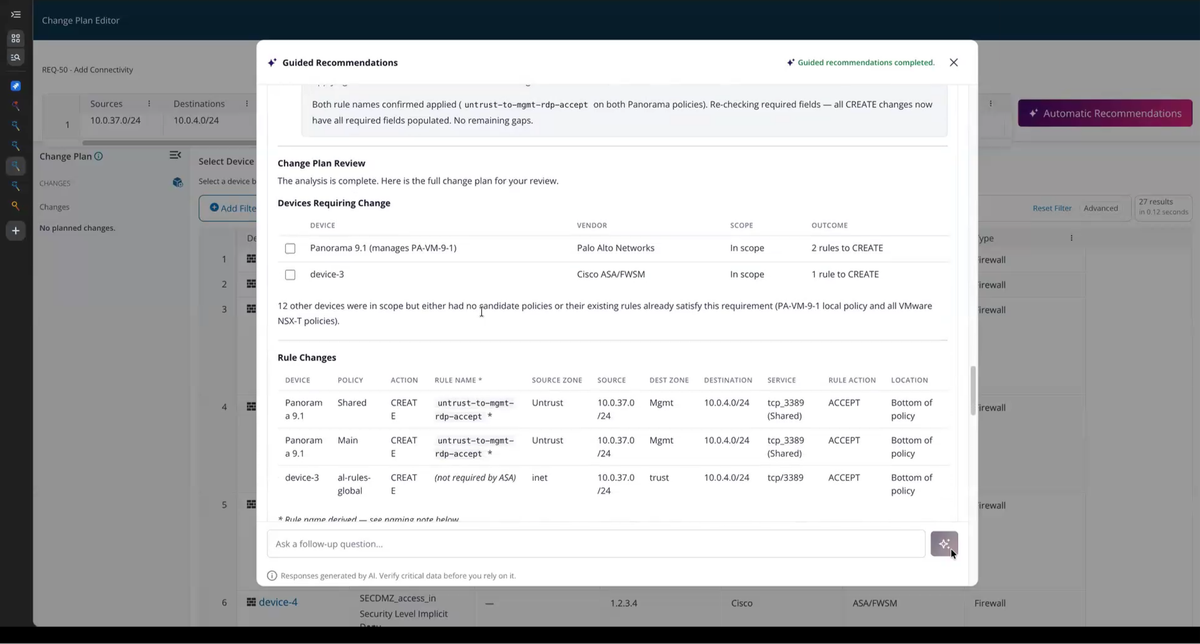
要件が把握できたら、Network Designer が送信元、宛先、サービス、要求されたアクション、デバイスグループを分析し、firewall ポリシーの推奨事項を生成します。アプリケーションからデータベースへの要求では、これらの推奨事項が担当者の評価対象となる変更案を示します。Policy Change Designer は、アクセス要求を検出から推奨事項の提示、Policy Plan 変更の準備まで一貫して進めます。Find Rule Starting Devices や Compute Rule Path Recommendations といったツールが、その調査と分析の個別部分を実行します。エージェントは結果を集約し、関連するデバイスとポリシーのコンテキストにまたがる作業案を準備します。
要求を満たす方法が複数存在する場合もあります。どのポリシーが適切かは、組織が環境をどのように管理しているかによって変わります。Policy Change Designer は、有効な選択肢の中から担当者が選ぶ必要がある場面で処理を一時停止します。また、ルール名などの必須項目を補完するため、手作業による計画入力を減らしつつ、提案内容はレビューできる状態で保持します。
この事前構築済みの workflow では、担当者が提案をレビューして承認するまで何も保存されません。修正を依頼することも、破棄することもできます。承認すると、提案された作業が Policy Planner に保存され、以降の workflow 処理に引き継がれます。firewall に変更が展開されるわけではなく、この workflow には Policy Planner が必要です。これらの機能は、同じ運用課題の互いに関連する部分に対応します。チームは、個別のエージェント間で自動的に処理が引き継がれることを前提とせずに、目の前の作業にこれらを活用できます。
チームに合わせてエージェントを形づくる
標準提供のエージェントは出発点です。これらをカスタマイズすることも、自組織の責任範囲に適した指示、スキル、ツール、権限を備えたエージェントを新たに作成することもできます。たとえばチームは、引き継ぎ前に不足している入力項目を一覧化し、変更案を要約するようエージェントに指示できます。この指示により、担当者は対応が必要な事項を一貫した形で把握できます。設定変更の前後で同じ要求を実行すれば、その効果が出力に表れます。
スコープも同様に重要です。地域チームに割り当てたエージェントは、該当するデバイスグループと許可された操作に限定できます。Run Agent As 設定は、その作業に使用する実行 ID を指定します。したがって設定は、エージェントがタスクにどう取り組むかと、どの権限の下で動作するかの両方を定めます。Agent Plugins と Skill Plugins はパッケージ化された出発点を提供し、設定済みのエージェントとスキルがそれをチームの業務に適用します。利用可能な構成要素を自社のプロセスに合わせて組み合わせ、サポート対象の workflow タスクをエージェントに割り当てられます。結果の評価と、組織の状況に左右される判断は、引き続き担当者の責任です。
ポリシーの根拠を外部の workflow に接続する
FireMon MCP Server は、Model Context Protocol(MCP)を通じて、選択したポリシーデータとサポート対象の操作を、お客様が管理する AI アプリケーションに提供します。外部アプリケーションは自身のモデルで動作し、MCP client 経由でツールを呼び出します。FireMon はエンドポイント、ツール、認可を提供します。security incident の調査では、外部の workflow がアラート情報と Execute SiQL Search で取得したポリシーレコードを組み合わせられます。これにより、各レコードを手作業で収集・転送することなく、ネットワークセキュリティの根拠を調査に取り込めます。その結果は分析を支えるものであり、それだけでインシデントの全容が確定するわけではありません。
提供開始時点のツールカタログには、検索、検出、推奨、変更準備、認可された保存にわたる 16 のツールが含まれます。アクセス workflow では、選択した推奨事項をステージング済みの Policy Plan 変更に変換できます。必要な権限があれば、Save Policy Plan Change がその作業を Policy Planner に保存します。カタログには firewall への直接的な展開操作は含まれていません。今後も定期的に新しいツールを追加し、FireMon の agentic 機能を段階的に拡張していきます。
アクセス権は、要求を行う FireMon の ID に従います。各 Personal Access Token はユーザーに紐づき、MCP は FireMon REST API と同じ権限チェックを使用します。これには該当するロールおよびデバイスグループの制限も含まれます。トークンが独立した権限スコープを持つことはありません。変更の書き込み権限を持たない専用アカウントを使えば、外部の workflow を許可された分析のみに制限できます。想定する用途に応じて、権限と該当する workflow の統制はお客様側で定義してください。事前構築済みの Policy Change Designer における保存前レビューの流れは、すべての MCP 操作に共通する承認要件ではありません。
エージェントによるポリシー運用がチームにもたらすものを確認する
FireMon Agentic AI と FireMon MCP Server は、FireMon の 10 月版 Security Manager Platform リリースでご利用いただけます。AI はオプションであり、既定ではオフです。お客様は、自社で承認済みのモデル環境を含め、サポート対象のモデルを選択でき、それに伴うモデル利用コストはお客様の負担となります。
実務上の効果は、ポリシー業務に充てられる余力が増えることです。エージェントが情報を収集し、選択肢を検討し、変更を準備する一方で、担当者は作業を指揮し、判断を要する意思決定を行います。チームが日常的に扱っているアクセス要求やポリシー調査をお持ちください。ポリシーのコンテキスト収集からレビュー用の変更準備まで、FireMon の agentic 機能がどのように機能するかをご確認いただけます。
デモをリクエストして、FireMon Agentic AI がお客様の環境におけるポリシー管理の負担をどのように軽減できるかをご確認ください。