ขอแนะนำ FireMon Agentic AI เรียนรู้เพิ่มเติม →
Published:
ขอแนะนำ FireMon Agentic AI สำหรับการควบคุม Network Security Policy
FireMon Agentic AI ทำให้การตรวจทาน firewall policy เป็นอัตโนมัติ โดยจัดเตรียมคำแนะนำไว้ให้ ขณะที่ทีมความปลอดภัยยังคงควบคุมการตรวจทานและการอนุมัติ
by FireMon
ทีมแอปพลิเคชันทีมหนึ่งต้องการสิทธิ์เข้าถึงฐานข้อมูล คำขอนี้ฟังดูตรงไปตรงมา แต่ก่อนที่เรื่องจะเดินหน้าต่อได้ วิศวกรความปลอดภัยเครือข่ายต้องค้นหาอุปกรณ์และ policy ที่เกี่ยวข้อง ทำความเข้าใจสิทธิ์เข้าถึงที่มีอยู่ ประเมินการเปลี่ยนแปลงที่เป็นไปได้ และจัดเตรียมข้อเสนอให้ผู้อื่นตรวจทาน เมื่อคูณงานดังกล่าวด้วยจำนวนแอปพลิเคชัน สภาพแวดล้อม และผู้ผลิต firewall หลายราย การสืบค้นตรวจสอบจึงกลายเป็นส่วนสำคัญของภาระงานของทีม และงานนี้ยังคงต้องทำอยู่ดี เพราะ policy context ที่ไม่ครบถ้วนอาจหมายถึงการมองข้าม dependency การเปิดสิทธิ์เข้าถึงเกินความจำเป็น หรือการเปลี่ยนแปลงที่ไม่ตอบโจทย์ความต้องการทางธุรกิจ
FireMon Agentic AI มอบหมายให้ agent รับผิดชอบขั้นตอนการสืบค้นตรวจสอบและการวางแผนเหล่านั้น ความสามารถนี้ผนวกอยู่ใน FireMon โดยตรง ช่วยให้ผู้ปฏิบัติงานมีกำลังมากขึ้นในการรับมือกับความซับซ้อนของ policy ขณะที่การตัดสินใจสำคัญยังคงอยู่กับองค์กร ลูกค้าสามารถใช้ agent ที่ให้มา สร้าง agent ของตนเอง หรือเชื่อมต่อ agentic workflow ภายนอกผ่าน FireMon MCP Server
นี่คือการนำแนวทาง Network Security Policy Control for the Modern Enterprise ของ FireMon มาใช้งานจริง โดยนำหลักฐานด้าน policy และเครื่องมือปฏิบัติการเข้ามาอยู่ในงานที่ทีมต้องทำให้สำเร็จ
Policy context และเครื่องมือที่ลงมือทำงานจริง
กรอบการทำงาน agentic AI ของ FireMon ผสาน instructions, skills, tools และ permissions เข้าด้วยกัน โดย instructions กำหนดว่า agent ควรทำอะไร skills ให้ความรู้สนับสนุน ส่วน tools ดำเนินการเฉพาะเรื่อง ตั้งแต่การดึงข้อมูล policy ไปจนถึงการคำนวณคำแนะนำและการจัดเตรียมการเปลี่ยนแปลงที่นำเสนอ
ลองพิจารณากรณีการค้นหา policy: SiQL Expert ให้ทั้งเอกสารประกอบและตัวอย่างการใช้งาน Security Intelligence Query Language (SiQL) ส่วนเครื่องมือ SiQL ทำหน้าที่รันคิวรี เมื่อองค์ประกอบเหล่านี้ทำงานร่วมกัน agent จึงสามารถแปลงคำถามให้เป็นการค้นหา และอธิบายข้อมูลที่ดึงกลับมาได้
agent ยังเป็นผู้มีส่วนร่วมใน workflow ของ FireMon เช่นเดียวกับผู้ใช้งาน agent สามารถรับมอบหมายงานและเริ่มดำเนินงานนั้นได้โดยอัตโนมัติ โดยทำงานภายใต้ permissions ที่กำหนดไว้ รวบรวมข้อมูลและจัดเตรียมคำแนะนำ พร้อมดึงผู้ปฏิบัติงานเข้ามาตรวจทานเมื่อจำเป็น รากฐานของทั้งหมดนี้คือข้อมูล policy และความเชี่ยวชาญด้านการปฏิบัติงานที่ FireMon สั่งสมมากว่า 25 ปี agent ใช้ context ดังกล่าวและเครื่องมือที่มีอยู่เพื่อดำเนินงานขั้นกลางที่อยู่เบื้องหลังการตัดสินใจด้าน policy
สืบค้นตรวจสอบความต้องการด้านการเข้าถึง
ลองดูตัวอย่างคำขอให้ app-web-01 เข้าถึง app-db-01 บน TCP port 5432 คำถามแรกคือ policy ที่มีอยู่ระบุอะไรไว้เกี่ยวกับการเข้าถึงนั้น
FireMon Intelligence Agent ค้นหาและวิเคราะห์ข้อมูล policy พร้อมสร้างและรัน SiQL query รวมถึงอธิบายผลลัพธ์ที่ได้ ผู้ปฏิบัติงานสามารถสอบถามได้ทันทีว่า rule ใดเกี่ยวข้องกับคำขอนั้น โดยไม่ต้องเขียน query ขึ้นมาก่อน หรือรวบรวมผลการค้นหาแยกส่วนด้วยตนเอง
ข้อมูลที่ได้กลับมาคือหลักฐานสำหรับการตัดสินใจขั้นถัดไป ผู้ปฏิบัติงานสามารถตรวจสอบ rule ที่เกี่ยวข้องและ context ของ rule เหล่านั้น แล้วปรับคำถามให้ละเอียดขึ้น เช่น การจำกัดขอบเขตการตรวจสอบเฉพาะ production environment ช่วยให้งานโฟกัสอยู่กับขอบเขตที่สำคัญต่อคำขอนั้น ความแตกต่างนี้สำคัญต่อการตีความคำตอบ rule ที่ตรงเงื่อนไขเป็นหลักฐานที่มีประโยชน์ แต่ลำพังตัวมันเองไม่ได้พิสูจน์ว่าการเชื่อมต่อแบบ end-to-end ทำได้จริง ผู้ปฏิบัติงานยังต้องเข้าใจว่าข้อมูลที่ได้กลับมายืนยันอะไรได้บ้างก่อนเข้าสู่ขั้นตอนออกแบบ agent รับงานค้นหาและอธิบายไปทำ เหลือให้วิศวกรมีข้อมูล policy ที่ชัดเจนไว้ประเมิน
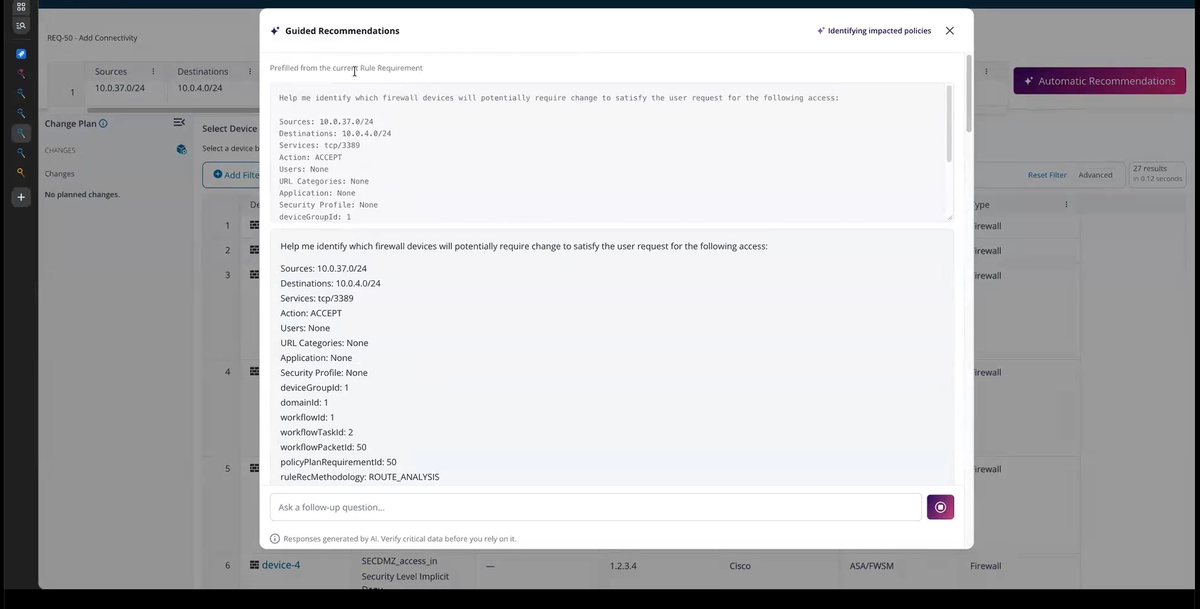
จัดเตรียมการเปลี่ยนแปลงแบบประสานงานเพื่อรอการตรวจทาน
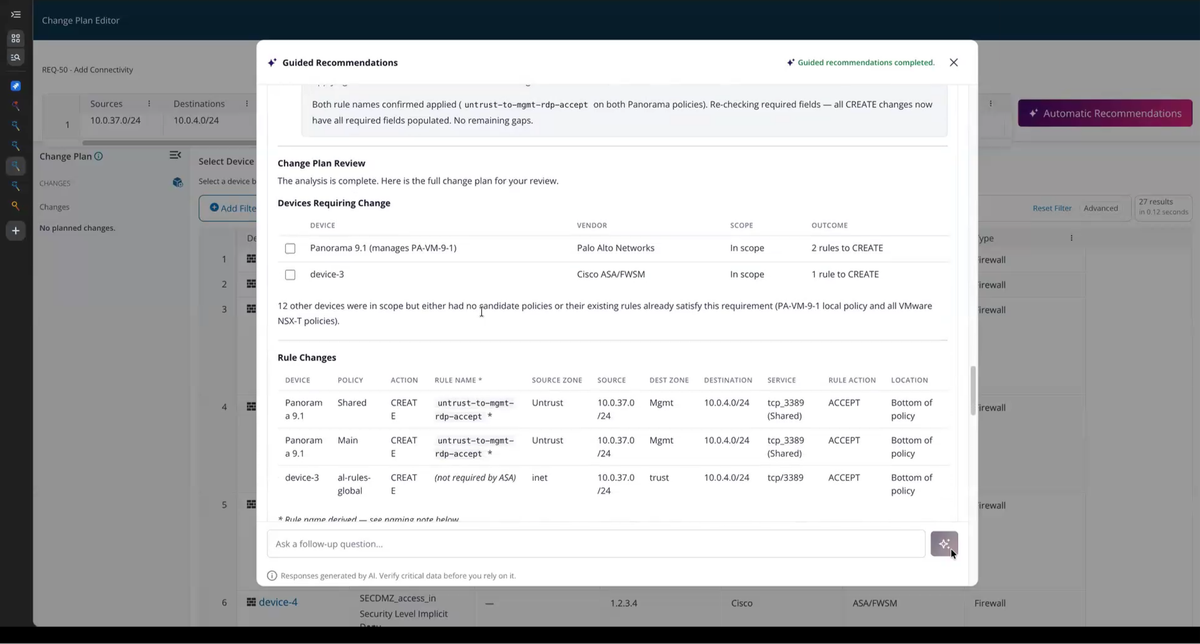
เมื่อเข้าใจความต้องการแล้ว Network Designer จะวิเคราะห์ต้นทาง ปลายทาง service การดำเนินการที่ร้องขอ และ device group เพื่อสร้างคำแนะนำด้าน firewall policy สำหรับคำขอจากแอปพลิเคชันไปยังฐานข้อมูลนี้ คำแนะนำดังกล่าวจะระบุการเปลี่ยนแปลงที่นำเสนอให้ผู้ปฏิบัติงานประเมิน ส่วน Policy Change Designer จะนำคำขอเข้าถึงผ่านขั้นตอนการค้นหา การให้คำแนะนำ และการจัดเตรียมการเปลี่ยนแปลงใน Policy Plan เครื่องมืออย่าง Find Rule Starting Devices และ Compute Rule Path Recommendations ทำหน้าที่เฉพาะส่วนของการสืบค้นและวิเคราะห์นั้น จากนั้น agent จะรวบรวมผลลัพธ์และจัดเตรียมงานที่นำเสนอให้ครอบคลุมอุปกรณ์และ policy context ที่เกี่ยวข้อง
อาจมีหลายวิธีที่ตอบโจทย์คำขอได้อย่างถูกต้อง การเลือก policy ที่เหมาะสมขึ้นอยู่กับวิธีที่องค์กรบริหารจัดการสภาพแวดล้อมของตน Policy Change Designer จะหยุดรอเมื่อผู้ปฏิบัติงานต้องเลือกระหว่างทางเลือกที่ถูกต้องหลายทาง อีกทั้งยังเติมข้อมูลในฟิลด์ที่จำเป็น เช่น ชื่อ rule ซึ่งช่วยลดการกรอกแผนด้วยตนเอง ขณะที่รายละเอียดที่นำเสนอยังคงเปิดให้ตรวจทานได้
ใน pre-built workflow นี้ จะยังไม่มีการบันทึกสิ่งใดจนกว่าผู้ปฏิบัติงานจะตรวจสอบและยอมรับข้อเสนอ โดยสามารถขอให้แก้ไขหรือยกเลิกข้อเสนอนั้นได้ เมื่อยอมรับแล้ว ระบบจะบันทึกงานที่เสนอไว้ลงใน Policy Planner เพื่อประมวลผลใน workflow ขั้นถัดไป ทั้งนี้จะไม่มีการ deploy การเปลี่ยนแปลงไปยัง firewall และ workflow นี้จำเป็นต้องใช้ Policy Planner ความสามารถเหล่านี้ตอบโจทย์คนละส่วนของปัญหาเชิงปฏิบัติการเดียวกัน ทีมงานจึงนำไปใช้กับงานตรงหน้าได้ โดยไม่ต้องตั้งสมมติฐานว่าจะมีการส่งต่องานอัตโนมัติระหว่าง agent แต่ละตัว
ปรับแต่ง agent ให้เหมาะกับทีมของท่าน
agent ที่ให้มาเป็นเพียงจุดเริ่มต้น ลูกค้าสามารถปรับแต่ง หรือสร้าง agent ใหม่พร้อม instructions, skills, tools และ permissions ที่สอดคล้องกับความรับผิดชอบของตนได้ บางทีมอาจกำหนดให้ agent แสดงรายการข้อมูลนำเข้าที่ยังขาดและสรุปการเปลี่ยนแปลงที่นำเสนอก่อนส่งต่องาน คำสั่งดังกล่าวช่วยให้ผู้ปฏิบัติงานเห็นได้อย่างสม่ำเสมอว่ายังมีอะไรที่ต้องจัดการ การรันคำขอเดียวกันทั้งก่อนและหลังการเปลี่ยนการตั้งค่า จะทำให้เห็นผลของการตั้งค่านั้นในผลลัพธ์ได้ชัดเจน
ขอบเขตการทำงานก็สำคัญไม่แพ้กัน agent ที่มอบหมายให้ทีมประจำภูมิภาคสามารถจำกัดให้ทำงานเฉพาะกับ device group และการดำเนินการที่ได้รับอนุญาตเท่านั้น การตั้งค่า Run Agent As จะระบุ identity ที่ใช้ในการดำเนินงานของ agent การกำหนดค่าจึงครอบคลุมทั้งวิธีที่ agent เข้าหางาน และสิทธิ์อำนาจที่ agent ใช้ในการทำงาน Agent Plugins และ Skill Plugins เป็นจุดเริ่มต้นแบบแพ็กเกจสำเร็จ ส่วน agent และ skill ที่กำหนดค่าแล้วคือการนำสิ่งเหล่านั้นมาใช้กับงานจริงของทีม ลูกค้าสามารถผสานองค์ประกอบที่มีอยู่ให้เข้ากับกระบวนการของตน แล้วมอบหมายงานใน workflow ที่รองรับให้กับ agent โดยผู้ปฏิบัติงานยังคงรับผิดชอบการประเมินผลลัพธ์และการตัดสินใจที่ขึ้นอยู่กับบริบทขององค์กร
เชื่อมโยงหลักฐานด้าน policy เข้ากับ workflow ภายนอก
FireMon MCP Server นำข้อมูล policy ที่เลือกไว้และการดำเนินการที่รองรับเข้าสู่แอปพลิเคชัน AI ที่ลูกค้าบริหารจัดการเอง ผ่าน Model Context Protocol (MCP) แอปพลิเคชันภายนอกทำงานร่วมกับโมเดลของตนและเรียกใช้ tools ผ่าน MCP client ขณะที่ FireMon เป็นผู้จัดเตรียม endpoint, tools และการอนุญาตสิทธิ์ ในการสืบสวน security incident workflow ภายนอกสามารถนำข้อมูล alert มาผนวกกับข้อมูล policy ที่ดึงมาผ่าน Execute SiQL Search ซึ่งช่วยนำหลักฐานด้าน network security เข้าสู่การสืบสวนโดยไม่ต้องให้ใครมารวบรวมและถ่ายโอนข้อมูลทีละรายการด้วยตนเอง ผลลัพธ์ที่ได้ใช้ประกอบการวิเคราะห์ แต่ลำพังตัวมันเองไม่ได้กำหนดขอบเขตทั้งหมดของเหตุการณ์
แค็ตตาล็อกเครื่องมือเริ่มต้นของเรา ณ วันเปิดตัวประกอบด้วย 16 เครื่องมือ ครอบคลุมการค้นหา การค้นพบ การให้คำแนะนำ การจัดเตรียมการเปลี่ยนแปลง และการบันทึกที่ได้รับอนุญาต access workflow สามารถแปลงคำแนะนำที่เลือกไว้ให้เป็นการเปลี่ยนแปลงใน Policy Plan ที่เตรียมไว้รอดำเนินการ และเมื่อมี permissions ที่จำเป็น Save Policy Plan Change จะบันทึกงานนั้นลงใน Policy Planner แค็ตตาล็อกนี้ไม่มีการดำเนินการ deploy ไปยัง firewall โดยตรง และเราจะเพิ่มเครื่องมือใหม่อย่างสม่ำเสมอเพื่อขยายขีดความสามารถด้าน agentic ของ FireMon ต่อไป
การเข้าถึงเป็นไปตาม identity ของ FireMon ที่ส่งคำขอ Personal Access Token แต่ละรายการผูกกับผู้ใช้หนึ่งราย และ MCP ใช้การตรวจสอบ permission พื้นฐานชุดเดียวกับ FireMon REST API รวมถึงข้อจำกัดด้าน role และ device group ที่เกี่ยวข้อง token ไม่ได้มีขอบเขตสิทธิ์แยกต่างหากของตนเอง การใช้บัญชีเฉพาะที่ไม่มีสิทธิ์เขียนการเปลี่ยนแปลงจะช่วยจำกัดให้ workflow ภายนอกทำได้เพียงการวิเคราะห์ที่ได้รับอนุญาต ลูกค้าควรกำหนด permissions และการควบคุม workflow ที่เกี่ยวข้องให้เหมาะกับการใช้งานที่ตั้งใจไว้ ลำดับขั้นตอนตรวจทานก่อนบันทึกของ Policy Change Designer แบบสำเร็จรูปไม่ได้เป็นข้อกำหนดการอนุมัติที่บังคับใช้กับทุกการดำเนินการของ MCP
ดูว่างาน policy แบบ agentic จะเป็นอย่างไรสำหรับทีมของท่าน
แพลตฟอร์ม agentic AI ของ FireMon และ FireMon MCP Server จะเปิดให้ใช้งานในเดือนพฤศจิกายน โดยข้อเสนอในระยะเริ่มต้นนี้ไม่มีค่าใช้จ่ายเพิ่มเติมจาก FireMon
โอกาสที่เป็นรูปธรรมคือกำลังที่เพิ่มขึ้นสำหรับงานด้าน policy agent รวบรวมข้อมูล สืบค้นทางเลือก และจัดเตรียมการเปลี่ยนแปลง ขณะที่ผู้ปฏิบัติงานเป็นผู้กำกับงานและตัดสินใจในเรื่องที่ต้องใช้วิจารณญาณ ลองนำคำขอเข้าถึงหรือการตรวจสอบ policy ที่ทีมของท่านจัดการอยู่เป็นประจำมาทดลอง แล้วดูว่าความสามารถด้าน agentic ของ FireMon ทำงานให้ท่านได้อย่างไร ตั้งแต่การรวบรวม policy context ไปจนถึงการจัดเตรียมการเปลี่ยนแปลงเพื่อรอการตรวจทาน
เรียนรู้เพิ่มเติม
ดูว่า FireMon Agentic AI ช่วยลดภาระการบริหารจัดการ policy ในสภาพแวดล้อมของคุณได้อย่างไร
คำถามที่พบบ่อย
FireMon Agentic AI ช่วยลดงานตรวจสอบ policy ด้วยตนเอง โดยใช้ AI agent ค้นหาข้อมูล policy อธิบายกฎที่เกี่ยวข้อง และจัดเตรียมข้อเสนอการเปลี่ยนแปลง firewall ให้ผู้ปฏิบัติงานตรวจสอบ ด้วยการทำงานอยู่ภายในแพลตฟอร์ม Network Security Policy Control ของ FireMon agent เหล่านี้จะรับงานสืบค้นและวางแผนการเปลี่ยนแปลงในสภาพแวดล้อม firewall จากหลายผู้ผลิต ขณะที่ผู้ปฏิบัติงานยังคงเป็นผู้รับผิดชอบการตรวจสอบและอนุมัติทุกการเปลี่ยนแปลงที่เสนอ ก่อนบันทึกลงใน Policy Planner
ใน workflow สำเร็จรูป Policy Change Designer ของ FireMon จะไม่มีการบันทึกสิ่งใดจนกว่าผู้ปฏิบัติงานจะตรวจสอบและยอมรับการเปลี่ยนแปลงที่เสนอ โดยสามารถขอให้แก้ไขหรือยกเลิกข้อเสนอนั้นได้เช่นกัน เมื่อยอมรับแล้ว ระบบจะบันทึกงานดังกล่าวลงใน Policy Planner เพื่อดำเนินการตาม workflow ต่อไป ไม่ได้ส่งตรงไปยัง firewall ข้อกำหนดด้านการตรวจสอบนี้ใช้กับ workflow สำเร็จรูปดังกล่าว และไม่ได้ครอบคลุมทุกการดำเนินการที่เป็นไปได้ของ MCP Server
FireMon MCP Server เปิดให้แอปพลิเคชัน AI ที่ลูกค้าบริหารจัดการเองเข้าถึงข้อมูล policy ที่คัดเลือกไว้และการดำเนินการที่รองรับ ผ่าน Model Context Protocol (MCP) โดยใช้เครื่องมืออย่าง Execute SiQL Search และ Save Policy Plan Change การเข้าถึงเป็นไปตามสิทธิ์ของผู้ใช้ FireMon เจ้าของ Personal Access Token ที่แอปพลิเคชันนั้นใช้งาน ดังนั้นการใช้บัญชีเฉพาะที่ไม่มีสิทธิ์เขียนการเปลี่ยนแปลง จึงจำกัดให้ workflow ทำได้เพียงการวิเคราะห์แบบอ่านอย่างเดียว
ได้ ลูกค้าสามารถปรับแต่ง agent ที่ FireMon ให้มา หรือสร้าง agent ขึ้นใหม่ได้ โดยกำหนด instructions, skills, เครื่องมือ และสิทธิ์ให้เหมาะกับความรับผิดชอบของทีม เช่น การแสดงรายการข้อมูลที่ยังขาดก่อนส่งต่องาน ส่วนการตั้งค่า Run Agent As จะกำหนดขอบเขตตัวตนที่ใช้รัน agent ทำให้ agent ของทีมประจำภูมิภาคถูกจำกัดให้ทำงานเฉพาะกับ device group ที่เหมาะสมและการดำเนินการที่ได้รับอนุญาตเท่านั้น
Policy Change Designer agent ของ FireMon สามารถวิเคราะห์ source, destination, service และ device group ของคำขอเข้าถึง เพื่อจัดทำข้อเสนอแนะด้าน firewall policy และเตรียมไว้เป็นการเปลี่ยนแปลงใน Policy Plan แบบ staged สำหรับการตรวจสอบ โดยจะไม่ deploy การเปลี่ยนแปลงไปยัง firewall โดยตรง ผู้ปฏิบัติงานต้องตรวจสอบและยอมรับข้อเสนอก่อน จึงจะเข้าสู่ workflow ของ Policy Planner
FireMon ทำให้การตรวจสอบ firewall rule ง่ายขึ้น ด้วยแพลตฟอร์มเดียวที่ให้ทีมความปลอดภัยค้นหา วิเคราะห์ และประเมิน policy ได้ทั่วทั้งสภาพแวดล้อม firewall และคลาวด์จากหลายผู้ผลิต ด้วย FireMon Agentic AI agent สามารถดึงกฎที่เกี่ยวข้องผ่านการค้นหาด้วย Security Intelligence Query Language (SiQL) และอธิบายผลลัพธ์ที่พบได้ ผู้ปฏิบัติงานจึงใช้เวลารวบรวมหลักฐานน้อยลง และมีเวลาตัดสินใจเรื่องการเข้าถึงมากขึ้น