ポリシーリスクを可視化。自然な言葉でポリシーに関する疑問を解決します。 デモを申し込む →
Published:
企業向けネットワークセキュリティチェックリスト
by FireMon
ネットワークの保護は単なるベストプラクティスではなく、必須事項です。サイバー脅威は日ごとに高度化しており、攻撃者の勢いが衰えることはありません。ランサムウェア、内部脅威、アクセスセキュリティ制御の設定ミスなど、セキュリティ上の欠陥は金銭的損失、レピュテーションの毀損、規制当局による制裁金につながりかねません。確固たる戦略とは、穴をふさぐことだけを意味するのではなく、リスクを能動的に管理することを意味します。本ネットワークセキュリティチェックリストでは、脅威に先んじ、システムを堅固に維持するために企業が実施すべき事項を示します。
主なポイント:
- 堅牢なネットワークセキュリティチェックリストは、サイバー脅威が拡大する前に能動的に軽減することを支援します。
- 適切なアクセス制御とネットワークセグメンテーションは、実効性のある境界防御と内部セキュリティの基盤となります。
- 継続的な監視と自動化された脅威検知により、脆弱性へのリアルタイムな対応が可能となり、リスクの露出を最小限に抑えられます。
- 体系的なセキュリティ評価は、システムのアップグレード時、コンプライアンス審査時、セキュリティインシデント発生後において重要な知見をもたらし、防御態勢の維持に寄与します。
- FireMon は自動化されたソリューションによってポスチャ管理を簡素化し、複雑な環境を進化する脅威から保護します。
アクセス制御と認証システムを構成する
認可制御と認証の仕組みは、企業リソースを守る最初の防御線です。厳格なポリシーと高度な検証手法を導入することで、潜在的なデータ侵害を防止できます。
ロールベースのアクセスレベルを定義する
組織内のすべての人がすべてにアクセスする必要はなく、制限のない権限は脆弱性を生み出します。ロールベースアクセス制御 (RBAC) を導入すれば、ユーザーは職務上必要な範囲のみを参照できるようになり、不要な露出や侵害のリスクを低減できます。ユーザーのロールと権限を定期的に監査することは、従業員が時間の経過とともに過剰または陳腐化した権限を蓄積する「権限のクリープ」を防ぐうえで不可欠です。従業員の異動や退職時にアクセス権を更新する正式なプロセスを確立してください。RBAC と併せて最小権限の原則 (PoLP) を採用し、業務を効果的に遂行するために必要最小限のアクセス権のみをユーザーに付与することも検討してください。
強固なパスワード要件を設定する
強固なパスワード要件は、アクセス制御と認証の基本的な要素です。パスワードを 12-16 文字以上とし、大文字、小文字、数字、特殊文字を組み合わせることを義務付けるポリシーを適用してください。ログイン試行が複数回失敗した場合に一時的にアカウントを無効化するアカウントロックアウト機構を実装し、ブルートフォース攻撃を防止します。複雑で一意の認証情報を生成し安全に保管できるよう、パスワードマネージャーの利用を推奨または義務化してください。さらに、有効期限ポリシーを定めて定期的な更新を求め、侵害されたログイン情報の長期的な再利用を防ぎます。セキュリティ衛生についてユーザーを教育し、パスワード強度を定期的に検証することは、エンタープライズ環境における強固な態勢に不可欠です。
多要素認証を導入する
多要素認証 (MFA)は、認証情報の窃取や不正アクセスから重要システムを保護するために不可欠です。すべての企業システムおよびアプリケーションで MFA を実装し、アクセス許可前に少なくとも 2 種類の検証手段の提示をユーザーに求めてください。これには、本人が知っている情報 (パスワード)、本人が持っているもの (ハードウェアトークンや認証アプリ)、本人自身の特性 (生体情報) が含まれます。MFA は、パスワードが侵害された場合でも不正アクセスの可能性を大幅に低減します。さまざまなユースケースやユーザーの嗜好に対応できるよう、システムが多様な認証方式に対応していることを確認し、導入状況を定期的に見直して不足を特定し、必要に応じてカバレッジを強化してください。
ユーザーアイデンティティのワークフローを可視化する
ユーザーアイデンティティのワークフローを可視化することは、アイデンティティのライフサイクル全体を通じてユーザーのアクセス権が適切に管理されるようにするために不可欠です。プロビジョニングとデプロビジョニングのプロセスを自動化し、ユーザーの入社、退職、組織内の異動に応じて必要な権限の付与や取り消しを行ってください。これにより、悪意ある攻撃者に悪用されかねない放置アカウントのリスクを低減できます。ユーザーアイデンティティのワークフローを定期的に監査することで、不正アクセスの試行や権限昇格などの異常を検知できます。アイデンティティおよびアクセス管理 (IAM) の権限境界を人事システムと統合すれば、レビューを効率化し、すべてのリソースにわたる正確な制御を実現できます。得られた知見に基づいてプロセスを文書化し改善することで、セキュリティ態勢はさらに強化されます。
ネットワークインフラを保護する
安全なネットワークインフラの維持には、ファイアウォールや暗号化の導入だけでは不十分であり、堅牢なネットワークセキュリティプロトコルに基づく戦略的なアプローチが求められます。適切なプロトコルを実装することで、IT 環境の基盤を保護し、潜在的な脅威への露出を最小限に抑えられます。ネットワークを効果的に構造化・セグメント化すれば、マルウェアの拡散を抑制し、不正アクセスの試行を検知し、全体的なセキュリティを強化できます。以下の 4 つのベストプラクティスは、進化する脅威に対してネットワークインフラを強化するために取るべき重要なステップを示しています。
1. ファイアウォールルールを最適化する
ファイアウォールは最初の防御線ですが、一度設定すれば終わりというツールではありません。ファイアウォールルールを定期的に見直し、リスクをもたらす陳腐化したルールや過度に許容的なルールを排除してください。ネットワークセキュリティ監視ツールなどの自動化ツールは、このプロセスを効率化し、ポリシーの実効性を維持するのに役立ちます。
2. ネットワークをセキュリティゾーンに分割する
侵害が発生した際の影響を最小限に抑えるため、ネットワークをセグメント化してください。仮想 LAN (VLAN) やマイクロセグメンテーションは厳格なアクセス制御を適用し、財務データベースなどの重要システムを一般的なネットワークトラフィックから隔離します。
3. 安全なリモートアクセスを有効にする
リモートワークが定着した今、強固な暗号化を備えた仮想プライベートネットワーク (VPN)、エンドポイントセキュリティ対策、そしてZero Trust ネットワークアクセス (ZTNA)ソリューションは必須です。リモートアクセスログを監視し、脅威に発展する前に異常を検知してください。
4. 無線ネットワークを厳格に保護する
無線ネットワークを保護することで、不正アクセスとデータの傍受を防止できます。Wi-Fi ネットワークには WPA3 暗号化を使用し、安全でないプロトコルを無効化し、MAC アドレスフィルタリングによって許可されたネットワークデバイスのみにアクセスを制限してください。Wi-Fi の認証情報を定期的に更新し、不正アクセスポイントをスキャンしてください。詳しくはネットワークセキュリティ管理と、セキュリティポリシーの最適化方法をご覧ください。
セキュリティ監視と検知を実装する
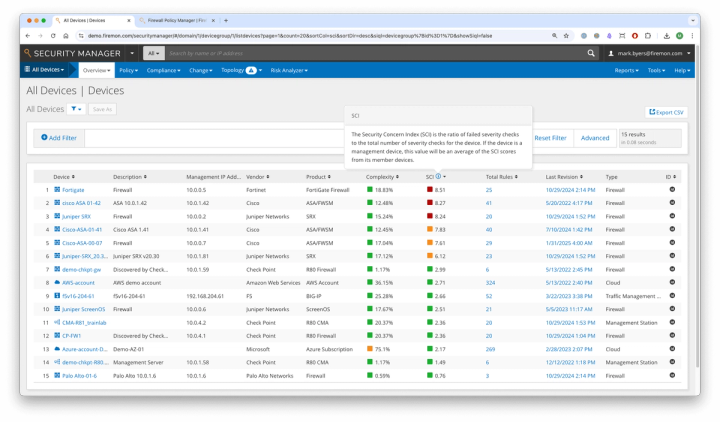
能動的な監視は、脅威が拡大する前に特定し軽減するための鍵となります。リアルタイムの脅威検知を導入し、対応時間を短縮してください。実効性のあるネットワークセキュリティ監視によってセキュリティリスクを追跡・軽減し、先手を打ってください。侵入検知防止システム (IDPS)、セキュリティ情報イベント管理 (SIEM) ツール、行動分析といった高度な監視ソリューションを活用し、進化する脅威に先んじてください。監視基盤がトラフィックパターンの分析、不正アクセス試行の特定、複数システムにまたがるイベントの相関分析を行えることを確認してください。監視ツールを定期的に更新し、検知ルールを調整することで、新たで高度な脅威に対する有効性を維持できます。
侵入検知防止システム (IDPS) を導入する
強力な IDPS は、包括的なネットワークセキュリティ戦略における重要な構成要素です。これらのシステムは、ネットワークトラフィック、アプリケーション、システムを継続的に監視し、悪意ある活動やポリシー違反の兆候を検出します。リアルタイムアラートを設定することで、セキュリティチームは潜在的な侵害や不審な挙動について直ちに通知を受けられます。ネットワークベースとホストベースの両方のソリューションを導入することで、IT 環境のすべてのセグメントを包括的にカバーできます。検知ルールを定期的に見直し更新し、新たな攻撃経路に対してシステムが有効であり続けるようにしてください。さらに、IDPS を SIEM ソリューションなどのより広範な監視フレームワークと統合し、可視性を高めてインシデント対応を効率化してください。
SIEM でログ収集を一元化する
SIEM システムによるログ収集の一元化は、包括的な脅威検知と継続的なコンプライアンス報告のために不可欠です。ファイアウォール、サーバー、アプリケーション、エンドポイントなど、さまざまなソースからログを集約することで、綿密な相関分析が可能になります。自動分析ツールは、セキュリティ侵害を示唆するパターンや異常を検出できます。ログを定期的に確認し、検索クエリを改善することで、検知精度が向上します。SIEM ソリューションはフォレンジック調査においても重要な役割を果たし、セキュリティチームがインシデントの発生源までさかのぼって追跡することを可能にします。コンプライアンス要件と社内ポリシーに基づき、適切な期間ログを保持するようシステムを構成してください。
トラフィックパターンを確認する
通常のネットワークトラフィックパターンを把握し分析することは、悪意ある活動を示唆する異常を特定するために不可欠です。定期的な監視により正常な活動のベースラインを確立でき、異常なデータ転送、不正なログイン試行、未知のソースからの大量トラフィックを検出しやすくなります。機械学習と行動分析を用いて想定パターンからの逸脱を検出する自動化ツールを導入してください。トラフィックログを定期的に確認し、レポートを作成して、さらなる調査が必要な傾向、急増、不規則性を特定してください。一貫したトラフィック分析は全体的な可視性を高め、潜在的なセキュリティ脅威の適時な検知を支援します。
インシデント対応を計画する
インシデント対応計画はネットワークセキュリティ戦略の重要な要素であり、サイバー攻撃に対して組織が迅速かつ効果的に対応できる備えを確保します。この計画では、明確な役割と責任、エスカレーション手順、各種インシデントに応じた定義済みプレイブックを規定する必要があります。定期的な机上演習と実地シミュレーションは、対応チームの備えを維持し、計画上の不備を特定するのに役立ちます。インシデント発生後のレビューも同様に重要であり、既存の対応戦略を強化するための有益な知見をもたらします。インシデント対応計画を継続的に改善することで、新たに進化する脅威にも確信を持って正確に対処できる体制が整います。
企業データを保護する
データ保護は、規制遵守と事業継続の維持に不可欠です。不正なデータアクセスや情報漏洩を防ぐ対策を実施し、セキュリティポリシーが次に示すベストプラクティスに沿っていることを確認してくださいコンプライアンス監査。
暗号化標準の適用
機密データの暗号化は、事業に不可欠な情報を不正アクセスやサイバー脅威から保護するうえで基本となる要素です。保存中および転送中のすべてのデータを高度暗号化標準(AES-256)で保護し、情報漏洩に備えてください。安全な通信のため、すべての業務アプリケーション、電子メール通信、ファイル転送において、セキュアソケットレイヤー(SSL)およびトランスポートレイヤーセキュリティ(TLS)プロトコルの使用を徹底してください。さらに、暗号化ポリシーを定期的に見直し、進化するセキュリティ標準および規制要件に適合させてください。
定期的なバックアップの計画
データの損失は業務運営を麻痺させかねないため、定期的なバックアップはセキュリティ戦略の重要な構成要素となります。重要データのスナップショットを複数の場所に頻繁に保存する体系的なスケジュールを導入してください。保存先には、セキュアなハイブリッドクラウド環境や、オフラインのエアギャップストレージが含まれます。バックアップの復元プロセスを定期的にテストし、データの完全性を検証するとともに、システム障害、サイバー攻撃、誤削除が発生した際に迅速に復旧できる体制を確保してください。自動バックアップソリューションを活用することで、手作業を最小限に抑え、データ破損のリスクを低減できます。
機密度によるデータの分類
すべてのデータが同等の価値を持つわけではなく、一律に扱うことは企業に不要なリスクをもたらします。データ分類のフレームワークを整備し、公開、社内限定、機密、極秘といった機密度に基づいて情報を区分してください。これらの分類に応じた適切な保護措置を適用し、極めて機密性の高いデータについては暗号化、アクセス制御、不正な操作の継続的な監視を確実に行ってください。データ損失防止(DLP)ツールを導入し、ポリシーを自動的に適用することで、機密情報が不適切に共有・参照されることを防止します。
ストレージへのアクセス制限
データへのアクセスが制限されていない場合、情報漏洩、内部脅威、不正な改変のリスクが高まります。厳格なアクセス制御ポリシーを適用し、企業システムに保存されたデータを閲覧、変更、共有できる対象を限定してください。ストレージの権限とアクセスログを定期的に監査し、異常を検知し、不要な権限を削除し、データの露出を防止してください。さらに、重要なストレージシステムへのアクセスには多要素認証(MFA)を導入し、セキュリティをいっそう強化してください。
システムとソフトウェアのセキュリティ強化
システムとソフトウェアを最新の状態に保ち、適切に構成することで、サイバー犯罪者に悪用される脆弱性を軽減できます。定期的にリスク評価を実施し、セキュリティ上の欠落を先回りして特定し対処してください。
ソフトウェアおよびセキュリティ更新の自動化
ソフトウェアおよびセキュリティ更新の自動化は、新たな脅威に先んじるために不可欠です。未修正の脆弱性は、旧式のシステムやアプリケーションを狙う攻撃者の主要な標的となります。自動パッチ管理ソリューションを導入し、オペレーティングシステム、アプリケーション、セキュリティツールの更新プロセスを効率化してください。定期的な更新を計画することで、ダウンタイムを最小限に抑えつつ、重要なパッチを遅滞なく適用できます。自動化はまた、手動更新の際に生じ得る人的ミスのリスク排除にも役立ちます。利用可能な更新がすべてのシステムに正しく適用されているかを継続的に監視し、検証してください。
オペレーティングシステムの堅牢化
オペレーティングシステムの堅牢化には、不要なサービスの無効化、管理者権限の制限、厳格なセキュリティポリシーの適用が含まれます。攻撃対象領域を縮小することで、攻撃者が環境を侵害する経路を大幅に限定できます。組織のニーズに合わせたセキュリティベースラインを導入すれば、すべてのデバイスで一貫性を確保できます。構成設定を定期的に見直し更新することは、強固な体制を維持するうえで不可欠です。さらに、アプリケーションのホワイトリスト化、強力なパスワードポリシーの徹底、ファイアウォールによる不正アクセスの遮断により、防御をいっそう強化できます。すべての堅牢化手順を文書化し、定期的な監査を通じてその有効性を継続的に評価してください。
アプリケーション脆弱性の定期的なスキャン
先を見据えた脆弱性スキャンは、攻撃者に悪用される前に弱点を特定するために極めて重要です。アプリケーション、ネットワークインフラ、接続されたデバイスに対して、自動脆弱性スキャンを定期的に実施してください。これに加えて、年次の侵入テストを実施し、実際の攻撃に対するシステムの耐性を評価してください。スキャンツールは常に最新の状態に保ち、既知の脅威と新たな脅威の双方を検知できるよう構成してください。検出された脆弱性を深刻度と潜在的影響に基づいて優先順位付けするプロセスを整備してください。検出結果と是正対応を文書化し、そこから得られた知見をより広範なセキュリティ戦略に取り入れてください。
エンドポイント保護の導入
エンドポイント保護は、ネットワークに接続されたすべてのデバイスを監視し防御するために不可欠です。エンドポイント検出・対応(EDR)ソリューションを導入し、潜在的な脅威や異常をリアルタイムで可視化してください。次世代アンチウイルス(NGAV)ツールは、振る舞い分析や機械学習といった高度な機能により、巧妙な攻撃を検知します。エンドポイントセキュリティソリューションは、サーバー、ワークステーション、モバイルデバイス、IoT資産を含むすべてのデバイスに一貫して展開してください。エンドポイント保護ツールを定期的に更新・保守し、その有効性を高めてください。認可されていないソフトウェアのインストールを制限し、すべてのデバイスでデータ暗号化を徹底するポリシーを導入してください。
セキュリティポリシーと手順の確立:主要なステップ
明確なネットワークセキュリティポリシーと手順を策定することは、一貫性のある強固な体制を維持するための基本です。ポリシーは、アクセス制御やデータ保護から、インシデント対応、変更管理に至るまで、あらゆる領域を網羅する必要があります。すべての従業員がこれらのポリシーを認識し、自らの責任を理解している状態を確保してください。ポリシーは定期的に見直し、変化する脅威、技術の進展、規制要件の変更を反映させてください。インシデントの報告、特権アカウントの管理、侵害の疑いへの対応に関する手順を明確に文書化してください。明快で実行可能なガイドラインを示すことは、組織全体にセキュリティ意識の高い文化を醸成するうえで役立ちます。次の4つのステップに従ってください。
1. セキュリティ文書の作成
包括的な文書は、一貫性があり効果的なセキュリティ管理の基盤となります。戦略のあらゆる側面を網羅するガイドラインを整備し、関係者が容易に参照でき、ネットワークアーキテクチャ、セキュリティツール、コンプライアンス要件の変化を反映して定期的に更新される状態を確保してください。適切に維持された文書は、日々の運用を支えるだけでなく、監査やインシデント調査の際にも有益な知見をもたらします。徹底した文書化の文化を根付かせ、組織全体のセキュリティ耐性を高めてください。
2. 従業員トレーニングの計画
人的ミスはセキュリティ侵害の主要な原因の一つであり、従業員トレーニングは防御戦略の重要な構成要素です。最新のサイバーセキュリティのベストプラクティス、フィッシングへの警戒、ソーシャルエンジニアリングの手口、安全なオンライン行動を扱うセッションを定期的に実施してください。プログラムは組織内の役割と責任に応じて調整し、全員が潜在的な脅威を認識し対応できる状態を確保してください。模擬フィッシング攻撃を併用して効果を測定し、学習内容を定着させてください。教材は継続的に更新し、新たなリスクと進化するセキュリティ標準を反映させてください。
3. 緊急時プロトコルの策定
緊急時プロトコルを策定することで、サイバー攻撃やセキュリティインシデントの発生時に、組織が迅速かつ効果的に対応できる備えが整います。各チームメンバーの役割と責任、エスカレーション手順、コミュニケーション経路を明示したインシデント対応計画を確立してください。ランサムウェア、データ侵害、内部脅威など、さまざまな攻撃シナリオに対応した詳細なプレイブックを作成してください。机上演習や大規模なシミュレーションを定期的に実施し、対応計画の有効性を評価してください。過去のインシデントから得た知見と変化する脅威環境に基づき、プロトコルを継続的に改善してください。効果的な緊急時計画は、被害を最小限に抑え、復旧を早めます。
4. 変更管理と監査証跡
変更管理プロセスは、ネットワーク構成、ソフトウェア展開、セキュリティポリシーを統制するうえで不可欠です。システムに加えるすべての変更について、申請、レビュー、承認、文書化を行う正式な手順を導入してください。監査証跡を維持することで、誰が、いつ、なぜ変更を行ったかを把握できます。定期的な監査を実施し、認可されていない変更や承認済み構成からの逸脱を検出してください。自動化された変更管理ツールを取り入れることで、このプロセスを効率化し、正確性を高められます。変更管理手順を継続的に見直し改善することは、ネットワークインフラ全体における説明責任と一貫性の確保につながります。
ネットワークセキュリティのベストプラクティスの実践
ネットワークセキュリティのベストプラクティスを順守することで、サイバー脅威に対する企業の防御力が強化されます。
FireMon でネットワークセキュリティ体制を強化
ネットワークセキュリティは一度きりのプロジェクトではなく、継続的なプロセスです。FireMon のソリューションは、企業によるセキュリティポリシー管理の自動化、リアルタイムの可視性の獲得、リスクの予防的な低減を支援します。継続的なコンプライアンス監視とポリシー最適化により、FireMon は絶えず変化する脅威環境の中でも強固なセキュリティ体制の維持を実現します。導入にあたって支援が必要でしょうか。デモを予約して、FireMon がネットワークセキュリティチェックリストをいかに効率化し、体制を強化するかをご確認ください。
| ネットワークセキュリティのベストプラクティス | ベストプラクティスが企業にもたらす効果 |
|---|---|
| 災害復旧のためのバックアップ作成 | 重要なデータのバックアップを定期的に取得し、安全なオフサイトの保管場所にコピーを保存してください。バックアップおよび復旧プロセスを頻繁にテストし、データの完全性を確保してください。 |
| パスワードマネージャーの利用 | 複雑なパスワードを生成し安全に保管するために、従業員にパスワードマネージャーの利用を促してください。これにより、認証情報の窃取やパスワードの使い回しのリスクが低減します。パスワードマネージャーは、強固なパスワード衛生を維持するために不可欠なネットワークセキュリティツールです。 |
| 定期的なセキュリティトレーニングの実施 | 継続的なトレーニングプログラムを通じてセキュリティ意識を強化してください。模擬フィッシングキャンペーンや実際のシナリオは、従業員が脅威を的確に認識し対応する助けとなります。 |
| 文書の最新状態の維持 | すべてのセキュリティポリシーおよび手順書は、変化する脅威と業界のベストプラクティスを反映するよう更新する必要があります。定期的な見直しにより、コンプライアンス要件との整合性を確保できます。 |