ポリシーリスクを可視化。自然な言葉でポリシーに関する疑問を解決します。 デモを申し込む →
Published:
ファイアウォールルールの例: ガイド
by FireMon
ファイアウォールルールの例は、単なる無味乾燥な技術チェックリストではありません。安全で回復力のあるネットワークの基盤です。各ルールタイプを理解し、適切なベストプラクティスを適用することで、チームは日々変化するサイバー脅威に対応し、ネットワークを守る備えを強化できます。セキュリティの取り組みを真に効果的なものにするには、自動化されたルール管理ツールの活用が重要です。定期的なルール監査と継続的な監視により、小さなミスが大きな問題に発展することを防げます。適切に維持されたファイアウォール構成はすべてを円滑に稼働させ、設定ミスに細心の注意を払うことで潜在的なリスクを早期に発見できます。本ガイドでは、ファイアウォールルールの種類、その重要性、そして複雑さが急速に増大しがちなエンタープライズ環境における効率的な管理方法を解説します。主なポイント
- ファイアウォールルールベースは、セキュリティポリシーを適用し、エンタープライズネットワーク全体で不正アクセスを防止するうえで極めて重要です。
- 脆弱な、あるいは設定を誤ったファイアウォールルールは、コンプライアンス違反、サービス停止、攻撃対象領域の拡大につながるおそれがあります。
- アクセス、NAT、ステートフルインスペクションなど、ファイアウォールルールの種類はそれぞれ異なる目的を持ち、トラフィックフローの保護に寄与します。
- 定期的な監査、ルールの最適化、自動化ツールの活用により、複雑さを軽減し、ルールの効率を向上させることができます。
- FireMon は、ポリシーレビューの自動化、設定ミスの特定、マルチベンダー環境のサポートにより、ファイアウォールルールの管理を効率化します。
ファイアウォールルールベースとは
ファイアウォールルールベースとは、ネットワークトラフィックの扱い方を決定するパラメータの総体です。これらのルールは順に評価され、事前に定義された基準に基づいて、許可、ブロック、制限のいずれを行うかを判断する指示として機能します。各ファイアウォールルールセットには、送信元および宛先の IP アドレス、ポート、プロトコル、そしてトラフィックを許可するか拒否するかといった詳細が含まれます。ファイアウォールルールの例には、次のようなものがあります。
- インバウンドの HTTP および HTTPS トラフィックを許可する
- その他のインバウンドトラフィックをすべて拒否する
- 特定の IP からの SSH アクセスを許可する
- アプリケーションサーバーからのデータベースアクセスを許可する
- プライベートネットワーク内の内部トラフィックをすべて許可する
ルールベースはファイアウォールのプレイブックと考えてください。何を通し、何を出し、何を完全に遮断するかを制御することで、組織のネットワークセキュリティポリシーを適用します。複雑な環境では、ルールベースに数百から数千のインバウンドおよびアウトバウンドルールが含まれることがあり、適切な整理と優先順位付けが不可欠です。適切に構造化されたルールセットは、セキュリティ体制を強化するだけでなく、不要なルール評価を排除しオーバーヘッドを削減することでパフォーマンスも向上させます。正しく構成すれば、ネットワーク境界を防御する最も強力な手段のひとつとなります。
ファイアウォールルールがエンタープライズセキュリティに不可欠な理由
ファイアウォールルールはネットワーク防御システムの根幹です。どのデータが入り、出て、あるいは完全に遮断されるかを制御します。適切な構成がなければ、堅牢なファイアウォールであっても役に立ちません。脆弱なファイアウォールルールがもたらす影響:
- マルウェアおよびランサムウェア攻撃
- 不正なデータ持ち出し
- コンプライアンス違反および罰金の可能性
- サービスの中断およびネットワークパフォーマンスの低下
- 内部脅威リスクの増大
適切に構成されたファイアウォールルールセットのメリット
明確に定義されたファイアウォールルールセットは、サイバーセキュリティに真剣に取り組むあらゆる組織にとって不可欠です。これらのルールは許可されたトラフィックのみを通過させ、外部脅威の可能性を低減します。また、不要なアクセスや無駄なアクセスを遮断することで、ネットワークパフォーマンスの向上にも役立ちます。さらに、ファイアウォールルールを構成する確固としたプロセスは、PCI DSS、HIPAA、GDPRといったコンプライアンス基準を満たすうえで鍵となります。ルールが明確に文書化され、適切に実装されていれば、監査は円滑に進み、罰金や評価不合格に至る可能性も低くなります。
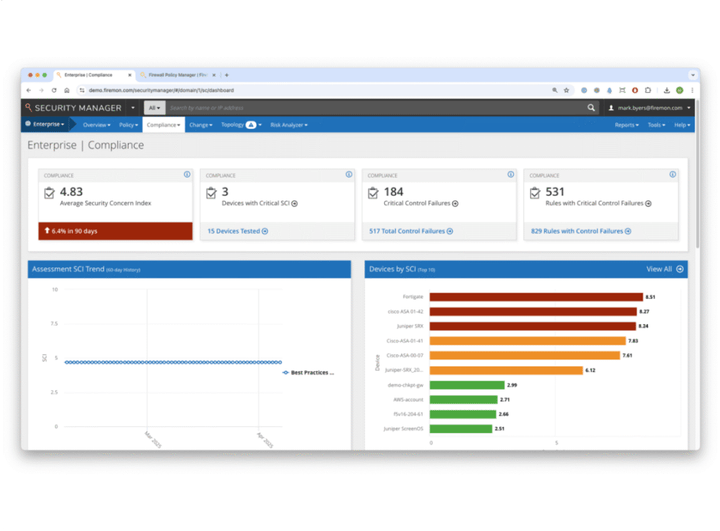
そして IT チームのことも忘れてはなりません。整理されたルールセットはトラブルシューティングの負担を軽減し、偶発的な停止を回避し、ネットワーク全体の管理を容易にします。冗長性のない整理されたルールセットにより、トラブルシューティングが扱いやすくなり、ファイアウォールの設定ミスによる偶発的なアクセス遮断や情報露出を防止できます。
種類別に見るファイアウォールルールの例
ファイアウォールルールは、その目的と機能に応じていくつかの種類に分類できます。具体的な内容に入る前に、効果的なルール例は一貫したファイアウォールルールの最適化に大きく依存する点に留意してください。時間をかけてルールを整理・調整することで、不要な複雑さを招くことなくパフォーマンスとセキュリティを維持できます。以下では、各種類を説明するとともに、その仕組みを示す具体的なファイアウォールルールの例を表で示し、わかりやすく解説します。
アクセスルール
アクセスルールは、IP アドレス、ポート、プロトコルに基づいて、どのトラフィックを許可または拒否するかを定義します。これらのルールはあらゆるファイアウォールルールベースの基礎を成し、インバウンドおよびアウトバウンドのフローをきめ細かく制御するために不可欠です。一般的なアクセスルールでは、次のことが可能です。
- IP による許可/拒否ルールの設定
- ポート単位のアクセス制御の追加
- プロトコルベースのフィルタリングの採用
- 内部ネットワークゾーンのセグメント化への一般的な適用
- 境界における不要なサービスの遮断
以下は、IP 範囲、ポート、プロトコルに基づいてトラフィックを制御する一般的なアクセスルールの例です。これらのルールは、ネットワークの各セグメント間でどの種類の通信を許可または拒否するかを厳密に定めることで、セキュリティポリシーの適用を支援します。
NAT ルール
ネットワークアドレス変換 (NAT) ルールは、内部 IP アドレスを外部アドレスにマッピングするうえで極めて重要です。これらのルールは、プライベートネットワークとパブリックインターネット間の安全でシームレスな通信も実現します。内部ネットワーク構造を隠蔽することで、NAT は IP アドレスを節約し、セキュリティの層を提供します。NAT ルールの要点:
- アウトバウンド接続時に内部 IP を隠蔽する送信元 NAT (SNAT)
- インバウンドトラフィックを内部リソースに転送する宛先 NAT (DNAT)
- 特定の内部サービスへの安全なアクセスを可能にするポートフォワーディング
- リソース全体で高可用性とパフォーマンスを確保するロードバランシングのサポート
以下の例は、NAT ルールが内部ネットワークと外部ネットワーク間のトラフィックをどのように管理するかを示しています。これらのルールは IP アドレスとポートを適切にマッピングすることで、内部 IP 構造を保護し、安全なリモートアクセスを実現し、重要なサービスを支えます。
ステートフルインスペクションルール
ステートフルインスペクション (動的パケットフィルタリング) は、静的なルールを超えた仕組みです。アクティブな接続を追跡し、その文脈を用いてユーザーを許可するかブロックするかを判断します。このアプローチにより、有効なセッションの一部であるトラフィックのみが通過するようになり、ファイアウォールルールの例を煩雑にしたり構成を過度に複雑にしたりすることなくセキュリティを向上できます。ステートフルインスペクションルールにより、企業は次のことが可能になります。
- 確立済みセッションの追跡
- 明示的なルールなしでの戻りトラフィックの許可
- セッション状態の検証によるスプーフィングされたパケットからの保護
ステートフルインスペクションのルールは、アクティブな接続の状態を追跡することで、基本的なフィルタリングを超えた制御を実現します。以下の例では、ファイアウォールが接続コンテキストを利用してトラフィックを許可または拒否し、過剰なルール定義を必要とせずにセキュリティを強化する方法を示します。
接続状態追跡ルール
これらのルールは、トラフィックをNEW、ESTABLISHED、RELATED、INVALIDの各状態に分類することでステートフルインスペクションを拡張し、接続のライフサイクルを的確に制御して不正アクセスの試みを防止します。接続状態追跡の種類は次のとおりです。
- NEW: 最初の接続試行。
- ESTABLISHED: 継続中のセッション。
- RELATED: 既存のセッションに関連するトラフィック。
- INVALID: 既知の状態に一致しないトラフィック。
接続状態の追跡は、ライフサイクルの段階に基づいてトラフィックを分類することで、ステートフルインスペクションをさらに発展させます。以下の例では、新規、継続中、関連、無効な接続を、より高い精度と制御で管理するためにルールをどのように適用できるかを示します。
アプリケーション固有のルール
アプリケーション固有のルールは、アプリケーションレベルのシグネチャに基づく高度なフィルタリングを提供し、どのアプリケーションがネットワークにアクセスできるかを制御します。これらのルールは、組織のポリシーを徹底し、リスクの高いアプリケーションへの露出を減らすうえで不可欠です。アプリケーション固有のルールにより、企業は次のことが可能になります。
- アプリケーション認識型フィルタリングの活用
- 特定アプリケーションの遮断/許可
- ビジネスに不可欠なアプリケーションポリシーの適用
- 非標準ポートを使用する回避型トラフィックの遮断支援
アプリケーション固有のルールにより、ファイアウォールはポートやプロトコルだけでなく、アプリケーションそのものに基づいてトラフィックを識別し制御できます。以下の例では、このアプローチが業務の生産性を支えながら、リスクの高いアプリケーションや非準拠のアプリケーションへの露出を減らす方法を示します。
VPNと暗号化のルール
VPNと暗号化のルールは、セキュアなトンネリングと暗号化トラフィックを管理します。これらは、データの完全性と機密性を保護するためにセキュアなリモートアクセスやサイト間VPNを利用する組織にとって不可欠です。VPNと暗号化のルールは、次の要素をサポートします。
- VPNパススルー
- 暗号化トラフィックの制御
- IPSec、SSL、OpenVPNのトンネル
VPNと暗号化のルールは、特にリモートアクセスやサイト間通信において、転送中のデータを保護するうえで重要です。以下の例では、これらのルールが安全なトンネリングの実践を徹底し、暗号化トラフィックの悪用を防ぐ方法を紹介します。
トラフィック管理ルール
トラフィック管理ルールは、サービス品質(QoS)と帯域幅の割り当てに重点を置き、ミッションクリティカルなアプリケーションが優先され、ネットワークの輻輳が最小限に抑えられるようにします。トラフィック管理ルールには次のものが含まれます。
- QoSタグ付け
- 帯域幅のスロットリング
- 重要なアプリケーション(VoIP、SaaSツールなど)の優先
トラフィック管理ルールは、重要性の低いトラフィックや不要なトラフィックを制限しつつ、業務上重要なアプリケーションが必要な帯域幅を確保できるようにします。以下の例では、パフォーマンスを優先し、ネットワークの効率を維持する方法を示します。
高度なフィルタリングルール
高度なフィルタリングでは、ディープパケットインスペクション(DPI)、ジオフェンシング、コンテキスト認識型の制御を適用します。これらのルールは高度なセキュリティ層を追加し、従来のルールでは見逃される可能性のある脅威を遮断します。高度なフィルタリングルールを使用することで、次のことが可能になります。
- DPIベースのフィルタリング
- 地理的位置情報による制限の追加
- マルウェアおよびコマンドアンドコントロールトラフィックの検出
- 国/地域単位での遮断による地政学的リスクの軽減
高度なフィルタリングルールは、基本的なヘッダーを超えてトラフィックを分析することで、保護の層をさらに追加します。ディープパケットインスペクションや地理的位置情報によるフィルタリングなどの手法を用いることで、これらのルールは高度な脅威の検出と、より厳格なアクセス制御の実施を支援します。
FireMonでファイアウォールルール管理を簡素化
複雑なファイアウォールルールセットの管理は、適切なツールがなければ大きな負担となります。FireMonは、現在の設定を検査し、改善に向けた明確な指針を提示する自動化されたファイアウォールルール管理を提供し、その作業を容易にします。最も要求の厳しい環境にも対応できるよう設計されています。当社のプラットフォームは構成を継続的に監視し、すべてをベストプラクティスと規制に整合させます。FireMonのポリシー管理は主要ベンダーとスムーズに連携し、単一のダッシュボードですべてを管理できます。分析機能と可視化ツールにより、重複するルールや矛盾するルールを容易に特定でき、迅速にセキュリティを強化できます。FireMonは、組み込みのファイアウォールルール最適化機能により、ルールのクリーンアップやコンプライアンスレポートの作成といった作業を自動的に処理し、手作業を削減します。リアルタイムのファイアウォール監視により、ファイアウォールの設定ミスが生じた場合には即座にアラートが送信され、問題化する前に修正できます。今すぐデモをご予約いただき、FireMonが企業のファイアウォールルール管理をどのように強化できるかをご確認ください。
| アクセスルールの例 | 例の説明 |
|---|---|
| Allow 192.168.1.0/24 to 10.0.0.5 TCP 80 | ローカルサブネットからWebサーバーへのHTTPトラフィックを許可します。 |
| Deny any to 10.0.0.0/24 TCP 23 | サブネット内のすべてのデバイスへのTelnetアクセスを遮断します。 |
| Allow 172.16.0.0/16 to 10.0.0.10 TCP 443 | 支社からのセキュアなWebトラフィック(HTTPS)を許可します。 |
| NATルールの例 | 例の説明 |
|---|---|
| DNAT 203.0.113.5:443 を 192.168.1.10:443 へ | 外部からの HTTPS リクエストを内部サーバーへリダイレクトします。 |
| SNAT 192.168.1.10 を 203.0.113.5 へ | 送信トラフィックにおいて内部 IP をパブリック IP で隠蔽します。 |
| ポートフォワード 203.0.113.10:22 を 192.168.2.100:22 へ | 特定の内部ホストへの SSH アクセスを許可します。 |
| ステートフルインスペクションの例 | 例の説明 |
|---|---|
| 確立済み TCP セッションを許可 | 確立済みの送信接続に対する受信トラフィックを許可します。 |
| 不正なパケットを破棄 | 既存の接続状態に一致しないパケットをブロックします。 |
| RELATED、ESTABLISHED を許可 | 有効なセッションに関連する、またはその一部であるトラフィックを通過させます。 |
| 接続状態トラッキングの例 | 例の説明 |
|---|---|
| NEW と ESTABLISHED を許可 | 新規および継続中の接続を許可します。 |
| INVALID を破棄 | 有効な接続状態を持たないパケットをブロックします。 |
| RELATED を許可 | ICMP エラーメッセージを既存のセッションに関連付けることを許可します。 |
| アプリケーション固有ルールの例 | 例の説明 |
|---|---|
| Microsoft Teams のトラフィックを許可 | Teams 関連のトラフィックのみを有効にします。 |
| BitTorrent をブロック | すべてのピアツーピアファイル共有アプリをブロックします。 |
| Zoom を許可し Skype をブロック | VoIP およびビデオ会議アプリへのアクセスを細かく調整します。 |
| VPN と暗号化の例 | 例の説明 |
|---|---|
| IPSec VPN トラフィックを許可 | IPSec を使用した VPN 接続を許可します。 |
| 非標準ポートでの SSL をブロック | 承認されていないポートでの暗号化トラフィックを防止します。 |
| UDP 1194 での OpenVPN を許可 | OpenVPN トンネルのトラフィックを許可します。 |
| トラフィック管理の例 | 例の説明 |
|---|---|
| VoIP トラフィックを優先 | 音声通話に最高の優先度を確保します。 |
| ストリーミングを 1 Mbps に制限 | ストリーミングサービスの帯域幅に上限を設けます。 |
| ゲストネットワークを 5 Mbps に抑制 | 業務以外のトラフィックの帯域幅を制限します。 |
| 高度なフィルタリングルールの例 | 例の説明 |
|---|---|
| 特定の国からのトラフィックをブロック | 地理的位置情報に基づいてトラフィックを拒否します。 |
| DPI: マルウェアシグネチャをブロック | 既知のマルウェアパターンに一致するパケットを検査してブロックします。 |
| 有効な TLS 証明書を持つトラフィックのみを許可 | 厳格な証明書チェックを適用し、疑わしい SSL/TLS トラフィックをブロックします。 |
よくあるご質問
ファイアウォールのルールセットを管理するためのベストプラクティスには、ルールベースを定期的に監査・レビューし、常に最新かつ有効な状態を保つことが含まれます。すべてのルール変更とその理由を文書化し、明確な記録を維持することが重要です。ロールベースアクセス制御 (RBAC) により、管理者アクセスを必要な担当者のみに制限できます。
冗長なルールやシャドウルールを削除することでルールセットを整理された効率的な状態に保てます。また、新しいルールを本番environmentに反映する前にステージング環境でテストすることで、業務の中断やセキュリティ上の隙を防止できます。
ファイアウォールのルールベースレビューは、セキュリティポリシーが有効かつ適切な状態を維持できるよう、少なくとも四半期ごとに実施してください。ただし、規制が厳しい環境やリスクの高い環境で事業を行う組織では、毎月の監査をご検討ください。自動化されたファイアウォールルール監査ツールを活用することで、設定ミスの検出、ポリシー衛生の徹底、継続的なコンプライアンスの維持を、IT 担当者に過度な負担をかけずに実現できます。
人的ミスなどによるファイアウォールルールの設定ミスは、機密システムを不正アクセスにさらしたり、悪意のあるトラフィックが防御を回避することを許したり、矛盾するルールや冗長なルールによってパフォーマンス上のボトルネックを生じさせたりする可能性があります。こうした誤りはネットワークのセキュリティ体制を損ない、特に複雑なマルチベンダーのエンタープライズ環境では、多大なコストを伴う侵害、コンプライアンス違反、サービス停止につながるおそれがあります。