ポリシーリスクを可視化。自然な言葉でポリシーに関する疑問を解決します。 デモを申し込む →
Published:
FireMon Policy Analyzer – 評価結果を理解する
by FireMon
本ブログをお読みの方は、FireMon Policy Analyzer について詳しく知りたいとお考えか、初めての評価を実行し、その結果を最大限に活用する方法に関心をお持ちのことと思います。いずれの場合も、ご覧いただきありがとうございます。Policy Analyzer をご存じない方のために申し添えますと、これはファイアウォールの構成とルールベースを FireMon のベストプラクティスに照らしてテストし、ポリシーに起因するリスクを低減する、無償のファイアウォールセキュリティポリシー評価ソリューションです。Policy Analyzer は数分以内に、環境内の単一ファイアウォールのセキュリティ体制を示す診断レポートを提供し、注目すべき主要領域と是正に関する推奨事項を併せて示します。ぜひご自身でお試しください。 最初のレポートを実行したものの、どこから着手すべきかお迷いかもしれません。ダッシュボードは、当該ファイアウォール内のポリシー全体の健全性を視覚的に表示します。レポート上部では、ファイアウォールの健全性を俯瞰できます。まず、検出された警告の総数と Security Concern Index (SCI) スコア、デバイス複雑度スコアが示され、続いて 6 つの主要結果が表示されます。
- 過度に許可的な設定に関する警告
- リスクの高いアクセスに関する警告
- クリーンアップに関する警告
- ポリシー品質に関する警告
- ベンダー固有のハードニングに関する警告
- リモートアクセスに関する警告
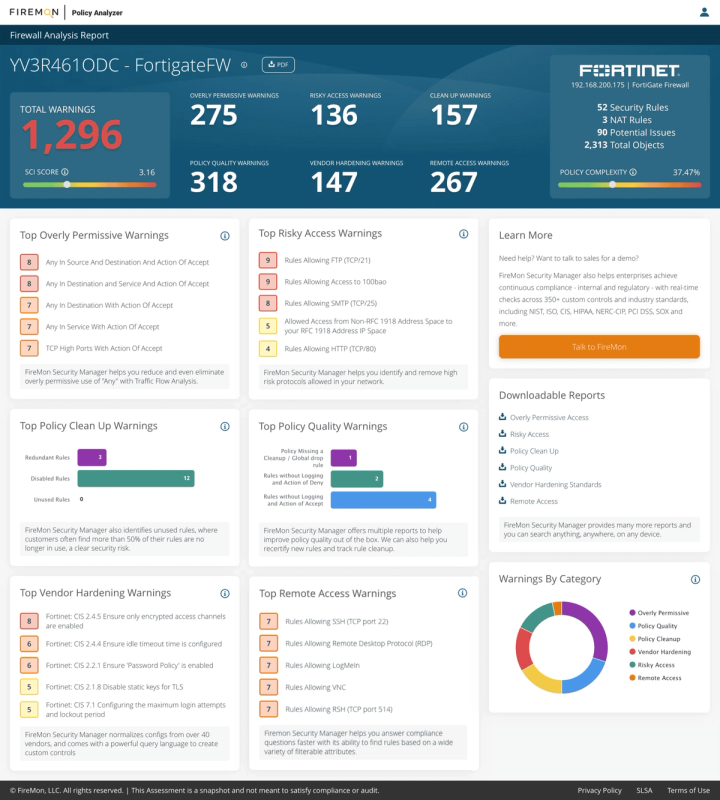
6 つの主要結果はそれぞれ、ダッシュボード上のタイルでより詳細に示され、この情報に基づく是正推奨事項を含むレポートをダウンロードできます (画面右側)。これらの「主要結果」の詳細については以下をご覧ください。レポートの分析にあたっては、シンプルであるほど望ましいと当社は考えています。緑は重大度が低い警告、黄色は中程度の重大度、赤は高い重大度を表します。これらの色はレポート全体で使用されているため、どこに注意を向けるべきかをすぐに把握できます。既存のお客様は、Security Concern Index (SCI) を用いて経時的な改善を追跡しています。その仕組みをご確認いただくには、推奨された変更の一部を実施した後にファイアウォール構成を再度アップロードし、スコアがどのように改善するかをご覧ください。SCI は、失敗ステータスとなったすべての一意のコントロールの重大度値の合計を、合格または失敗したすべての一意のコントロールの重大度値で除し、10 を乗じて小数点以下 2 桁に丸めた値です。ポリシー複雑度も、潜在的なリスクを示す有用な指標です。グループメンバー、ホスト、ネットワーク、サービスなど、新しい構成要素が追加されるたびにデバイス複雑度は増加します。デバイス複雑度が高いほど、構成エラーのリスクは大きくなります。また、各テストで失敗した主な結果を詳述し、その修正方法を推奨するレポートもダウンロードできます。これらのレポートは、当社のエンタープライズ製品である Security Manager で提供されるレポートと同様のもので、サマリー、重大度別の失敗項目、ポリシーごとに最大 3 件の結果を表示するよう構成されています (ファイアウォールによっては結果が非常に長くなる場合があります)。
過度に許可的な設定に関する主な警告
- ベストプラクティスでは「Any と Accept」の使用を制限します。過度に許可的なルールには、「Any」と「Accept」の組み合わせを持つルールに対する複数の個別テストのほか、高位ポートを使用する TCP や範囲が広すぎるネットワークアドレスに対するテストが含まれます。
リスクの高いアクセスを含む主なルール
- ベストプラクティスでは、平文通信およびその他の高リスクなプロトコルの使用を制限します。
ポリシークリーンアップの主なカテゴリ
- 冗長なルール、シャドウ化されたルール、無効化されたルール、または過度に複雑なルールは、セキュリティ体制にリスクをもたらします。無効化されたルールを残す正当な理由がある場合もありますが、目的なく放置すべきではありません。このタイルの数値は、各カテゴリでテストに失敗したルールの合計を表します。
ポリシー品質に関する主な問題
- ベストプラクティスでは、ルールでログ記録が有効化されていること、所有者が特定され正当性が文書化されていること、および不正なホストからファイアウォールへの通信を防ぐステルスルールが存在することが求められます。このタイルの数値は、各カテゴリでテストに失敗したルールの合計を示します。
ベンダー固有のハードニングに関する問題
- ベストプラクティスの多くは、「ロックアウトまでの失敗試行回数」など、ファイアウォールベンダーの構成に固有のものです。
リモートアクセスを含むルール
- リモートアクセスを許可するネットワークプロトコルは、特定のサーバーに限定すべきであり、企業ポリシーによっては完全に排除すべき場合もあります。
Policy Analyzer をお試しいただき、いくつかのレポートをご確認いただいた今、単一のファイアウォールにとどまらず、環境全体をより完全に把握する方法に関心をお持ちのことと思います。FireMon Security Manager のフルソリューションにアップグレードすると、構成データに加えてファイアウォール使用状況データの全体像、業界標準のコンプライアンス評価とレポート作成 (PCI、NERC-CIP、GDPR など)、是正計画のためのトラフィックフロー分析 (TFA)、変更ユースケースの自動化もご利用いただけます。ダッシュボード内の「Talk to FireMon」ボタンをご利用ください。お問い合わせの理由をコメントとして入力でき、FireMon の担当者におつなぎします。ご質問がございましたら、こちらからお問い合わせください。