เข้าใจความเสี่ยงของ policy สอบถามเรื่อง policy ได้ด้วยภาษาทั่วไป ขอชมการสาธิต →
Published:
FireMon บุกเบิก CSPM แบบเรียลไทม์ได้อย่างไรและเพราะเหตุใด
by FireMon
เมื่อสองปีก่อน FireMon ยกระดับขีดความสามารถของตนด้วยการเพิ่มฟีเจอร์แบบเรียลไทม์เข้าไปในแพลตฟอร์ม Cloud Defense ซึ่งถือเป็นพัฒนาการสำคัญ เพราะได้เปลี่ยนเครื่องมือของเราจากตัวตรวจสอบความปลอดภัยพื้นฐานให้กลายเป็นผู้พิทักษ์ความปลอดภัยบนคลาวด์อย่างเต็มรูปแบบ ความสามารถแบบเรียลไทม์เป็นปัจจัยชี้ขาดในการยกระดับเครื่องมือจากการทำvulnerability assessmentพื้นฐาน ไปสู่แพลตฟอร์มปฏิบัติการด้านความปลอดภัยบนคลาวด์ที่ครบวงจร อย่างไรก็ตาม เส้นทางสู่เรียลไทม์ของเราไม่ได้เกิดจากคำร้องขอของลูกค้า แต่เกิดจากความมุ่งมั่นของเราในการส่งมอบประสิทธิภาพที่ดีขึ้นและการดำเนินงานด้านความปลอดภัยที่แข็งแกร่งยิ่งขึ้น
เหตุผลที่เราสร้างระบบเรียลไทม์:
เป้าหมายแรกเริ่มของเราไม่ใช่การสร้างเครื่องมือ Cloud Security Posture Management (CSPM) เราเริ่มต้นจากการสร้างแพลตฟอร์มอัตโนมัติด้านความปลอดภัยบนคลาวด์ โดยมุ่งช่วยให้องค์กรจัดการช่องโหว่ด้านความปลอดภัยบนคลาวด์ได้รวดเร็วขึ้น และลดช่องว่างระหว่างทีมความปลอดภัยกับ DevOps/Cloud Operations แม้จะดูเป็นความแตกต่างเพียงเล็กน้อย แต่นั่นหมายความว่าเราเข้าสู่ตลาด CSPM ด้วยมุมมองที่ต่างออกไป
- ความไม่มีประสิทธิภาพของการสแกนตามรอบเวลา: ในช่วงแรก เราใช้การสแกนตามรอบเวลาเช่นเดียวกับรายอื่น แต่พบว่าวิธีนี้ช้า แม้จะกระจายโหลดแล้วก็ตาม และยังอาจทำให้เกินขีดจำกัดการใช้บริการของลูกค้าได้
- ข้อมูลล้าสมัย: การสแกนเป็นรอบทำให้ลูกค้าเห็นข้อมูลที่ไม่เป็นปัจจุบัน แม้จะสแกนทุก 15 นาที ก็ยังอาจแจ้งเตือนทีมพัฒนาเกี่ยวกับสิ่งที่พวกเขาแก้ไขไปแล้ว
- ธรรมชาติแบบเรียลไทม์ของงานด้านความปลอดภัย: ผู้รับมือเหตุการณ์ต้องรับรู้เหตุการณ์ การแจ้งเตือน และการตั้งค่าต่าง ๆ แบบเรียลไทม์
- ประสิทธิภาพสำหรับเราเอง: ไม่ใช่เรื่องเห็นแก่ตัวที่จะพิจารณาว่า การจัดการเรื่องจังหวะเวลาและการวางแผนกำลังการประมวลผลในระบบแบบ multi-tenant นั้นยากขึ้นมาก เมื่อทุกอย่างอิงกับรอบเวลา
ทั้งนี้ไม่ได้หมายความว่าการสแกนตามรอบเวลาไม่มีประโยชน์ เรายังคงใช้วิธีนี้กับบริการระดับ Free และยังสแกนแบบครอบคลุมทุกวันสำหรับบัญชี Pro ทั้งหมด เพื่อให้มั่นใจว่าไม่มีสิ่งใดหลุดรอดไป
การสร้างระบบเรียลไทม์ (ในแบบของ AWS):
วันนี้เราจะเน้นที่วิธีการเปิดใช้งานฟังก์ชันเรียลไทม์สำหรับ AWS ส่วนในบทความถัดไป เราจะอธิบายรายละเอียดวิธีการใช้งานกับ Azure และ GCP เราผ่านการปรับปรุงมาหลายรอบ และต้องขอบคุณ AWS ที่ทำให้ระบบที่เราใช้อยู่ในปัจจุบันมีประสิทธิภาพสูงอย่างยิ่ง
- จาก EventBridge สู่ Lambda สู่ API: ในช่วงแรก เราส่งต่อ event จาก EventBridge ไปยัง API gateway ผ่านฟังก์ชัน Lambda ที่ติดตั้งในสภาพแวดล้อมของลูกค้า วิธีนี้ใช้งานได้ แต่ประสิทธิภาพยังไม่สูงนัก
- จาก EventBridge สู่… EventBridge: AWS ได้ปรับปรุง EventBridge ให้ลูกค้าส่ง event มาถึงเราได้โดยตรง ตอนนี้สิ่งที่ต้องทำมีเพียงการติดตั้ง EventBridge Rule ในบัญชีของลูกค้า เราไม่จำเป็นต้องใช้การยืนยันตัวตนแบบพิเศษด้วยซ้ำ เพราะ event header ของ AWS ไม่สามารถถูกแก้ไขปลอมแปลงได้ และเราจะทิ้งทุกสิ่งที่ไม่ได้เชื่อมโยงกับลูกค้า
- การอัปเดตเมื่อเกิดการเปลี่ยนแปลง: เราติดตามการเปลี่ยนแปลงต่าง ๆ เช่น การอัปเดตและการลบ พร้อมเก็บรายละเอียดของทรัพยากร ซึ่งจะกระตุ้นให้บริการ Discoverer ของเราอัปเดตข้อมูลของรายการนั้นโดยเฉพาะ
- ห่วงโซ่การทริกเกอร์: การอัปเดตจะส่งถึง Inventory และการเปลี่ยนแปลงใด ๆ ที่นี่จะทริกเกอร์ฟังก์ชัน Lambda สำหรับการตรวจสอบ การตรวจสอบทั้งหมดสำหรับทรัพยากรประเภทหนึ่ง ๆ จะเกิดขึ้นพร้อมกัน และผลการตรวจพบจะถูกประเมินเทียบกับกฎการแจ้งเตือนและกฎ remediation
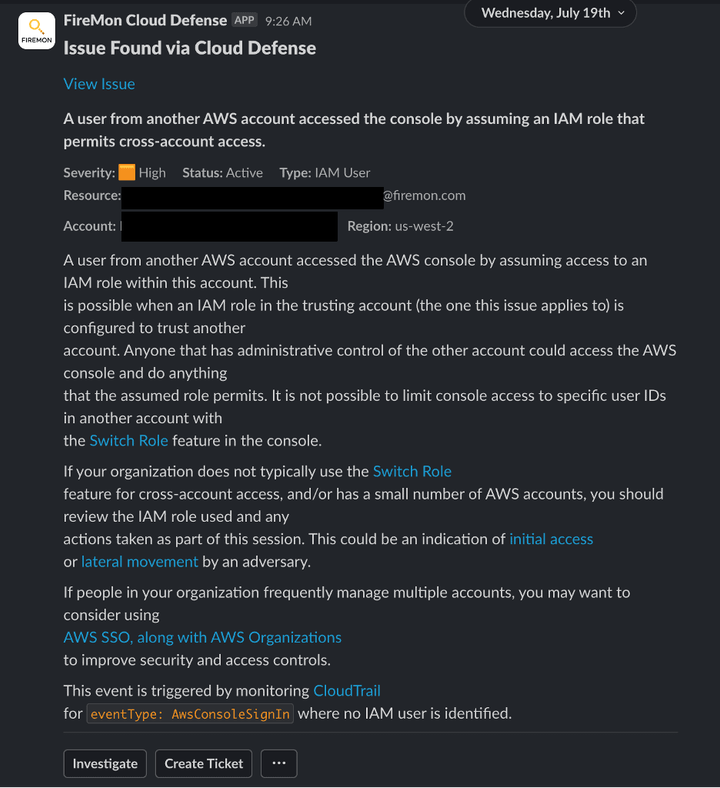
- การแจ้งเตือนทันที: โครงสร้างนี้ทริกเกอร์การแจ้งเตือน (หรือ remediation อัตโนมัติ) ภายในเพียง 5-15 วินาทีหลังเกิดการเปลี่ยนแปลง และทุกส่วนของระบบจะได้รับการอัปเดตด้วยข้อมูลที่สอดคล้องกัน (เช่น ด้าน compliance) ลูกค้าส่วนใหญ่ส่งการแจ้งเตือนไปยัง ChatOps (Slack/Teams) แต่ก็สามารถส่งทางอีเมล สร้าง JIRA ticket หรือส่งต่อไปยัง SIEM ได้เช่นกัน
ประโยชน์ของการทำงานแบบเรียลไทม์:
การเปลี่ยนผ่านสู่เรียลไทม์ยกระดับ Cloud Defense และทำให้การดำเนินงานด้านความปลอดภัยเป็นจริงได้อย่างที่เราวาดภาพไว้เสมอมา หากไม่มีความสามารถแบบเรียลไทม์ เครื่องมือ CSPM ก็เป็นเพียงvulnerability scannerอีกรูปแบบหนึ่งเท่านั้น ไม่ใช่ว่า vulnerability scanner ไม่ดี เราเองก็ใช้งานเช่นกัน แต่เนื่องจากการตั้งค่าคลาวด์ที่ผิดพลาดสามารถเปิดสู่อินเทอร์เน็ตได้ในทันที เราจึงเชื่อว่ารอบการตอบสนองต้องกระชับกว่านี้มาก
- Inventory ที่เป็นปัจจุบัน: ด้วยการทำงานแบบเรียลไทม์ สิ่งที่คุณเห็นใน Cloud Defense สะท้อนการตั้งค่าปัจจุบันของบัญชี AWS ของคุณได้อย่างถูกต้องแม่นยำ
- การตรวจสอบทันที: การตรวจสอบด้านความปลอดภัยและ compliance เกิดขึ้นขณะที่มีการเปลี่ยนแปลง ทำให้ระบุการตั้งค่าที่ผิดพลาดได้ทันที คุณจะไม่ตกอยู่ในภาวะเสี่ยงนาน 15 นาทีถึง 24 ชั่วโมง ซึ่งเป็นความถี่ในการสแกนของเครื่องมือที่ทำงานตามรอบเวลา
- ความเข้าใจการเปลี่ยนแปลงอย่างครบถ้วน: Cloud Defense ติดตาม API ที่ทำให้เกิดการเปลี่ยนแปลง ตัวตนที่เรียกใช้ API นั้น และผลกระทบต่อทรัพยากร (รวมถึงการเปลี่ยนแปลงและผลการตรวจสอบ) ตั้งแต่ต้นจนจบ การติดตามอย่างครอบคลุมนี้ช่วยให้สามารถติดตามการเปลี่ยนแปลง ตรวจสอบการเรียก API อื่น ๆ จาก IAM entity เดียวกัน สำรวจทรัพยากรที่เชื่อมโยงกับทรัพยากรที่ได้รับผลกระทบ และวิเคราะห์ในมิติอื่น ๆ ได้อย่างทรงพลัง
- การเปิดทางให้งานด้านความปลอดภัยเดินหน้า: ด้วย Cloud Defense คุณจะเห็นว่าใครเป็นผู้เปลี่ยนแปลง เปลี่ยนเมื่อใด มีนัยสำคัญด้านความปลอดภัยอย่างไร พร้อมความสามารถในการกรองและส่งต่อข้อมูลเพื่อให้ remediation เกิดขึ้นอย่างรวดเร็ว ไม่ว่าจะด้วยมือหรือแบบอัตโนมัติ ไม่ต้องส่งสเปรดชีตทางอีเมลอีกต่อไป การเปลี่ยนแปลงนี้ยกระดับแพลตฟอร์มให้เป็นเครื่องมือปฏิบัติการที่สมบูรณ์แบบ
แพลตฟอร์ม Cloud Defense ของเราแสดงให้เห็นว่า CSPM แบบเรียลไทม์ควรเป็นอย่างไร จากวันแรก ๆ ที่ใช้การสแกนตามรอบเวลา สู่การเปลี่ยนผ่านอย่างรวดเร็วไปสู่การเฝ้าระวังแบบเรียลไทม์ เราได้เพิ่มขีดความสามารถให้คุณใช้ CSPM เป็นเครื่องมือปฏิบัติการด้านความปลอดภัย และนำเสนอวิธีใหม่ ๆ ในการปกป้องการใช้งานคลาวด์ของคุณ การเพิ่มความสามารถแบบเรียลไทม์ให้กับ Cloud Defense ไม่ใช่เพียงฟีเจอร์ที่ดูดี แต่เป็นจุดเปลี่ยนที่ทำให้ความปลอดภัยบนคลาวด์แข็งแกร่ง รวดเร็ว และเชื่อถือได้