ポリシーリスクを可視化。自然な言葉でポリシーに関する疑問を解決します。 デモを申し込む →
Published:
さらば「キルチェーン」、ようこそ「アタックシーケンス」
by FireMon
数年前、RSA Conferenceで私はクラウド攻撃の主要な「キルチェーン」について共同で講演しました。Shawn Harris氏(@infotechwarrior)と私は、実際に発生したクラウド攻撃のうち上位10件以上と考えられるものを順に解説しました。各攻撃について一つひとつのステップをたどり、複数の選択肢を示すために分岐を設けた攻撃もありました。
私たちはこれらを「キルチェーン」と呼びましたが、厳密に言えば、サイバーキルチェーンとはLockheed Martinが開発した、攻撃をモデル化するための非常に特定の手法です。各攻撃は偵察から始まり、規定された一連のステップを経て、目的の実行に至ります。この講演では、Lockheed Martinの成果に触れつつ、私たちは規定されたステップに自らを限定しなかった点でアプローチが異なることを説明しました。代わりに、攻撃が成功するまでの各ステップをたどりました。これはMITRE ATT&CKツールとも異なります。同ツールは攻撃手法をカテゴリーに分類することに重点を置いており、特定の攻撃がすべての段階を順番に経ることを求めてはいません。ATT&CKには、テクニックおよびサブテクニックに関する詳細なモデル化も含まれています。
どちらのツールも、攻撃をモデル化し、それを断ち切るためのセキュリティ統制をどこに組み込めるかを特定するのに役立ちます。私は「キルチェーン」の「チェーン(鎖)」という部分が以前から気に入っていました。攻撃成功までのステップのうち一つの輪を断てば、攻撃を止められるからです。しかし……キルチェーンという言葉は、いかにも防衛関連企業が考えつきそうな響きがあります。ATT&CKは異なるアプローチを取り、敵対者のTTP(戦術、技術、手順)をナレッジベースとして文書化しています。いずれも、攻撃者の動き方を説明し、防御を定義するのに役立ちます。
クラウドから得た着想
あのRSA Conferenceでの講演の当初の動機は、攻撃者が実際にどのようにクラウド環境へ侵入するかについて、公開情報が不足していたことでした。研究の大半は、研究者が興味を持った面白い事柄を反映したものであり、必ずしも攻撃が実際にどのように成功したかを示すものではありませんでした。私たちはATT&CKとサイバーキルチェーンを深く検討し、両者の概念をある程度融合させて、主要なクラウド攻撃それぞれについて正確なステップの連なりを描き出しました。このモデル化は、複数の攻撃を防ぎ得る共通点やチョークポイントを見つけるのに役立ちます。
クラウド攻撃に関する組織的な知見の蓄積は十分ではありません。そのため防御側には、これらの攻撃の仕組みをより的確に自分のものとするための、より明快なマップが必要です。
私たちは、実際にはキルチェーンではないものをキルチェーンと呼んでいました。約半年前、私たちの講演内容を取り入れて社内で活用している組織との通話で、「これは本当はキルチェーンではなく、むしろアタックシーケンスですね」と言われました。この用語の功績はすべてその方に帰すべきなのに、誰と話していたのか思い出せないのが残念です。
アタックシーケンスは、攻撃が成功するために必要なステップの正確な順序を描き出し、同じ最終的なエクスプロイトに至る複数の経路も取り込めるため、この取り組みを表す言葉としてはるかに適切です。私はそれをTwitterに投稿し、すばらしい反応をいくつも得ました。
アタックシーケンスの構築
アタックシーケンスは、あらかじめ定義されたカテゴリーを持つ硬直的なモデルではありません。そうしたモデルにも確かに意義はありますが、ここではむしろ、TTPを結び付けて攻撃の始まりから終わりまでを示すマップとして捉えてください。Lockheedのキルチェーンとは異なり、アタックシーケンスは同じ到達点に至る異なる経路を描けます。例としてクラウドランサムウェアを見てみましょう。
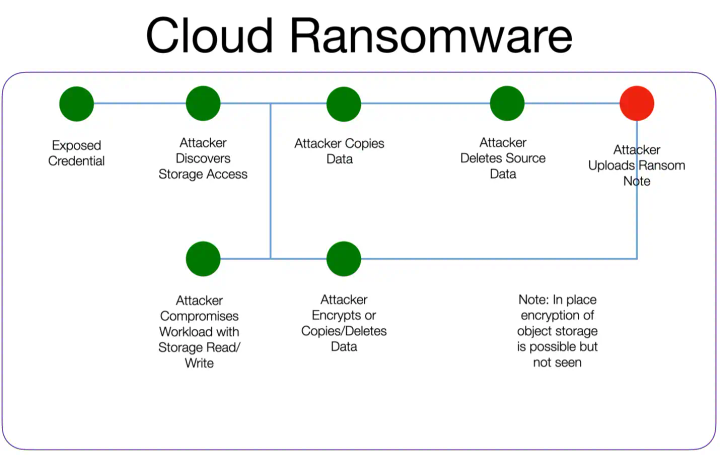
このモデルは、いくつかの点を浮き彫りにします。
- 起点となり得るものは2つあります。漏えいした認証情報か、侵害されたワークロードです。漏えいした認証情報については、はるかに詳細な内容を含むまったく別のシーケンスがありますが、このシーケンスではそちらを参照する形にして、ランサムウェア攻撃に焦点を当てられます。
- 攻撃者が、ストレージへのアクセス権を持つ侵害されたワークロードから管理プレーンへ移動するか、またはワークロード内のデータに直接手を加えるかという分岐点があります。
- どちらの経路も、身代金要求文書のアップロードで再び合流します。
- ランサムウェアには他のシーケンスも存在しますが、ここでは最も一般的な経路に焦点を当てています。網羅的なモデルを作成することも当然可能です。
- TTPおよび攻撃/侵害の兆候は、シーケンスの各段階について特定し、文書化できます。
- これは汎用的なシーケンス(大半のクラウドプロバイダーに当てはまります)ですが、特定のプロバイダー向け、さらには特定のクラウドサービス向けの版へ拡張することも難しくありません。
- 防御を構築するとは、あり得る各経路、あるいは経路が合流する箇所を断つことを意味します。ヒント:漏えいした認証情報は、クラウド攻撃シーケンスの大多数で見られます。
これは理解しやすく、柔軟なアプローチです。私の例のように高いレベルにとどめることも、深く掘り下げて具体的な兆候をモデル化することもできます。ATT&CKとの組み合わせは非常に有効だと考えます。
自動化された攻撃であっても、その背後には敵対者がいます。TTPとIoCを把握することは重要ですが、攻撃がどのように結び付いているかという全体像と、敵対者が取り得る選択肢を理解することも同様に重要です。