ポリシーリスクを可視化。自然な言葉でポリシーに関する疑問を解決します。 デモを申し込む →
Published:
ファイアウォール設定: 企業向けガイド
by FireMon
ファイアウォールを正しく設定することは、企業ネットワークを保護するうえで最も重要な取り組みの一つです。ファイアウォールは防御の第一線として機能しますが、その有効性は適切な設定と継続的な監視に左右されます。設定が不適切なファイアウォールは、ネットワークをサイバー脅威、パフォーマンスの問題、コンプライアンスリスクにさらすことになります。本ガイドでは、企業におけるファイアウォール設定の要点を解説し、環境を保護するための実践的な手順を示すとともに、長期的な保護において継続的な監視が重要である理由を説明します。 主なポイント:
- 適切に設定されたファイアウォールは、企業の機密データを保護し、ネットワークパフォーマンスを向上させ、規制順守を確実にします。
- 必須の手順には、最小権限のアクセスルールの適用、ログ取得の有効化、監視と管理を効率化する自動化の活用が含まれます。
組織にとって適切なファイアウォール設定が不可欠な理由
ファイアウォールは重要なセキュリティ上の防壁ですが、設定が誤っていれば、必然的に利益よりも害をもたらします。ファイアウォールの設定ミスは、サイバー犯罪者に悪用される隙を残し、次のような結果を招きます。
- サイバー攻撃リスクの増大: 設定が不適切なファイアウォールは、機密データを露出させ、ネットワークを侵害にさらす可能性があります。
- 規制不順守: ファイアウォール設定が脆弱であると、コンプライアンス違反となり、罰金や監査上の処分につながる可能性があります。
- パフォーマンスの問題: 設定が不十分だと、ネットワークのボトルネックが生じ、重要な業務運営が遅延します。
- コストの増加: ファイアウォールの設定ミスに起因するデータ侵害は、金銭的損失を招き、企業の評判を損なう可能性があります。
人的ミスによる脆弱性: 設定や管理における単純なミスが、セキュリティ上の隙を生むことがあります。(詳細は人的ミスの回避に関する当社のガイドをご覧ください。)
ファイアウォールの設定ミスがもたらす影響
ファイアウォールの設定ミスは、近年の最も重大なサイバー攻撃のいくつかの背景にあります。ファイアウォール設定を正しく行うことが不可欠である理由を示す、2件の大きな事例を紹介します。
Capital One のデータ侵害(2019年)
2019年、設定ミスのあるファイアウォールにより、攻撃者が Capital One のクラウドベースのインフラにアクセスし、1億人を超える個人情報が流出しました。この侵害は、不正アクセスを防ぐための安全なファイアウォールルールが極めて重要であることを浮き彫りにしました。
Microsoft Power Apps のデータ露出(2021年)
COVID-19 のパンデミック期間中、Microsoft の Power Apps プラットフォームにおける設定ミスにより、38 million 件のレコードが一般に閲覧可能な状態となりました。この問題は、プライバシー確保のために手動での調整を必要とするデフォルト設定に起因しており、能動的なセキュリティ管理を伴わずにデフォルト設定に依存することのリスクを示しています。これらの事例は、同様のセキュリティ上の不備を避けるため、企業がファイアウォール設定を先を見越して構成し、定期的に監査しなければならない理由を示しています。
ネットワークのファイアウォール設定を構成する方法
ファイアウォールを正しく設定するには、ネットワークの保護を確実にするための複数の手順が必要です。安全なファイアウォール設定を構築し維持するために、次の8つの手順に従ってください。
1. ファイアウォール管理画面へのアクセス
まず、通常は Web ベースの GUI またはコマンドラインインターフェイスを通じて、ファイアウォールの管理インターフェイスにアクセスします。管理者権限は強力なパスワードとアクセス制限で厳格に保護し、許可された担当者だけが変更を行えるようにしてください。
2. 中核となるネットワークインフラ設定の定義
IP レンジ、サブネット、セキュリティゾーンを含め、ネットワークアーキテクチャを整理します。これにより、ファイアウォールルールをネットワーク構造に整合させ、環境内での不正なラテラルムーブメントのリスクを低減できます。
3. ファイアウォールのルールセットとポリシーの策定
最小権限の原則に基づき、受信および送信トラフィックの明確なルールを定めます。必要な通信のみを許可し、それ以外はデフォルトで遮断してください。詳細なアプローチについては、ファイアウォールルールの最適化に関する当社のガイドをご覧ください。
4. ログ取得と監視の手順の確立
ログ取得を有効にして、ファイアウォールの動作を記録し、トラフィックパターンを追跡します。継続的なファイアウォール監視の一環として定期的にログを確認することで、異常な挙動を早期に把握し、脅威が拡大する前に対応できます。
5. ネットワークアドレス変換の実装
ネットワークアドレス変換(NAT)を構成し、内部 IP アドレスを外部の脅威から隠蔽します。このセキュリティの追加層により、攻撃者が内部ネットワークを把握し、脆弱な資産を標的とすることを防ぎます。
6. 脅威の検知および防御機能の構成
侵入検知システム(IDS)や侵入防止システム(IPS)などのセキュリティ機能を有効にし、疑わしい活動を検知・遮断します。多くの最新のファイアウォールには、高度な脅威に対抗するためのアプリケーション層のセキュリティも備わっています。
7. ファイアウォール設定の整合性の検証
定期的なファイアウォールレビューを実施し、設定ミスがセキュリティリスクとなる前に発見します。開放されたポート、過度に緩いルール、ネットワークを攻撃にさらしかねない古いポリシーがないかを確認してください。
8. 設定の継続的な監視と検証
セキュリティは継続的なプロセスです。したがって、継続的なファイアウォール設定監視を実施し、設定が常に最新かつ安全で、コンプライアンスに準拠した状態を保つようにしてください。
FireMon でファイアウォール設定管理を効率化
企業全体のファイアウォールを手作業で管理することは、特に大規模で複雑なネットワークでは大きな負担となります。FireMon の Policy Manager のようなツールは、ファイアウォール設定管理を簡素化し、一元的な監視、ポリシーの最適化、コンプライアンスチェックの自動化を提供します。また、ファイアウォールコンプライアンス監査により、お客様の構成が業界標準を満たしていることを確認できます。Book a demoを今すぐご利用いただき、FireMon がファイアウォールセキュリティの管理をどのように支援できるかをご確認ください。
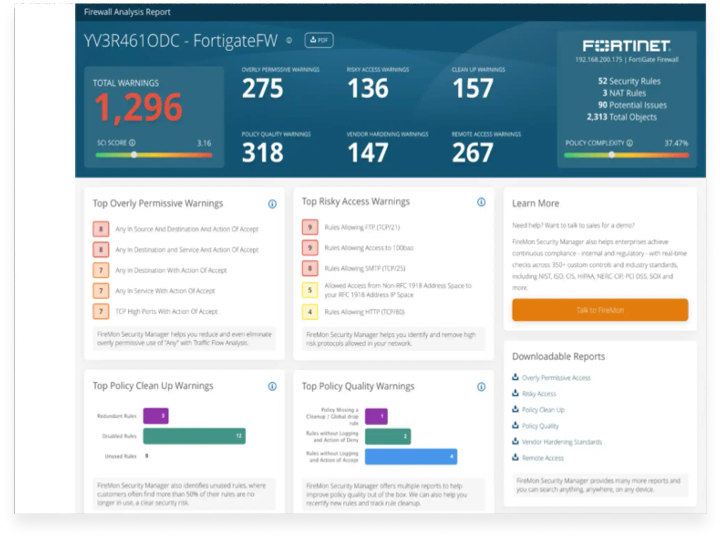
- 可視性の向上: 環境全体のすべてのファイアウォールポリシーを一元的に把握できるネットワークセキュリティマネージャーにより、ブラインドスポットを解消します
- リスクの低減: リアルタイムの可視化と制御により、ポリシー起因の脆弱性を修正します
- 変更の管理: 設定ミスを回避し、ビジネスを加速させ、セキュリティを強化します
- コンプライアンスの徹底と維持: 違反を回避し、リスクを回避し、罰金を回避します
よくあるご質問
ファイアウォール設定はどのくらいの頻度で見直し、更新すべきですか
端的に言えば、ファイアウォールの見直しサイクルは、ご利用の環境と同様に動的であるべきです。最低でも四半期ごと、可能であれば継続的に行ってください。プロアクティブに取り組むほど、セキュリティイベント発生時にリアクティブに対応する必要は少なくなります。ファイアウォールルールは少なくとも四半期ごとに、ネットワークに大きな変更がある場合はそれより早く見直し、更新してください。頻繁な監査により、古くなったルールを排除し、パフォーマンスを最適化し、セキュリティ上の隙を防ぐことができます。自動監視ツールを活用すれば、このプロセスをより迅速かつ効率的に実施できます。
ファイアウォールのパフォーマンスを評価するために追跡すべき指標は何ですか
ファイアウォールのパフォーマンスを評価する際には、セキュリティ面の洞察と運用効率の両方を示す指標を追跡する必要があります。ファイアウォールは脅威をブロックするだけでなく、ネットワークのボトルネックとならずにそれを行わなければなりません。監視すべき主要な指標は次のとおりです。
- パケットフィルタリングの効率 – 正当なトラフィックを通しつつ、悪意のあるトラフィックや未承認のトラフィックをどれだけ適切にブロックできているかを示します。不正なトラフィックの通過が多すぎる場合は問題があります。
- CPU とメモリの使用率 – ファイアウォールは重要なセキュリティツールですが、システムリソースに過度な負荷をかけるべきではありません。CPU やメモリの消費が高いと、ネットワークパフォーマンスが低下し、障害を引き起こすこともあります。
- スループット – パケットを破棄することなくファイアウォールが処理できるトラフィック量を測定します。事業が拡大しネットワークトラフィックが増加している場合、ファイアウォールがそれに対応できることを確認する必要があります。
- レイテンシ – ファイアウォールがネットワークトラフィックに加える遅延は最小限であるべきです。ユーザーから接続が遅いという指摘がある場合、過負荷状態のファイアウォールによるレイテンシの問題が一因である可能性があります。
- アラートの頻度と対応時間 – ファイアウォールがセキュリティ脅威を検知する頻度、さらに重要な点として、それらにどれだけ迅速に対処できているかを示します。アラートが大量に発生している一方で対応時間が遅れている場合は、ファイアウォールルールとインシデント対応ワークフローを最適化すべき時期です。
これらの指標を継続的に追跡することで、ファイアウォールは最適なネットワークパフォーマンスを維持しながら、効果的なセキュリティ資産であり続けます。
ハードウェア型ファイアウォールとクラウド型ファイアウォールの主な違いは何ですか
- ハードウェア型ファイアウォール – ネットワーク境界内に設置される物理アプライアンスです。オンプレミス環境の保護や内部トラフィックのきめ細かな制御に適しています。ただし、継続的な保守と手動での更新が必要であり、ネットワークの拡大に伴う拡張にはコストがかかる場合があります。
- クラウド型ファイアウォール – 多くの場合サービス (FWaaS) として提供され、クラウド上でホストされ、分散環境、ハイブリッド環境、リモートファースト環境向けに設計されています。拡張性が高く、自動更新に対応し、複数拠点にまたがる管理も容易です。その代わり、構成と稼働時間について第三者プロバイダーに依存することが多くなります。