ポリシーリスクを可視化。自然な言葉でポリシーに関する疑問を解決します。 デモを申し込む →
Published:
Automating Enterprise Cyber Security Report
by FireMon
自動化の必須要件、阻害要因、人材、予算に関する考察
現在の世界的なマクロ経済の状況を踏まえると、2021年上半期に予算が増加する兆しはほとんどありません。その一方で、ますます複雑化する自動化された攻撃者が新たな脆弱性を特定し、企業への新たな侵害を引き起こしています。残念ながら、そして必然的に、それらの侵害の一部は現実のインシデントとなりつつあります。エンタープライズサイバーセキュリティの自動化とサイバーAIは、これまで多くの人にとって「あれば望ましいもの」と見なされてきました。しかし今後はそうではなくなります。サイバーセキュリティの責任者は現在、自動化ソリューションの選定において、価値あるものとそうでないものを見極めています。実証可能な成果を持つプロバイダーを見つけることが不可欠です。CISOは、現在の脅威状況に対応し、今後の脅威状況を見据えるうえで、協調的かつ能動的な姿勢を取っています。業界全体が前進を続けるなか、この機会に当社は「Automating Enterprise Cyber Security Report」を公開します。
自動化の必須要件
共通する必須要件は、当然ながら、サイバーセキュリティの責任者が実際に企業を保護することに時間を使えるようにして、ビジネスリスクを低減することです。自動化は、企業全体にわたる効率の向上とコストの削減をもたらします。組織で利用できる脅威インテリジェンス技術やフィードが急増するなか、対応につながらない情報に埋もれてしまうことは容易に起こり得ます。重要なのは、サイバーセキュリティに携わる人材を、影響度が高く対応につながる情報にのみ集中させることです。したがって、データの収集、情報の相関付け、意味の特定、適切な対応の提案は、自動化が担うべきです。
重点領域
当社のCyber Security Hub中間レポート(支出とトレンド)によれば、5人に2人の責任者が、過去6か月間で最も優先度が高かったソリューションとしてSIEMおよびSOARの自動化技術を挙げています。SIEM 28+SOAR 11=39%(その他61%)。Cyber Security Hubコミュニティのおよそ10人に3人が、これまでにセキュリティ情報イベント管理(SIEM)を活用しています。しかし、この技術に否定的な立場の人々は、SIEMシステムは問題を解決することなく、より多くの、不必要に詳細な情報を課題として積み上げるだけだと指摘します。つまり、サイバーセキュリティアナリストは、対応につながる情報に集中する代わりに、膨大なホワイトノイズをかき分けなければならないということです。
SIEMとSOARの比較
そのため、多くの人はSIEM技術をセキュリティのオーケストレーション、自動化、対応(SOAR)システムへの前段階と捉えています。SOARの「対応」の部分は、対応の自動化を示しています。それこそが目標です。つまり、情報から真のインテリジェンスを得て、自動的な修復をオーケストレーションすることです。残念ながら、SOAR技術の真の有効性は、業界の相当部分にとって依然として概念上のものにとどまっています。SIEMおよびSOAR技術が注目される一方で、サイバーセキュリティコミュニティからは、これらの技術自体にまだ改善の余地があるとの指摘があります。DBS BankのVP Information Securty(情報セキュリティ担当バイスプレジデント)であるSantosh Kamane氏は次のように述べています。「現在の自動化は、自社のポリシーに対する違反がどこにあるのか、誰が自社の基準に違反しているのかを見つけ出すためのものです。ツールからは数百ものログが生成され得ますが、それらのツールは非常に技術的で、読み取りやすいものでも理解しやすいものでもありません。」 サイドバーセキュリティポリシー自動化に関する7つの問い 人またはプロセスの効率は向上するか? それはどのように測定できるか? 一貫性は高まるか? それは定量化できるか? どのようにリスクを低減するか? 調査スキルは定められた目標の達成に沿っているか? 会社の費用を削減できるか? Tim Woods、FireMon
約束と実現
業界が技術の改善を求めるだけでなく、責任者はソリューションに関するメッセージにより高い正確さを求めています。「現在、多くのベンダーがAIや機械学習、そしてそれが自動化にどう組み込まれるかについてのマーケティングを行っています。この領域で優れた取り組みをしている企業もあると思いますが、脅威への自動対応という点ではまだ道半ばです。」これはHorizon PowerのCISOであるJeff Campbell氏の言葉であり、現時点では自動化ソリューションをプラグアンドプレイと考えるべきではないと示唆しています。ソリューションの約束と実現との間には、業界的な乖離があります。プロバイダーが提示する現在のソリューション能力の約束は、意図した成果を実現するために必要な社内リソースを踏まえていない、との受け止め方があります。
リソース配分
非常に大規模な機関には、SOAR技術の成果に確信を持ち、すでに雇用している社内アナリストの観点からそれらのソリューションにリソースを充てられる責任者もいます。そうした責任者は、導入したソリューションに非常に満足しています。一方で、現在の人員数に余裕がなく、既存スタッフに自動化技術に必要な特定スキルが不足していることから、より直接的なフィッシング対策やメールフィルタリングのソリューションに重点を置かざるを得ない場合もあります。リソース配分に関する詳細は、以下の「自動化人材」のセクションをご覧ください。
自動化の阻害要因
サイバーセキュリティの自動化には無数の阻害要因があります。プロセスが完璧であることはありません。しかし人であれば、プロセスに対する回避策を設けることができ、プロセスが人の速度で進む場合には脆弱性を捉えられる可能性があります。不完全なプロセスを自動化すると、その不完全なプロセスの結果がはるかに速く現れます。つまり、未発見の、場合によっては指数関数的に拡大する脆弱性が露呈し、侵害が発生するまで気づかれない可能性があるということです。自動化そのものの問題は、阻害要因の一つに過ぎません。自動化のプロセスやソリューションに関する標準化の欠如は、世界のサイバーセキュリティ責任者が同じ基準で動いていないことを意味し、さらなる脆弱性の土壌をつくります。標準化が目標である一方、カスタマイズも目標です。サイバーセキュリティシステムの複雑さは、自動化技術に関して相当量のカスタマイズを必要とします。技術のカスタマイズは弱点を露呈させるとともに、導入に伴う時間とコストを増大させます。
標準化の欠如
主に分散型となった労働環境への移行は、2020年第1四半期に整っていた標準化を不安定にしました。サイバーセキュリティの責任者はリモート環境を最適化するために多大な努力を払ってきましたが、なお完了すべき作業は残っています。そのため、レガシーシステムと新しいオフプレミスツールとの互換性は理想的とは言えません。システム間の最適な互換性と相互運用性がなければ、標準化は困難です。そして標準化がなければ、ルールベースの自動化は難しくなります。
カスタマイズの難しさ
「自社の環境を理解し、何が正常かを把握し、その異常な挙動を特定し、さらにその異常な挙動に対して自動的な対応を実行する技術を見つけることは容易ではありません。」Jeff Campbell、CISO、Horizon Power
時間
自動化の主要な約束の一つは、サイバーセキュリティチームの時間を節約することです。システムが稼働し、適切にリソースが割り当てられていれば、実際にそうなります。しかし、自社の環境に適したシステムを見つけ、その環境で機能することを実証し、展開し、完全に実装し、調整し、リソースを割り当てる必要があります。ゼロからの状態では、物事が順調に進み、プロジェクトに他の障害がない場合でも6か月を要するプロセスです。
スキル
自動化ツールの選定と展開は、企業内で的確なセキュリティ上の意思決定を支える自動化されたインサイトの、あくまで土台に過ぎません。技術パートナーがその技術のローコード性やノーコード性をいくら強調しても、自動化システムを最大限に活用するには社内でのスクリプト作成やコーディングが不可欠であることを、CISOは認識しつつあります。「現在、脅威ハンティングの手法を用いて、攻撃者が長期にわたって潜伏する前に発見し排除している組織があります。そのコツは、まず一度手作業で行い、その後どのように自動化するかを考えることです。そうすれば、新しい種類の脅威ハンティングや新しいプレイブックに注力でき、人員を必ずしも増やすことなく、またリスクを必ずしも高めることなく、スタッフの実効性を大きく高められます。」Kayne McGladrey、IEEE
コスト
効率化によるコスト削減という見込みが行動や支出の検討に値するとしても、現時点で実際に支出を行うことは多くの組織にとって困難です。2020年第2四半期に何とか窮地を脱するために、今年度の予算を使い切り、さらに来年度の予算にも手を付けたサイバーセキュリティ部門は少なくありません。
自動化の確実性を高めるための5つの問い
プロバイダーはROIを保証するために何を行うのか? ROIを保証するために社内チームは何を行う必要があるのか? プロバイダーはROI達成の実例を示せるか? セキュリティ費用に対する真の投資額はいくらか? リターンはどこに現れるのか(一貫性、効率性、体制の改善、セキュリティの向上)? Tim Woods、FireMon
自動化できる制御
データの収集、情報の相関付け、意味の特定、適切な対応の提案を自動化が担うとすれば、次の問いは他にどのような制御を自動化できるかということです。この問いに対し、Cyber Security Hubコミュニティは、サイバーセキュリティにおける効率向上とコスト削減という原則を実現できる数多くの機会を挙げました。ログ以外にも多数あります。脆弱性の特定 ペネトレーションテストの実施 自動化ツールや手動スクリプトを実行するホワイトハッカーの起用 修復策の特定 レポート作成の迅速化 トレンドデータにおけるパターンの発見 データ分析を活用したログからの有意義な知見の構築 そして企業の行動パターンの分析の取得 Santosh Kamane、DBS Bank
修復とワークフロー
修復です。ただし、ITの領域ではうまく機能しますが、OTの領域ではそれほどうまくいかないという条件が付きます。OTにおいてはすべてが可用性の問題です。修復以外では、自動化はインシデント管理に関わるワークフローを支援し、その一部を自動化できます。自動化はチケッティングシステムと統合でき、そこからSOCチームに対応のためのアラートが発せられます。つまり、ユースケースを特定し、そのユースケースを中心にワークフローを構築し、そのワークフローを自動化するということです。Jeff Campbell、Horizon Power 現時点で自動化できない技術的制御を見つけるのは困難です。
- IDおよびアクセス管理に関わる従来型の業務は自動化できます
- データ損失防止(DLP)は自動化できます
- 脅威ハンティングは自動化できます 脅威インテリジェンスフィードの取り込みも自動化できます(ただし、それを単なるデータフィードと捉え、実際にインテリジェンスフィードとは考えない場合に限ります。インテリジェンスは人間の知的機能であり、自動化するものではありません。)
- エンドポイント検知・対応(EDR)は、誤検知を除外することで自動化できます
Kayne McGladrey、IEEE
変化の速度に追いつくセキュリティ
今日の問題の実態は、ビジネスの動きが、それを保護する我々の能力よりも速いということです。我々が導入している制御は、ビジネスの速度に対応できていません。この状況を先取りするには、ファイアウォール運用とネットワークセキュリティポリシーの適用をどのように自動化するかを考える必要があります。Tim Woods、FireMon
自動化人材
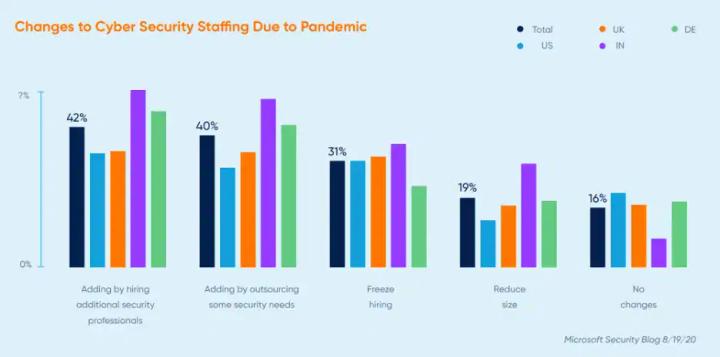
自動化の目的は、より多くの業務をより短い時間で遂行しなければならない人々の負担を軽減することです。しかし、社内人材を自動化の支援に振り向けることは必ずしも容易ではありません。自動化が最も価値を発揮するのは、社内チームがコーディングを担い、すべてのシステムのシームレスな統合と相互運用性を確保する場合です。DevSecOpsで必要とされる人材の多さは、自動化で必要とされる人材の多さを予見させ、かつ重なり合っています。近く公開されるCyber Security Hub年末レポートでは、CISOが2021年に人員を増やしたいと考えている一方で、予算は横ばいまたは削減となる可能性が高いことが示されています。また、分散型労働環境に関わる緊急のニーズにより、2021年度予算の一部がすでに2020年に使われていることも指摘されています。Microsoft Securityのブログも同様の状況を描いており、パンデミックを受けて予算が増加し、相当数が今後人員を増やす計画であるとしています。しかし、責任者の回答が強気であっても、3人に2人は変化なし、採用凍結、または人員削減を見込んでいます。
異なるスキルセット
「自動化、とりわけAIおよびML領域では、数学と、異常への数学的な対応を支えるアルゴリズムへの十分な理解が求められます。したがって、コンピューターサイエンス領域を理解した優秀な数学人材を見つけることは、常に課題であり続けると思います。数学に本当に深い情熱を持つ人材はごくわずかだからです。」Jeff Campbell、Horizon Power
プラットフォーム型と多層防御
「最新・最高の機能を備えていないかもしれませんが、プラットフォーム型のソリューションを選ぶ利点は、必要なことの90%は確実に満たし、通常はすべてのツールが統合されている点にあります。ユーザーインターフェースに共通の設計言語があり、共通の操作方法があるため、導入時間が短縮され、人が学習に費やす時間も確実に減ります。組織に新しいツールを導入するたびに、それを習得する人が必要になります。そしてそれは日々の業務の時間を奪います。火消しに追われながらツールを習得することはできません。世の中はそういうふうには動きません。」Kayne McGladrey、IEEE
限られた時間と人材は、わずかな自動化で拡張できる
組織の69%でセキュリティチームが人員不足であるという数字を見ても、業界で350,000件の職が埋まっていないという数字を見ても、我々が持つリソースが過度に逼迫していることは明らかです。業界として、我々はセキュリティ体制において妥協を重ねています。そして妥協をすれば、悪いことが起こります。Tim Woods、FireMon