Comprenez le risque lié aux politiques. Posez vos questions sur les politiques en langage courant. Demander une démo →
Published:
Comment et pourquoi FireMon a été pionnier du CSPM en temps réel
by FireMon
Il y a deux ans, FireMon a franchi une étape supplémentaire en introduisant des fonctionnalités en temps réel dans sa plateforme Cloud Defense. Il s'agissait d'une évolution majeure, car elle a transformé notre outil, d'un simple vérificateur de sécurité en véritable gardien de la sécurité cloud. La capacité temps réel est essentielle pour faire évoluer les outils d'une simple évaluation des vulnérabilités vers une plateforme complète d'opérations de sécurité cloud. Toutefois, notre passage au temps réel n'a pas été dicté par les demandes des clients ; il a été motivé par notre engagement à offrir une efficacité accrue et des opérations de sécurité renforcées.
Pourquoi nous avons développé le temps réel :
Notre objectif initial n'était pas de créer un outil de Cloud Security Posture Management (CSPM). Nous avons commencé par construire une plateforme d'automatisation de la sécurité cloud destinée à aider les organisations à corriger plus rapidement les vulnérabilités de sécurité cloud et à combler l'écart entre la sécurité et les équipes DevOps/Cloud Operations. Cette distinction peut sembler subtile, mais elle signifie que nous sommes entrés sur le marché du CSPM avec une perspective différente.
- Inefficacité des analyses périodiques : au départ, comme tout le monde, nous nous appuyions sur des analyses déclenchées à intervalles réguliers. Elles se sont révélées lentes, même distribuées, et risquaient de dépasser les limites de service d'un client.
- Données obsolètes : les analyses périodiques amenaient les clients à consulter des informations dépassées. Même une analyse toutes les 15 minutes pouvait conduire à alerter une équipe de développement au sujet d'un problème qu'elle avait déjà résolu.
- Nature temps réel des opérations de sécurité : les intervenants doivent disposer d'une visibilité en temps réel sur les événements, les alertes et les configurations.
- Efficacité pour nous : il n'est pas égoïste de considérer que la gestion du séquencement et de la planification des capacités dans un système multi-tenant devient difficile lorsque tout repose sur des intervalles de temps.
Cela ne signifie pas que les analyses périodiques n'ont pas leur utilité ; nous les utilisons toujours pour notre offre Free, et nous effectuons des balayages quotidiens pour tous nos comptes Pro afin que rien ne passe entre les mailles du filet.
Construire le temps réel (la méthode AWS) :
Nous nous concentrerons aujourd'hui sur la façon dont nous assurons le fonctionnement en temps réel pour AWS. Dans de prochains articles, nous détaillerons sa mise en œuvre pour Azure et GCP. Nous avons procédé par plusieurs itérations et, grâce à AWS, le système dont nous disposons aujourd'hui est remarquablement efficace.
- D'EventBridge à Lambda puis à l'API : au départ, nous transmettions les événements d'EventBridge à une passerelle API via une fonction Lambda déployée dans les environnements clients. Cela fonctionnait, mais sans grande efficacité.
- D'EventBridge à… EventBridge : AWS a fait évoluer EventBridge, permettant aux clients de nous envoyer directement leurs événements. Il nous suffisait dès lors de déployer une règle EventBridge dans les comptes clients. Nous n'avions même pas besoin d'authentification particulière, car les en-têtes d'événements AWS sont inviolables et nous écartons tout ce qui n'est pas associé à un client.
- Mise à jour en cas de changement : nous suivons les modifications telles que les mises à jour et les suppressions, en capturant le détail des ressources. Cela déclenche une mise à jour dans notre service Discoverer pour l'élément concerné.
- Chaîne de déclenchement : la mise à jour parvient à l'inventaire, et toute modification à ce niveau déclenche les fonctions Lambda chargées des contrôles. Tous les contrôles relatifs à un type de ressource donné s'exécutent simultanément, et les constats sont évalués au regard des règles d'alerte et de remédiation.
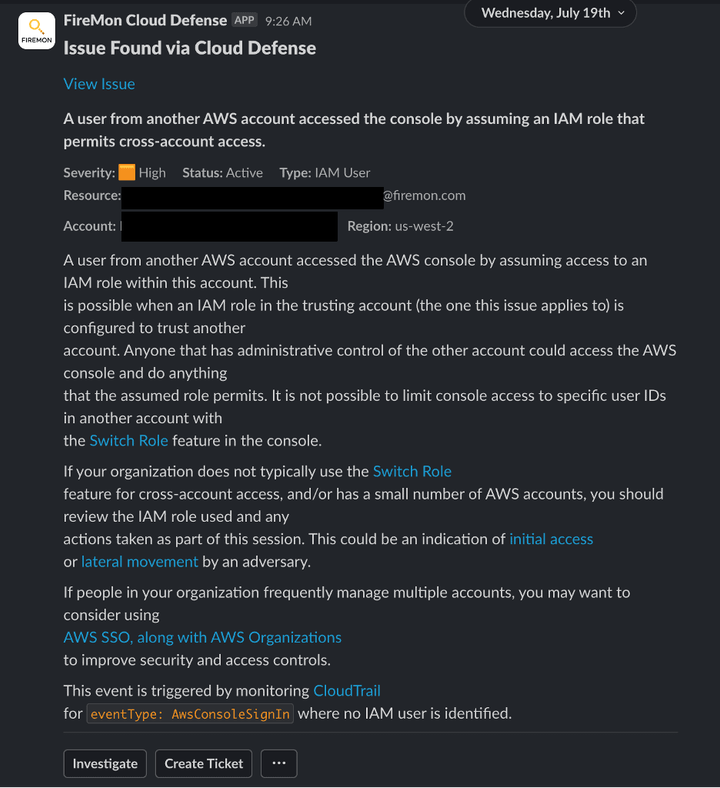
- Alertes instantanées : ce dispositif déclenche une alerte (ou une remédiation automatisée) en seulement 5-15 secondes après un changement, et toutes les parties du système sont mises à jour avec des données cohérentes (la conformité, par exemple). La plupart des clients envoient les alertes vers ChatOps (Slack/Teams), mais ils peuvent également les transmettre par e-mail, créer un ticket JIRA ou les relayer vers un SIEM.
Les avantages du temps réel :
Le passage au temps réel a fait progresser Cloud Defense et a enfin rendu possibles les opérations de sécurité telles que nous les avions toujours envisagées. Sans capacité temps réel, les outils CSPM ne sont, pour l'essentiel, qu'un type de plus de scanner de vulnérabilités. Les scanners de vulnérabilités n'ont rien de répréhensible ; nous en utilisons nous-mêmes. Cependant, comme les erreurs de configuration cloud peuvent être exposées à Internet en un instant, nous estimons que le cycle de réponse doit être bien plus resserré.
- Inventaire à jour : grâce au fonctionnement en temps réel, ce que vous voyez dans Cloud Defense reflète fidèlement la configuration actuelle de votre compte AWS.
- Contrôles immédiats : les contrôles de sécurité et de conformité s'exécutent au moment où les changements sont effectués, identifiant sans délai les erreurs de configuration. Vous ne restez pas exposé pendant 15 minutes à 24 heures, soit la fréquence d'analyse des outils périodiques.
- Compréhension complète des changements : Cloud Defense suit l'API à l'origine du changement, l'identité responsable de l'appel d'API et l'impact sur la ressource (y compris les modifications et les résultats des contrôles), du début à la fin. Ce suivi exhaustif permet de tracer les changements, d'examiner les autres appels d'API émanant de la même entité IAM, d'explorer les ressources liées à la ressource affectée et de mener d'autres analyses puissantes.
- Rendre possibles les opérations de sécurité : avec Cloud Defense, vous savez qui a effectué un changement, quand il a eu lieu, quelles en sont les implications de sécurité, et vous pouvez filtrer et transmettre les informations pour accélérer la remédiation, manuelle ou automatisée. Fini l'envoi de tableurs par e-mail. Cette transformation fait de la plateforme un véritable outil opérationnel.
Notre plateforme Cloud Defense montre comment le CSPM en temps réel doit être mis en œuvre. Depuis nos premiers temps d'analyses périodiques jusqu'à la transition rapide vers la surveillance en temps réel, nous avons renforcé votre capacité à utiliser le CSPM comme outil d'opérations de sécurité et introduit de nouvelles méthodes de protection de vos déploiements cloud. Ajouter le temps réel à Cloud Defense n'était pas une question de fonctionnalité tape-à-l'œil : cela a changé la donne en rendant la sécurité cloud robuste, rapide et fiable.