Découvrez FireMon Agentic AI. En savoir plus →
Published:
Présentation de FireMon Agentic AI pour le Network Security Policy Control
FireMon Agentic AI automatise l'examen des politiques de pare-feu et prépare les recommandations, tandis que les équipes sécurité conservent le contrôle de la revue et de l'approbation.
by FireMon
Une équipe applicative a besoin d'accéder à une base de données. La demande semble simple. Mais avant de pouvoir avancer, un ingénieur sécurité réseau doit localiser les équipements et les politiques concernés, comprendre les accès existants, évaluer les modifications envisageables et préparer une proposition qu'une autre personne pourra examiner. Multipliez ce travail par le nombre d'applications, d'environnements et de fournisseurs de pare-feu : l'investigation représente alors une part considérable de la charge de travail de l'équipe. Ce travail reste nécessaire. Un contexte de politique incomplet peut entraîner des dépendances oubliées, des accès inutiles ou des modifications qui ne répondent pas au besoin métier.
FireMon Agentic AI confie ces étapes d'investigation et de planification à des agents. Intégrées à FireMon, ces capacités donnent aux équipes sécurité plus de capacité pour traiter la complexité des politiques, tout en laissant les décisions lourdes de conséquences à l'organisation. Les clients peuvent utiliser les agents fournis, créer les leurs ou connecter des workflows agentiques externes via le FireMon MCP Server.
C'est une application concrète de l'approche Network Security Policy Control for the Modern Enterprise de FireMon, qui intègre les éléments de preuve relatifs aux politiques et les outils opérationnels directement dans le travail que les équipes doivent mener à bien.
Un contexte de politique et des outils qui font le travail
Le framework d'IA agentique de FireMon combine instructions, skills, outils et permissions. Les instructions définissent ce que l'agent doit faire. Les skills apportent les connaissances de support. Les outils exécutent des opérations précises, de la récupération des enregistrements de politiques au calcul de recommandations et à la préparation des modifications proposées.
Prenons l'exemple d'une recherche de politique. SiQL Expert fournit la documentation et des exemples pour Security Intelligence Query Language (SiQL). L'outil SiQL exécute la requête. Ensemble, ces briques permettent à un agent de traduire une question en recherche et d'expliquer les informations qu'il récupère.
Les agents sont également des participants aux workflows FireMon. Comme les utilisateurs, ils peuvent recevoir des affectations de tâches et prendre automatiquement ce travail en charge. Ils opèrent dans le cadre de permissions définies, collectent les informations et préparent des recommandations, en sollicitant un ingénieur pour revue lorsque cela est pertinent. Le socle, ce sont les informations de politique et l'expertise opérationnelle que FireMon a développées au cours de 25 années. Les agents s'appuient sur ce contexte et sur les outils à leur disposition pour réaliser le travail intermédiaire qui précède une décision de politique.
Analyser un besoin d'accès
Prenons une demande à titre d'exemple : permettre à app-web-01 d'atteindre app-db-01 sur le port TCP 5432. La première question est de savoir ce que la politique existante prévoit déjà pour cet accès.
Le FireMon Intelligence Agent recherche et analyse les données de politiques : il construit et exécute des requêtes SiQL, puis explique les résultats obtenus. Un ingénieur peut ainsi demander quelles règles sont pertinentes pour une demande donnée, sans avoir à rédiger la requête au préalable ni à assembler manuellement plusieurs recherches distinctes.
Les enregistrements renvoyés fournissent les éléments de preuve nécessaires à la décision suivante. L'ingénieur peut examiner les règles pertinentes et leur contexte, puis affiner la question. Restreindre l'investigation à l'environnement de production, par exemple, recentre le travail sur le périmètre qui compte pour la demande. Cette distinction est importante pour interpréter la réponse : une règle correspondante constitue un élément de preuve utile, mais elle ne prouve pas à elle seule l'accessibilité de bout en bout. L'ingénieur doit toujours comprendre ce que les informations renvoyées établissent avant de passer à la conception. L'agent prend en charge la recherche et l'explication, et laisse à l'ingénieur des informations de politique concrètes à évaluer.
Préparer une modification coordonnée en vue de sa revue
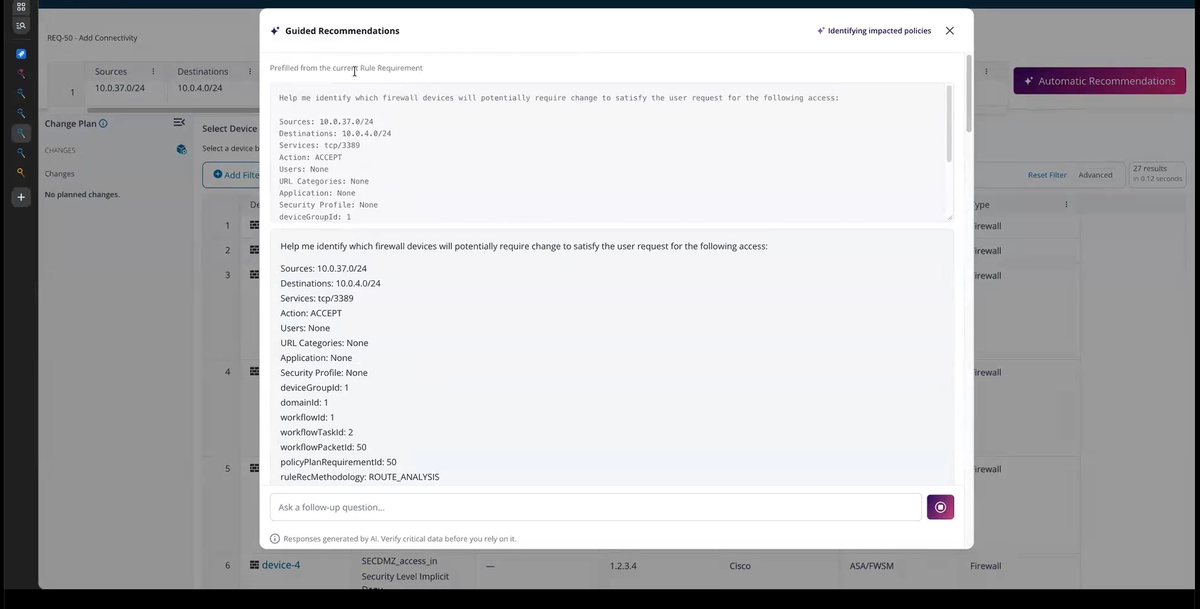
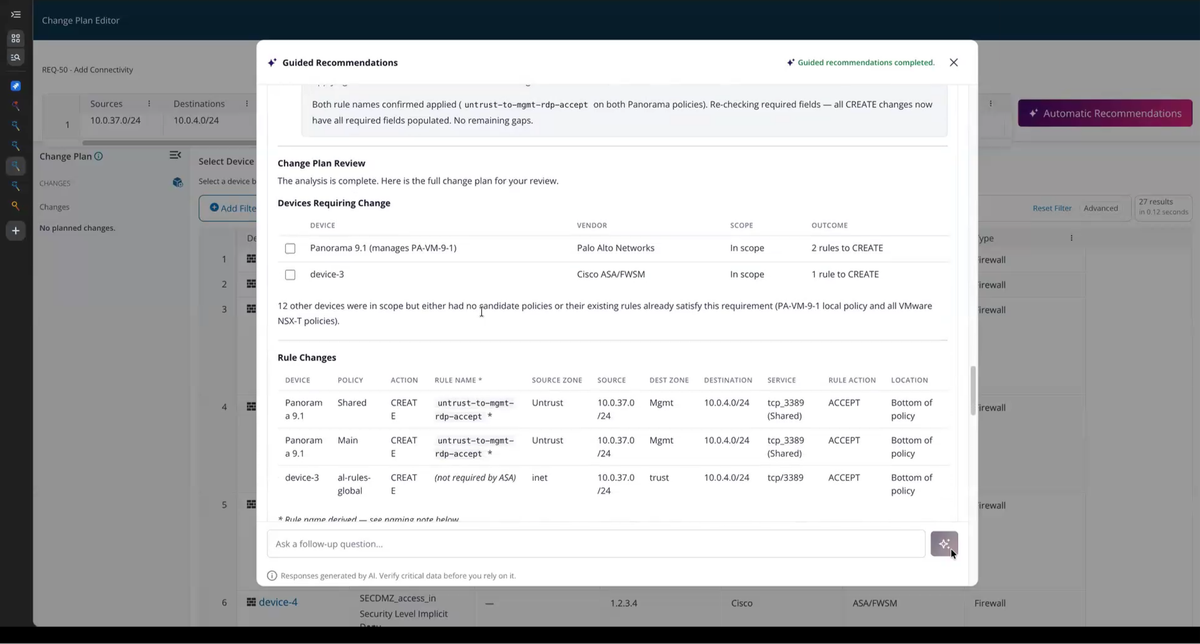
Une fois le besoin compris, Network Designer analyse la source, la destination, le service, l'action demandée et le groupe d'équipements pour produire des recommandations de politique de pare-feu. Pour la demande application-vers-base de données, ces recommandations identifient les modifications proposées que l'ingénieur doit évaluer. Policy Change Designer prend en charge une demande d'accès, de la découverte aux recommandations jusqu'à la préparation des modifications dans un Policy Plan. Des outils tels que Find Rule Starting Devices et Compute Rule Path Recommendations exécutent des parties précises de cette investigation et de cette analyse. L'agent rassemble les résultats et prépare le travail proposé pour l'ensemble des équipements et des contextes de politique concernés.
Il peut exister plusieurs manières valables de satisfaire la demande. Le choix de la bonne politique peut dépendre de la façon dont l'organisation gère son environnement. Policy Change Designer marque une pause lorsque l'ingénieur doit trancher entre plusieurs options valables. Il renseigne également les champs obligatoires, comme les noms de règles, ce qui réduit la saisie manuelle du plan tout en laissant les détails proposés disponibles pour revue.
Dans ce workflow prédéfini, rien n'est enregistré tant que l'opérateur n'a pas examiné et accepté la proposition. Il peut demander des modifications ou la rejeter. L'acceptation enregistre le travail proposé dans Policy Planner en vue du traitement ultérieur du workflow. Aucune modification n'est déployée sur un pare-feu, et le workflow nécessite Policy Planner. Ces capacités répondent à des volets connexes d'un même problème opérationnel. Les équipes peuvent les utiliser pour la tâche en cours sans présumer d'un transfert automatique entre agents distincts.
Adapter un agent à votre équipe
Les agents fournis sont des points de départ. Les clients peuvent les personnaliser ou créer des agents dotés des instructions, skills, outils et permissions adaptés à leurs responsabilités. Une équipe peut par exemple exiger d'un agent qu'il liste les éléments manquants et résume une modification proposée avant le transfert. Cette instruction donne à l'ingénieur une façon cohérente de voir ce qui demande encore son attention. Exécuter la même demande avant et après un changement de configuration rend son effet visible dans le résultat.
Le périmètre est tout aussi important. Un agent affecté à une équipe régionale peut être limité au groupe d'équipements approprié et aux opérations autorisées. Le paramètre Run Agent As définit l'identité d'exécution utilisée pour son travail. La configuration couvre donc à la fois la manière dont l'agent aborde une tâche et l'autorité sous laquelle il opère. Les Agent Plugins et Skill Plugins fournissent des points de départ packagés ; les agents et skills configurés les appliquent au travail d'une équipe. Les clients peuvent combiner les briques disponibles autour de leurs processus, puis affecter aux agents les tâches de workflow prises en charge. Les ingénieurs conservent la responsabilité de l'évaluation des résultats et des choix qui dépendent du contexte de l'organisation.
Connecter les éléments de preuve de politique à des workflows externes
Le FireMon MCP Server met à disposition des données de politique sélectionnées et des opérations prises en charge dans les applications d'IA gérées par le client, via le Model Context Protocol (MCP). L'application externe travaille avec son propre modèle et invoque les outils par l'intermédiaire d'un client MCP. FireMon fournit les endpoints, les outils et l'autorisation. Lors de l'investigation d'un incident, un workflow externe peut combiner les informations d'alerte avec les enregistrements de politique récupérés via Execute SiQL Search. Les éléments de preuve relatifs à la sécurité réseau entrent ainsi dans l'investigation sans qu'il soit nécessaire de collecter et de transférer chaque enregistrement manuellement. Les résultats éclairent l'analyse ; ils n'établissent pas à eux seuls l'étendue complète d'un incident.
Au lancement, notre catalogue d'outils initial compte 16 outils couvrant la recherche, la découverte, les recommandations, la préparation des modifications et l'enregistrement autorisé. Un workflow d'accès peut convertir les recommandations sélectionnées en modifications de Policy Plan préparées. Avec les permissions requises, Save Policy Plan Change enregistre ce travail dans Policy Planner. Le catalogue n'expose aucune opération de déploiement direct sur les pare-feu. De nouveaux outils seront ajoutés régulièrement afin d'étendre progressivement les capacités agentiques de FireMon.
Les accès suivent l'identité FireMon à l'origine de la demande. Chaque Personal Access Token appartient à un utilisateur, et MCP applique les mêmes contrôles de permissions sous-jacents que les API REST de FireMon, y compris les restrictions de rôle et de groupe d'équipements applicables. Les tokens ne portent pas de périmètres de permissions indépendants. Un compte dédié, sans droits d'écriture sur les modifications, permet de restreindre un workflow externe à l'analyse autorisée. Il revient aux clients de définir les permissions et les contrôles de workflow applicables à l'usage prévu. La séquence de revue avant enregistrement du Policy Change Designer prêt à l'emploi ne constitue pas une exigence d'approbation universelle pour toutes les opérations MCP.
Découvrez ce que le travail agentique sur les politiques peut apporter à votre équipe
La plateforme FireMon Agentic AI et le FireMon MCP Server seront disponibles en novembre. L'offre initiale n'entraîne aucun coût FireMon supplémentaire.
L'opportunité concrète, c'est davantage de capacité pour le travail sur les politiques. Les agents collectent les informations, explorent les alternatives et préparent les modifications, tandis que les équipes pilotent le travail et prennent les décisions qui exigent leur jugement. Apportez une demande d'accès ou une investigation de politique que votre équipe traite régulièrement. Découvrez comment les capacités agentiques de FireMon peuvent travailler pour vous, de la collecte du contexte de politique à la préparation des modifications en vue de leur revue.
En savoir plus
Découvrez comment FireMon Agentic AI peut alléger la charge de la gestion des politiques dans votre environnement.
Questions fréquentes
FireMon Agentic AI réduit la charge de travail manuelle liée à la revue des politiques grâce à des agents IA qui interrogent les données de politique, expliquent les règles pertinentes et préparent des modifications de pare-feu soumises à la revue des praticiens. Intégrés à la plateforme Network Security Policy Control de FireMon, ces agents prennent en charge les tâches d'investigation et de planification des changements dans les environnements pare-feu multi-fournisseurs, tandis que les praticiens conservent la responsabilité d'examiner et d'approuver chaque modification proposée avant son enregistrement dans Policy Planner.
Dans le workflow prédéfini Policy Change Designer de FireMon, rien n'est enregistré tant qu'un praticien n'a pas examiné et accepté la modification proposée ; il peut également demander des révisions ou l'abandonner. L'acceptation enregistre le travail dans Policy Planner pour la suite du traitement du workflow, et non directement sur un pare-feu. Cette exigence de revue s'applique au workflow prédéfini et ne décrit pas l'ensemble des opérations possibles du MCP Server.
Le FireMon MCP Server expose certaines données de politique et les opérations prises en charge aux applications d'IA gérées par le client via le Model Context Protocol (MCP), à l'aide d'outils tels que Execute SiQL Search et Save Policy Plan Change. Les accès suivent les permissions de l'utilisateur FireMon dont l'application utilise le Personal Access Token : un compte dédié dépourvu de droits d'écriture sur les changements permet donc de limiter un workflow à l'analyse en lecture seule.
Oui. Les clients peuvent personnaliser les agents fournis par FireMon ou en créer de nouveaux, avec des instructions, des compétences, des outils et des permissions adaptés aux responsabilités de leurs équipes, par exemple lister les informations manquantes avant un transfert. Le paramètre Run Agent As définit l'identité d'exécution d'un agent : l'agent d'une équipe régionale peut ainsi être limité au groupe d'équipements approprié et aux opérations autorisées.
L'agent Policy Change Designer de FireMon peut analyser la source, la destination, le service et le groupe d'équipements d'une demande d'accès afin de produire des recommandations de politique de pare-feu et de les préparer sous forme de modification de Policy Plan en attente de revue. Il ne déploie pas les changements directement sur un pare-feu : un praticien doit examiner et accepter la proposition avant qu'elle n'entre dans le workflow de Policy Planner.
FireMon simplifie les revues de règles de pare-feu en offrant aux équipes de sécurité une plateforme unique pour rechercher, analyser et évaluer les politiques dans les environnements pare-feu et cloud multi-fournisseurs. Avec FireMon Agentic AI, les agents peuvent extraire les règles pertinentes via des recherches en Security Intelligence Query Language (SiQL) et en expliquer les résultats : les praticiens consacrent ainsi moins de temps à rassembler les éléments probants et plus de temps à la décision d'accès.