Comprenda el riesgo de sus políticas. Haga preguntas sobre políticas en lenguaje natural. Solicitar un demo →
Published:
Cómo y por qué FireMon fue pionero en el CSPM en tiempo real
by FireMon
Hace dos años, FireMon elevó su nivel al introducir funciones en tiempo real en nuestra plataforma Cloud Defense. Este fue un avance significativo porque transformó nuestra herramienta de un simple verificador de seguridad en un completo guardián de la seguridad cloud. La capacidad en tiempo real es fundamental para hacer evolucionar las herramientas desde una simple evaluación de vulnerabilidades hasta una plataforma integral de operaciones de seguridad cloud. Sin embargo, nuestro camino hacia el tiempo real no estuvo impulsado por solicitudes de los clientes; más bien, lo motivó nuestro compromiso de ofrecer mayor eficiencia y operaciones de seguridad mejoradas.
Por qué creamos el tiempo real:
Nuestro objetivo inicial no era crear una herramienta de gestión de la postura de seguridad cloud (CSPM). Comenzamos construyendo una plataforma de automatización de seguridad cloud con el propósito de ayudar a las organizaciones a resolver las vulnerabilidades de seguridad cloud con mayor rapidez y a cerrar la brecha entre la seguridad y DevOps/operaciones cloud. Aunque pueda parecer una distinción sutil, significó que entramos al mercado de CSPM con una perspectiva diferente.
- Ineficiencia de los escaneos basados en tiempo: al principio, como todos los demás, dependíamos de escaneos basados en tiempo. Sin embargo, resultaron lentos, incluso cuando se distribuían, y podían llegar a superar los límites de servicio de un cliente.
- Datos desactualizados: los escaneos periódicos hacían que los clientes vieran información obsoleta. Incluso escanear cada 15 minutos podía llevar a alertar a un equipo de desarrollo sobre algo que ya había resuelto.
- Naturaleza en tiempo real de las operaciones de seguridad: quienes responden a incidentes necesitan tener conocimiento en tiempo real de los eventos, las alertas y las configuraciones.
- Eficiencia para nosotros: no es egoísta considerar que gestionar los tiempos y la planificación de capacidad en un sistema multiinquilino se vuelve complicado cuando todo se basa en tiempo.
Esto no significa que los escaneos basados en tiempo no tengan su lugar; todavía los usamos para nuestro nivel Free y realizamos barridos diarios para todas nuestras cuentas Pro con el fin de asegurarnos de que nada se pase por alto.
Construir el tiempo real (al estilo de AWS):
Hoy nos centraremos en cómo habilitamos la funcionalidad en tiempo real para AWS. En próximas publicaciones daremos detalles sobre cómo la implementamos para Azure y GCP. Pasamos por varias iteraciones y, gracias a AWS, el sistema que tenemos ahora es notablemente eficiente.
- De EventBridge a Lambda y a la API: al principio, reenviábamos los eventos desde EventBridge a una puerta de enlace de API mediante una función Lambda implementada en los entornos de los clientes. Funcionaba, pero no era muy eficiente.
- De EventBridge a… EventBridge: AWS mejoró EventBridge, lo que permitió a los clientes enviarnos eventos directamente. Ahora solo era necesario implementar una regla de EventBridge en las cuentas de los clientes. Ni siquiera requeríamos autenticación especial, porque los encabezados de eventos de AWS son inalterables y descartamos todo lo que no esté asociado a un cliente.
- Actualización ante cambios: hacemos seguimiento de cambios como actualizaciones y eliminaciones, capturando los detalles del recurso. Esto inicia una actualización en nuestro servicio Discoverer para ese elemento específico.
- Cadena de activación: la actualización llega al inventario, y cualquier cambio allí activa las funciones Lambda para las verificaciones. Todas las verificaciones de un tipo específico de recurso ocurren simultáneamente, y los hallazgos se evalúan frente a las reglas de alerta y remediación.
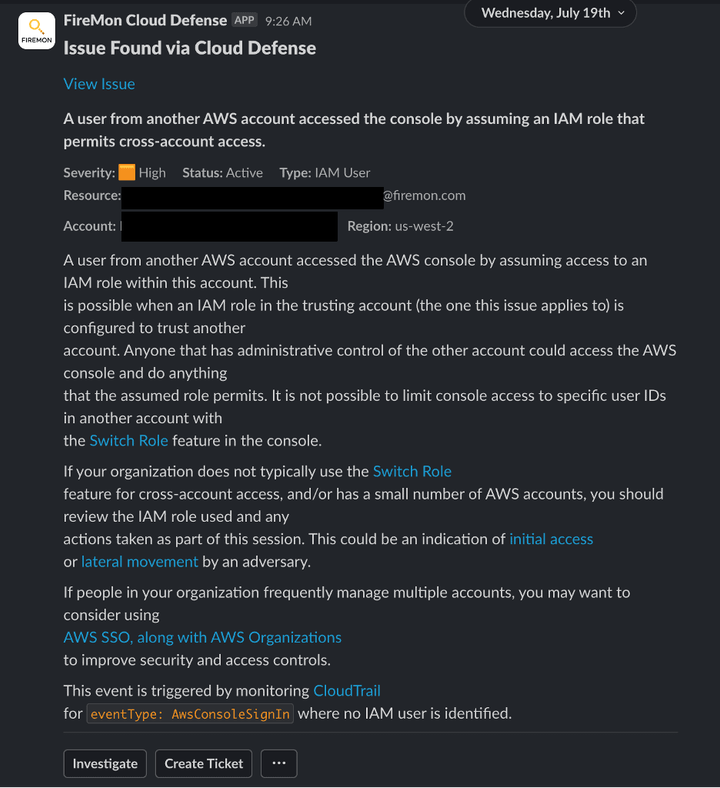
- Alertas instantáneas: esta configuración activa una alerta (o una remediación automatizada) en tan solo 5-15 segundos después de un cambio, y todas las partes del sistema se actualizan con datos coherentes (por ejemplo, de cumplimiento). La mayoría de los clientes envían las alertas a ChatOps (Slack/Teams), pero también pueden enviarlas por correo electrónico, crear un ticket de JIRA o reenviarlas a un SIEM.
Beneficios del tiempo real:
La transición al tiempo real elevó a Cloud Defense y por fin habilitó las operaciones de seguridad tal como siempre las habíamos imaginado. Sin la capacidad en tiempo real, las herramientas de CSPM son esencialmente otro tipo de escáner de vulnerabilidades. No hay nada malo con los escáneres de vulnerabilidades; nosotros mismos los usamos. Sin embargo, dado que las configuraciones incorrectas en el cloud pueden quedar expuestas a internet al instante, creemos que el ciclo de respuesta debe ser mucho más ajustado.
- Inventario actualizado: con la funcionalidad en tiempo real, lo que ve en Cloud Defense refleja con precisión la configuración actual de su cuenta de AWS.
- Verificaciones inmediatas: las verificaciones de seguridad y cumplimiento se realizan a medida que se producen los cambios, identificando de inmediato las configuraciones incorrectas. No quedará expuesto durante 15 minutos a 24 horas, que es la frecuencia de escaneo de las herramientas basadas en tiempo.
- Comprensión completa de los cambios: Cloud Defense rastrea la API que originó el cambio, la identidad responsable de la llamada a la API y el impacto en el recurso (incluidos los cambios y los resultados de las verificaciones) de principio a fin. Este seguimiento integral permite rastrear cambios, examinar otras llamadas a la API desde la misma entidad de IAM, explorar los recursos conectados al recurso afectado y otras potentes capacidades de análisis.
- Habilitar las operaciones de seguridad: con Cloud Defense, obtiene visibilidad sobre quién realizó un cambio, cuándo se hizo, sus implicaciones de seguridad y la capacidad de filtrar y reenviar información para facilitar una remediación rápida, ya sea manual o automatizada. Se acabó el envío de hojas de cálculo por correo electrónico. Esta transformación convierte la plataforma en una herramienta operativa completa.
Nuestra plataforma Cloud Defense demuestra cómo debe hacerse el CSPM en tiempo real. Desde nuestros primeros días de escaneos basados en tiempo hasta la rápida transición al monitoreo en tiempo real, hemos ampliado su capacidad de usar el CSPM como herramienta de operaciones de seguridad e introducido nuevos métodos para proteger sus implementaciones cloud. Añadir la capacidad en tiempo real a Cloud Defense no se trataba solo de una función llamativa; fue un cambio decisivo para hacer que la seguridad cloud sea robusta, rápida y confiable.