Presentamos FireMon Agentic AI. Más Información →
Published:
Presentamos FireMon Agentic AI para el control de políticas de seguridad de red
FireMon Agentic AI automatiza la revisión de políticas de firewall y prepara recomendaciones, mientras los equipos de seguridad conservan el control de la revisión y la aprobación.
by FireMon
Un equipo de aplicaciones necesita acceso a una base de datos. La solicitud parece sencilla. Antes de poder avanzar, un ingeniero de seguridad de red debe identificar los dispositivos y las políticas relevantes, entender el acceso existente, evaluar los cambios posibles y preparar una propuesta que otra persona pueda revisar. Multiplique ese trabajo entre aplicaciones, entornos y proveedores de firewalls, y la investigación se convierte en una parte considerable de la carga de trabajo del equipo. Ese trabajo sigue siendo necesario. Un contexto de políticas incompleto puede significar dependencias pasadas por alto, accesos innecesarios o cambios que no cumplen con el requisito del negocio.
FireMon Agentic AI pone a los agentes a trabajar en esos pasos de investigación y planificación. Integradas en FireMon, estas capacidades dan a los profesionales más capacidad para abordar la complejidad de las políticas, manteniendo las decisiones de peso en manos de la organización. Los clientes pueden usar los agentes provistos, crear los suyos o conectar workflows agénticos externos a través del FireMon MCP Server.
Es una aplicación práctica del control de políticas de seguridad de red de FireMon para la empresa moderna, que lleva la evidencia de políticas y las herramientas operativas al trabajo que los equipos necesitan completar.
Contexto de políticas y herramientas que realizan el trabajo
El framework de IA agéntica de FireMon combina instrucciones, habilidades, herramientas y permisos. Las instrucciones definen lo que debe hacer un agente. Las habilidades aportan conocimiento de apoyo. Las herramientas ejecutan operaciones específicas, desde recuperar registros de políticas hasta calcular recomendaciones y preparar cambios propuestos.
Tomemos como ejemplo una búsqueda de políticas. SiQL Expert aporta la documentación y los ejemplos de Security Intelligence Query Language (SiQL). La herramienta SiQL ejecuta la consulta. En conjunto, estos componentes permiten que un agente convierta una pregunta en una búsqueda y explique la información que obtiene.
Los agentes también participan en los workflows de FireMon. Al igual que los usuarios, pueden recibir asignaciones de tareas y tomar ese trabajo automáticamente. Operan dentro de permisos definidos, recopilando información y preparando recomendaciones, e involucrando a un profesional para la revisión cuando corresponde. La base es la información de políticas y la experiencia operativa que FireMon ha desarrollado durante 25 años. Los agentes usan ese contexto y las herramientas disponibles para realizar el trabajo intermedio que hay detrás de una decisión de política.
Investigar un requisito de acceso
Tome como ejemplo una solicitud para que app-web-01 alcance app-db-01 en el puerto TCP 5432. La primera pregunta es qué dice la política existente sobre ese acceso.
El FireMon Intelligence Agent busca y analiza datos de políticas, construye y ejecuta consultas SiQL y explica los hallazgos. Un profesional puede preguntar qué reglas son relevantes para la solicitud sin tener que escribir primero la consulta ni armar manualmente búsquedas por separado.
Los registros devueltos aportan evidencia para la siguiente decisión. El profesional puede inspeccionar las reglas relevantes y su contexto, y luego refinar la pregunta. Acotar la investigación al entorno de producción, por ejemplo, enfoca el trabajo en el alcance que importa para la solicitud. Esa distinción es importante al interpretar la respuesta. Una regla coincidente es evidencia útil, pero por sí sola no demuestra la conectividad de extremo a extremo. El profesional aún debe entender qué establece la información devuelta antes de pasar al diseño. El agente asume la búsqueda y la explicación, y deja al ingeniero con información concreta de políticas para evaluar.
Preparar un cambio coordinado para revisión
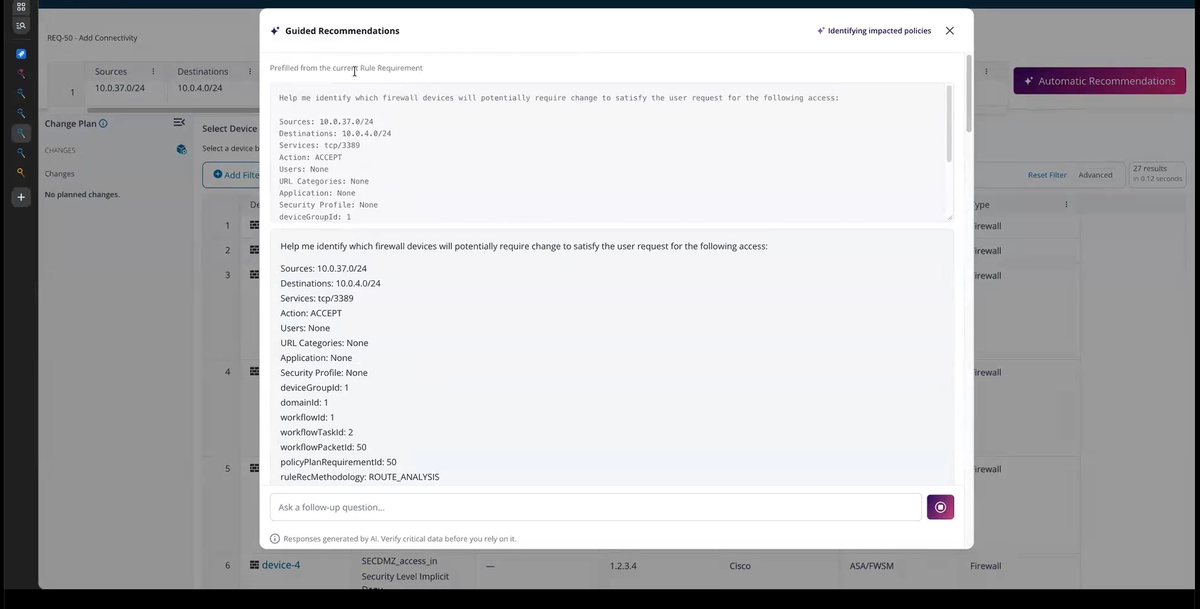
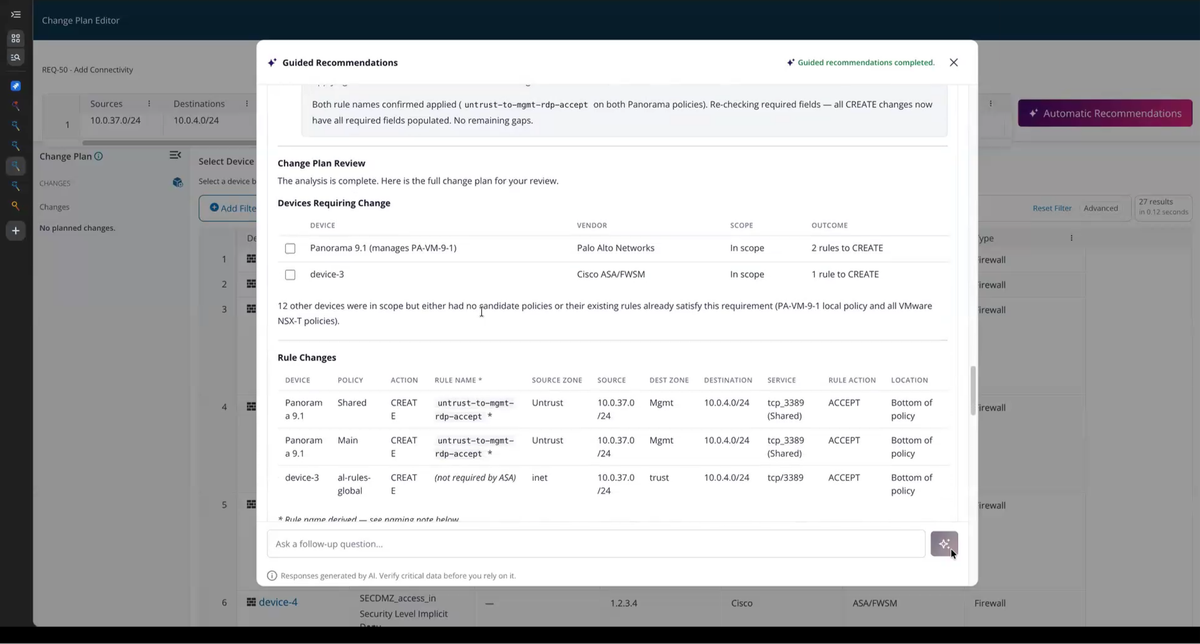
Con el requisito ya entendido, Network Designer analiza el origen, el destino, el servicio, la acción solicitada y el grupo de dispositivos para generar recomendaciones de políticas de firewall. Para la solicitud de aplicación a base de datos, esas recomendaciones identifican los cambios propuestos que el profesional debe evaluar. Policy Change Designer lleva una solicitud de acceso a través del descubrimiento, las recomendaciones y la preparación de cambios en Policy Plan. Herramientas como Find Rule Starting Devices y Compute Rule Path Recommendations ejecutan partes específicas de esa investigación y ese análisis. El agente reúne los resultados y prepara el trabajo propuesto en los contextos de dispositivos y políticas correspondientes.
Puede haber varias formas válidas de satisfacer la solicitud. Elegir la política correcta puede depender de cómo la organización administra su entorno. Policy Change Designer se detiene cuando el profesional debe elegir entre alternativas válidas. También completa campos obligatorios, como los nombres de las reglas, lo que reduce la captura manual del plan y mantiene los detalles propuestos disponibles para su revisión.
En este workflow preconfigurado, no se guarda nada hasta que el especialista revisa y acepta la propuesta. Puede solicitar ajustes o descartarla. Al aceptarla, el trabajo propuesto se guarda en Policy Planner para su procesamiento posterior en el workflow. No despliega ningún cambio en un firewall, y el workflow requiere Policy Planner. Estas capacidades abordan partes relacionadas de un mismo problema operativo. Los equipos pueden usarlas para la tarea en curso sin dar por supuesto un traspaso automático entre agentes distintos.
Adapte un agente a su equipo
Los agentes provistos son puntos de partida. Los clientes pueden personalizarlos o crear agentes con instrucciones, habilidades, herramientas y permisos adecuados a sus responsabilidades. Un equipo podría exigir que un agente enumere los insumos faltantes y resuma un cambio propuesto antes del traspaso. Esa instrucción le da al profesional una forma consistente de ver qué sigue requiriendo atención. Ejecutar la misma solicitud antes y después de un cambio de configuración hace visible su efecto en el resultado.
El alcance es igual de importante. Un agente asignado a un equipo regional puede limitarse al grupo de dispositivos adecuado y a las operaciones permitidas. La configuración Run Agent As identifica la identidad de ejecución que se usa para su trabajo. Por lo tanto, la configuración abarca tanto la manera en que el agente aborda una tarea como la autoridad bajo la cual opera. Agent Plugins y Skill Plugins ofrecen puntos de partida empaquetados; los agentes y las habilidades ya configurados los aplican al trabajo de un equipo. Los clientes pueden combinar los componentes disponibles en torno a sus procesos y luego asignar a los agentes tareas de workflow compatibles. Los profesionales conservan la responsabilidad de evaluar los resultados y tomar las decisiones que dependen del contexto organizacional.
Conecte la evidencia de políticas con workflows externos
El FireMon MCP Server lleva datos de políticas seleccionados y operaciones compatibles a las aplicaciones de IA administradas por el cliente mediante el Model Context Protocol (MCP). La aplicación externa trabaja con su modelo e invoca herramientas a través de un cliente MCP. FireMon proporciona los endpoints, las herramientas y la autorización. Para la investigación de un incidente, un workflow externo puede combinar la información de las alertas con los registros de políticas recuperados mediante Execute SiQL Search. Esto incorpora evidencia de seguridad de red a la investigación sin que alguien tenga que recopilar y transferir cada registro manualmente. Los resultados orientan el análisis; por sí solos no determinan el alcance completo de un incidente.
Nuestro catálogo inicial incluye en el lanzamiento 16 herramientas que abarcan búsqueda, descubrimiento, recomendaciones, preparación de cambios y guardado autorizado. Un workflow de acceso puede convertir las recomendaciones seleccionadas en cambios de Policy Plan preparados. Con los permisos requeridos, Save Policy Plan Change persiste ese trabajo en Policy Planner. El catálogo no expone ninguna operación directa de implementación en firewalls. Agregaremos nuevas herramientas de forma periódica, ampliando con el tiempo las capacidades agénticas de FireMon.
El acceso sigue a la identidad de FireMon que realiza la solicitud. Cada Personal Access Token pertenece a un usuario, y MCP utiliza las mismas verificaciones de permisos subyacentes que las APIs REST de FireMon, incluidas las restricciones aplicables de rol y de grupo de dispositivos. Los tokens no tienen alcances de permisos independientes. Una cuenta dedicada sin permisos de escritura de cambios puede restringir un workflow externo al análisis autorizado. Los clientes deben definir los permisos y los controles de workflow aplicables para el uso previsto. La secuencia de revisión antes del guardado del Policy Change Designer predefinido no constituye un requisito de aprobación universal para cada operación de MCP.
Vea cómo es el trabajo agéntico de políticas para su equipo
La plataforma de IA agéntica de FireMon y FireMon MCP Server estarán disponibles en noviembre. La oferta inicial no implica ningún costo adicional por parte de FireMon.
La oportunidad práctica es contar con más capacidad para el trabajo de políticas. Los agentes recopilan información, investigan alternativas y preparan cambios, mientras los profesionales dirigen el trabajo y toman las decisiones que requieren su criterio. Traiga una solicitud de acceso o una investigación de políticas que su equipo maneje con regularidad. Vea cómo las capacidades agénticas de FireMon pueden funcionar para usted, desde reunir el contexto de políticas hasta preparar cambios para revisión.
Más Información
Descubra cómo FireMon Agentic AI puede aligerar la carga de la gestión de políticas en su entorno.
Preguntas frecuentes
FireMon Agentic AI reduce el trabajo manual de revisión de políticas mediante agentes de IA que buscan datos de políticas, explican las reglas relevantes y preparan cambios de firewall propuestos para que el profesional los revise. Integrados en la plataforma Network Security Policy Control de FireMon, los agentes asumen las tareas de investigación y planificación de cambios en entornos de firewalls multifabricante, mientras que los profesionales conservan la responsabilidad de revisar y aprobar cada cambio propuesto antes de que se guarde en Policy Planner.
En el workflow predefinido Policy Change Designer de FireMon no se guarda nada hasta que un profesional revisa y acepta el cambio propuesto; también puede solicitar modificaciones o descartarlo. La aceptación guarda el trabajo en Policy Planner para su procesamiento posterior en el workflow, no directamente en un firewall. Este requisito de revisión aplica al workflow predefinido y no describe todas las operaciones posibles del MCP Server.
El FireMon MCP Server expone datos de políticas seleccionados y operaciones compatibles a las aplicaciones de IA gestionadas por el cliente a través del Model Context Protocol (MCP), con herramientas como Execute SiQL Search y Save Policy Plan Change. El acceso respeta los permisos del usuario de FireMon cuyo Personal Access Token utiliza la aplicación, por lo que una cuenta dedicada sin permisos de escritura de cambios puede limitar un workflow a un análisis de solo lectura.
Sí. Los clientes pueden personalizar los agentes que entrega FireMon o crear nuevos con instrucciones, skills, herramientas y permisos ajustados a las responsabilidades de su equipo, como enumerar los datos faltantes antes de un traspaso. La configuración Run Agent As delimita la identidad de ejecución de un agente, de modo que el agente de un equipo regional puede restringirse a su grupo de dispositivos correspondiente y a las operaciones permitidas.
El agente Policy Change Designer de FireMon puede analizar el origen, el destino, el servicio y el grupo de dispositivos de una solicitud de acceso para generar recomendaciones de políticas de firewall y prepararlas como un cambio de Policy Plan en etapa de revisión. No implementa cambios directamente en un firewall; un profesional debe revisar y aceptar la propuesta antes de que pase al workflow de Policy Planner.
FireMon simplifica las revisiones de reglas de firewall al ofrecer a los equipos de seguridad una única plataforma para buscar, analizar y evaluar políticas en entornos de firewalls multifabricante y cloud. Con FireMon Agentic AI, los agentes pueden recuperar las reglas relevantes mediante búsquedas con Security Intelligence Query Language (SiQL) y explicar los hallazgos, de modo que los profesionales dedican menos tiempo a reunir evidencia y más tiempo a tomar la decisión de acceso.