Policy-Risiken verstehen. Fragen zu Policies in natürlicher Sprache stellen. Demo anfragen →
Published:
Wie und warum FireMon Echtzeit-CSPM zur Marktreife gebracht hat
by FireMon
Vor zwei Jahren hat FireMon einen Schritt nach vorn gemacht und Echtzeitfunktionen in unsere Cloud Defense-Plattform eingeführt. Das war eine bedeutende Entwicklung, denn sie hat unser Werkzeug von einer einfachen Sicherheitsprüfung in einen vollwertigen Cloud-Sicherheitswächter verwandelt. Echtzeitfähigkeit ist entscheidend, um Werkzeuge von einer einfachen Schwachstellenbewertung zu einer umfassenden Plattform für Cloud-Sicherheitsbetrieb weiterzuentwickeln. Unser Weg zur Echtzeit wurde jedoch nicht durch Kundenanfragen bestimmt, sondern durch unseren Anspruch, höhere Effizienz und einen verbesserten Sicherheitsbetrieb zu liefern.
Warum wir Echtzeit entwickelt haben:
Unser ursprüngliches Ziel war nicht, ein Werkzeug für Cloud Security Posture Management (CSPM) zu entwickeln. Wir haben mit dem Aufbau einer Plattform zur Automatisierung von Cloud-Sicherheit begonnen, um Unternehmen dabei zu helfen, Cloud-Sicherheitsschwachstellen schneller zu beheben und die Lücke zwischen Sicherheit und DevOps/Cloud-Betrieb zu schließen. Das mag wie ein feiner Unterschied wirken, bedeutete aber, dass wir mit einer anderen Perspektive in den CSPM-Markt eingetreten sind.
- Ineffizienz zeitgesteuerter Scans: Anfangs haben wir uns wie alle anderen auf zeitgesteuerte Scans verlassen. Diese erwiesen sich jedoch als langsam, selbst bei verteilter Ausführung, und konnten die Servicelimits eines Kunden überschreiten.
- Veraltete Daten: Periodische Scans führten dazu, dass Kunden veraltete Informationen sahen. Selbst ein Scan alle 15 Minuten konnte dazu führen, dass ein Entwicklungsteam über etwas benachrichtigt wurde, das es bereits behoben hatte.
- Echtzeitcharakter des Sicherheitsbetriebs: Verantwortliche für die Reaktion benötigen ein Echtzeitbild von Ereignissen, Alarmen und Konfigurationen.
- Effizienz für uns: Es ist nicht eigennützig zu bedenken, dass Zeitsteuerung und Kapazitätsplanung in einem mandantenfähigen System anspruchsvoll werden, wenn alles zeitgesteuert ist.
Das heißt nicht, dass zeitgesteuerte Scans keine Berechtigung haben; wir nutzen sie weiterhin für unsere Free-Stufe und führen für alle Pro-Konten tägliche Durchläufe durch, damit nichts durchrutscht.
Echtzeit aufbauen (auf AWS-Art):
Heute konzentrieren wir uns darauf, wie wir Echtzeitfunktionalität für AWS ermöglichen. In künftigen Beiträgen gehen wir darauf ein, wie wir sie für Azure und GCP umsetzen. Wir haben mehrere Iterationen durchlaufen, und dank AWS ist das System, das wir heute haben, bemerkenswert effizient.
- EventBridge zu Lambda zu API: Zunächst haben wir Ereignisse von EventBridge über eine in Kundenumgebungen bereitgestellte Lambda-Funktion an ein API-Gateway weitergeleitet. Das funktionierte, war aber nicht besonders effizient.
- EventBridge zu … EventBridge: AWS hat EventBridge erweitert, sodass Kunden Ereignisse direkt an uns senden können. Jetzt mussten wir lediglich eine EventBridge-Regel in den Kundenkonten bereitstellen. Wir benötigten nicht einmal eine besondere Authentifizierung, da die AWS-Ereignisheader manipulationssicher sind und wir alles verwerfen, was keinem Kunden zugeordnet ist.
- Aktualisierung bei Änderungen: Wir verfolgen Änderungen wie Aktualisierungen und Löschungen und erfassen dabei die Ressourcendetails. Dies löst in unserem Discoverer-Service eine Aktualisierung für das betreffende Objekt aus.
- Auslösekette: Die Aktualisierung erreicht das Inventar, und jede Änderung dort löst die Lambda-Funktionen für die Prüfungen aus. Alle Prüfungen für einen bestimmten Ressourcentyp laufen gleichzeitig ab, und die Ergebnisse werden anhand von Alarm- und Behebungsregeln bewertet.
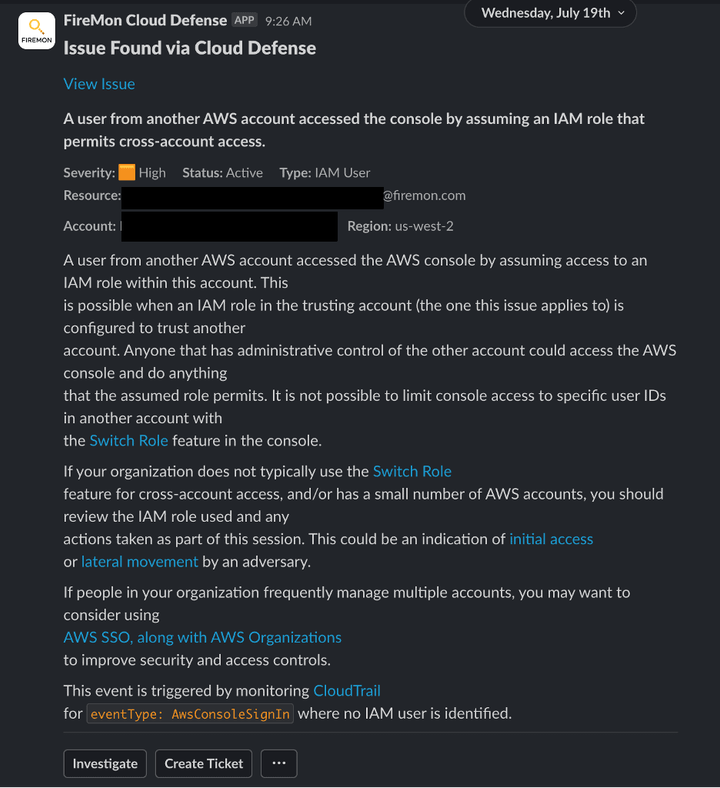
- Sofortige Alarme: Dieser Aufbau löst innerhalb von nur 5-15 Sekunden nach einer Änderung einen Alarm (oder eine automatisierte Behebung) aus, und alle Teile des Systems werden mit konsistenten Daten aktualisiert (z. B. Compliance). Die meisten Kunden senden Alarme an ChatOps (Slack/Teams), sie können sie aber auch per E-Mail versenden, ein JIRA-Ticket erstellen oder sie an ein SIEM weiterleiten.
Vorteile der Echtzeit:
Der Übergang zur Echtzeit hat Cloud Defense auf ein neues Niveau gehoben und endlich den Sicherheitsbetrieb ermöglicht, den wir uns immer vorgestellt hatten. Ohne Echtzeitfähigkeit sind CSPM-Werkzeuge im Grunde nur eine weitere Art von Schwachstellenscanner. An Schwachstellenscannern ist nichts auszusetzen; wir nutzen sie selbst. Da Cloud-Fehlkonfigurationen jedoch augenblicklich im Internet exponiert sein können, sind wir überzeugt, dass der Reaktionszyklus deutlich enger sein muss.
- Aktuelles Inventar: Mit Echtzeitfunktionalität entspricht das, was Sie in Cloud Defense sehen, exakt der aktuellen Konfiguration Ihres AWS-Kontos.
- Sofortige Prüfungen: Sicherheits- und Compliance-Prüfungen erfolgen, während Änderungen vorgenommen werden, und erkennen Fehlkonfigurationen umgehend. Sie bleiben nicht 15 Minuten bis 24 Stunden exponiert – so lange dauert das Scan-Intervall zeitgesteuerter Werkzeuge.
- Vollständiges Verständnis von Änderungen: Cloud Defense verfolgt die API, die die Änderung ausgelöst hat, die für den API-Aufruf verantwortliche Identität sowie die Auswirkung auf die Ressource (einschließlich Änderungen und Prüfergebnissen) von Anfang bis Ende. Diese umfassende Nachverfolgung ermöglicht Änderungsverfolgung, die Untersuchung weiterer API-Aufrufe derselben IAM-Entität, die Analyse von Ressourcen, die mit der betroffenen Ressource verbunden sind, sowie weitere leistungsfähige Analysemöglichkeiten.
- Sicherheitsbetrieb ermöglichen: Mit Cloud Defense erhalten Sie Einblick darin, wer eine Änderung vorgenommen hat, wann sie erfolgt ist und welche sicherheitsrelevanten Auswirkungen sie hat, sowie die Möglichkeit, Informationen zu filtern und weiterzuleiten, um eine schnelle Behebung zu unterstützen – ob manuell oder automatisiert. Kein Versand von Tabellen per E-Mail mehr. Dieser Wandel macht aus der Plattform ein vollständiges operatives Werkzeug.
Unsere Cloud Defense-Plattform zeigt, wie Echtzeit-CSPM umgesetzt werden sollte. Von unseren Anfängen mit zeitgesteuerten Scans bis zum raschen Übergang zur Echtzeitüberwachung haben wir Ihre Möglichkeiten erweitert, CSPM als Werkzeug für den Sicherheitsbetrieb zu nutzen, und neue Methoden zum Schutz Ihrer Cloud-Bereitstellungen eingeführt. Die Echtzeitfähigkeit in Cloud Defense war nicht einfach eine auffällige Funktion; sie war ein Wendepunkt, um Cloud-Sicherheit robust, schnell und verlässlich zu machen.