Neu: FireMon Agentic AI. Mehr erfahren →
Published:
Neu: FireMon Agentic AI für Network Security Policy Control
FireMon Agentic AI automatisiert die Prüfung von Firewall-Policies und bereitet Empfehlungen vor, während Security-Teams die Kontrolle über Prüfung und Freigabe behalten.
by FireMon
Ein Application-Team benötigt Zugriff auf eine Datenbank. Die Anfrage klingt einfach. Bevor sie weitergehen kann, muss ein Network Security Engineer die relevanten Geräte und Policies finden, den bestehenden Zugriff verstehen, mögliche Änderungen bewerten und einen Vorschlag vorbereiten, den jemand anderes prüfen kann. Multipliziert man diese Arbeit über Anwendungen, Umgebungen und Firewall-Hersteller hinweg, wird die Untersuchung zu einem erheblichen Teil der Arbeitslast des Teams. Diese Arbeit muss nach wie vor erledigt werden. Unvollständiger Policy-Kontext kann zu übersehenen Abhängigkeiten, unnötigem Zugriff oder Änderungen führen, die die Geschäftsanforderung nicht erfüllen.
FireMon Agentic AI setzt Agenten für genau diese Analyse- und Planungsschritte ein. Die Funktionen sind direkt in FireMon integriert und geben den Teams mehr Kapazität, um die Policy-Komplexität in den Griff zu bekommen, während folgenreiche Entscheidungen im Unternehmen verbleiben. Kunden können die mitgelieferten Agenten nutzen, eigene erstellen oder externe agentische Workflows über den FireMon MCP Server anbinden.
Das ist eine praktische Umsetzung von FireMons Network Security Policy Control for the Modern Enterprise: Policy-Nachweise und operative Tools fließen direkt in die Arbeit ein, die Teams erledigen müssen.
Policy-Kontext und Tools, die die Arbeit erledigen
Das Agentic-AI-Framework von FireMon kombiniert Instructions, Skills, Tools und Berechtigungen. Instructions legen fest, was ein Agent tun soll. Skills liefern das unterstützende Wissen. Tools führen konkrete Operationen aus - vom Abruf von Policy-Datensätzen über die Berechnung von Empfehlungen bis zur Vorbereitung von Änderungsvorschlägen.
Nehmen Sie als Beispiel eine Suche in Policies. SiQL Expert liefert Dokumentation und Beispiele für Security Intelligence Query Language (SiQL). Das SiQL-Tool führt die Query aus. Zusammen geben diese Bausteine einem Agenten die Möglichkeit, eine Frage in eine Suche zu übersetzen und die gefundenen Informationen zu erläutern.
Agenten sind zugleich Teilnehmer in FireMon-Workflows. Wie Benutzer können sie Aufgaben zugewiesen bekommen und diese Arbeit automatisch übernehmen. Sie agieren innerhalb definierter Berechtigungen, sammeln Informationen und bereiten Empfehlungen vor - und holen dort, wo es sinnvoll ist, einen Engineer zur Prüfung hinzu. Die Grundlage bilden die Policy-Informationen und das operative Know-how, das FireMon über 25 Jahre hinweg aufgebaut hat. Agenten nutzen diesen Kontext und die ihnen zur Verfügung stehenden Tools, um die Zwischenschritte hinter einer Policy-Entscheidung zu erledigen.
Eine Zugriffsanforderung untersuchen
Nehmen wir als Beispiel die Anforderung, dass app-web-01 app-db-01 über TCP-Port 5432 erreichen soll. Die erste Frage lautet: Was sagt die bestehende Policy zu diesem Zugriff?
Der FireMon Intelligence Agent durchsucht und analysiert Policy-Daten, erstellt und führt SiQL-Queries aus und erläutert die Ergebnisse. Teams können direkt fragen, welche Rules für eine Anfrage relevant sind, ohne vorher eine Query zu schreiben oder mehrere Suchen manuell zusammenzuführen.
Die zurückgegebenen Datensätze bilden die Grundlage für die nächste Entscheidung. Der Engineer kann relevante Rules und deren Kontext prüfen und die Frage anschließend präzisieren. Grenzt er die Untersuchung etwa auf die Produktionsumgebung ein, konzentriert sich die Arbeit auf den Scope, der für die Anforderung zählt. Diese Unterscheidung ist bei der Interpretation der Antwort wichtig. Eine passende Rule ist ein nützlicher Nachweis, belegt für sich genommen aber noch keine Erreichbarkeit von Ende zu Ende. Der Engineer muss weiterhin verstehen, was die zurückgegebenen Informationen tatsächlich belegen, bevor es in die Design-Phase geht. Der Agent übernimmt Suche und Erläuterung und liefert dem Engineer konkrete Policy-Informationen zur Bewertung.
Eine abgestimmte Änderung zur Prüfung vorbereiten
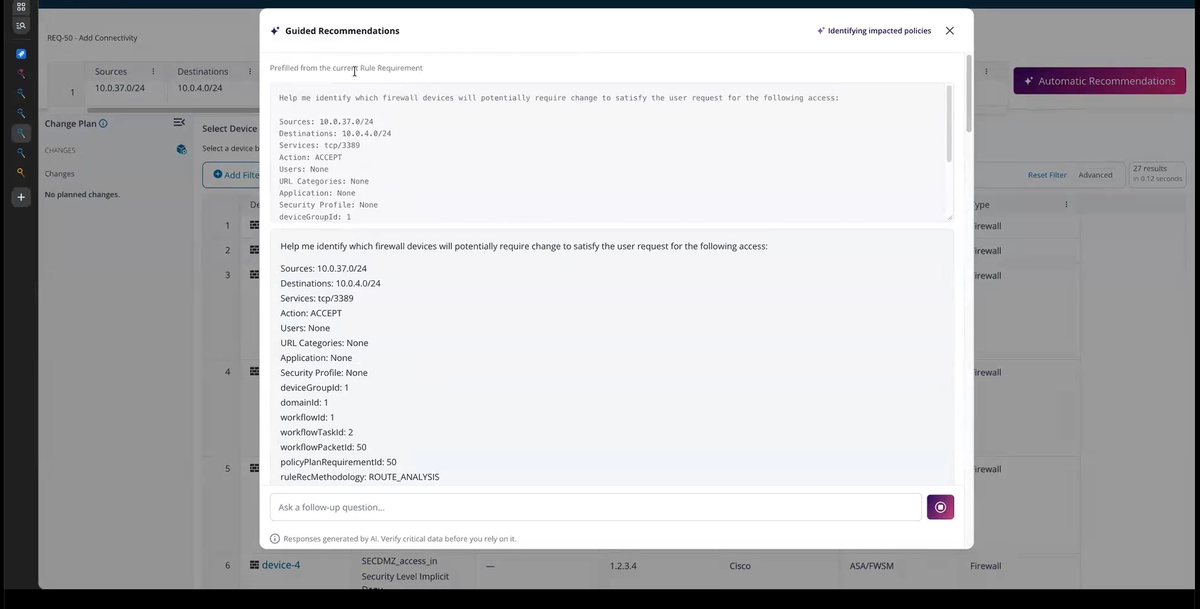
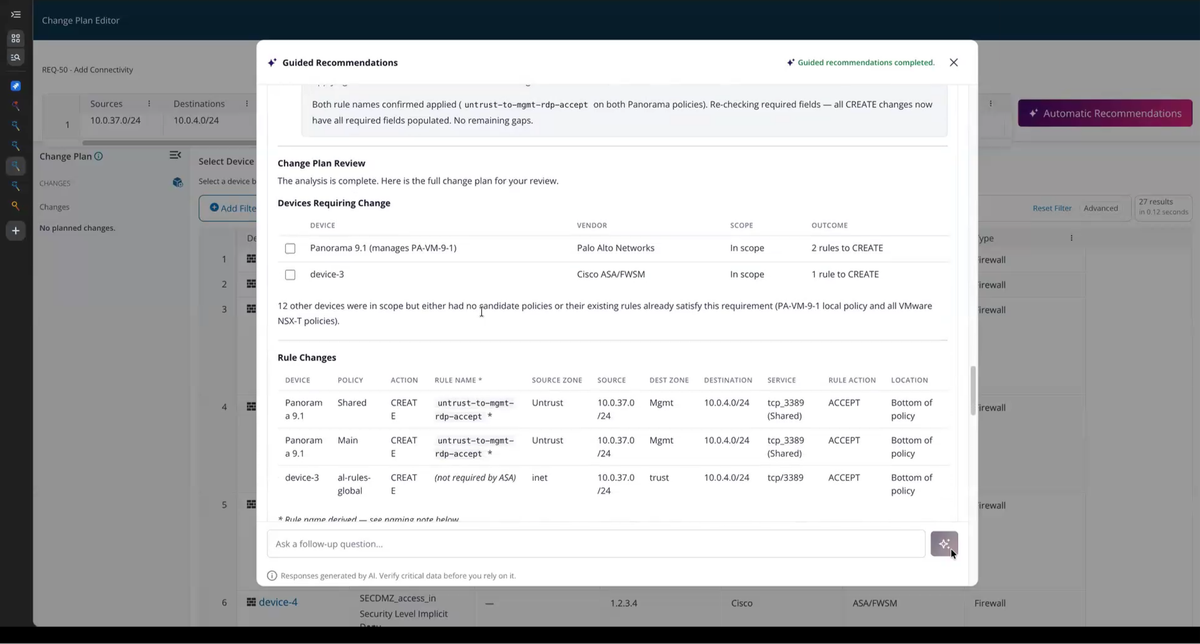
Ist die Anforderung verstanden, analysiert Network Designer Quelle, Ziel, Service, angeforderte Aktion und Device Group und erzeugt daraus Empfehlungen für die Firewall-Policy. Für die Anforderung von der Anwendung zur Datenbank zeigen diese Empfehlungen Änderungsvorschläge auf, die der Engineer bewerten kann. Policy Change Designer führt eine Zugriffsanforderung durch Discovery, Empfehlungen und die Vorbereitung von Policy-Plan-Änderungen. Tools wie Find Rule Starting Devices und Compute Rule Path Recommendations übernehmen bestimmte Teile dieser Untersuchung und Analyse. Der Agent führt die Ergebnisse zusammen und bereitet die vorgeschlagene Arbeit über die relevanten Device- und Policy-Kontexte hinweg vor.
Es kann mehrere gültige Wege geben, eine Anforderung zu erfüllen. Welche Policy die richtige ist, hängt davon ab, wie das Unternehmen seine Umgebung betreibt. Policy Change Designer hält an, wenn der Engineer zwischen gültigen Alternativen wählen muss. Pflichtfelder wie Rule-Namen füllt das Tool automatisch aus - das reduziert manuelle Eingaben im Plan, während die vorgeschlagenen Details weiterhin zur Prüfung bereitstehen.
In diesem vorgefertigten Workflow wird nichts gespeichert, bevor der Bearbeiter den Vorschlag geprüft und angenommen hat. Er kann Überarbeitungen anfordern oder den Vorschlag verwerfen. Mit der Annahme wird die vorgeschlagene Arbeit in Policy Planner gespeichert und dort im weiteren Workflow bearbeitet. Eine Änderung wird dabei nicht auf eine Firewall ausgerollt, und der Workflow setzt Policy Planner voraus. Diese Funktionen decken zusammenhängende Teile desselben operativen Problems ab. Teams können sie für die jeweilige Aufgabe nutzen, ohne eine automatische Übergabe zwischen einzelnen Agenten vorauszusetzen.
Agenten auf Ihr Team zuschneiden
Die mitgelieferten Agenten sind Ausgangspunkte. Kunden können sie anpassen oder eigene Agenten mit Instructions, Skills, Tools und Berechtigungen erstellen, die zu ihren Aufgaben passen. Ein Team kann von einem Agenten etwa verlangen, fehlende Eingaben aufzulisten und eine vorgeschlagene Änderung vor der Übergabe zusammenzufassen. Diese Instruction gibt dem Engineer einen einheitlichen Blick darauf, was noch zu klären ist. Führt man dieselbe Anfrage vor und nach einer Konfigurationsänderung aus, wird deren Wirkung in der Ausgabe sichtbar.
Ebenso wichtig ist der Scope. Ein Agent, der einem regionalen Team zugewiesen ist, lässt sich auf die passende Device Group und die zulässigen Operationen begrenzen. Die Einstellung Run Agent As legt fest, unter welcher Identität er seine Arbeit ausführt. Die Konfiguration umfasst damit sowohl die Herangehensweise des Agenten an eine Aufgabe als auch die Autorität, unter der er handelt. Agent Plugins und Skill Plugins liefern vorgefertigte Ausgangspunkte; konfigurierte Agenten und Skills wenden sie auf die Arbeit eines Teams an. Kunden können die verfügbaren Bausteine rund um ihre Prozesse kombinieren und Agenten anschließend unterstützte Workflow-Aufgaben zuweisen. Die Verantwortung für die Bewertung der Ergebnisse und für Entscheidungen, die vom organisatorischen Kontext abhängen, bleibt bei den Engineers.
Policy-Nachweise mit externen Workflows verbinden
Der FireMon MCP Server bringt ausgewählte Policy-Daten und unterstützte Operationen über das Model Context Protocol (MCP) in kundenseitig verwaltete AI-Anwendungen. Die externe Anwendung arbeitet mit ihrem Modell und ruft Tools über einen MCP Client auf. FireMon stellt Endpoints, Tools und Autorisierung bereit. Bei der Untersuchung eines Security Incidents kann ein externer Workflow Alert-Informationen mit Policy-Datensätzen kombinieren, die über Execute SiQL Search abgerufen wurden. So fließen Nachweise aus der Netzwerksicherheit in die Untersuchung ein, ohne dass jemand jeden Datensatz manuell sammeln und übertragen muss. Die Ergebnisse unterstützen die Analyse; den vollständigen Umfang eines Incidents belegen sie allein nicht.
Unser Tool-Katalog umfasst zum Start 16 Tools für Suche, Discovery, Empfehlungen, Änderungsvorbereitung und autorisiertes Speichern. Ein Zugriffs-Workflow kann ausgewählte Empfehlungen in vorbereitete Policy-Plan-Änderungen überführen. Mit den erforderlichen Berechtigungen schreibt Save Policy Plan Change diese Arbeit dauerhaft in Policy Planner. Der Katalog enthält keine Operation, die Änderungen direkt auf einer Firewall ausrollt. Wir werden regelmäßig neue Tools ergänzen und die agentischen Fähigkeiten von FireMon damit Schritt für Schritt erweitern.
Der Zugriff richtet sich nach der FireMon-Identität, die die Anfrage stellt. Jedes Personal Access Token gehört zu einem Benutzer, und MCP nutzt dieselben zugrunde liegenden Berechtigungsprüfungen wie die FireMon REST APIs, einschließlich geltender Rollen- und Device-Group-Beschränkungen. Tokens haben keine eigenen Berechtigungs-Scopes. Ein dediziertes Konto ohne Schreibrechte für Änderungen begrenzt einen externen Workflow auf autorisierte Analysen. Kunden sollten Berechtigungen und passende Workflow-Kontrollen für den jeweiligen Einsatzzweck festlegen. Die Abfolge „erst prüfen, dann speichern“ des vorkonfigurierten Policy Change Designer ist keine generelle Freigabepflicht für jede MCP-Operation.
Sehen Sie, wie agentische Policy-Arbeit in Ihrem Team aussieht
Die Agentic AI Plattform von FireMon und der FireMon MCP Server sind ab November verfügbar. Für das Einstiegsangebot berechnet FireMon keine zusätzlichen Kosten.
Der praktische Gewinn ist mehr Kapazität für die Policy-Arbeit. Agenten sammeln Informationen, prüfen Alternativen und bereiten Änderungen vor, während die Engineers die Arbeit steuern und die Entscheidungen treffen, die ihr Urteilsvermögen erfordern. Bringen Sie eine Zugriffsanforderung oder Policy-Untersuchung mit, die Ihr Team regelmäßig bearbeitet. Sehen Sie, was die agentischen Funktionen von FireMon für Sie leisten können - vom Sammeln des Policy-Kontexts bis zur Vorbereitung von Änderungen zur Prüfung.
Mehr erfahren
Erfahren Sie, wie FireMon Agentic AI den Aufwand für das Policy Management in Ihrer Umgebung spürbar senkt.
Häufig gestellte Fragen
FireMon Agentic AI reduziert den manuellen Aufwand bei Policy-Reviews: KI-Agenten durchsuchen Policy-Daten, erläutern relevante Rules und bereiten vorgeschlagene Firewall-Änderungen zur Prüfung durch Fachleute vor. Die Agenten sind in die Network Security Policy Control Plattform von FireMon integriert und übernehmen Analyse- und Änderungsplanungsaufgaben in Multi-Vendor-Firewall-Umgebungen. Die Verantwortung für die Prüfung und Freigabe jeder vorgeschlagenen Änderung bleibt bei den Fachleuten, bevor sie in Policy Planner gespeichert wird.
Im vorkonfigurierten Workflow Policy Change Designer von FireMon wird nichts gespeichert, bevor eine Fachkraft die vorgeschlagene Änderung geprüft und angenommen hat; alternativ lassen sich Überarbeitungen anfordern oder der Vorschlag verwerfen. Mit der Annahme wird das Ergebnis in Policy Planner gespeichert und dort im Workflow weiterverarbeitet, nicht direkt auf eine Firewall übertragen. Diese Prüfpflicht gilt für den vorkonfigurierten Workflow und beschreibt nicht jede mögliche Operation des MCP Server.
Der FireMon MCP Server stellt ausgewählte Policy-Daten und unterstützte Operationen über das Model Context Protocol (MCP) für kundenseitig verwaltete KI-Anwendungen bereit, etwa über Tools wie Execute SiQL Search und Save Policy Plan Change. Der Zugriff richtet sich nach den Berechtigungen des FireMon-Benutzers, dessen Personal Access Token die Anwendung verwendet. Ein dediziertes Konto ohne Schreibrechte für Änderungen beschränkt einen Workflow damit auf reine Read-only-Analysen.
Ja. Kunden können die von FireMon bereitgestellten Agenten anpassen oder neue erstellen, mit Instructions, Skills, Tools und Berechtigungen, die zu den Aufgaben des jeweiligen Teams passen, etwa dem Auflisten fehlender Angaben vor einer Übergabe. Die Einstellung Run Agent As legt die Ausführungsidentität eines Agenten fest, sodass sich der Agent eines regionalen Teams auf die passende Device Group und die zulässigen Operationen begrenzen lässt.
Der Policy Change Designer Agent von FireMon analysiert Quelle, Ziel, Service und Device Group einer Zugriffsanfrage, leitet daraus Empfehlungen für Firewall Policies ab und stellt sie als vorbereitete Policy-Plan-Änderung zur Prüfung bereit. Änderungen werden nicht direkt auf einer Firewall ausgerollt: Eine Fachkraft muss den Vorschlag prüfen und annehmen, bevor er in den Workflow von Policy Planner übergeht.
FireMon vereinfacht Firewall-Rule-Reviews, indem Security-Teams eine einzige Plattform erhalten, um Policies in Multi-Vendor-Firewall- und Cloud-Umgebungen zu durchsuchen, zu analysieren und zu bewerten. Mit FireMon Agentic AI rufen Agenten relevante Rules über Suchen in der Security Intelligence Query Language (SiQL) ab und erläutern die Ergebnisse. So verbringen Fachleute weniger Zeit mit dem Zusammentragen von Nachweisen und mehr Zeit mit der eigentlichen Zugriffsentscheidung.