افهم مخاطر السياسات. اطرح أسئلتك حول السياسات بلغة طبيعية. اطلب عرضًا توضيحيًا ←
Published:
كيف ولماذا كانت FireMon رائدة في CSPM الفوري
by FireMon
قبل عامين، ارتقت FireMon بمستوى أدائها عبر تقديم الميزات الفورية في منصة Cloud Defense الخاصة بنا. وقد شكّل ذلك تطورًا مهمًا لأنه حوّل أداتنا من مجرد أداة أساسية للتحقق من السلامة إلى حارس لأمن السحابة متكامل. وتُعد القدرة الفورية أمرًا بالغ الأهمية للانتقال بالأدوات من تقييم الثغرات الأساسي إلى منصة شاملة لعمليات أمن السحابة. غير أن مسيرتنا نحو العمل الفوري لم تكن مدفوعة بطلبات العملاء، بل كان دافعها التزامنا بتقديم كفاءة أعلى وعمليات أمنية محسّنة.
لماذا بنينا القدرة الفورية:
لم يكن هدفنا الأولي إنشاء أداة لإدارة وضع أمن السحابة (CSPM). بدأنا ببناء منصة لأتمتة أمن السحابة بهدف مساعدة المؤسسات على معالجة ثغرات أمن السحابة بسرعة أكبر وسدّ الفجوة بين الأمن وفرق DevOps وعمليات السحابة. وقد يبدو هذا فارقًا دقيقًا، لكنه يعني أننا دخلنا سوق CSPM بمنظور مختلف.
- عدم كفاءة عمليات الفحص الزمنية: في البداية، اعتمدنا مثل الجميع على عمليات فحص قائمة على التوقيت. غير أنها أثبتت بطأها، حتى عند توزيعها، وكان من الممكن أن تتجاوز حدود الخدمة لدى العميل.
- البيانات القديمة: أدّت عمليات الفحص الدورية إلى اطّلاع العملاء على معلومات غير محدّثة. وحتى الفحص كل 15 دقيقة قد يؤدي إلى تنبيه فريق التطوير بشأن أمر سبق أن عالجه.
- الطبيعة الفورية للعمليات الأمنية: يحتاج فريق الاستجابة إلى وعي فوري بالأحداث والتنبيهات والتكوينات.
- الكفاءة بالنسبة إلينا: ليس من الأنانية أن نأخذ في الاعتبار أن التعامل مع التوقيت وتخطيط السعة في نظام متعدد المستأجرين يصبح أمرًا صعبًا عندما يكون كل شيء قائمًا على التوقيت.
لا يعني ذلك أن عمليات الفحص القائمة على التوقيت لا مكان لها؛ فنحن ما زلنا نستخدمها في الفئة المجانية لدينا، ونجري عمليات مسح يومية لجميع حسابات Pro لضمان عدم إفلات أي شيء.
بناء القدرة الفورية (بطريقة AWS):
سنركّز اليوم على كيفية تمكيننا للوظائف الفورية في AWS. وفي منشورات لاحقة، سنقدّم تفاصيل عن كيفية تطبيقها في Azure وGCP. لقد مررنا بعدة مراحل تطويرية، وبفضل AWS أصبح النظام الذي نملكه الآن عالي الكفاءة بصورة لافتة.
- من EventBridge إلى Lambda إلى واجهة برمجة التطبيقات: في البداية، كنا نوجّه الأحداث من EventBridge إلى بوابة واجهة برمجة تطبيقات عبر وظيفة Lambda منشورة في بيئات العملاء. وقد نجح ذلك لكنه لم يكن عالي الكفاءة.
- من EventBridge إلى… EventBridge: طوّرت AWS خدمة EventBridge بما يتيح للعملاء إرسال الأحداث إلينا مباشرة. وأصبح كل ما نحتاج إليه هو نشر قاعدة EventBridge في حسابات العملاء. ولم نكن بحاجة حتى إلى مصادقة خاصة لأن ترويسات أحداث AWS محصّنة ضد العبث، ونحن نتجاهل أي شيء غير مرتبط بعميل.
- التحديث عند التغيير: نتتبع التغييرات مثل التحديثات وعمليات الحذف، مع التقاط تفاصيل الموارد. ويؤدي ذلك إلى بدء تحديث في خدمة Discoverer لدينا لذلك العنصر تحديدًا.
- سلسلة التشغيل: يصل التحديث إلى المخزون، وأي تغيير هنا يشغّل وظائف Lambda لإجراء عمليات التحقق. وتجري جميع عمليات التحقق الخاصة بنوع معين من الموارد في وقت واحد، ثم تُقيَّم النتائج مقابل قواعد التنبيه والمعالجة.
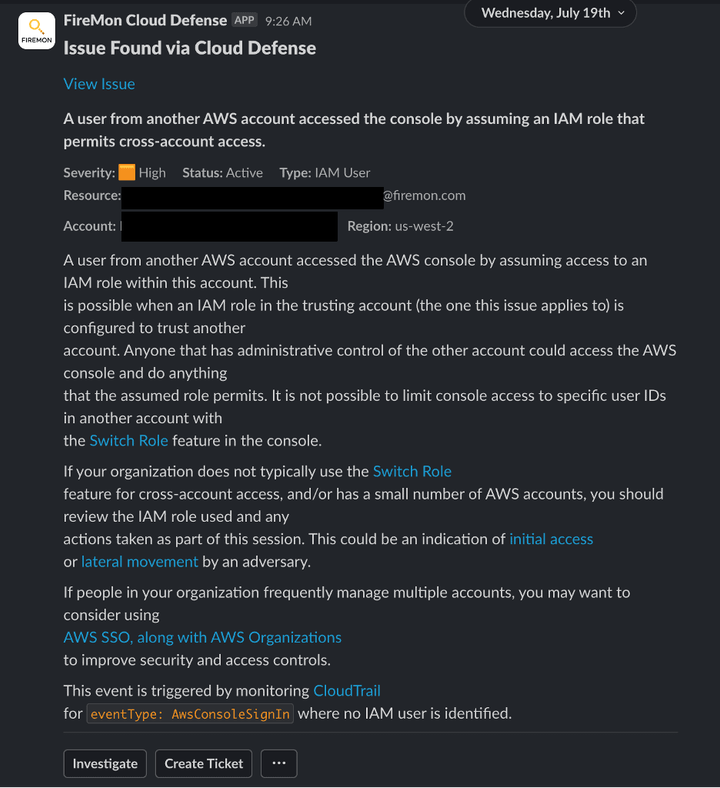
- التنبيهات الفورية: تطلق هذه البنية تنبيهًا (أو معالجة آلية) خلال 5-15 ثانية فقط بعد التغيير، وتُحدَّث جميع أجزاء النظام ببيانات متسقة (مثل الامتثال). ويرسل معظم العملاء التنبيهات إلى ChatOps (Slack/Teams)، لكن بإمكانهم أيضًا إرسالها عبر البريد الإلكتروني، أو إنشاء تذكرة JIRA، أو توجيهها إلى SIEM.
فوائد العمل الفوري:
لقد ارتقى الانتقال إلى العمل الفوري بمنصة Cloud Defense، ما أتاح أخيرًا العمليات الأمنية كما تصوّرناها دائمًا. فمن دون القدرة الفورية، تكون أدوات CSPM في جوهرها مجرد نوع آخر من ماسحات الثغرات. ولا عيب في ماسحات الثغرات؛ فنحن نستخدمها بأنفسنا. غير أنه نظرًا لأن التكوينات السحابية الخاطئة يمكن أن تصبح مكشوفة على الإنترنت في لحظة، نعتقد أن دورة الاستجابة ينبغي أن تكون أكثر إحكامًا بكثير.
- مخزون محدّث: بفضل الوظائف الفورية، فإن ما ترونه في Cloud Defense يعكس بدقة التكوين الحالي لحساب AWS الخاص بكم.
- عمليات تحقق فورية: تجري عمليات التحقق من الأمن والامتثال أثناء إجراء التغييرات، ما يكشف التكوينات الخاطئة على الفور. ولن تبقوا مكشوفين لمدة تتراوح بين 15 دقيقة و24 ساعة، وهي وتيرة الفحص في الأدوات القائمة على التوقيت.
- فهم كامل للتغييرات: تتتبع Cloud Defense واجهة برمجة التطبيقات التي أطلقت التغيير، والهوية المسؤولة عن استدعاء الواجهة، والأثر على المورد (بما في ذلك التغييرات ونتائج عمليات التحقق) من البداية إلى النهاية. ويتيح هذا التتبع الشامل متابعة التغييرات، وفحص استدعاءات الواجهة الأخرى الصادرة عن كيان IAM نفسه، واستكشاف الموارد المرتبطة بالمورد المتأثر، وغير ذلك من قدرات التحليل القوية.
- تمكين العمليات الأمنية: مع Cloud Defense، تحصلون على رؤية لمن أجرى التغيير، ومتى أُجري، وتبعاته الأمنية، وإمكانية تصفية المعلومات وتوجيهها لتسهيل المعالجة السريعة، سواء كانت يدوية أو آلية. لا مزيد من إرسال جداول البيانات بالبريد الإلكتروني. ويرتقي هذا التحول بالمنصة لتصبح أداة تشغيلية متكاملة.
توضح منصة Cloud Defense لدينا كيف ينبغي تنفيذ CSPM الفوري. فمنذ أيامنا الأولى مع عمليات الفحص القائمة على التوقيت وحتى الانتقال السريع إلى المراقبة الفورية، عزّزنا قدرتكم على استخدام CSPM كأداة للعمليات الأمنية وقدّمنا أساليب جديدة لحماية عمليات النشر السحابية لديكم. ولم تكن إضافة القدرة الفورية إلى Cloud Defense مجرد ميزة براقة؛ بل كانت نقلة نوعية في جعل أمن السحابة متينًا وسريعًا وموثوقًا.