نقدّم لكم FireMon Agentic AI. اعرف المزيد ←
Published:
نقدّم FireMon Agentic AI للتحكم في سياسات أمن الشبكات
يؤتمت FireMon Agentic AI مراجعة سياسات الـ firewall ويعدّ التوصيات، مع احتفاظ فرق الأمن بالتحكم في المراجعة والموافقة.
by FireMon
يحتاج فريق تطبيقات إلى الوصول إلى قاعدة بيانات. يبدو الطلب بسيطًا للوهلة الأولى. لكن قبل المضي قدمًا، على مهندس أمن الشبكات تحديد الأجهزة والسياسات ذات الصلة، وفهم الوصول القائم، وتقييم التغييرات الممكنة، وإعداد مقترح يمكن لشخص آخر مراجعته. ومع تعدد التطبيقات والبيئات وموردي الـ firewall، يتحول الاستقصاء إلى جزء كبير من عبء عمل الفريق. ولا بد من إنجاز هذا العمل، إذ إن نقص سياق السياسات قد يعني إغفال تبعيات، أو منح وصول غير ضروري، أو تغييرات لا تلبي متطلب العمل.
يُسند FireMon Agentic AI خطوات الاستقصاء والتخطيط هذه إلى الوكلاء. وهذه القدرات، المدمجة في FireMon، تمنح الممارسين قدرة أكبر على معالجة تعقيد السياسات مع إبقاء القرارات المصيرية بيد المؤسسة. ويمكن للعملاء استخدام الوكلاء المرفقين، أو إنشاء وكلاء خاصين بهم، أو ربط workflows خارجية قائمة على الوكلاء عبر FireMon MCP Server.
وهو تطبيق عملي لمنهج FireMon في التحكم في سياسات أمن الشبكات للمؤسسة الحديثة، إذ يضع أدلة السياسات والأدوات التشغيلية في صميم العمل الذي يتعين على الفرق إنجازه.
سياق السياسات وأدوات تُنجز العمل
يجمع إطار عمل agentic AI من FireMon بين التعليمات والمهارات والأدوات والصلاحيات. فالتعليمات تحدد ما ينبغي للوكيل فعله، والمهارات توفر المعرفة الداعمة، والأدوات تنفذ عمليات محددة، من استرجاع سجلات السياسات إلى احتساب التوصيات وإعداد التغييرات المقترحة.
لنأخذ البحث في السياسات مثالاً. يوفّر SiQL Expert وثائق وأمثلة حول Security Intelligence Query Language (SiQL). أما أداة SiQL فتتولى تنفيذ الاستعلام. وتمنح هذه المكوّنات مجتمعةً الوكيل القدرة على تحويل السؤال إلى عملية بحث وشرح المعلومات التي يستردّها.
والوكلاء أيضًا مشاركون في workflows الخاصة بـ FireMon. فهم، كالمستخدمين، يمكنهم استلام المهام المُسندة والبدء بها تلقائيًا. ويعملون ضمن صلاحيات محددة، فيجمعون المعلومات ويعدّون التوصيات مع إشراك أحد الممارسين للمراجعة عند الاقتضاء. والأساس في ذلك هو معلومات السياسات والخبرة التشغيلية التي راكمتها FireMon على مدى 25 عامًا. ويستخدم الوكلاء هذا السياق والأدوات المتاحة لهم لإنجاز الأعمال الوسيطة التي يقوم عليها قرار السياسة.
استقصاء متطلب وصول
لنفترض طلبًا توضيحيًا يتيح لـ app-web-01 الوصول إلى app-db-01 عبر منفذ TCP رقم 5432. السؤال الأول هو ما تنص عليه السياسة القائمة بشأن هذا الوصول.
يبحث FireMon Intelligence Agent في بيانات السياسات ويحللها، فينشئ استعلامات SiQL وينفّذها ويشرح النتائج. ويستطيع المختص الاستفسار عن القواعد ذات الصلة بالطلب دون الحاجة إلى كتابة الاستعلام أولاً أو تجميع عمليات بحث منفصلة يدوياً.
وتوفر السجلات المسترجعة الأدلة اللازمة للقرار التالي. فبإمكان الممارس فحص القواعد ذات الصلة وسياقها، ثم تنقيح السؤال. وحصر الاستقصاء في بيئة الإنتاج، على سبيل المثال، يركّز العمل على النطاق المهم للطلب. وهذا التمييز مهم عند تفسير الإجابة؛ فالقاعدة المطابقة دليل مفيد، لكنها وحدها لا تثبت إمكانية الوصول من طرف إلى طرف. ولا يزال على الممارس فهم ما تثبته المعلومات المسترجعة قبل الانتقال إلى مرحلة التصميم. ويتولى الوكيل مهام البحث والشرح، ليبقى لدى المهندس معلومات سياسات ملموسة يقيّمها.
إعداد تغيير منسّق للمراجعة
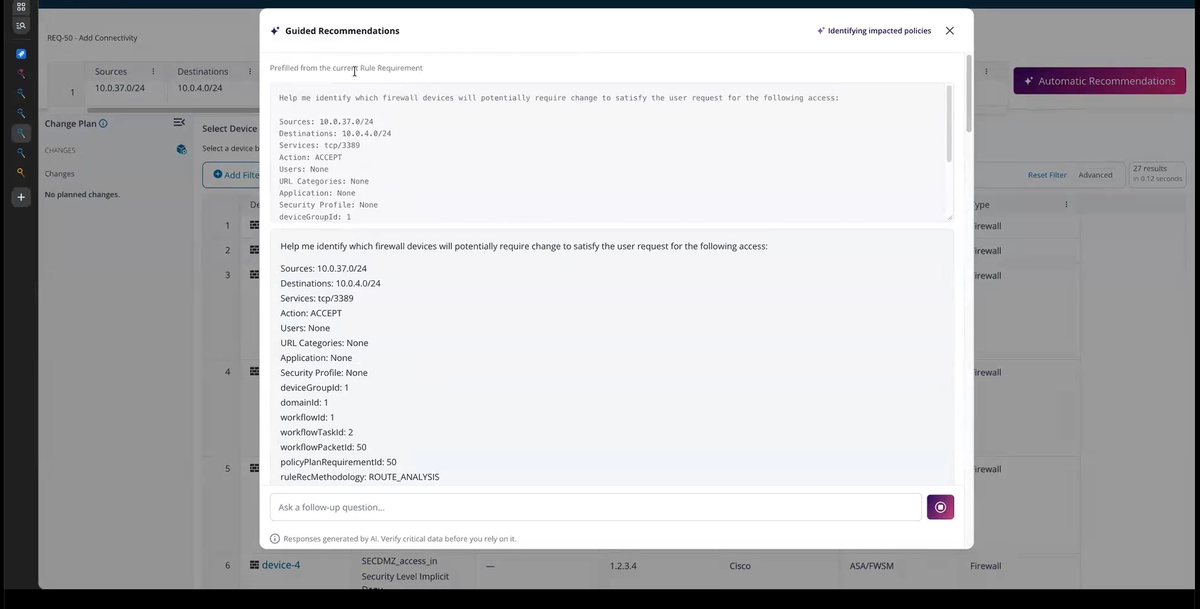
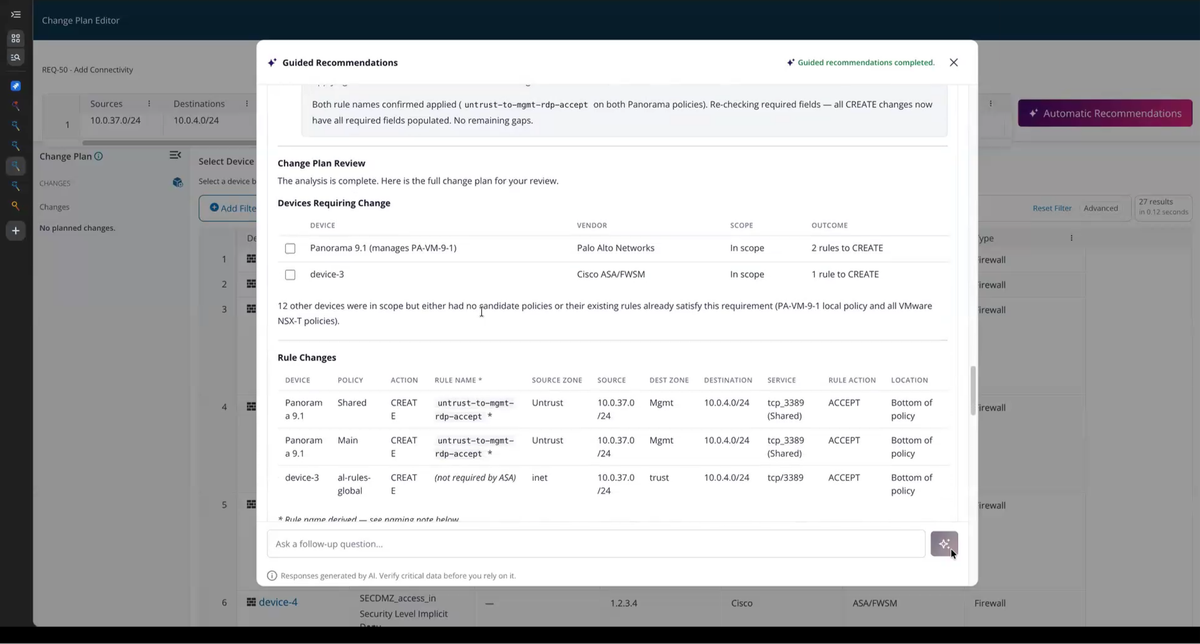
بعد استيعاب المتطلب، يحلل Network Designer المصدر والوجهة والخدمة والإجراء المطلوب ومجموعة الأجهزة لإنتاج توصيات بشأن سياسة الـ firewall. وبالنسبة لطلب الوصول من التطبيق إلى قاعدة البيانات، تحدد هذه التوصيات التغييرات المقترحة ليقيّمها الممارس. ويأخذ Policy Change Designer طلب الوصول عبر مراحل الاكتشاف والتوصيات وإعداد تغييرات Policy Plan. وتنفذ أدوات مثل Find Rule Starting Devices وCompute Rule Path Recommendations أجزاءً محددة من هذا الاستقصاء والتحليل. ويجمع الوكيل النتائج ويعدّ العمل المقترح عبر سياقات الأجهزة والسياسات ذات الصلة.
قد تكون هناك عدة طرق صحيحة لتلبية الطلب، ويعتمد اختيار السياسة المناسبة على كيفية إدارة المؤسسة لبيئتها. ويتوقف Policy Change Designer عندما يحتاج الممارس إلى الاختيار بين بدائل صحيحة. كما يملأ الحقول المطلوبة مثل أسماء القواعد، ما يقلل الإدخال اليدوي للخطط مع إبقاء التفاصيل المقترحة متاحة للمراجعة.
في هذا الـ workflow الجاهز، لا يُحفظ أي شيء قبل أن يراجع المختص المقترح ويقبله. وبإمكانه طلب تعديلات عليه أو تجاهله. وعند القبول، يُحفظ العمل المقترح في Policy Planner لاستكمال معالجته ضمن الـ workflow. ولا يؤدي ذلك إلى نشر أي تغيير على الـ firewall، كما يتطلب الـ workflow وجود Policy Planner. تعالج هذه القدرات أجزاءً مترابطة من المشكلة التشغيلية نفسها، ويمكن للفرق استخدامها في المهمة المطروحة دون افتراض وجود تسليم تلقائي بين وكلاء منفصلين.
صمّموا وكيلًا على مقاس فريقكم
الوكلاء المرفقون هم نقاط انطلاق. فبإمكان العملاء تخصيصهم أو إنشاء وكلاء بتعليمات ومهارات وأدوات وصلاحيات تناسب مسؤولياتهم. وقد يشترط أحد الفرق على الوكيل إدراج المدخلات الناقصة وتلخيص التغيير المقترح قبل التسليم، ويمنح هذا التوجيه الممارس طريقة متسقة لمعرفة ما يحتاج إلى اهتمام. وتشغيل الطلب نفسه قبل تغيير الإعدادات وبعده يُظهر أثر ذلك التغيير في المخرجات.
ولا يقل النطاق أهمية. فالوكيل المخصص لفريق إقليمي يمكن حصره في مجموعة الأجهزة المناسبة والعمليات المسموح بها. ويحدد إعداد Run Agent As هوية التنفيذ المستخدمة في عمله. وبذلك يشمل الإعداد أسلوب تعامل الوكيل مع المهمة والصلاحية التي يعمل بموجبها معًا. وتوفر Agent Plugins وSkill Plugins نقاط انطلاق جاهزة، بينما يطبّقها الوكلاء والمهارات المُعدّة على عمل الفريق. ويمكن للعملاء الجمع بين اللبنات المتاحة بما يلائم عملياتهم، ثم إسناد مهام workflow المدعومة إلى الوكلاء. ويبقى الممارسون مسؤولين عن تقييم النتائج واتخاذ القرارات التي تعتمد على سياق المؤسسة.
ربط أدلة السياسات بـ workflows خارجية
يتيح FireMon MCP Server بيانات سياسات مختارة وعمليات مدعومة داخل تطبيقات الذكاء الاصطناعي التي يديرها العميل عبر Model Context Protocol (MCP). ويعمل التطبيق الخارجي بنموذجه الخاص ويستدعي الأدوات عبر عميل MCP، بينما توفر FireMon نقاط النهاية والأدوات والتخويل. وفي حالة التحقيق في حادثة أمنية، يمكن لـ workflow خارجي أن يجمع بين معلومات التنبيه وسجلات السياسات المسترجعة عبر Execute SiQL Search. وهذا يضع أدلة أمن الشبكات في متناول التحقيق دون الحاجة إلى جمع كل سجل ونقله يدويًا. والنتائج تُثري التحليل، لكنها لا تحدد وحدها النطاق الكامل للحادثة.
يضم كتالوج الأدوات الأولي عند الإطلاق 16 أداة تغطي البحث والاكتشاف والتوصيات وإعداد التغييرات والحفظ المصرّح به. ويمكن لـ workflow الوصول تحويل توصيات مختارة إلى تغييرات Policy Plan مهيأة. وبوجود الصلاحيات المطلوبة، تحفظ أداة Save Policy Plan Change هذا العمل في Policy Planner. ولا يتيح الكتالوج أي عملية نشر مباشر على الـ firewall. وسنضيف أدوات جديدة بانتظام لتوسيع قدرات FireMon القائمة على الوكلاء بمرور الوقت.
يتبع الوصول هوية FireMon التي تقدم الطلب. فكل Personal Access Token يخص مستخدمًا بعينه، ويستخدم MCP فحوص الصلاحيات الأساسية نفسها المعتمدة في واجهات FireMon REST APIs، بما في ذلك قيود الأدوار ومجموعات الأجهزة السارية. ولا تحمل الرموز نطاقات صلاحيات مستقلة. ويمكن لحساب مخصص بلا صلاحيات كتابة التغييرات أن يحصر الـ workflow الخارجي في التحليل المصرح به. وينبغي للعملاء تحديد الصلاحيات وضوابط الـ workflow السارية بما يناسب الاستخدام المقصود؛ فتسلسل المراجعة قبل الحفظ في Policy Change Designer الجاهز ليس شرط موافقة عامًا لكل عملية MCP.
تعرّفوا على شكل العمل القائم على الوكلاء في سياسات فريقكم
ستتوفر منصة الذكاء الاصطناعي الوكيل (Agentic AI) من FireMon وكذلك FireMon MCP Server في نوفمبر. ولا يترتب على العرض الأولي أي رسوم إضافية من FireMon.
الفرصة العملية هنا هي قدرة أكبر على إنجاز أعمال السياسات. فالوكلاء يجمعون المعلومات ويستقصون البدائل ويعدّون التغييرات، بينما يوجّه الممارسون العمل ويتخذون القرارات التي تتطلب حكمهم المهني. اعرضوا علينا طلب وصول أو استقصاء سياسات يتعامل معه فريقكم بانتظام، وتعرّفوا على ما يمكن أن تقدمه لكم قدرات FireMon القائمة على الوكلاء، من جمع سياق السياسات إلى إعداد التغييرات للمراجعة.
مزيد من المعلومات
تعرّفوا كيف يمكن لـ FireMon Agentic AI أن يخفّف عبء إدارة السياسات في بيئتكم.
الأسئلة الشائعة
يقلّل FireMon Agentic AI أعمال المراجعة اليدوية للسياسات عبر وكلاء ذكاء اصطناعي يبحثون في بيانات السياسات، ويشرحون القواعد ذات الصلة، ويُعدّون تغييرات firewall مقترحة ليراجعها المختصون. وبحكم دمج هؤلاء الوكلاء داخل منصة Network Security Policy Control من FireMon، فإنهم يتولّون مهام التحقيق وتخطيط التغيير عبر بيئات firewall متعددة المورّدين، بينما يحتفظ المختصون بمسؤولية مراجعة كل تغيير مقترح والموافقة عليه قبل حفظه في Policy Planner.
ضمن الـ workflow الجاهز Policy Change Designer من FireMon، لا يُحفظ أي شيء إلى أن يراجع أحد المختصين التغيير المقترح ويقبله، وبإمكانه أيضًا طلب تعديلات عليه أو استبعاده. ويؤدي القبول إلى حفظ العمل في Policy Planner لمتابعة معالجته ضمن الـ workflow، لا إلى الـ firewall مباشرة. وينطبق شرط المراجعة هذا على الـ workflow الجاهز، ولا يصف كل عملية ممكنة عبر MCP Server.
يتيح FireMon MCP Server بيانات سياسات محددة وعمليات مدعومة لتطبيقات الذكاء الاصطناعي التي يديرها العميل عبر Model Context Protocol (MCP)، باستخدام أدوات مثل Execute SiQL Search وSave Policy Plan Change. ويخضع الوصول لصلاحيات مستخدم FireMon الذي يستخدم التطبيق الـ Personal Access Token الخاص به، وبذلك يمكن لحساب مخصص بلا صلاحيات كتابة التغييرات أن يقصر الـ workflow على التحليل بوضع القراءة فقط.
نعم. يمكن للعملاء تخصيص الوكلاء الذين يوفّرهم FireMon أو إنشاء وكلاء جدد باستخدام التعليمات والمهارات والأدوات والصلاحيات التي تناسب مسؤوليات فرقهم، مثل سرد المدخلات الناقصة قبل تسليم المهمة. ويحدد إعداد Run Agent As هوية التنفيذ الخاصة بالوكيل، بحيث يمكن حصر وكيل فريق إقليمي في مجموعة الأجهزة المناسبة له وفي العمليات المسموح بها.
يستطيع وكيل Policy Change Designer من FireMon تحليل المصدر والوجهة والخدمة ومجموعة الأجهزة في طلب الوصول لإنتاج توصيات لسياسة الـ firewall وإعدادها كتغيير Policy Plan مُجهّز للمراجعة. وهو لا ينشر التغييرات مباشرة على الـ firewall؛ إذ يجب أن يراجع أحد المختصين المقترح ويقبله قبل انتقاله إلى الـ workflow الخاص بـ Policy Planner.
يبسّط FireMon مراجعات قواعد الـ firewall بمنح فرق الأمن منصة واحدة للبحث في السياسات وتحليلها وتقييمها عبر بيئات الـ firewall والسحابة متعددة المورّدين. ومع FireMon Agentic AI، يمكن للوكلاء استرجاع القواعد ذات الصلة عبر عمليات بحث Security Intelligence Query Language (SiQL) وشرح النتائج، فيقضي المختصون وقتًا أقل في تجميع الأدلة ووقتًا أكبر في اتخاذ قرار الوصول.