เข้าใจความเสี่ยงของ policy สอบถามเรื่อง policy ได้ด้วยภาษาทั่วไป ขอชมการสาธิต →
Published:
เช็กลิสต์ Network Security สำหรับองค์กร
by FireMon
การปกป้องเครือข่ายไม่ใช่เพียงแนวปฏิบัติที่ดี แต่เป็นสิ่งจำเป็น ภัยคุกคามไซเบอร์ซับซ้อนขึ้นทุกวัน และผู้โจมตีก็ไม่มีทีท่าว่าจะชะลอลง ไม่ว่าจะเป็น ransomware ภัยคุกคามจากภายใน หรือการตั้งค่าการควบคุมการเข้าถึงที่ผิดพลาด ช่องโหว่ด้านความปลอดภัยล้วนนำไปสู่ความสูญเสียทางการเงิน ความเสียหายต่อชื่อเสียง และค่าปรับจากหน่วยงานกำกับดูแล กลยุทธ์ที่แข็งแกร่งไม่ได้หมายถึงการอุดช่องโหว่เท่านั้น แต่คือการบริหารความเสี่ยงเชิงรุก เช็กลิสต์ความปลอดภัยเครือข่ายนี้สรุปสิ่งที่องค์กรทุกแห่งต้องทำ เพื่อก้าวนำภัยคุกคามและรักษาระบบให้ปลอดภัยอยู่เสมอ
ประเด็นสำคัญ:
- เช็กลิสต์ความปลอดภัยเครือข่ายที่รัดกุมช่วยให้องค์กรลดภัยคุกคามไซเบอร์ได้เชิงรุกก่อนที่สถานการณ์จะบานปลาย
- การควบคุมการเข้าถึงที่เหมาะสมและการแบ่งเซกเมนต์เครือข่ายคือรากฐานของการป้องกันแนวเขตและความปลอดภัยภายในที่มีประสิทธิผล
- การเฝ้าระวังอย่างต่อเนื่องและการตรวจจับภัยคุกคามแบบอัตโนมัติช่วยให้ตอบสนองต่อช่องโหว่ได้แบบเรียลไทม์ และลดความเสี่ยงที่องค์กรต้องเผชิญ
- การประเมินความปลอดภัยอย่างเป็นระบบให้ข้อมูลเชิงลึกที่สำคัญระหว่างการอัปเกรดระบบ การตรวจสอบด้าน compliance และภายหลัง security incidents เพื่อรักษาความพร้อมในการป้องกัน
- FireMon ทำให้การบริหารจัดการ security posture ง่ายขึ้นด้วยโซลูชันอัตโนมัติที่ปกป้องสภาพแวดล้อมที่ซับซ้อนจากภัยคุกคามที่เปลี่ยนแปลงตลอดเวลา
กำหนดค่าระบบควบคุมการเข้าถึงและการยืนยันตัวตนของคุณ
การควบคุมสิทธิ์การใช้งานและกลไกการยืนยันตัวตนคือด่านป้องกันแรกของทรัพยากรในองค์กร การบังคับใช้นโยบายที่เข้มงวดร่วมกับวิธีการตรวจสอบขั้นสูงช่วยป้องกันการรั่วไหลของข้อมูลที่อาจเกิดขึ้นได้
กำหนดระดับการเข้าถึงตามบทบาทหน้าที่
ไม่ใช่ทุกคนในองค์กรที่จำเป็นต้องเข้าถึงทุกสิ่ง และการให้สิทธิ์แบบไม่จำกัดย่อมสร้างช่องโหว่ การใช้ role-based access control (RBAC) ทำให้ผู้ใช้เห็นเฉพาะสิ่งที่สอดคล้องกับความรับผิดชอบในงานของตน ซึ่งช่วยลดความเสี่ยงจากการเปิดเผยข้อมูลโดยไม่จำเป็นและการถูกเจาะระบบ การตรวจสอบบทบาทและสิทธิ์ของผู้ใช้อย่างสม่ำเสมอเป็นสิ่งจำเป็นเพื่อป้องกัน privilege creep ซึ่งเป็นภาวะที่พนักงานสะสมสิทธิ์ที่มากเกินจำเป็นหรือล้าสมัยไว้เมื่อเวลาผ่านไป ควรกำหนดกระบวนการที่เป็นทางการสำหรับการปรับปรุงสิทธิ์เมื่อพนักงานเปลี่ยนตำแหน่งหรือลาออก และพิจารณานำหลักการให้สิทธิ์น้อยที่สุด (PoLP) มาใช้ควบคู่กับ RBAC เพื่อให้ผู้ใช้ได้รับสิทธิ์เพียงเท่าที่จำเป็นต่อการทำงานอย่างมีประสิทธิภาพ
กำหนดข้อกำหนดรหัสผ่านที่แข็งแกร่ง
ข้อกำหนดรหัสผ่านที่แข็งแกร่งเป็นองค์ประกอบพื้นฐานของการควบคุมการเข้าถึงและการยืนยันตัวตน บังคับใช้นโยบายที่กำหนดให้รหัสผ่านมีความยาวอย่างน้อย 12-16 ตัวอักษร และประกอบด้วยตัวพิมพ์ใหญ่ ตัวพิมพ์เล็ก ตัวเลข และอักขระพิเศษผสมกัน ใช้กลไกล็อกบัญชีเพื่อป้องกันการโจมตีแบบ brute-force โดยระงับบัญชีชั่วคราวหลังจากพยายามเข้าสู่ระบบล้มเหลวหลายครั้ง ส่งเสริมหรือกำหนดให้ใช้ password manager เพื่อช่วยให้ผู้ใช้สร้างและจัดเก็บข้อมูลรับรองที่ซับซ้อนและไม่ซ้ำกันได้อย่างปลอดภัย นอกจากนี้ ควรกำหนดนโยบายวันหมดอายุที่บังคับให้เปลี่ยนรหัสผ่านเป็นระยะ เพื่อป้องกันการใช้ข้อมูลเข้าสู่ระบบที่ถูกบุกรุกซ้ำเป็นเวลานาน การให้ความรู้แก่ผู้ใช้เรื่องสุขอนามัยด้านความปลอดภัยและการทดสอบความแข็งแกร่งของรหัสผ่านอย่างสม่ำเสมอเป็นสิ่งจำเป็นต่อ security posture ที่แข็งแกร่งขององค์กร
ติดตั้งการยืนยันตัวตนแบบหลายปัจจัย
Multi-factor authentication (MFA)เป็นสิ่งจำเป็นในการปกป้องระบบสำคัญจากการขโมยข้อมูลรับรองและการเข้าถึงโดยไม่ได้รับอนุญาต ควรใช้ MFA กับทุกระบบและทุกแอปพลิเคชันขององค์กร โดยกำหนดให้ผู้ใช้ยืนยันตัวตนอย่างน้อยสองรูปแบบก่อนได้รับสิทธิ์เข้าถึง ซึ่งอาจประกอบด้วยสิ่งที่ผู้ใช้รู้ (รหัสผ่าน) สิ่งที่ผู้ใช้มี (hardware token หรือแอปยืนยันตัวตน) และสิ่งที่ผู้ใช้เป็น (ข้อมูลไบโอเมตริก) MFA ช่วยลดโอกาสการเข้าถึงโดยไม่ได้รับอนุญาตได้อย่างมีนัยสำคัญ แม้รหัสผ่านจะถูกบุกรุกก็ตาม ตรวจสอบให้แน่ใจว่าระบบของคุณรองรับวิธีการยืนยันตัวตนที่หลากหลาย เพื่อรองรับกรณีใช้งานและความต้องการของผู้ใช้ที่แตกต่างกัน พร้อมทบทวนการใช้งานอย่างสม่ำเสมอเพื่อค้นหาช่องว่างและขยายความครอบคลุมเมื่อจำเป็น
จัดทำแผนผัง workflow ของอัตลักษณ์ผู้ใช้
การจัดทำแผนผัง workflow ของอัตลักษณ์ผู้ใช้เป็นสิ่งจำเป็นเพื่อให้มั่นใจว่าสิทธิ์การเข้าถึงได้รับการบริหารจัดการอย่างเหมาะสมตลอดวงจรชีวิตของอัตลักษณ์ ควรทำให้กระบวนการ provisioning และ de-provisioning เป็นอัตโนมัติ เพื่อให้หรือเพิกถอนสิทธิ์ตามความจำเป็นเมื่อผู้ใช้เข้าทำงาน ลาออก หรือย้ายตำแหน่งภายในองค์กร แนวทางนี้ช่วยลดความเสี่ยงจากบัญชีที่ถูกทิ้งร้างซึ่งอาจถูกผู้ไม่ประสงค์ดีนำไปใช้ประโยชน์ การตรวจสอบ workflow ของอัตลักษณ์ผู้ใช้อย่างสม่ำเสมอช่วยให้ตรวจพบความผิดปกติ เช่น ความพยายามเข้าถึงโดยไม่ได้รับอนุญาตหรือการยกระดับสิทธิ์ การผสานรวมขอบเขตสิทธิ์ของ Identity and access management (IAM)เข้ากับระบบ HR จะช่วยให้การทบทวนของคุณราบรื่นขึ้น และทำให้การควบคุมทรัพยากรทั้งหมดมีความแม่นยำ การจัดทำเอกสารและปรับปรุงกระบวนการตามสิ่งที่ตรวจพบจะยิ่งเสริม security posture ขององค์กรให้แข็งแกร่งขึ้น
ปกป้องโครงสร้างพื้นฐานเครือข่ายของคุณ
การรักษาโครงสร้างพื้นฐานเครือข่ายให้ปลอดภัยต้องการมากกว่าการติดตั้ง firewall และการเข้ารหัส เพราะต้องอาศัยแนวทางเชิงกลยุทธ์ที่สร้างบนโปรโตคอลความปลอดภัยเครือข่ายที่รัดกุม การใช้โปรโตคอลที่เหมาะสมช่วยปกป้องแกนหลักของสภาพแวดล้อม IT และลดการเปิดรับภัยคุกคาม การจัดโครงสร้างและแบ่งเซกเมนต์เครือข่ายอย่างมีประสิทธิภาพช่วยจำกัดการแพร่กระจายของมัลแวร์ ตรวจจับความพยายามเข้าถึงโดยไม่ได้รับอนุญาต และยกระดับความปลอดภัยโดยรวม แนวปฏิบัติที่ดีที่สุด 4 ข้อต่อไปนี้คือขั้นตอนสำคัญที่คุณควรดำเนินการเพื่อเสริมความแข็งแกร่งให้โครงสร้างพื้นฐานเครือข่ายรับมือกับภัยคุกคามที่เปลี่ยนแปลงอยู่เสมอ
1. ปรับ firewall rules ให้เหมาะสมที่สุด
Firewall คือแนวป้องกันด่านแรกของคุณ แต่ไม่ใช่เครื่องมือที่ตั้งค่าครั้งเดียวแล้วปล่อยทิ้งไว้ ควรทบทวน firewall rules อย่างสม่ำเสมอเพื่อกำจัดกฎที่ล้าสมัยหรือเปิดกว้างเกินไปซึ่งก่อให้เกิดความเสี่ยง เครื่องมืออัตโนมัติ เช่น เครื่องมือเฝ้าระวังความปลอดภัยเครือข่าย ช่วยให้กระบวนการนี้คล่องตัวขึ้นและทำให้นโยบายยังคงมีประสิทธิผล
2. แบ่งเครือข่ายออกเป็นโซนความปลอดภัย
ลดผลกระทบจากการถูกเจาะระบบที่อาจเกิดขึ้นด้วยการแบ่งเซกเมนต์เครือข่ายของคุณ Virtual local area networks (VLANs) และ micro-segmentation บังคับใช้การควบคุมการเข้าถึงอย่างเข้มงวด ทำให้ระบบที่มีความอ่อนไหว (เช่น ฐานข้อมูลทางการเงิน) ถูกแยกออกจากทราฟฟิกเครือข่ายทั่วไป
3. เปิดใช้งานการเข้าถึงระยะไกลอย่างปลอดภัย
เมื่อการทำงานระยะไกลกลายเป็นเรื่องถาวร virtual private networks (VPNs) ที่เข้ารหัสอย่างแข็งแกร่ง มาตรการความปลอดภัยของ endpoint และโซลูชัน Zero Trust Network Access (ZTNA) จึงเป็นสิ่งที่ขาดไม่ได้ ควรเฝ้าติดตามล็อกการเข้าถึงระยะไกลเพื่อตรวจพบความผิดปกติก่อนที่จะกลายเป็นภัยคุกคาม
4. ปิดกั้นเครือข่ายไร้สายให้รัดกุม
การรักษาความปลอดภัยเครือข่ายไร้สายช่วยป้องกันการเข้าถึงโดยไม่ได้รับอนุญาตและการดักจับข้อมูล ใช้การเข้ารหัส WPA3 สำหรับเครือข่าย Wi-Fi ปิดการใช้งานโปรโตคอลที่ไม่ปลอดภัย และจำกัดการเข้าถึงเฉพาะอุปกรณ์เครือข่ายที่ได้รับอนุญาตด้วยการกรอง MAC address เปลี่ยนข้อมูลรับรอง Wi-Fi เป็นระยะและสแกนหา rogue access point อย่างสม่ำเสมอเรียนรู้เพิ่มเติมเกี่ยวกับการบริหารจัดการความปลอดภัยเครือข่าย และวิธีปรับนโยบายความปลอดภัยของคุณให้เหมาะสมที่สุด
นำการเฝ้าระวังและตรวจจับด้านความปลอดภัยมาใช้
การเฝ้าระวังเชิงรุกคือกุญแจสำคัญในการระบุและลดภัยคุกคามก่อนที่สถานการณ์จะบานปลาย ใช้การตรวจจับภัยคุกคามแบบเรียลไทม์เพื่อย่นระยะเวลาการตอบสนอง ก้าวนำหน้าด้วยการเฝ้าระวังความปลอดภัยเครือข่ายที่มีประสิทธิผล เพื่อติดตามและลดความเสี่ยงด้านความปลอดภัย ใช้โซลูชันเฝ้าระวังขั้นสูง เช่น intrusion detection and prevention systems (IDPS) เครื่องมือ security information and event management (SIEM) และ behavioral analytics เพื่อก้าวนำภัยคุกคามที่เปลี่ยนแปลงตลอดเวลา ตรวจสอบให้แน่ใจว่าโครงสร้างพื้นฐานการเฝ้าระวังของคุณสามารถวิเคราะห์รูปแบบทราฟฟิก ระบุความพยายามเข้าถึงโดยไม่ได้รับอนุญาต และเชื่อมโยงเหตุการณ์ข้ามหลายระบบได้ อัปเดตเครื่องมือเฝ้าระวังและปรับจูนกฎการตรวจจับอย่างสม่ำเสมอ เพื่อรักษาประสิทธิผลในการรับมือภัยคุกคามรูปแบบใหม่ที่ซับซ้อน
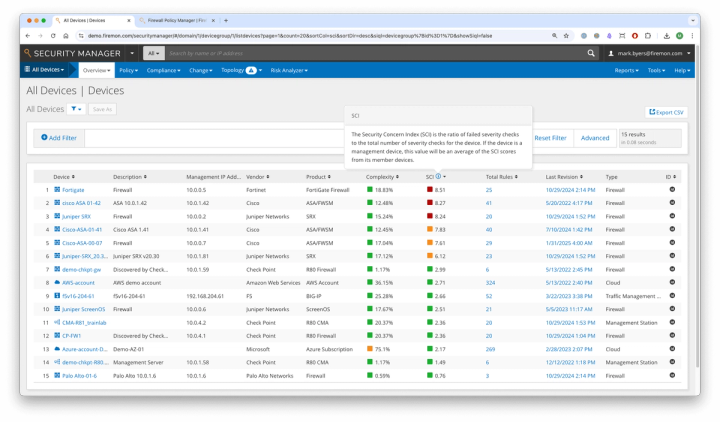
ติดตั้ง Intrusion Detection and Prevention Systems (IDPS)
IDPS ที่แข็งแกร่งเป็นองค์ประกอบสำคัญของกลยุทธ์ความปลอดภัยเครือข่ายที่ครอบคลุม ระบบเหล่านี้เฝ้าติดตามทราฟฟิกเครือข่าย แอปพลิเคชัน และระบบต่าง ๆ อย่างต่อเนื่อง เพื่อหาสัญญาณของกิจกรรมที่เป็นอันตรายหรือการไม่ปฏิบัติตามนโยบาย การตั้งค่าการแจ้งเตือนแบบเรียลไทม์ทำให้ทีมความปลอดภัยได้รับการแจ้งเตือนทันทีเมื่อเกิดการบุกรุกหรือพฤติกรรมน่าสงสัย การติดตั้งทั้งโซลูชันแบบ network-based และ host-based ให้ความครอบคลุมอย่างรอบด้านในทุกส่วนของสภาพแวดล้อม IT ควรทบทวนและอัปเดตกฎการตรวจจับอย่างสม่ำเสมอเพื่อให้ระบบรับมือกับช่องทางการโจมตีใหม่ ๆ ได้อย่างมีประสิทธิภาพ นอกจากนี้ ควรผสานรวม IDPS เข้ากับกรอบการเฝ้าระวังโดยรวม เช่น โซลูชัน SIEM เพื่อเพิ่มการมองเห็นและทำให้การตอบสนองต่อเหตุการณ์คล่องตัวยิ่งขึ้น
รวมศูนย์การเก็บล็อกด้วย SIEM
การรวมศูนย์การเก็บล็อกผ่านระบบ SIEM เป็นสิ่งสำคัญต่อการตรวจจับภัยคุกคามอย่างครอบคลุมและการรายงานcontinuous compliance การรวบรวมล็อกจากแหล่งต่าง ๆ เช่น firewall เซิร์ฟเวอร์ แอปพลิเคชัน และ endpoint ช่วยให้เชื่อมโยงและวิเคราะห์ได้อย่างละเอียด เครื่องมือวิเคราะห์อัตโนมัติสามารถตรวจพบรูปแบบและความผิดปกติที่อาจบ่งชี้ถึงการถูกเจาะระบบ การตรวจสอบล็อกอย่างสม่ำเสมอและการปรับปรุงคำค้นช่วยเพิ่มความแม่นยำในการตรวจจับ โซลูชัน SIEM ยังมีบทบาทสำคัญในการสืบสวนเชิงนิติวิทยาศาสตร์ ช่วยให้ทีมความปลอดภัยสืบย้อนเหตุการณ์กลับไปยังต้นตอได้ ตรวจสอบให้แน่ใจว่าระบบของคุณตั้งค่าให้เก็บรักษาล็อกไว้ในระยะเวลาที่เหมาะสมตามข้อกำหนดด้าน compliance และนโยบายขององค์กร
ทบทวนรูปแบบทราฟฟิก
การทำความเข้าใจและวิเคราะห์รูปแบบทราฟฟิกเครือข่ายตามปกติเป็นสิ่งจำเป็นต่อการระบุความผิดปกติที่อาจบ่งชี้ถึงกิจกรรมที่เป็นอันตราย การเฝ้าระวังอย่างสม่ำเสมอช่วยสร้างเส้นฐานของกิจกรรมที่ถูกต้อง ทำให้ตรวจพบการถ่ายโอนข้อมูลที่ผิดปกติ ความพยายามเข้าสู่ระบบโดยไม่ได้รับอนุญาต หรือทราฟฟิกปริมาณสูงจากแหล่งที่ไม่รู้จักได้ง่ายขึ้น ควรใช้เครื่องมืออัตโนมัติที่อาศัย machine learning และ behavioral analytics เพื่อตรวจจับความเบี่ยงเบนจากรูปแบบที่คาดการณ์ไว้ ตรวจสอบล็อกทราฟฟิกเป็นประจำและจัดทำรายงานเพื่อระบุแนวโน้ม การพุ่งสูงผิดปกติ หรือสิ่งผิดปกติที่ควรสืบสวนเพิ่มเติม การวิเคราะห์ทราฟฟิกอย่างสม่ำเสมอช่วยเพิ่มการมองเห็นโดยรวมและทำให้ตรวจพบภัยคุกคามด้านความปลอดภัยได้ทันเวลา
วางแผนการตอบสนองต่อเหตุการณ์
แผนตอบสนองต่อเหตุการณ์เป็นองค์ประกอบสำคัญของกลยุทธ์ความปลอดภัยเครือข่าย ที่ทำให้มั่นใจว่าองค์กรพร้อมรับมือกับการโจมตีทางไซเบอร์ได้อย่างรวดเร็วและมีประสิทธิผล แผนนี้ควรระบุบทบาท ความรับผิดชอบ ขั้นตอนการยกระดับเรื่อง และ playbook ที่กำหนดไว้ล่วงหน้าสำหรับเหตุการณ์แต่ละประเภทอย่างชัดเจน การซ้อมแผนบนโต๊ะและการจำลองสถานการณ์จริงอย่างสม่ำเสมอช่วยให้ทีมตอบสนองมีความพร้อม และช่วยให้องค์กรค้นพบช่องว่างในแผนของตน การทบทวนหลังเกิดเหตุการณ์ก็สำคัญไม่แพ้กัน เพราะให้ข้อมูลเชิงลึกที่มีคุณค่าในการเสริมความแข็งแกร่งให้กลยุทธ์การตอบสนองที่มีอยู่ การปรับปรุงแผนตอบสนองต่อเหตุการณ์อย่างต่อเนื่องทำให้ทีมของคุณพร้อมรับมือภัยคุกคามรูปแบบใหม่ได้อย่างมั่นใจและแม่นยำ
ปกป้องข้อมูลขององค์กรคุณ
การปกป้องข้อมูลเป็นสิ่งจำเป็นต่อ compliance ตามกฎระเบียบและการรักษาความต่อเนื่องทางธุรกิจ ควรใช้มาตรการป้องกันการเข้าถึงและการรั่วไหลของข้อมูลโดยไม่ได้รับอนุญาต และตรวจสอบให้แน่ใจว่านโยบายความปลอดภัยของคุณสอดคล้องกับแนวปฏิบัติที่ดีที่สุดซึ่งระบุไว้ในcompliance audit.
บังคับใช้มาตรฐานการเข้ารหัส
การเข้ารหัสข้อมูลที่มีความอ่อนไหวเป็นพื้นฐานสำคัญในการปกป้องข้อมูลสำคัญทางธุรกิจจากการเข้าถึงโดยไม่ได้รับอนุญาตและภัยคุกคามไซเบอร์ โปรดตรวจสอบว่าข้อมูลทั้งหมดทั้งที่จัดเก็บอยู่ (at rest) และที่อยู่ระหว่างการส่ง (in transit) ได้รับการปกป้องด้วยมาตรฐานการเข้ารหัสขั้นสูง (AES-256) เพื่อป้องกันการรั่วไหล สำหรับการสื่อสารที่ปลอดภัย ควรบังคับใช้โปรโตคอล secure socket layer (SSL) และ transport layer security (TLS) กับแอปพลิเคชันทางธุรกิจ การสื่อสารทางอีเมล และการถ่ายโอนไฟล์ทั้งหมด นอกจากนี้ ควรทบทวนนโยบายการเข้ารหัสอย่างสม่ำเสมอ เพื่อให้สอดคล้องกับมาตรฐานความปลอดภัยและข้อกำหนดด้านกฎระเบียบที่เปลี่ยนแปลงอยู่เสมอ
กำหนดตารางการสำรองข้อมูลอย่างสม่ำเสมอ
การสูญเสียข้อมูลอาจทำให้การดำเนินธุรกิจหยุดชะงัก การสำรองข้อมูลอย่างสม่ำเสมอจึงเป็นองค์ประกอบสำคัญของกลยุทธ์ด้านความปลอดภัย โปรดกำหนดตารางการสำรองข้อมูลที่เป็นระบบ ซึ่งรวมถึงการทำ snapshot ข้อมูลสำคัญบ่อยครั้งและจัดเก็บไว้ในหลายตำแหน่ง ทั้งในสภาพแวดล้อม hybrid cloud ที่ปลอดภัย และที่จัดเก็บแบบออฟไลน์ซึ่งแยกออกจากเครือข่าย (air-gapped) ควรทดสอบกระบวนการกู้คืนข้อมูลสำรองเป็นประจำ เพื่อยืนยันความสมบูรณ์ของข้อมูลและให้มั่นใจว่าจะกู้คืนได้อย่างรวดเร็วเมื่อเกิดระบบล่ม การโจมตีทางไซเบอร์ หรือการลบข้อมูลโดยไม่ตั้งใจ และควรใช้โซลูชันสำรองข้อมูลแบบอัตโนมัติเพื่อลดการดำเนินการด้วยมือและลดความเสี่ยงที่ข้อมูลจะเสียหาย
จัดประเภทข้อมูลตามระดับความอ่อนไหว
ข้อมูลแต่ละประเภทมีคุณค่าไม่เท่ากัน และการปฏิบัติต่อข้อมูลทั้งหมดเหมือนกันย่อมทำให้องค์กรเผชิญความเสี่ยงที่ไม่จำเป็น โปรดจัดทำกรอบการจำแนกประเภทข้อมูล (data classification) เพื่อแบ่งข้อมูลตามระดับความอ่อนไหว เช่น ข้อมูลสาธารณะ ข้อมูลภายใน ข้อมูลลับ และข้อมูลลับสูงสุด จากนั้นใช้มาตรการป้องกันที่เหมาะสมกับแต่ละระดับ โดยข้อมูลที่มีความอ่อนไหวสูงต้องได้รับการเข้ารหัส ควบคุมการเข้าถึง และเฝ้าระวังกิจกรรมที่ไม่ได้รับอนุญาตอย่างต่อเนื่อง ควรนำเครื่องมือ data loss prevention (DLP) มาใช้เพื่อบังคับใช้นโยบายโดยอัตโนมัติ และป้องกันไม่ให้ข้อมูลที่มีความอ่อนไหวถูกแชร์หรือเข้าถึงโดยไม่เหมาะสม
จำกัดการเข้าถึงพื้นที่จัดเก็บข้อมูล
การเข้าถึงข้อมูลโดยไม่มีข้อจำกัดเพิ่มความเสี่ยงต่อการรั่วไหล ภัยคุกคามจากบุคคลภายใน และการแก้ไขข้อมูลโดยไม่ได้รับอนุญาต โปรดใช้นโยบายควบคุมการเข้าถึงที่เข้มงวดเพื่อจำกัดว่าใครสามารถดู แก้ไข หรือแชร์ข้อมูลที่จัดเก็บอยู่ในระบบขององค์กรได้ ควรตรวจสอบสิทธิ์การเข้าถึงพื้นที่จัดเก็บและบันทึกการเข้าถึงอย่างสม่ำเสมอ เพื่อตรวจจับความผิดปกติ เพิกถอนสิทธิ์ที่ไม่จำเป็น และป้องกันการเปิดเผยข้อมูล นอกจากนี้ ควรใช้ multi-factor authentication (MFA) สำหรับการเข้าถึงระบบจัดเก็บข้อมูลที่สำคัญ เพื่อเสริมความปลอดภัยให้แน่นหนายิ่งขึ้น
เสริมความแข็งแกร่งให้ระบบและซอฟต์แวร์ของคุณ
การดูแลให้ระบบและซอฟต์แวร์ของคุณเป็นเวอร์ชันล่าสุดและตั้งค่าอย่างถูกต้อง ช่วยลดช่องโหว่ที่อาชญากรไซเบอร์มักใช้โจมตี โปรดดำเนินการ ประเมินความเสี่ยงเป็นประจำ เพื่อระบุและปิดช่องว่างด้านความปลอดภัยในเชิงรุก
ทำให้การอัปเดตซอฟต์แวร์และแพตช์ความปลอดภัยเป็นอัตโนมัติ
การทำให้การอัปเดตซอฟต์แวร์และแพตช์ความปลอดภัยเป็นอัตโนมัติ เป็นสิ่งจำเป็นต่อการก้าวนำภัยคุกคามที่เกิดขึ้นใหม่ ช่องโหว่ที่ยังไม่ได้รับการแพตช์คือเป้าหมายหลักของผู้โจมตีที่มองหาระบบและแอปพลิเคชันที่ล้าสมัย โปรดนำโซลูชัน patch management แบบอัตโนมัติมาใช้ เพื่อให้กระบวนการอัปเดตระบบปฏิบัติการ แอปพลิเคชัน และเครื่องมือด้านความปลอดภัยเป็นไปอย่างราบรื่น การกำหนดตารางอัปเดตอย่างสม่ำเสมอช่วยลด downtime พร้อมทั้งทำให้แพตช์สำคัญถูกติดตั้งโดยไม่ล่าช้า ระบบอัตโนมัติยังช่วยขจัดความเสี่ยงจากความผิดพลาดของมนุษย์ที่อาจเกิดขึ้นระหว่างการอัปเดตด้วยมือ และควรเฝ้าติดตามและตรวจสอบอย่างต่อเนื่องว่าการอัปเดตที่มีอยู่ถูกติดตั้งสำเร็จในทุกระบบ
เสริมความแข็งแกร่งให้ระบบปฏิบัติการ
การทำ hardening ระบบปฏิบัติการครอบคลุมถึงการปิดบริการที่ไม่จำเป็น การจำกัดสิทธิ์ผู้ดูแลระบบ และการบังคับใช้นโยบายความปลอดภัยที่เข้มงวด การลดพื้นผิวการโจมตี (attack surface)ช่วยจำกัดช่องทางที่ผู้โจมตีจะเจาะเข้าสู่สภาพแวดล้อมของคุณได้อย่างมีนัยสำคัญ การกำหนด security baseline ให้เหมาะกับความต้องการขององค์กรช่วยให้ทุกอุปกรณ์มีมาตรฐานเดียวกัน การทบทวนและปรับปรุงการตั้งค่าคอนฟิกอย่างสม่ำเสมอจึงจำเป็นต่อการรักษา posture ที่แข็งแกร่ง นอกจากนี้ การทำ application whitelisting การบังคับใช้นโยบายรหัสผ่านที่รัดกุม และการใช้ firewall เพื่อสกัดการเข้าถึงที่ไม่ได้รับอนุญาต ยังช่วยเสริมแนวป้องกันให้แข็งแรงยิ่งขึ้น โปรดจัดทำเอกสารขั้นตอน hardening ทั้งหมด และประเมินประสิทธิผลอย่างต่อเนื่องผ่านการตรวจสอบเป็นประจำ
สแกนหาช่องโหว่ของแอปพลิเคชันอย่างสม่ำเสมอ
การทำvulnerability scanningเชิงรุกเป็นสิ่งสำคัญต่อการค้นหาจุดอ่อนก่อนที่ผู้โจมตีจะใช้ประโยชน์ โปรดสแกนหาช่องโหว่แบบอัตโนมัติบนแอปพลิเคชัน โครงสร้างพื้นฐานเครือข่าย และอุปกรณ์ที่เชื่อมต่ออยู่เป็นประจำ และเสริมด้วยการทำpenetration testประจำปี เพื่อประเมินความทนทานของระบบต่อการโจมตีในสถานการณ์จริง ควรอัปเดตเครื่องมือสแกนให้เป็นเวอร์ชันล่าสุดเสมอ และตั้งค่าให้ตรวจจับได้ทั้งภัยคุกคามที่รู้จักและที่เกิดขึ้นใหม่ พร้อมกำหนดกระบวนการจัดลำดับความสำคัญของช่องโหว่ที่พบตามระดับความรุนแรงและผลกระทบที่อาจเกิดขึ้น จัดทำเอกสารผลการตรวจสอบและการ remediation และนำบทเรียนที่ได้ไปผนวกเข้ากับกลยุทธ์ด้านความปลอดภัยในภาพรวม
ติดตั้งมาตรการป้องกันระดับ endpoint
การป้องกันระดับ endpoint เป็นสิ่งจำเป็นต่อการเฝ้าระวังและปกป้องอุปกรณ์ทุกเครื่องที่เชื่อมต่อกับเครือข่ายของคุณ โปรดติดตั้งโซลูชัน endpoint detection and response (EDR) เพื่อให้มองเห็นภัยคุกคามและความผิดปกติที่อาจเกิดขึ้นแบบเรียลไทม์ เครื่องมือ next-generation antivirus (NGAV) ยังมอบความสามารถขั้นสูง เช่น การวิเคราะห์พฤติกรรมและ machine learning เพื่อตรวจจับการโจมตีที่ซับซ้อน ควรติดตั้งโซลูชัน endpoint security อย่างสม่ำเสมอทั่วทุกอุปกรณ์ ทั้งเซิร์ฟเวอร์ เวิร์กสเตชัน อุปกรณ์พกพา และสินทรัพย์ IoT พร้อมอัปเดตและดูแลรักษาเครื่องมือเหล่านี้อย่างต่อเนื่องเพื่อเพิ่มประสิทธิผล และกำหนดนโยบายที่จำกัดการติดตั้งซอฟต์แวร์ที่ไม่ได้รับอนุญาต รวมถึงบังคับใช้การเข้ารหัสข้อมูลกับทุกอุปกรณ์
กำหนดนโยบายและกระบวนการด้านความปลอดภัย: ขั้นตอนสำคัญ
การพัฒนานโยบายความปลอดภัยเครือข่ายและกระบวนการที่ชัดเจน คือรากฐานของการรักษา posture ที่สม่ำเสมอและแข็งแกร่ง นโยบายของคุณควรครอบคลุมตั้งแต่การควบคุมการเข้าถึงและการปกป้องข้อมูล ไปจนถึงการรับมือเหตุการณ์และchange management โปรดตรวจสอบว่าพนักงานทุกคนรับทราบนโยบายเหล่านี้และเข้าใจความรับผิดชอบของตน ควรทบทวนและปรับปรุงนโยบายอย่างสม่ำเสมอ เพื่อสะท้อนภัยคุกคามที่เปลี่ยนแปลง ความก้าวหน้าทางเทคโนโลยี และข้อกำหนดด้านกฎระเบียบที่เปลี่ยนไป พร้อมจัดทำเอกสารขั้นตอนการรายงานเหตุการณ์ การบริหารจัดการบัญชีสิทธิ์สูง และการตอบสนองต่อเหตุการละเมิดที่สงสัยอย่างชัดเจน แนวทางที่ชัดเจนและนำไปปฏิบัติได้จริงช่วยสร้างวัฒนธรรมที่ตระหนักด้านความปลอดภัยทั่วทั้งองค์กร โปรดปฏิบัติตามสี่ขั้นตอนต่อไปนี้:
1. จัดทำเอกสารด้านความปลอดภัย
เอกสารที่ครบถ้วนคือรากฐานของการบริหารจัดการความปลอดภัยที่สม่ำเสมอและมีประสิทธิผล โปรดกำหนดแนวทางที่ครอบคลุมทุกด้านของกลยุทธ์ โดยให้ผู้มีส่วนเกี่ยวข้องเข้าถึงเอกสารได้ง่าย และปรับปรุงอย่างสม่ำเสมอให้สะท้อนการเปลี่ยนแปลงของสถาปัตยกรรมเครือข่าย เครื่องมือด้านความปลอดภัย และข้อกำหนดด้าน compliance เอกสารที่ดูแลอย่างดีไม่เพียงสนับสนุนการปฏิบัติงานประจำวัน แต่ยังให้ข้อมูลเชิงลึกที่มีค่าในระหว่างการตรวจสอบและการสอบสวนเหตุการณ์ การสร้างวัฒนธรรมการจัดทำเอกสารอย่างละเอียดจึงช่วยเสริมความทนทานด้านความปลอดภัยขององค์กรโดยรวม
2. กำหนดตารางการอบรมพนักงาน
ความผิดพลาดของมนุษย์เป็นหนึ่งในสาเหตุหลักของการละเมิดความปลอดภัย การอบรมพนักงานจึงเป็นองค์ประกอบสำคัญของกลยุทธ์การป้องกัน โปรดจัดอบรมอย่างสม่ำเสมอ ครอบคลุมแนวปฏิบัติที่ดีที่สุดด้าน cybersecurity ล่าสุด การรู้เท่าทัน phishing เทคนิค social engineering และพฤติกรรมการใช้งานออนไลน์อย่างปลอดภัย ควรออกแบบโปรแกรมให้สอดคล้องกับบทบาทและความรับผิดชอบเฉพาะในองค์กร เพื่อให้ทุกคนพร้อมรับรู้และตอบสนองต่อภัยคุกคามที่อาจเกิดขึ้น เสริมการอบรมด้วยการจำลองการโจมตีแบบ phishing เพื่อวัดประสิทธิผลและตอกย้ำสิ่งที่ได้เรียนรู้ และปรับปรุงเนื้อหาอย่างต่อเนื่องให้สะท้อนความเสี่ยงใหม่และมาตรฐานความปลอดภัยที่เปลี่ยนแปลงไป
3. กำหนดโปรโตคอลรับมือเหตุฉุกเฉิน
การกำหนดโปรโตคอลรับมือเหตุฉุกเฉินช่วยให้องค์กรพร้อมตอบสนองได้อย่างรวดเร็วและมีประสิทธิผลเมื่อเกิดการโจมตีทางไซเบอร์หรือ security incident โปรดจัดทำแผนรับมือเหตุการณ์ที่ชัดเจน ซึ่งระบุบทบาทและความรับผิดชอบของสมาชิกแต่ละคนในทีม ขั้นตอนการยกระดับเหตุการณ์ และช่องทางการสื่อสาร สร้าง playbook โดยละเอียดสำหรับสถานการณ์การโจมตีรูปแบบต่าง ๆ ทั้ง ransomware การรั่วไหลของข้อมูล และภัยคุกคามจากบุคคลภายใน ควรจัดทำ tabletop exercise และการจำลองสถานการณ์เต็มรูปแบบอย่างสม่ำเสมอ เพื่อประเมินประสิทธิผลของแผนรับมือ และปรับปรุงโปรโตคอลอย่างต่อเนื่องจากบทเรียนของเหตุการณ์ที่ผ่านมาและภูมิทัศน์ภัยคุกคามที่เปลี่ยนไป การวางแผนรับมือเหตุฉุกเฉินที่ดีช่วยลดความเสียหายและเร่งการกู้คืน
4. Change Management และ Audit Trail
กระบวนการ change management เป็นสิ่งจำเป็นต่อการควบคุมการตั้งค่าเครือข่าย การติดตั้งซอฟต์แวร์ และนโยบายด้านความปลอดภัย โปรดกำหนดขั้นตอนที่เป็นทางการสำหรับการร้องขอ ตรวจทาน อนุมัติ และบันทึกการเปลี่ยนแปลงทั้งหมดที่เกิดขึ้นกับระบบของคุณ การเก็บ audit trail ช่วยให้เห็นชัดเจนว่าใครเป็นผู้เปลี่ยนแปลง เปลี่ยนเมื่อใด และด้วยเหตุผลใด ควรตรวจสอบเป็นระยะเพื่อค้นหาการเปลี่ยนแปลงที่ไม่ได้รับอนุญาตหรือการเบี่ยงเบนจากคอนฟิกที่ได้รับอนุมัติ การนำเครื่องมือ change management แบบอัตโนมัติมาใช้ช่วยให้กระบวนการราบรื่นและแม่นยำยิ่งขึ้น การทบทวนและปรับปรุงกระบวนการ change management อย่างต่อเนื่องจะสร้างความรับผิดชอบและความสม่ำเสมอทั่วทั้งโครงสร้างพื้นฐานเครือข่ายของคุณ
ปฏิบัติตามแนวปฏิบัติที่ดีที่สุดด้านความปลอดภัยเครือข่ายเหล่านี้
การยึดแนวปฏิบัติที่ดีที่สุดด้านความปลอดภัยเครือข่ายช่วยเสริมขีดความสามารถขององค์กรในการป้องกันภัยคุกคามไซเบอร์
ยกระดับ security posture ของเครือข่ายด้วย FireMon
ความปลอดภัยเครือข่ายไม่ใช่โครงการที่ทำครั้งเดียวจบ แต่เป็นกระบวนการที่ต้องดำเนินต่อเนื่อง โซลูชันของ FireMon ช่วยให้องค์กรทำ security policy managementแบบอัตโนมัติ มองเห็นสถานะแบบเรียลไทม์ และลดความเสี่ยงในเชิงรุก ด้วยการเฝ้าติดตาม compliance อย่างต่อเนื่องและการปรับนโยบายให้เหมาะสม FireMon ช่วยให้ security posture ของคุณแข็งแกร่งอยู่เสมอท่ามกลางภูมิทัศน์ภัยคุกคามที่เปลี่ยนแปลงตลอดเวลา ต้องการความช่วยเหลือในการเริ่มต้นหรือไม่ จองการสาธิตวันนี้ เพื่อดูว่า FireMon ช่วยทำให้เช็กลิสต์ความปลอดภัยเครือข่ายของคุณคล่องตัวขึ้นและเสริม posture ให้แข็งแกร่งได้อย่างไร
| แนวปฏิบัติที่ดีที่สุดด้านความปลอดภัยเครือข่าย | แนวปฏิบัติที่ดีที่สุดส่งผลต่อองค์กรอย่างไร |
|---|---|
| สร้างข้อมูลสำรองสำหรับการกู้คืนจากภัยพิบัติ | สำรองข้อมูลสำคัญอย่างสม่ำเสมอ และจัดเก็บสำเนาไว้ในสถานที่ภายนอกที่ปลอดภัย พร้อมทดสอบกระบวนการสำรองและกู้คืนข้อมูลอย่างต่อเนื่องเพื่อรักษาความถูกต้องสมบูรณ์ของข้อมูล |
| ใช้ Password Manager | ส่งเสริมให้พนักงานใช้ password manager เพื่อสร้างและจัดเก็บรหัสผ่านที่ซับซ้อนอย่างปลอดภัย ซึ่งช่วยลดความเสี่ยงจากการถูกขโมยข้อมูลประจำตัวและการใช้รหัสผ่านซ้ำ password manager จึงเป็นเครื่องมือด้าน network security ที่จำเป็นต่อการรักษาสุขอนามัยของรหัสผ่านให้แข็งแกร่ง |
| จัดการอบรมด้านความปลอดภัยอย่างสม่ำเสมอ | เสริมสร้างความตระหนักด้านความปลอดภัยผ่านโปรแกรมอบรมอย่างต่อเนื่อง การจำลองแคมเปญ phishing และสถานการณ์จริงช่วยให้พนักงานรู้เท่าทันและรับมือกับภัยคุกคามได้อย่างมีประสิทธิภาพ |
| ปรับปรุงเอกสารให้เป็นปัจจุบันเสมอ | นโยบายด้านความปลอดภัยและเอกสารขั้นตอนปฏิบัติงานทั้งหมดต้องได้รับการปรับปรุงให้สอดคล้องกับภัยคุกคามที่เปลี่ยนแปลงไปและแนวปฏิบัติที่ดีที่สุดของอุตสาหกรรม การทบทวนอย่างสม่ำเสมอช่วยให้มั่นใจว่าสอดคล้องกับข้อกำหนดด้าน compliance |