เข้าใจความเสี่ยงของ policy สอบถามเรื่อง policy ได้ด้วยภาษาทั่วไป ขอชมการสาธิต →
Published:
ตัวอย่างกฎ Firewall: คู่มือฉบับสมบูรณ์
by FireMon
ตัวอย่าง firewall rule ไม่ใช่เพียงเช็กลิสต์ทางเทคนิคที่น่าเบื่อ แต่เป็นรากฐานของเครือข่ายที่ปลอดภัยและยืดหยุ่น เมื่อคุณเข้าใจ rule แต่ละประเภทและนำแนวปฏิบัติที่ดีที่สุดมาใช้อย่างเหมาะสม ทีมของคุณย่อมพร้อมรับมือกับภัยคุกคามไซเบอร์ที่เปลี่ยนแปลงอย่างรวดเร็วในปัจจุบัน และรักษาเครือข่ายให้ปลอดภัยได้ดียิ่งขึ้น การใช้เครื่องมือบริหารจัดการ rule แบบอัตโนมัติเป็นสิ่งสำคัญที่ทำให้มาตรการด้านความปลอดภัยเกิดผลอย่างแท้จริง การตรวจสอบ rule อย่างสม่ำเสมอและการติดตามเฝ้าระวังอย่างต่อเนื่องช่วยป้องกันไม่ให้ข้อผิดพลาดเล็กน้อยกลายเป็นปัญหาใหญ่ การดูแล firewall configuration ให้อยู่ในสภาพดีช่วยให้ทุกอย่างทำงานได้อย่างราบรื่น และการใส่ใจกับ misconfiguration อย่างใกล้ชิดช่วยให้ตรวจพบความเสี่ยงที่ซ่อนอยู่ได้ตั้งแต่เนิ่นๆ คู่มือฉบับนี้อธิบายประเภทของ firewall rule เหตุผลที่ rule เหล่านี้มีความสำคัญ และวิธีบริหารจัดการอย่างมีประสิทธิภาพ โดยเฉพาะในสภาพแวดล้อมระดับองค์กรที่ความซับซ้อนเพิ่มขึ้นได้อย่างรวดเร็วประเด็นสำคัญ
- Firewall rule base มีความสำคัญอย่างยิ่งต่อการบังคับใช้นโยบายความปลอดภัยและการป้องกันการเข้าถึงโดยไม่ได้รับอนุญาตทั่วทั้งเครือข่ายองค์กร
- Firewall rule ที่อ่อนแอหรือตั้งค่าผิดพลาดอาจนำไปสู่การไม่ปฏิบัติตามข้อกำหนด การหยุดชะงักของบริการ และพื้นที่การโจมตีที่กว้างขึ้น
- Firewall rule แต่ละประเภท ทั้ง access, NAT, stateful inspection และอื่นๆ มีบทบาทเฉพาะในการรักษาความปลอดภัยของการไหลเวียนทราฟฟิก
- การตรวจสอบอย่างสม่ำเสมอ การปรับ rule ให้เหมาะสม และเครื่องมืออัตโนมัติ ช่วยลดความซับซ้อนและเพิ่มประสิทธิภาพของ rule
- FireMon ทำให้การบริหารจัดการ firewall rule เป็นกระบวนการที่กระชับ ด้วยการตรวจทานนโยบายแบบอัตโนมัติ การระบุ misconfiguration และการรองรับสภาพแวดล้อมแบบหลายผู้ผลิต
Firewall rule base คืออะไร
Firewall rule base คือชุดพารามิเตอร์ทั้งหมดที่กำหนดว่าทราฟฟิกบนเครือข่ายจะถูกจัดการอย่างไร rule เหล่านี้จะถูกประเมินตามลำดับและทำหน้าที่เป็นคำสั่งในการตัดสินว่าจะอนุญาต บล็อก หรือจำกัดทราฟฟิก โดยอิงตามเกณฑ์ที่กำหนดไว้ล่วงหน้า firewall rule แต่ละชุดประกอบด้วยรายละเอียด เช่น IP address ต้นทางและปลายทาง พอร์ต โปรโตคอล และการกระทำว่าจะอนุญาตหรือปฏิเสธทราฟฟิกนั้น ตัวอย่าง firewall rule ได้แก่
- อนุญาตทราฟฟิกขาเข้าแบบ HTTP และ HTTPS
- ปฏิเสธทราฟฟิกขาเข้าอื่นทั้งหมด
- อนุญาตการเข้าถึง SSH จาก IP ที่ระบุ
- อนุญาตการเข้าถึงฐานข้อมูลจาก application server
- อนุญาตทราฟฟิกภายในทั้งหมดภายในเครือข่ายส่วนตัว
ให้มอง rule base เป็นคู่มือปฏิบัติการของ firewall โดยทำหน้าที่บังคับใช้ นโยบายความปลอดภัยเครือข่ายขององค์กร ด้วยการควบคุมว่าสิ่งใดเข้าได้ สิ่งใดออกได้ และสิ่งใดถูกบล็อกโดยสิ้นเชิง ในสภาพแวดล้อมที่ซับซ้อน rule base อาจมี rule ขาเข้าและขาออกหลายร้อยหรือหลายพันรายการ ซึ่งทำให้การจัดระเบียบและการจัดลำดับความสำคัญอย่างเหมาะสมเป็นสิ่งจำเป็น ชุด rule ที่มีโครงสร้างที่ดีไม่เพียงเสริมความแข็งแกร่งให้กับ security posture เท่านั้น แต่ยังเพิ่มประสิทธิภาพด้วยการตัดการประเมิน rule ที่ไม่จำเป็นออกและลดภาระของระบบ เมื่อกำหนดค่าอย่างถูกต้อง rule base จะกลายเป็นหนึ่งในเครื่องมือที่ทรงพลังที่สุดในการปกป้องขอบเขตเครือข่ายของคุณ
เหตุใด firewall rule จึงสำคัญอย่างยิ่งต่อความปลอดภัยระดับองค์กร
Firewall rule คือกระดูกสันหลังของระบบป้องกันเครือข่าย โดยควบคุมว่าข้อมูลใดเข้าได้ ออกได้ หรือถูกบล็อกโดยสิ้นเชิง แม้แต่ firewall ที่แข็งแกร่งก็อาจไร้ประโยชน์หากขาดการกำหนดค่าที่ถูกต้อง ผลกระทบจาก firewall rule ที่อ่อนแอ ได้แก่
- ความเสี่ยงที่เพิ่มขึ้นต่อมัลแวร์และการโจมตีด้วย ransomware
- การลักลอบนำข้อมูลออกโดยไม่ได้รับอนุญาต
- การไม่ปฏิบัติตามข้อกำหนดและค่าปรับที่อาจเกิดขึ้น
- การหยุดชะงักของบริการและประสิทธิภาพเครือข่ายที่ลดลง
- ความเสี่ยงที่เพิ่มขึ้นจากภัยคุกคามภายในองค์กร
ประโยชน์ของ firewall ruleset ที่กำหนดค่าอย่างเหมาะสม
Firewall ruleset ที่กำหนดไว้อย่างชัดเจนเป็นสิ่งจำเป็นสำหรับทุกองค์กรที่ให้ความสำคัญกับความปลอดภัยไซเบอร์อย่างจริงจัง rule เหล่านี้ทำให้มั่นใจว่ามีเพียงทราฟฟิกที่ได้รับอนุญาตเท่านั้นที่ผ่านเข้ามาได้ ซึ่งช่วยลดโอกาสเกิดภัยคุกคามจากภายนอก ทั้งยังช่วยเพิ่มประสิทธิภาพเครือข่ายด้วยการสกัดการเข้าถึงที่ไม่จำเป็นหรือไร้ประโยชน์ นอกจากนี้ กระบวนการกำหนดค่า firewall rule ที่รัดกุมยังเป็นหัวใจสำคัญในการปฏิบัติตามมาตรฐานอย่าง PCI DSS, HIPAA และ GDPR เมื่อ rule ของคุณมีเอกสารกำกับชัดเจนและนำไปใช้อย่างถูกต้อง การตรวจสอบจะดำเนินไปอย่างราบรื่นขึ้น และโอกาสที่จะถูกปรับหรือไม่ผ่านการประเมินก็ลดลง
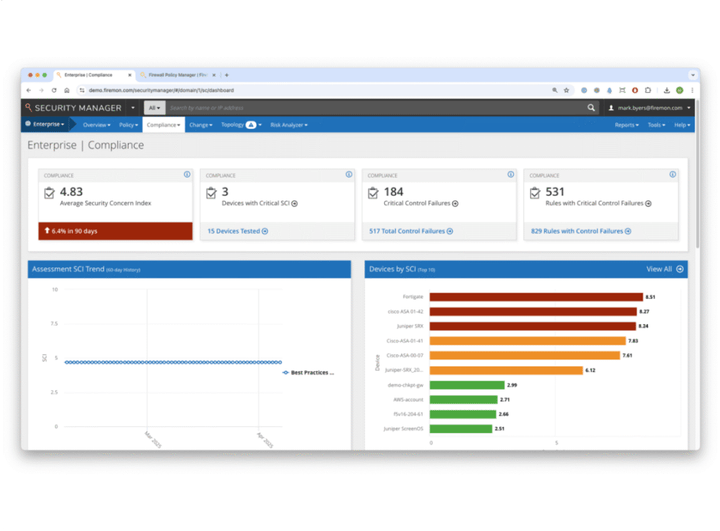
และอย่าลืมทีม IT ของคุณ ruleset ที่สะอาดและเป็นระเบียบช่วยลดความยุ่งยากในการแก้ไขปัญหา ช่วยหลีกเลี่ยงการหยุดทำงานโดยไม่ตั้งใจ และทำให้บริหารจัดการเครือข่ายทั้งหมดได้ง่ายขึ้น ruleset ที่สะอาดและไม่ซ้ำซ้อนทำให้การแก้ไขปัญหาจัดการได้ง่ายขึ้น และป้องกันการถูกล็อกออกโดยไม่ตั้งใจหรือการเปิดช่องโหว่จากการตั้งค่า firewall ที่ผิดพลาด.
ตัวอย่าง firewall rule แยกตามประเภท
Firewall rule สามารถแบ่งออกได้หลายประเภทตามวัตถุประสงค์และหน้าที่ ก่อนลงรายละเอียด ควรตระหนักว่าตัวอย่าง rule ที่ใช้ได้ผลจริงนั้นขึ้นอยู่กับ การปรับ firewall rule ให้เหมาะสมอย่างสม่ำเสมอเป็นสำคัญ การกระชับและปรับจูน rule อย่างต่อเนื่องช่วยรักษาทั้งประสิทธิภาพและความปลอดภัยไว้ได้โดยไม่เพิ่มความซับซ้อนที่ไม่จำเป็น ด้านล่างนี้เราอธิบาย rule แต่ละประเภทพร้อมยกตัวอย่าง firewall rule ที่เฉพาะเจาะจงในรูปแบบตาราง เพื่อแสดงให้เห็นวิธีการทำงาน พร้อมคำอธิบายเพิ่มเติมเพื่อความชัดเจน
Access rule
Access rule กำหนดว่าทราฟฟิกประเภทใดได้รับอนุญาตหรือถูกปฏิเสธ โดยอิงตาม IP address พอร์ต และโปรโตคอล rule เหล่านี้เป็นรากฐานของ firewall rule base ทุกชุด และจำเป็นต่อการควบคุมการไหลเวียนของทราฟฟิกขาเข้าและขาออกในระดับละเอียด Access rule ที่พบบ่อยช่วยให้คุณ
- กำหนด rule อนุญาต/ปฏิเสธตาม IP
- เพิ่มการควบคุมการเข้าถึงเฉพาะพอร์ต
- ใช้การกรองตามโปรโตคอล
- ใช้แนวทางที่นิยมในการแบ่งโซนเครือข่ายภายใน
- บล็อกบริการที่ไม่จำเป็นที่ขอบเขตเครือข่าย
ต่อไปนี้คือตัวอย่าง access rule ที่พบบ่อย ซึ่งแสดงให้เห็นว่าทราฟฟิกถูกควบคุมอย่างไรตามช่วง IP พอร์ต และโปรโตคอล rule เหล่านี้ช่วยบังคับใช้นโยบายความปลอดภัยด้วยการกำหนดอย่างชัดเจนว่าการสื่อสารประเภทใดได้รับอนุญาตหรือถูกปฏิเสธในแต่ละส่วนของเครือข่าย
NAT rule
Network Address Translation (NAT) rule มีความสำคัญอย่างยิ่งต่อการแมป IP address ภายในไปยัง IP address ภายนอก อีกทั้งยังช่วยให้การสื่อสารระหว่างเครือข่ายส่วนตัวกับอินเทอร์เน็ตสาธารณะเป็นไปอย่างปลอดภัยและราบรื่น ด้วยการปกปิดโครงสร้างเครือข่ายภายใน NAT จึงช่วยประหยัด IP address และเพิ่มชั้นความปลอดภัยอีกชั้นหนึ่ง ประเด็นสำคัญของ NAT rule ได้แก่
- Source NAT (SNAT) สำหรับปกปิด IP ภายในระหว่างการเชื่อมต่อขาออก
- Destination NAT (DNAT) สำหรับส่งทราฟฟิกขาเข้าไปยังทรัพยากรภายใน
- Port forwarding เพื่อเปิดการเข้าถึงบริการภายในที่ระบุได้อย่างปลอดภัย
- การรองรับ load balancing เพื่อให้ทรัพยากรมีความพร้อมใช้งานสูงและมีประสิทธิภาพ
ตัวอย่างต่อไปนี้แสดงให้เห็นว่า NAT rule บริหารจัดการทราฟฟิกระหว่างเครือข่ายภายในและภายนอกอย่างไร rule เหล่านี้ช่วยปกป้องโครงสร้าง IP ภายใน เปิดให้เข้าถึงจากระยะไกลได้อย่างปลอดภัย และรองรับบริการที่จำเป็นด้วยการแมป IP address และพอร์ตอย่างเหมาะสม
Stateful inspection rule
Stateful inspection หรือ dynamic packet filtering ก้าวไปไกลกว่า rule แบบคงที่ โดยจะติดตามการเชื่อมต่อที่ใช้งานอยู่และใช้บริบทดังกล่าวในการตัดสินว่าจะอนุญาตหรือบล็อกผู้ใช้ แนวทางนี้เพิ่มความปลอดภัยด้วยการทำให้มีเพียงทราฟฟิกที่เป็นส่วนหนึ่งของเซสชันที่ถูกต้องเท่านั้นที่ผ่านเข้ามาได้ โดยไม่ทำให้ตัวอย่าง firewall rule ของคุณรกหรือทำให้การตั้งค่าซับซ้อนเกินจำเป็น ด้วย stateful inspection rule องค์กรสามารถ
- ติดตามเซสชันที่สร้างขึ้นแล้ว
- อนุญาตทราฟฟิกขากลับโดยไม่ต้องกำหนดกฎอย่างชัดเจน
- ป้องกันแพ็กเก็ตปลอมแปลงด้วยการตรวจสอบสถานะของเซสชัน
กฎแบบ stateful inspection ทำได้มากกว่าการกรองพื้นฐาน ด้วยการติดตามสถานะของการเชื่อมต่อที่กำลังทำงานอยู่ ตัวอย่างต่อไปนี้แสดงให้เห็นว่า firewall ใช้บริบทของการเชื่อมต่อในการอนุญาตหรือบล็อกทราฟฟิกอย่างไร ซึ่งช่วยยกระดับความปลอดภัยโดยไม่ต้องกำหนดกฎจำนวนมากเกินจำเป็น
กฎการติดตามสถานะการเชื่อมต่อ
กฎเหล่านี้ต่อยอดจาก stateful inspection ด้วยการจัดประเภททราฟฟิกเป็นสถานะ NEW, ESTABLISHED, RELATED และ INVALID ทำให้ควบคุมวงจรชีวิตของการเชื่อมต่อได้อย่างแม่นยำและป้องกันความพยายามเข้าถึงโดยไม่ได้รับอนุญาต ประเภทการติดตามสถานะการเชื่อมต่อประกอบด้วย:
- NEW: ความพยายามเชื่อมต่อครั้งแรก
- ESTABLISHED: เซสชันที่กำลังดำเนินอยู่
- RELATED: ทราฟฟิกที่เชื่อมโยงกับเซสชันที่มีอยู่
- INVALID: ทราฟฟิกที่ไม่ตรงกับสถานะใดที่รู้จัก
การติดตามสถานะการเชื่อมต่อต่อยอดจาก stateful inspection ด้วยการจัดประเภททราฟฟิกตามช่วงของวงจรชีวิตการเชื่อมต่อ ตัวอย่างด้านล่างแสดงวิธีใช้กฎเพื่อจัดการการเชื่อมต่อแบบ new, ongoing, related หรือ invalid ได้อย่างแม่นยำและควบคุมได้มากขึ้น
กฎเฉพาะแอปพลิเคชัน
กฎเฉพาะแอปพลิเคชันให้การกรองขั้นสูงโดยอิงจากลายเซ็นในระดับแอปพลิเคชัน เพื่อควบคุมว่าแอปใดเข้าถึงเครือข่ายได้บ้าง กฎเหล่านี้จำเป็นต่อการบังคับใช้นโยบายขององค์กรและลดการเปิดรับความเสี่ยงจากแอปพลิเคชันที่มีความเสี่ยงสูง ด้วยกฎเฉพาะแอปพลิเคชัน องค์กรสามารถ:
- ใช้ประโยชน์จากการกรองที่รับรู้แอปพลิเคชัน
- บล็อกหรืออนุญาตแอปที่ระบุ
- บังคับใช้นโยบายสำหรับแอปที่สำคัญต่อธุรกิจ
- ช่วยบล็อกทราฟฟิกหลบเลี่ยงที่ใช้พอร์ตนอกมาตรฐาน
กฎเฉพาะแอปพลิเคชันช่วยให้ firewall ระบุและควบคุมทราฟฟิกจากตัวแอปพลิเคชันเอง ไม่ใช่เพียงพอร์ตหรือโปรโตคอล ตัวอย่างด้านล่างแสดงให้เห็นว่าแนวทางนี้สนับสนุนประสิทธิภาพการทำงานของธุรกิจ พร้อมลดการเปิดรับความเสี่ยงจากแอปที่มีความเสี่ยงหรือไม่เป็นไปตามข้อกำหนดได้อย่างไร
กฎ VPN และการเข้ารหัส
กฎ VPN และการเข้ารหัสใช้จัดการการทำ tunneling ที่ปลอดภัยและทราฟฟิกที่เข้ารหัส ซึ่งจำเป็นสำหรับองค์กรที่พึ่งพาการเข้าถึงระยะไกลอย่างปลอดภัยหรือ VPN แบบ site-to-site เพื่อปกป้องความสมบูรณ์และความลับของข้อมูล กฎ VPN และการเข้ารหัสรองรับ:
- VPN passthrough
- การควบคุมทราฟฟิกที่เข้ารหัส
- IPSec, SSL และ OpenVPN tunnel
กฎ VPN และการเข้ารหัสเป็นหัวใจสำคัญของการปกป้องข้อมูลระหว่างส่ง โดยเฉพาะการเข้าถึงระยะไกลและการสื่อสารแบบ site-to-site ตัวอย่างด้านล่างแสดงให้เห็นว่ากฎเหล่านี้ช่วยบังคับใช้แนวปฏิบัติ tunneling ที่ปลอดภัยและป้องกันการใช้ทราฟฟิกที่เข้ารหัสในทางที่ผิดได้อย่างไร
กฎการจัดการทราฟฟิก
กฎการจัดการทราฟฟิกมุ่งเน้นที่ Quality of Service (QoS) และการจัดสรรแบนด์วิดท์ เพื่อให้แอปพลิเคชันที่สำคัญต่อภารกิจได้รับลำดับความสำคัญสูงสุดและลดความแออัดของเครือข่าย กฎการจัดการทราฟฟิกประกอบด้วย:
- การทำ QoS tagging
- การจำกัดแบนด์วิดท์
- การจัดลำดับความสำคัญให้แอปที่สำคัญ (เช่น VoIP, เครื่องมือ SaaS)
กฎการจัดการทราฟฟิกช่วยให้แอปพลิเคชันทางธุรกิจที่สำคัญได้รับแบนด์วิดท์ตามที่ต้องการ ขณะเดียวกันก็จำกัดทราฟฟิกที่มีความสำคัญน้อยกว่าหรือไม่จำเป็น ตัวอย่างด้านล่างแสดงวิธีจัดลำดับความสำคัญด้านประสิทธิภาพและรักษาประสิทธิผลของเครือข่าย
กฎการกรองขั้นสูง
การกรองขั้นสูงใช้ deep packet inspection (DPI), geofencing และการควบคุมที่รับรู้บริบท กฎเหล่านี้เพิ่มชั้นการป้องกันที่ซับซ้อนขึ้น เพื่อสกัดภัยคุกคามที่กฎแบบดั้งเดิมอาจมองข้าม การใช้กฎการกรองขั้นสูงช่วยให้:
- การกรองที่อิง DPI
- การเพิ่มข้อจำกัดตามตำแหน่งทางภูมิศาสตร์
- การตรวจจับมัลแวร์และทราฟฟิก command-and-control
- การลดความเสี่ยงเชิงภูมิรัฐศาสตร์ด้วยการบล็อกในระดับประเทศหรือภูมิภาค
กฎการกรองขั้นสูงเพิ่มชั้นการป้องกันอีกชั้นด้วยการวิเคราะห์ทราฟฟิกที่ลึกกว่าส่วนหัวพื้นฐาน ด้วยเทคนิคอย่าง deep packet inspection และการกรองตามตำแหน่งทางภูมิศาสตร์ กฎเหล่านี้ช่วยตรวจจับภัยคุกคามที่ซับซ้อนและบังคับใช้การควบคุมการเข้าถึงที่เข้มงวดขึ้น
ลดความซับซ้อนในการจัดการ firewall rule ด้วย FireMon
การบริหารจัดการชุดกฎ firewall ที่ซับซ้อนเป็นงานหนักหากไม่มีเครื่องมือที่เหมาะสม FireMon ทำให้ง่ายขึ้นด้วยการจัดการ firewall ruleแบบอัตโนมัติ ที่ตรวจสอบการตั้งค่าปัจจุบันของคุณและให้คำแนะนำที่ชัดเจนเพื่อการปรับปรุง ออกแบบมาเพื่อลดความซับซ้อนแม้ในสภาพแวดล้อมที่ท้าทายที่สุด แพลตฟอร์มของเรายังตรวจสอบคอนฟิกูเรชันของคุณอย่างต่อเนื่อง เพื่อให้ทุกอย่างสอดคล้องกับแนวปฏิบัติที่ดีที่สุดและข้อกำหนดกำกับดูแล การจัดการนโยบายของ FireMonทำงานร่วมกับผู้ผลิตรายใหญ่ได้อย่างราบรื่น ให้คุณบริหารจัดการทุกอย่างได้จาก dashboard เดียว เครื่องมือวิเคราะห์และการแสดงผลเชิงภาพช่วยให้มองเห็นกฎที่ซ้ำซ้อนหรือขัดแย้งกันได้ง่าย เพื่อให้คุณยกระดับความปลอดภัยได้อย่างรวดเร็ว ด้วยความสามารถ firewall rule optimization ในตัว FireMon ช่วยลดงานที่ต้องทำด้วยมือ โดยจัดการงานอย่างการทำความสะอาดกฎและการจัดทำรายงาน compliance ให้โดยอัตโนมัติ ส่วนการมอนิเตอร์ firewallแบบเรียลไทม์จะส่งการแจ้งเตือนทันทีเมื่อพบการตั้งค่า firewall ที่ผิดพลาด ช่วยให้คุณแก้ไขได้ก่อนที่จะกลายเป็นปัญหาจองการสาธิตวันนี้ และดูว่า FireMon ยกระดับการจัดการ firewall rule ระดับองค์กรของคุณได้อย่างไร
| ตัวอย่างกฎการเข้าถึง | คำอธิบายตัวอย่าง |
|---|---|
| Allow 192.168.1.0/24 to 10.0.0.5 TCP 80 | อนุญาตทราฟฟิก HTTP จาก subnet ภายในไปยังเว็บเซิร์ฟเวอร์ |
| Deny any to 10.0.0.0/24 TCP 23 | บล็อกการเข้าถึง Telnet ไปยังอุปกรณ์ทั้งหมดใน subnet |
| Allow 172.16.0.0/16 to 10.0.0.10 TCP 443 | อนุญาตทราฟฟิกเว็บที่ปลอดภัย (HTTPS) จากสาขา |
| ตัวอย่างกฎ NAT | คำอธิบายตัวอย่าง |
|---|---|
| DNAT 203.0.113.5:443 ไปยัง 192.168.1.10:443 | เปลี่ยนเส้นทางคำขอ HTTPS จากภายนอกไปยังเซิร์ฟเวอร์ภายใน |
| SNAT 192.168.1.10 ไปยัง 203.0.113.5 | ซ่อน IP ภายในด้วย IP สาธารณะสำหรับทราฟฟิกขาออก |
| Port forward 203.0.113.10:22 ไปยัง 192.168.2.100:22 | อนุญาตการเข้าถึง SSH ไปยังโฮสต์ภายในที่ระบุ |
| ตัวอย่าง Stateful Inspection | คำอธิบายตัวอย่าง |
|---|---|
| อนุญาตเซสชัน TCP ที่สร้างขึ้นแล้ว | อนุญาตทราฟฟิกขาเข้าสำหรับการเชื่อมต่อขาออกที่สร้างขึ้นแล้ว |
| ทิ้งแพ็กเก็ตที่ไม่ถูกต้อง | บล็อกแพ็กเก็ตที่ไม่ตรงกับสถานะการเชื่อมต่อที่มีอยู่ |
| อนุญาต RELATED, ESTABLISHED | ปล่อยผ่านทราฟฟิกที่เกี่ยวข้องหรือเป็นส่วนหนึ่งของเซสชันที่ถูกต้อง |
| ตัวอย่างการติดตามสถานะการเชื่อมต่อ | คำอธิบายตัวอย่าง |
|---|---|
| อนุญาต NEW และ ESTABLISHED | อนุญาตการเชื่อมต่อใหม่และการเชื่อมต่อที่กำลังดำเนินอยู่ |
| ทิ้ง INVALID | บล็อกแพ็กเก็ตที่ไม่มีสถานะการเชื่อมต่อที่ถูกต้อง |
| อนุญาต RELATED | อนุญาตให้ข้อความแจ้งข้อผิดพลาด ICMP ผูกกับเซสชันที่มีอยู่ |
| ตัวอย่างกฎเฉพาะแอปพลิเคชัน | คำอธิบายตัวอย่าง |
|---|---|
| อนุญาตทราฟฟิก Microsoft Teams | เปิดใช้งานเฉพาะทราฟฟิกที่เกี่ยวข้องกับ Teams |
| บล็อก BitTorrent | บล็อกแอปแชร์ไฟล์แบบ peer-to-peer ทั้งหมด |
| อนุญาต Zoom และบล็อก Skype | ปรับการเข้าถึงแอป VoIP และการประชุมทางวิดีโอได้อย่างละเอียด |
| ตัวอย่าง VPN และการเข้ารหัส | คำอธิบายตัวอย่าง |
|---|---|
| อนุญาตทราฟฟิก IPSec VPN | อนุญาตการเชื่อมต่อ VPN ที่ใช้ IPSec |
| บล็อก SSL บนพอร์ตที่ไม่ใช่มาตรฐาน | ป้องกันทราฟฟิกที่เข้ารหัสบนพอร์ตที่ไม่ได้รับอนุมัติ |
| อนุญาต OpenVPN บน UDP 1194 | อนุญาตทราฟฟิกสำหรับอุโมงค์ OpenVPN |
| ตัวอย่างการจัดการทราฟฟิก | คำอธิบายตัวอย่าง |
|---|---|
| จัดลำดับความสำคัญของทราฟฟิก VoIP | ทำให้การโทรด้วยเสียงได้รับความสำคัญสูงสุด |
| จำกัดการสตรีมที่ 1 Mbps | จำกัดแบนด์วิดท์สำหรับบริการสตรีมมิง |
| จำกัดเครือข่ายผู้มาเยือนที่ 5 Mbps | จำกัดแบนด์วิดท์สำหรับทราฟฟิกที่ไม่เกี่ยวกับธุรกิจ |
| ตัวอย่างกฎการกรองขั้นสูง | คำอธิบายตัวอย่าง |
|---|---|
| บล็อกทราฟฟิกจากประเทศที่ระบุ | ปฏิเสธทราฟฟิกตามตำแหน่งทางภูมิศาสตร์ |
| DPI: บล็อกลายเซ็นมัลแวร์ | ตรวจสอบและบล็อกแพ็กเก็ตที่ตรงกับรูปแบบมัลแวร์ที่รู้จัก |
| อนุญาตเฉพาะทราฟฟิกที่มีใบรับรอง TLS ที่ถูกต้อง | บังคับใช้การตรวจสอบใบรับรองอย่างเข้มงวดเพื่อบล็อกทราฟฟิก SSL/TLS ที่น่าสงสัย |
คำถามที่พบบ่อย
แนวปฏิบัติที่ดีที่สุดในการจัดการชุดกฎ firewall ประกอบด้วยการตรวจสอบและทบทวน rule base อย่างสม่ำเสมอ เพื่อให้กฎยังทันสมัยและมีประสิทธิผล การบันทึกการเปลี่ยนแปลงกฎทุกครั้งพร้อมเหตุผลประกอบเป็นสิ่งสำคัญต่อการเก็บหลักฐานที่ชัดเจน การควบคุมการเข้าถึงตามบทบาท (RBAC) ช่วยจำกัดสิทธิ์การดูแลระบบให้เฉพาะผู้ที่จำเป็นต้องใช้งานเท่านั้น
การลบกฎที่ซ้ำซ้อนหรือถูกบดบัง (shadowed) ช่วยให้ชุดกฎสะอาดและมีประสิทธิภาพ และการทดสอบกฎใหม่ในสภาพแวดล้อม staging ก่อนนำขึ้นใช้งานจริงช่วยป้องกันการหยุดชะงักและช่องโหว่ด้านความปลอดภัย
ควรทบทวน firewall rule base อย่างน้อยทุกไตรมาส เพื่อให้นโยบายความปลอดภัยยังคงมีประสิทธิผลและสอดคล้องกับสถานการณ์ อย่างไรก็ตาม องค์กรที่ดำเนินงานในสภาพแวดล้อมที่มีการกำกับดูแลเข้มงวดหรือมีความเสี่ยงสูงควรพิจารณาตรวจสอบเป็นรายเดือน การใช้เครื่องมือตรวจสอบกฎ firewall แบบอัตโนมัติช่วยตรวจจับการตั้งค่าที่ผิดพลาด บังคับใช้สุขอนามัยของนโยบาย และรักษา compliance อย่างต่อเนื่องโดยไม่เพิ่มภาระให้ทีม IT เกินจำเป็น
การตั้งค่ากฎ firewall ผิดพลาด เช่น ความผิดพลาดจากมนุษย์ อาจเปิดช่องให้ระบบสำคัญถูกเข้าถึงโดยไม่ได้รับอนุญาต ปล่อยให้ทราฟฟิกอันตรายเล็ดลอดผ่านมาตรการป้องกัน หรือก่อให้เกิดคอขวดด้านประสิทธิภาพจากกฎที่ขัดแย้งหรือซ้ำซ้อน ข้อผิดพลาดเหล่านี้บั่นทอน security posture ของเครือข่าย และอาจนำไปสู่การละเมิดข้อมูลที่มีต้นทุนสูง การไม่ผ่าน compliance และการหยุดให้บริการ โดยเฉพาะในสภาพแวดล้อมองค์กรที่ซับซ้อนและใช้อุปกรณ์หลายผู้ผลิต