เข้าใจความเสี่ยงของ policy สอบถามเรื่อง policy ได้ด้วยภาษาทั่วไป ขอชมการสาธิต →
Published:
FireMon Policy Analyzer – ทำความเข้าใจผลการประเมินของคุณ
by FireMon
หากคุณกำลังอ่านบล็อกนี้ คุณอาจต้องการทราบข้อมูลเพิ่มเติมเกี่ยวกับ FireMon Policy Analyzer หรือเพิ่งเรียกใช้การประเมินครั้งแรกและอยากรู้ว่าจะใช้ประโยชน์จากผลลัพธ์ได้อย่างเต็มที่อย่างไร ไม่ว่ากรณีใด เรายินดีที่คุณแวะเข้ามา สำหรับผู้ที่ยังไม่คุ้นเคยกับ Policy Analyzer ขอทบทวนว่านี่คือโซลูชันประเมินนโยบายความปลอดภัยของ firewall แบบไม่มีค่าใช้จ่าย ซึ่งตรวจสอบการกำหนดค่าและ rulebase ของ firewall เทียบกับแนวปฏิบัติที่ดีที่สุดของ FireMon เพื่อลดความเสี่ยงที่เกิดจากนโยบาย ภายในไม่กี่นาที Policy Analyzer จะส่งรายงานเชิงวินิจฉัยที่สรุปสถานะความปลอดภัยของ firewall หนึ่งเครื่องในสภาพแวดล้อมของคุณ พร้อมประเด็นสำคัญที่ควรให้ความสนใจและคำแนะนำในการ remediation เราขอเชิญคุณทดลองใช้ด้วยตนเอง เมื่อคุณเรียกใช้รายงานฉบับแรกแล้วแต่ยังไม่แน่ใจว่าควรเริ่มจากจุดใด dashboard จะแสดงภาพรวมสุขภาพของนโยบายภายใน firewall เครื่องนั้นในเชิงภาพ ส่วนบนสุดของรายงานให้มุมมองระดับสูงเกี่ยวกับสุขภาพของ firewall โดยเริ่มจากจำนวนคำเตือนที่ตรวจพบทั้งหมด คะแนน Security Concern Index (SCI) คะแนนความซับซ้อนของอุปกรณ์ จากนั้นจึงแสดงผลลัพธ์สำคัญ 6 ด้าน ได้แก่
- คำเตือนเรื่องสิทธิ์ที่กว้างเกินไป
- คำเตือนเรื่องการเข้าถึงที่มีความเสี่ยง
- คำเตือนเรื่องการทำความสะอาดนโยบาย
- คำเตือนเรื่องคุณภาพของนโยบาย
- คำเตือนเรื่องการเสริมความแข็งแกร่งตามแนวทางของผู้ผลิต
- คำเตือนเรื่องการเข้าถึงระยะไกล
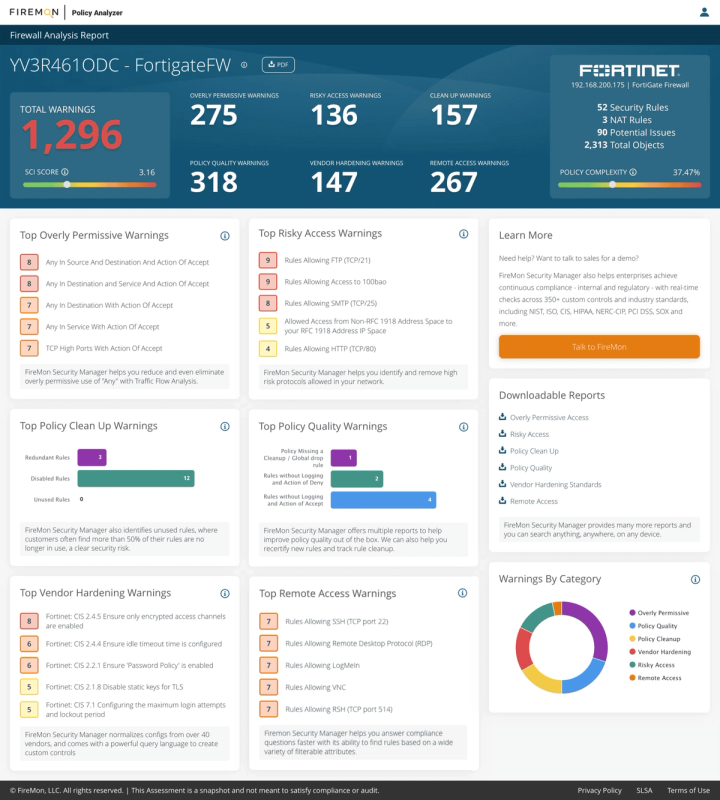
ผลลัพธ์สำคัญทั้ง 6 ด้านจะได้รับการอธิบายอย่างละเอียดในไทล์ต่าง ๆ ทั่วทั้ง dashboard และคุณสามารถดาวน์โหลดรายงานพร้อมคำแนะนำในการ remediation จากข้อมูลดังกล่าวได้ (ด้านขวาของหน้าจอ) ดูคำอธิบายโดยละเอียดของ ‘ผลลัพธ์สำคัญ’ เหล่านี้ด้านล่าง ในการวิเคราะห์รายงาน เราเชื่อว่ายิ่งเรียบง่ายยิ่งดี สีเขียวหมายถึงคำเตือนระดับความรุนแรงต่ำ สีเหลืองระดับปานกลาง และสีแดงระดับสูง สีเหล่านี้ปรากฏตลอดทั้งรายงาน เพื่อให้คุณทราบได้ทันทีว่าควรให้ความสำคัญกับจุดใด ลูกค้าปัจจุบันของเราใช้ Security Concern Index (SCI) เพื่อติดตามการปรับปรุงเมื่อเวลาผ่านไป หากต้องการดูว่าทำงานอย่างไร ให้อัปโหลดคอนฟิก firewall ของคุณอีกครั้งหลังจากดำเนินการเปลี่ยนแปลงตามคำแนะนำบางส่วนแล้ว และดูว่าคะแนนของคุณดีขึ้นเพียงใด SCI คือผลรวมของค่าความรุนแรงของการควบคุมที่ไม่ซ้ำกันทั้งหมดซึ่งมีสถานะไม่ผ่าน หารด้วยผลรวมของค่าความรุนแรงของการควบคุมที่ไม่ซ้ำกันทั้งหมดซึ่งผ่านหรือไม่ผ่าน คูณด้วย 10 และปัดเศษเป็นทศนิยมสองตำแหน่ง Policy Complexity ก็เป็นตัวบ่งชี้ความเสี่ยงที่อาจเกิดขึ้นได้อย่างดีเช่นกัน ทุกองค์ประกอบใหม่ เช่น สมาชิกกลุ่ม โฮสต์ เครือข่าย หรือเซอร์วิส ล้วนเพิ่มความซับซ้อนให้กับอุปกรณ์ ยิ่งอุปกรณ์มีความซับซ้อนมาก ความเสี่ยงที่จะเกิดข้อผิดพลาดในการกำหนดค่าก็ยิ่งสูงขึ้น นอกจากนี้คุณยังดาวน์โหลดรายงานที่ระบุรายละเอียดผลลัพธ์อันดับต้น ๆ ที่ไม่ผ่านการทดสอบแต่ละรายการ พร้อมคำแนะนำวิธีแก้ไขได้ด้วย รายงานเหล่านี้คล้ายกับรายงานในผลิตภัณฑ์ระดับองค์กรของเราอย่าง Security Manager และถูกกำหนดค่าให้แสดงบทสรุป รายการที่ไม่ผ่านแยกตามระดับความรุนแรง และผลลัพธ์สูงสุด 3 รายการต่อหนึ่งนโยบาย (ผลลัพธ์บน firewall บางเครื่องอาจยาวมาก)
คำเตือนเรื่องสิทธิ์ที่กว้างเกินไปอันดับต้น ๆ:
- แนวปฏิบัติที่ดีที่สุดกำหนดให้จำกัดการใช้ “Any with Accept” กฎที่ให้สิทธิ์กว้างเกินไปครอบคลุมการทดสอบเฉพาะหลายรายการสำหรับกฎที่ใช้ “Any” ร่วมกับ “Accept” รวมถึงการทดสอบอื่น ๆ สำหรับ TCP ที่ใช้พอร์ตสูงหรือระบุช่วงแอดเดรสเครือข่ายกว้างเกินไป
กฎที่มีการเข้าถึงเสี่ยงอันดับต้น ๆ:
- แนวปฏิบัติที่ดีที่สุดกำหนดให้จำกัดการใช้ clear text และโปรโตคอลอื่นที่มีความเสี่ยงสูง
หมวดหมู่การทำความสะอาดนโยบายอันดับต้น ๆ:
- กฎที่ซ้ำซ้อน กฎที่ถูกบดบัง กฎที่ถูกปิดใช้งาน หรือกฎที่ซับซ้อนเกินไป ล้วนเพิ่มความเสี่ยงให้กับสถานะความปลอดภัยของคุณ ในบางกรณีคุณอาจมีเหตุผลที่ดีในการคงกฎที่ปิดใช้งานไว้ แต่ก็ไม่ควรปล่อยทิ้งไว้โดยไม่มีวัตถุประสงค์ ตัวเลขในไทล์นี้แสดงผลรวมของกฎที่ไม่ผ่านการทดสอบในแต่ละหมวดหมู่
ปัญหาด้านคุณภาพของนโยบายอันดับต้น ๆ:
- แนวปฏิบัติที่ดีที่สุดกำหนดให้กฎต้องเปิดใช้งาน logging ระบุเจ้าของ และบันทึกเหตุผลประกอบ รวมถึงต้องมี stealth rule เพื่อป้องกันการติดต่อสื่อสารไปยัง firewall จากโฮสต์ที่ไม่ได้รับอนุญาต ตัวเลขในไทล์นี้แสดงผลรวมของกฎที่ไม่ผ่านการทดสอบในแต่ละหมวดหมู่
ปัญหาด้านการเสริมความแข็งแกร่งตามแนวทางของผู้ผลิต:
- แนวปฏิบัติที่ดีที่สุดจำนวนมากขึ้นอยู่กับการกำหนดค่าเฉพาะของผู้ผลิต firewall เช่น “จำนวนครั้งที่พยายามเข้าสู่ระบบไม่สำเร็จก่อนล็อกบัญชี” และอื่น ๆ
กฎที่เปิดให้เข้าถึงระยะไกล:
- โปรโตคอลเครือข่ายที่อนุญาตให้เข้าถึงระยะไกลควรถูกจำกัดไว้เฉพาะเซิร์ฟเวอร์ที่กำหนด และในบางกรณีควรยกเลิกการใช้งานทั้งหมด ขึ้นอยู่กับนโยบายขององค์กรคุณ
เมื่อคุณได้ทดลองใช้ Policy Analyzer และตรวจสอบรายงานไปบ้างแล้ว คุณอาจอยากทราบว่าจะทำความเข้าใจสภาพแวดล้อมทั้งหมดได้อย่างครบถ้วนอย่างไร ไม่ใช่เพียง firewall เครื่องเดียว การอัปเกรดไปใช้โซลูชัน FireMon Security Manager แบบเต็มรูปแบบจะให้ภาพรวมของข้อมูลการใช้งาน firewall นอกเหนือจากข้อมูลการกำหนดค่า พร้อมการประเมินและการรายงานด้าน compliance ตามมาตรฐานอุตสาหกรรม (PCI, NERC-CIP, GDPR และอื่น ๆ) การวิเคราะห์ traffic flow (TFA) เพื่อวางแผนการ remediation และการทำให้ use case ด้านการเปลี่ยนแปลงเป็นระบบอัตโนมัติ เราขอแนะนำให้คุณใช้ปุ่ม “Talk to FireMon” ภายใน dashboard ซึ่งจะให้คุณระบุความคิดเห็นถึงเหตุผลที่ติดต่อเข้ามา และจะเชื่อมต่อคุณกับทีมงานของ FireMon คุณสามารถติดต่อเราได้ที่นี่หากมีคำถามใด ๆ