Entenda o risco das políticas. Faça perguntas sobre políticas em linguagem natural. Solicite uma demonstração →
Published:
Como e por que razão a FireMon foi pioneira no CSPM em tempo real
by FireMon
Há dois anos, a FireMon elevou o seu nível ao introduzir funcionalidades em tempo real na nossa plataforma Cloud Defense. Foi um avanço significativo, pois transformou a nossa ferramenta de um verificador básico de segurança num verdadeiro guardião da segurança na cloud. A capacidade em tempo real é essencial para fazer evoluir as ferramentas de uma simples avaliação de vulnerabilidades para uma plataforma completa de operações de segurança na cloud. No entanto, o nosso percurso rumo ao tempo real não foi motivado por pedidos de clientes; resultou antes do nosso compromisso em proporcionar maior eficiência e operações de segurança reforçadas.
Por que razão construímos o tempo real:
O nosso objetivo inicial não era criar uma ferramenta de Cloud Security Posture Management (CSPM). Começámos por construir uma plataforma de automação de segurança na cloud com o intuito de ajudar as organizações a resolver vulnerabilidades de segurança na cloud mais rapidamente e a colmatar a lacuna entre a segurança e o DevOps/Cloud Operations. Embora possa parecer uma distinção subtil, significou que entrámos no mercado de CSPM com uma perspetiva diferente.
- Ineficiência das análises baseadas em tempo: inicialmente, tal como todos os outros, recorríamos a análises baseadas em tempo. No entanto, revelaram-se lentas, mesmo quando distribuídas, e podiam exceder os limites de serviço de um cliente.
- Dados desatualizados: as análises periódicas faziam com que os clientes consultassem informação ultrapassada. Mesmo analisando a cada 15 minutos, era possível alertar uma equipa de desenvolvimento sobre algo que esta já tinha resolvido.
- Natureza em tempo real das operações de segurança: quem responde a incidentes precisa de ter conhecimento em tempo real dos eventos, alertas e configurações.
- Eficiência para nós: não é egoísmo considerar que gerir o tempo e o planeamento de capacidade num sistema multi-tenant se torna difícil quando tudo é baseado em tempo.
Isto não significa que as análises baseadas em tempo não tenham o seu lugar; continuamos a utilizá-las no nosso nível Free e realizamos varrimentos diários em todas as contas Pro para garantir que nada passa despercebido.
Construir o tempo real (à maneira da AWS):
Hoje vamos centrar-nos na forma como ativamos a funcionalidade em tempo real para a AWS. Em publicações futuras, daremos detalhes sobre como a implementamos para o Azure e o GCP. Passámos por várias iterações e, graças à AWS, o sistema que temos hoje é notavelmente eficiente.
- Do EventBridge para o Lambda e para a API: inicialmente, encaminhávamos eventos do EventBridge para um gateway de API através de uma função Lambda implementada nos ambientes dos clientes. Funcionava, mas não era muito eficiente.
- Do EventBridge para… o EventBridge: a AWS melhorou o EventBridge, permitindo que os clientes nos enviassem eventos diretamente. Passou a bastar implementar uma Regra do EventBridge nas contas dos clientes. Nem sequer precisámos de autenticação especial, porque os cabeçalhos dos eventos AWS são invioláveis e descartamos tudo o que não esteja associado a um cliente.
- Atualização na alteração: acompanhamos alterações como atualizações e eliminações, captando os detalhes dos recursos. Isto desencadeia uma atualização no nosso serviço Discoverer para esse item específico.
- Cadeia de acionamento: a atualização chega ao Inventory e qualquer alteração aqui aciona as funções Lambda para as verificações. Todas as verificações de um tipo específico de recurso ocorrem em simultâneo e as conclusões são avaliadas face às regras de alerta e de remediação.
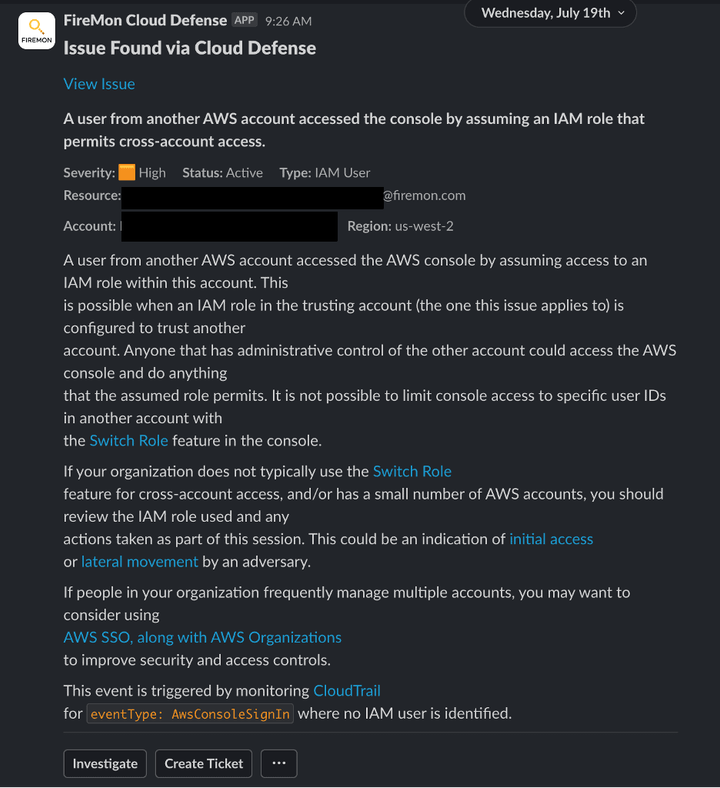
- Alertas instantâneos: esta configuração aciona um alerta (ou uma remediação automatizada) em apenas 5-15 segundos após uma alteração, e todas as partes do sistema são atualizadas com dados consistentes (por exemplo, de conformidade). A maioria dos clientes envia alertas para ChatOps (Slack/Teams), mas também os pode enviar por email, criar um ticket JIRA ou encaminhá-los para um SIEM.
Vantagens do tempo real:
A transição para o tempo real elevou o Cloud Defense, permitindo finalmente operações de segurança tal como sempre as imaginámos. Sem capacidade em tempo real, as ferramentas de CSPM são essencialmente apenas mais um tipo de scanner de vulnerabilidades. Não há nada de errado com os scanners de vulnerabilidades; nós próprios os utilizamos. No entanto, uma vez que as configurações incorretas na cloud podem ficar expostas à internet instantaneamente, acreditamos que o ciclo de resposta tem de ser muito mais curto.
- Inventário atualizado: com a funcionalidade em tempo real, o que vê no Cloud Defense reflete com exatidão a configuração atual da sua conta AWS.
- Verificações imediatas: as verificações de segurança e conformidade ocorrem à medida que as alterações são efetuadas, identificando prontamente configurações incorretas. Não ficará exposto durante 15 minutos a 24 horas, que é a frequência de análise das ferramentas baseadas em tempo.
- Compreensão completa das alterações: o Cloud Defense regista a API que desencadeou a alteração, a identidade responsável pela chamada à API e o impacto no recurso (incluindo alterações e resultados das verificações), do início ao fim. Este acompanhamento abrangente permite monitorizar alterações, examinar outras chamadas à API da mesma entidade IAM, explorar recursos ligados ao recurso afetado e outras capacidades de análise poderosas.
- Viabilizar operações de segurança: com o Cloud Defense, obtém visibilidade sobre quem efetuou uma alteração, quando foi efetuada, as implicações de segurança e a capacidade de filtrar e encaminhar informação para facilitar uma remediação rápida, manual ou automatizada. Acabou o envio de folhas de cálculo por email. Esta transformação eleva a plataforma a uma ferramenta operacional completa.
A nossa plataforma Cloud Defense demonstra como o CSPM em tempo real deve ser feito. Desde os nossos primeiros dias de análises baseadas em tempo até à rápida transição para a monitorização em tempo real, reforçámos a sua capacidade de utilizar o CSPM como ferramenta de operações de segurança e introduzimos novos métodos de proteção das suas implementações na cloud. Acrescentar capacidade em tempo real ao Cloud Defense não foi apenas uma funcionalidade vistosa; foi uma mudança decisiva para tornar a segurança na cloud robusta, rápida e fiável.