Conheça a Agentic AI da FireMon Saiba mais →
Published:
Apresentamos o FireMon Agentic AI para o controle de políticas de segurança de rede
O FireMon Agentic AI automatiza a revisão de políticas de firewall e prepara recomendações, enquanto as equipes de segurança mantêm o controle da revisão e da aprovação.
by FireMon
Uma equipe de aplicações precisa de acesso a um banco de dados. A solicitação parece simples. Antes de avançar, um engenheiro de segurança de rede precisa localizar os dispositivos e as políticas relevantes, entender o acesso existente, avaliar possíveis mudanças e preparar uma proposta que outra pessoa possa revisar. Multiplique esse trabalho por aplicações, ambientes e fornecedores de firewall, e a investigação passa a consumir boa parte da carga de trabalho da equipe. Esse trabalho continua sendo necessário. Um contexto de política incompleto pode significar dependências não identificadas, acesso desnecessário ou mudanças que não atendem ao requisito de negócio.
O FireMon Agentic AI coloca agentes para atuar nessas etapas de investigação e planejamento. Incorporados ao FireMon, os recursos ampliam a capacidade dos profissionais de lidar com a complexidade das políticas, mantendo as decisões relevantes sob responsabilidade da organização. Os clientes podem usar os agentes fornecidos, criar os seus próprios ou conectar workflows agênticos externos por meio do FireMon MCP Server.
É uma aplicação prática do controle de políticas de segurança de rede da FireMon para a empresa moderna, trazendo evidências de política e ferramentas operacionais para o trabalho que as equipes precisam concluir.
Contexto de política e ferramentas que executam o trabalho
O framework de IA agêntica da FireMon combina instruções, skills, ferramentas e permissões. As instruções definem o que um agente deve fazer. As skills fornecem conhecimento de apoio. As ferramentas executam operações específicas, desde a recuperação de registros de política até o cálculo de recomendações e a preparação de mudanças propostas.
Considere uma pesquisa de políticas. O SiQL Expert oferece documentação e exemplos para a Security Intelligence Query Language (SiQL). A ferramenta SiQL executa a consulta. Juntos, esses componentes dão ao agente uma forma de traduzir uma pergunta em uma pesquisa e de explicar as informações que ele recupera.
Os agentes também participam dos workflows da FireMon. Assim como os usuários, podem receber atribuições de tarefas e assumir esse trabalho automaticamente. Eles operam dentro de permissões definidas, reunindo informações e preparando recomendações, acionando um profissional para revisão quando apropriado. A base são as informações de política e a expertise operacional que a FireMon desenvolveu ao longo de 25 anos. Os agentes usam esse contexto e as ferramentas disponíveis para executar o trabalho intermediário por trás de uma decisão de política.
Investigue um requisito de acesso
Considere uma solicitação ilustrativa para que app-web-01 alcance app-db-01 na porta TCP 5432. A primeira pergunta é o que a política existente diz sobre esse acesso.
O FireMon Intelligence Agent pesquisa e analisa os dados de políticas, construindo e executando consultas SiQL e explicando os resultados. O profissional pode perguntar quais regras são relevantes para a solicitação sem precisar escrever a consulta antes nem montar buscas separadas manualmente.
Os registros retornados fornecem evidências para a próxima decisão. O profissional pode inspecionar as regras relevantes e seu contexto e, então, refinar a pergunta. Restringir a investigação ao ambiente de produção, por exemplo, concentra o trabalho no escopo que importa para a solicitação. Essa distinção é importante na interpretação da resposta. Uma regra correspondente é uma evidência útil, mas por si só não comprova a conectividade fim a fim. O profissional ainda precisa entender o que as informações retornadas estabelecem antes de passar ao desenho da solução. O agente assume a busca e a explicação, deixando o engenheiro com informações concretas de política para avaliar.
Prepare uma mudança coordenada para revisão
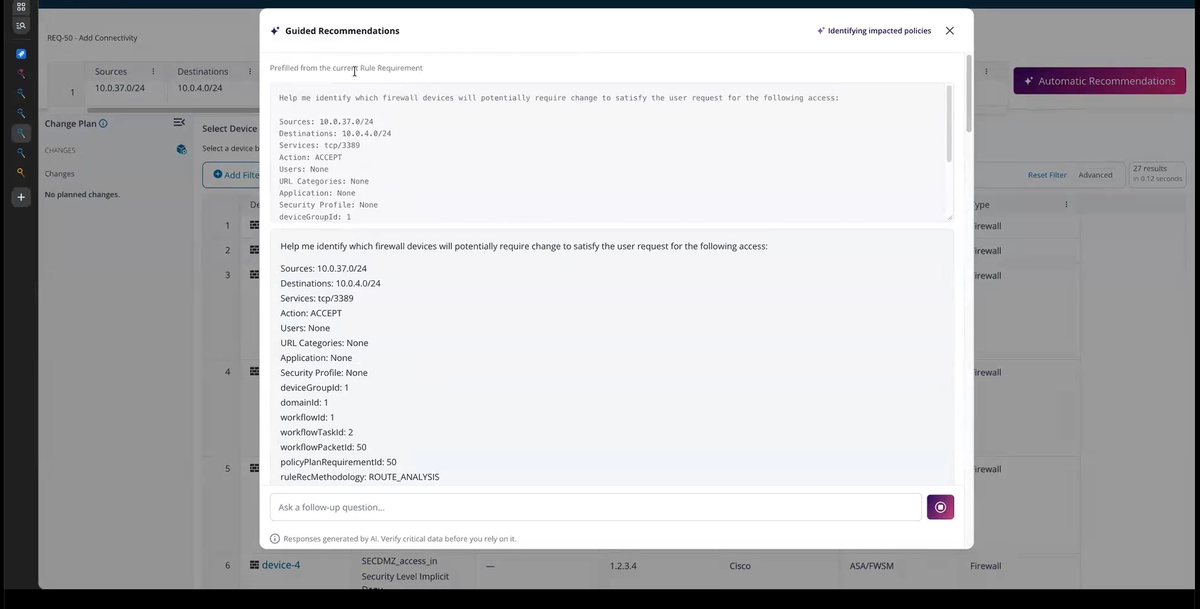
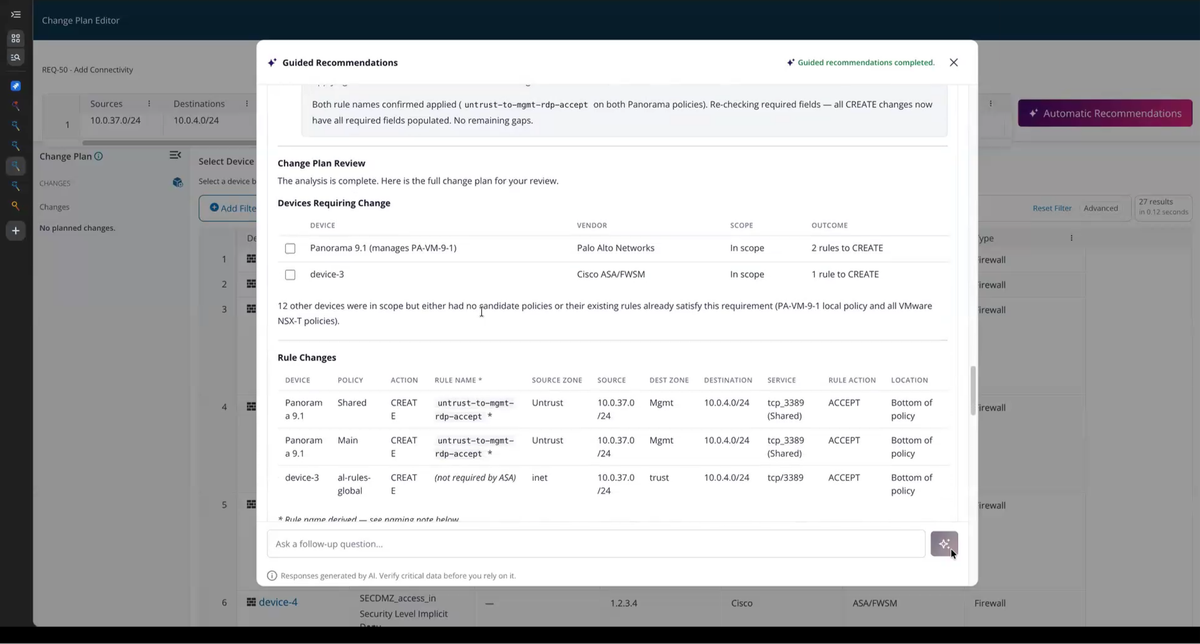
Com o requisito compreendido, o Network Designer analisa origem, destino, serviço, ação solicitada e grupo de dispositivos para produzir recomendações de política de firewall. Para a solicitação de aplicação para banco de dados, essas recomendações identificam mudanças propostas para o profissional avaliar. O Policy Change Designer conduz uma solicitação de acesso pela descoberta, pelas recomendações e pela preparação das mudanças no Policy Plan. Ferramentas como Find Rule Starting Devices e Compute Rule Path Recommendations executam partes específicas dessa investigação e análise. O agente reúne os resultados e prepara o trabalho proposto nos contextos de dispositivo e de política relevantes.
Pode haver várias formas válidas de atender à solicitação. A escolha da política correta pode depender de como a organização gerencia seu ambiente. O Policy Change Designer faz uma pausa quando o profissional precisa escolher entre alternativas válidas. Ele também preenche campos obrigatórios, como nomes de regras, reduzindo a entrada manual no plano e mantendo os detalhes propostos disponíveis para revisão.
Nesse workflow pré-configurado, nada é salvo até que o profissional revise e aceite a proposta. É possível solicitar revisões ou descartá-la. A aceitação salva o trabalho proposto no Policy Planner para o processamento subsequente do workflow. Não há implantação de alterações em firewalls, e o workflow exige o Policy Planner. Esses recursos tratam de partes relacionadas do mesmo problema operacional. As equipes podem utilizá-los no trabalho em questão sem pressupor uma transferência automática entre agentes distintos.
Modele um agente conforme a sua equipe
Os agentes fornecidos são pontos de partida. Os clientes podem personalizá-los ou criar agentes com instruções, skills, ferramentas e permissões adequadas às suas responsabilidades. Uma equipe pode exigir que um agente liste as entradas ausentes e resuma uma mudança proposta antes do repasse. Essa instrução dá ao profissional uma forma consistente de ver o que ainda precisa de atenção. Executar a mesma solicitação antes e depois de uma mudança de configuração torna o efeito visível no resultado.
O escopo é igualmente importante. Um agente atribuído a uma equipe regional pode ser limitado ao grupo de dispositivos adequado e às operações permitidas. A configuração Run Agent As identifica a identidade de execução usada em seu trabalho. A configuração, portanto, abrange tanto a forma como o agente aborda uma tarefa quanto a autoridade sob a qual ele opera. Os Agent Plugins e Skill Plugins oferecem pontos de partida empacotados; os agentes e as skills configurados os aplicam ao trabalho da equipe. Os clientes podem combinar os componentes disponíveis em torno de seus processos e, então, atribuir aos agentes tarefas de workflow suportadas. Os profissionais mantêm a responsabilidade de avaliar os resultados e de tomar as decisões que dependem do contexto organizacional.
Conecte as evidências de política a workflows externos
O FireMon MCP Server leva dados de política selecionados e operações suportadas para aplicações de IA gerenciadas pelo cliente por meio do Model Context Protocol (MCP). A aplicação externa trabalha com seu modelo e invoca ferramentas por um cliente MCP. A FireMon fornece os endpoints, as ferramentas e a autorização. Em uma investigação de incidente, um workflow externo pode combinar informações de alerta com registros de política obtidos pelo Execute SiQL Search. Isso traz evidências de segurança de rede para a investigação sem exigir que alguém reúna e transfira cada registro manualmente. Os resultados subsidiam a análise; por si só, não determinam todo o escopo de um incidente.
Nosso catálogo inicial de ferramentas no lançamento contém 16 ferramentas que abrangem busca, descoberta, recomendações, preparação de mudanças e salvamento autorizado. Um workflow de acesso pode converter recomendações selecionadas em mudanças de Policy Plan preparadas. Com as permissões necessárias, o Save Policy Plan Change grava esse trabalho no Policy Planner. O catálogo não expõe nenhuma operação direta de implantação em firewall. Vamos adicionar novas ferramentas regularmente, ampliando os recursos agênticos da FireMon ao longo do tempo.
O acesso segue a identidade FireMon que faz a solicitação. Cada Personal Access Token pertence a um usuário, e o MCP usa as mesmas verificações de permissão das APIs REST da FireMon, incluindo as restrições aplicáveis de função e de grupo de dispositivos. Os tokens não carregam escopos de permissão independentes. Uma conta dedicada sem permissões de gravação de mudanças pode restringir um workflow externo a análises autorizadas. Os clientes devem definir as permissões e os controles de workflow aplicáveis ao uso pretendido. A sequência de revisão antes do salvamento do Policy Change Designer pré-configurado não é um requisito de aprovação universal para toda operação MCP.
Veja como o trabalho agêntico com políticas funciona para a sua equipe
A plataforma de IA agêntica da FireMon e o FireMon MCP Server estarão disponíveis em novembro. A oferta inicial não implica custo adicional da FireMon.
A oportunidade prática é mais capacidade para o trabalho com políticas. Os agentes reúnem informações, investigam alternativas e preparam mudanças, enquanto os profissionais direcionam o trabalho e tomam as decisões que exigem seu julgamento. Traga uma solicitação de acesso ou uma investigação de política que a sua equipe trata com frequência. Veja como os recursos agênticos da FireMon podem funcionar para você, desde reunir o contexto de política até preparar mudanças para revisão.
Saiba mais
Veja como o FireMon Agentic AI pode reduzir a carga do gerenciamento de políticas no seu ambiente.
Perguntas frequentes
O FireMon Agentic AI reduz o trabalho manual de revisão de políticas ao usar agentes de IA para pesquisar dados de políticas, explicar as regras relevantes e preparar propostas de alterações de firewall para revisão pelo profissional. Integrados à plataforma Network Security Policy Control da FireMon, os agentes assumem as tarefas de investigação e de planejamento de alterações em ambientes de firewall multifornecedor, enquanto os profissionais mantêm a responsabilidade de revisar e aprovar cada alteração proposta antes de ela ser salva no Policy Planner.
No workflow pré-configurado Policy Change Designer da FireMon, nada é salvo até que um profissional revise e aceite a alteração proposta; ele também pode solicitar ajustes ou descartá-la. A aceitação salva o trabalho no Policy Planner para processamento posterior no workflow, e não diretamente em um firewall. Essa exigência de revisão se aplica ao workflow pré-configurado e não descreve todas as operações possíveis do MCP Server.
O FireMon MCP Server expõe dados de políticas selecionados e operações suportadas a aplicações de IA gerenciadas pelo cliente por meio do Model Context Protocol (MCP), usando ferramentas como Execute SiQL Search e Save Policy Plan Change. O acesso segue as permissões do usuário FireMon cujo Personal Access Token é utilizado pela aplicação, de modo que uma conta dedicada sem permissão para gravar alterações pode restringir um workflow à análise somente leitura.
Sim. Os clientes podem personalizar os agentes fornecidos pela FireMon ou criar novos agentes com instruções, habilidades, ferramentas e permissões adequadas às responsabilidades de sua equipe, como listar as informações ausentes antes de um repasse. A configuração Run Agent As delimita a identidade de execução de um agente, permitindo que o agente de uma equipe regional fique restrito ao grupo de dispositivos apropriado e às operações permitidas.
O agente Policy Change Designer da FireMon pode analisar a origem, o destino, o serviço e o grupo de dispositivos de uma solicitação de acesso para gerar recomendações de política de firewall e prepará-las como uma alteração de Policy Plan em estágio de revisão. Ele não implanta alterações diretamente em um firewall; um profissional precisa revisar e aceitar a proposta antes que ela siga para o workflow do Policy Planner.
A FireMon simplifica as revisões de regras de firewall ao oferecer às equipes de segurança uma única plataforma para pesquisar, analisar e avaliar políticas em ambientes multifornecedor de firewall e de nuvem. Com o FireMon Agentic AI, os agentes podem recuperar as regras relevantes por meio de pesquisas em Security Intelligence Query Language (SiQL) e explicar os resultados, de modo que os profissionais gastem menos tempo reunindo evidências e mais tempo decidindo sobre o acesso.