정책 리스크를 파악하십시오. 정책에 대한 질문을 일상 언어로 하십시오. 데모 신청하기 →
Published:
FireMon이 실시간 CSPM을 개척한 방법과 이유
by FireMon
2년 전, FireMon은 Cloud Defense 플랫폼에 실시간 기능을 도입하며 한 단계 도약했습니다. 이는 당사의 도구를 단순한 안전 점검 도구에서 완전한 클라우드 보안 수호자로 전환시킨 중요한 발전이었습니다. 실시간 기능은 도구를 기본적인 취약점 평가 수준에서 포괄적인 클라우드 보안 운영 플랫폼으로 발전시키는 데 필수적입니다. 다만 실시간으로의 여정은 고객 요청에 따른 것이 아니라, 더 나은 효율성과 향상된 보안 운영을 제공하겠다는 당사의 의지에서 비롯되었습니다.
실시간 기능을 구축한 이유:
당사의 초기 목표는 클라우드 보안 상태 관리(CSPM) 도구를 만드는 것이 아니었습니다. 조직이 클라우드 보안 취약점을 더 신속하게 해결하도록 돕고 보안과 DevOps/클라우드 운영 사이의 간극을 메우는 것을 목표로 클라우드 보안 자동화 플랫폼을 구축하는 데서 출발했습니다. 미묘한 차이로 보일 수 있지만, 이는 당사가 다른 관점에서 CSPM 시장에 진입했음을 의미합니다.
- 시간 기반 스캔의 비효율성: 처음에는 다른 모든 업체와 마찬가지로 시간 기반 스캔에 의존했습니다. 그러나 분산 처리하더라도 속도가 느렸고, 고객의 서비스 한도를 초과할 가능성도 있었습니다.
- 오래된 데이터: 주기적 스캔으로 인해 고객은 최신이 아닌 정보를 보게 되었습니다. 15분마다 스캔하더라도 개발팀이 이미 해결한 사항에 대해 경고를 보낼 수 있었습니다.
- 보안 운영의 실시간 특성: 대응 담당자는 이벤트, 경고, 구성에 대한 실시간 인지가 필요합니다.
- 당사의 효율성: 모든 것이 시간 기반일 때 멀티테넌트 시스템에서 타이밍과 용량 계획을 다루는 일이 어려워진다는 점을 고려하는 것은 이기적인 일이 아닙니다.
시간 기반 스캔이 쓸모없다는 뜻은 아닙니다. 당사는 여전히 Free 등급에 시간 기반 스캔을 사용하며, 누락되는 항목이 없도록 모든 Pro 계정에 대해 매일 전체 점검을 수행합니다.
실시간 기능 구축(AWS 방식):
오늘은 AWS에서 실시간 기능을 구현하는 방식에 초점을 맞춥니다. Azure와 GCP에서의 구현 방식은 향후 게시물에서 자세히 다루겠습니다. 당사는 여러 차례 반복 개선을 거쳤으며, AWS 덕분에 현재의 시스템은 매우 효율적입니다.
- EventBridge에서 Lambda, API로: 처음에는 고객 환경에 배포된 Lambda 함수를 통해 EventBridge의 이벤트를 API 게이트웨이로 전달했습니다. 작동은 했지만 효율이 높지는 않았습니다.
- EventBridge에서… EventBridge로: AWS가 EventBridge를 개선하여 고객이 이벤트를 당사로 직접 전송할 수 있게 되었습니다. 이제 고객 계정에 EventBridge 규칙만 배포하면 되었습니다. AWS 이벤트 헤더는 위변조가 불가능하고 고객과 연결되지 않은 항목은 모두 폐기하므로 별도의 인증도 필요하지 않았습니다.
- 변경 시 업데이트: 당사는 업데이트 및 삭제와 같은 변경 사항을 추적하며 리소스 세부 정보를 수집합니다. 이는 해당 항목에 대한 Discoverer 서비스의 업데이트를 시작합니다.
- 트리거 체인: 업데이트가 인벤토리에 반영되고, 여기서 발생한 모든 변경은 점검을 위한 Lambda 함수를 트리거합니다. 특정 유형의 리소스에 대한 모든 점검이 동시에 수행되며, 발견된 사항은 경고 및 조치 규칙에 따라 평가됩니다.
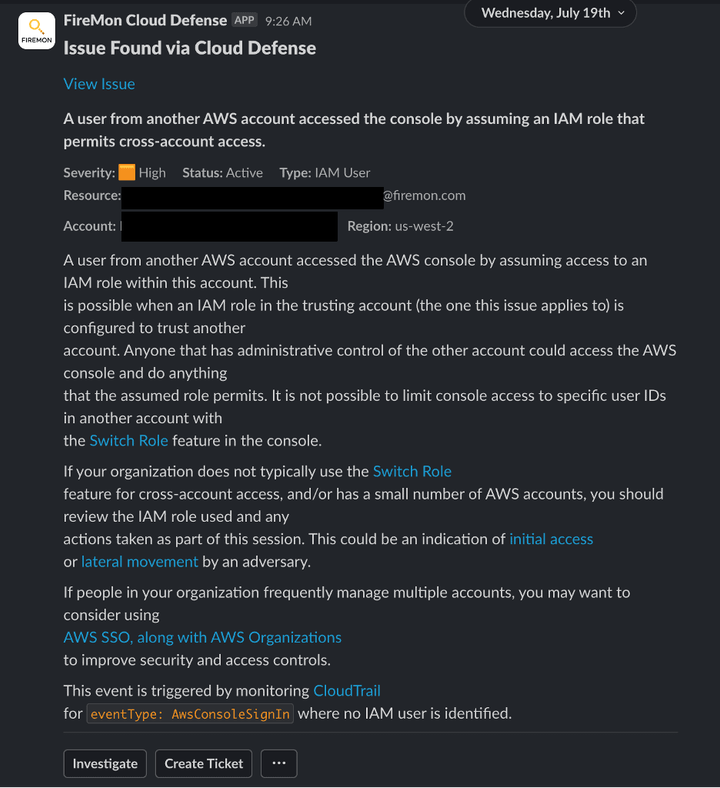
- 즉각적인 경고: 이 구성은 변경 후 단 5~15초 이내에 경고(또는 자동 조치)를 트리거하며, 시스템의 모든 부분이 일관된 데이터로 업데이트됩니다(예: 규정 준수). 대부분의 고객은 ChatOps(Slack/Teams)로 경고를 전송하지만, 이메일로 전송하거나 JIRA 티켓을 생성하거나 SIEM으로 전달할 수도 있습니다.
실시간 기능의 이점:
실시간으로의 전환은 Cloud Defense를 한 단계 끌어올려, 당사가 늘 구상해 온 보안 운영을 마침내 가능하게 했습니다. 실시간 기능이 없다면 CSPM 도구는 사실상 또 하나의 취약점 스캐너에 지나지 않습니다. 취약점 스캐너 자체에 문제가 있는 것은 아니며, 당사도 사용하고 있습니다. 그러나 클라우드 구성 오류는 순식간에 인터넷에 노출될 수 있으므로 대응 주기는 훨씬 더 촘촘해야 한다고 봅니다.
- 최신 인벤토리: 실시간 기능을 통해 Cloud Defense에서 보는 내용이 AWS 계정의 현재 구성을 정확히 반영합니다.
- 즉각적인 점검: 보안 및 규정 준수 점검이 변경이 이루어지는 시점에 수행되어 구성 오류를 신속하게 식별합니다. 시간 기반 도구의 스캔 주기인 15분에서 24시간 동안 노출된 상태로 남지 않습니다.
- 변경 사항에 대한 완전한 이해: Cloud Defense는 변경을 유발한 API, 해당 API 호출을 수행한 ID, 그리고 리소스에 미친 영향(변경 내용 및 점검 결과 포함)을 처음부터 끝까지 추적합니다. 이러한 포괄적 추적을 통해 변경 이력 관리, 동일한 IAM 엔터티의 다른 API 호출 확인, 영향을 받은 리소스와 연결된 리소스 탐색을 비롯한 강력한 분석이 가능합니다.
- 보안 운영 지원: Cloud Defense를 통해 누가 언제 변경했는지, 어떤 보안상 영향이 있는지 파악할 수 있으며, 수동이든 자동이든 신속한 조치를 위해 정보를 필터링하고 전달할 수 있습니다. 더 이상 스프레드시트를 이메일로 주고받을 필요가 없습니다. 이러한 전환은 플랫폼을 완전한 운영 도구로 격상시킵니다.
당사의 Cloud Defense 플랫폼은 실시간 CSPM이 어떻게 구현되어야 하는지 보여줍니다. 시간 기반 스캔을 사용하던 초기부터 실시간 모니터링으로의 신속한 전환에 이르기까지, 당사는 CSPM을 보안 운영 도구로 활용할 수 있는 역량을 강화하고 클라우드 배포 환경을 보호하는 새로운 방법을 선보였습니다. Cloud Defense에 실시간 기능을 추가한 것은 단순히 화려한 기능을 위한 것이 아니라, 클라우드 보안을 견고하고 신속하며 신뢰할 수 있게 만드는 판도를 바꾼 변화였습니다.