정책 리스크를 파악하십시오. 정책에 대한 질문을 일상 언어로 하십시오. 데모 신청하기 →
Published:
네트워크 보안 정책 제어를 위한 FireMon Agentic AI 소개
FireMon Agentic AI는 방화벽 정책 검토를 자동화해 권장 사항을 준비하며, 검토와 승인 권한은 보안 팀이 그대로 유지합니다.
by FireMon
애플리케이션 팀이 데이터베이스 접근을 요청합니다. 요청 자체는 단순해 보입니다. 그러나 실제로 진행하려면 네트워크 보안 엔지니어가 관련 장비와 정책을 찾고, 기존 접근 권한을 파악하고, 가능한 변경안을 평가한 뒤, 다른 담당자가 검토할 수 있는 제안서를 준비해야 합니다. 이 작업이 애플리케이션, 환경, 방화벽 벤더별로 반복되면 조사 업무만으로도 팀 업무량의 상당 부분을 차지하게 됩니다. 그럼에도 이 작업은 반드시 수행되어야 합니다. 정책 컨텍스트가 불완전하면 의존성을 놓치거나, 불필요한 접근이 허용되거나, 비즈니스 요구사항을 충족하지 못하는 변경으로 이어질 수 있습니다.
FireMon Agentic AI는 이러한 조사와 계획 단계를 에이전트에게 맡깁니다. FireMon에 기본 탑재된 이 기능은 실무자가 정책 복잡성에 대응할 여력을 넓혀주는 동시에, 중요한 의사결정 권한은 조직에 그대로 남겨 둡니다. 고객은 기본 제공 에이전트를 사용하거나, 직접 에이전트를 만들거나, FireMon MCP Server를 통해 외부 agentic workflow를 연결할 수 있습니다.
이는 FireMon이 제시하는 '현대 기업을 위한 네트워크 보안 정책 제어'를 실무에 적용한 결과로, 정책 근거와 운영 도구를 팀이 실제로 완수해야 하는 업무 안으로 가져옵니다.
업무를 실제로 수행하는 정책 컨텍스트와 도구
FireMon의 agentic AI 프레임워크는 지침(instructions), 스킬(skills), 도구(tools), 권한(permissions)을 결합합니다. 지침은 에이전트가 무엇을 해야 하는지 정의합니다. 스킬은 이를 뒷받침하는 지식을 제공합니다. 도구는 정책 레코드 조회부터 권장 사항 산출, 변경안 준비까지 특정 작업을 수행합니다.
정책 검색을 예로 들어 보겠습니다. SiQL Expert는 Security Intelligence Query Language(SiQL)에 대한 문서와 예시를 제공합니다. SiQL 도구는 쿼리를 실행합니다. 이러한 구성 요소가 결합되면 에이전트는 질문을 검색으로 변환하고 조회된 정보를 설명할 수 있습니다.
에이전트는 FireMon workflow의 참여자이기도 합니다. 사용자와 마찬가지로 작업을 배정받고 해당 업무를 자동으로 처리할 수 있습니다. 에이전트는 정의된 권한 범위 안에서 동작하며, 정보를 수집하고 권장 사항을 준비하되 필요한 경우 실무자에게 검토를 요청합니다. 그 기반은 FireMon이 25년간 축적해 온 정책 정보와 운영 전문성입니다. 에이전트는 이러한 컨텍스트와 사용 가능한 도구를 활용해 정책 의사결정에 이르는 중간 단계의 작업을 수행합니다.
접근 요구사항 조사
app-web-01이 TCP 포트 5432를 통해 app-db-01에 접근해야 한다는 요청을 예로 들어 보겠습니다. 가장 먼저 확인할 사항은 기존 정책이 해당 접근에 대해 무엇을 규정하고 있는가입니다.
FireMon Intelligent Agent는 정책 데이터를 검색하고 분석하며, SiQL 쿼리를 작성하고 실행한 뒤 결과를 설명합니다. 실무자는 쿼리를 직접 작성하거나 여러 검색을 수작업으로 조합하지 않고도 해당 요청과 관련된 rule이 무엇인지 질문할 수 있습니다.
반환된 레코드는 다음 의사결정의 근거가 됩니다. 실무자는 관련 rule과 그 컨텍스트를 확인한 뒤 질문을 더 구체화할 수 있습니다. 예를 들어 조사 범위를 운영 환경으로 좁히면 해당 요청에 중요한 범위에 집중할 수 있습니다. 이러한 구분은 결과를 해석할 때 중요합니다. 일치하는 rule은 유용한 근거이지만, 그 자체로 종단 간 도달 가능성을 입증하지는 않습니다. 실무자는 설계 단계로 넘어가기 전에 반환된 정보가 무엇을 입증하는지 파악해야 합니다. 검색과 설명은 에이전트가 맡고, 엔지니어에게는 평가할 수 있는 구체적인 정책 정보가 남습니다.
검토를 위한 연계 변경안 준비
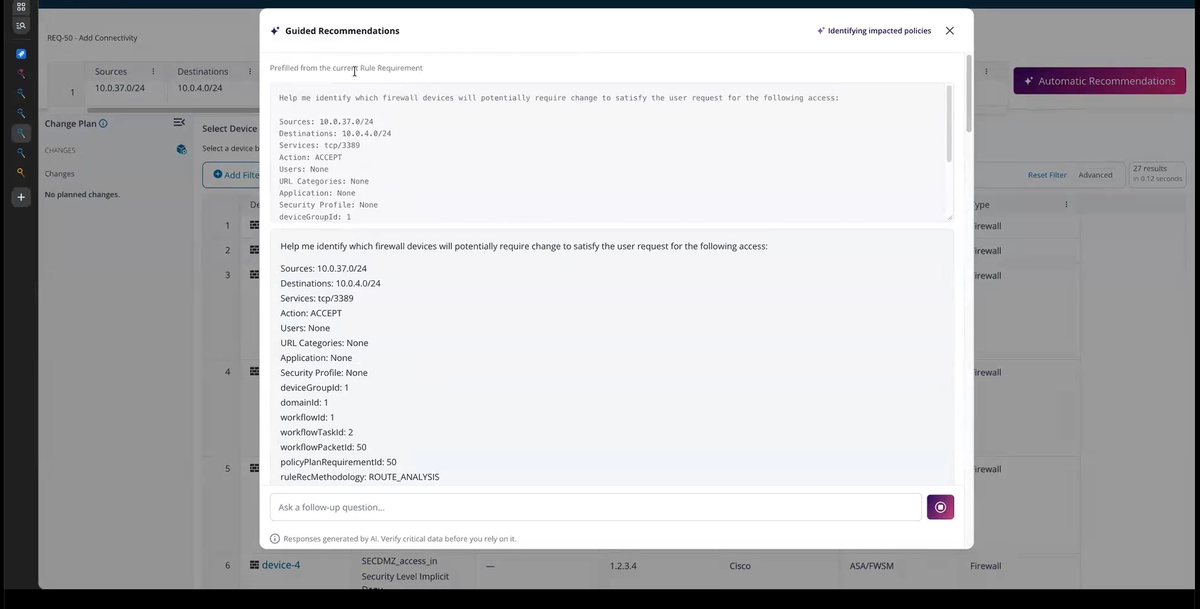
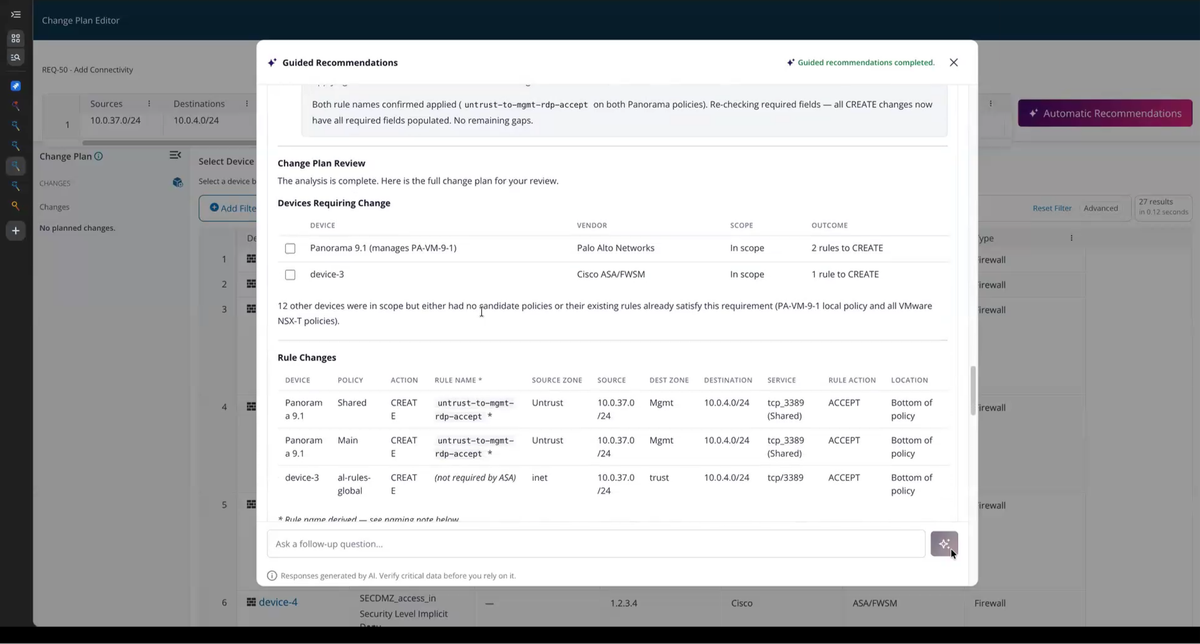
요구사항이 파악되면 Network Designer가 출발지, 목적지, 서비스, 요청된 동작, 장비 그룹을 분석해 방화벽 정책 권장 사항을 생성합니다. 애플리케이션에서 데이터베이스로의 접근 요청이라면, 이러한 권장 사항은 실무자가 평가할 변경안을 제시합니다. Policy Change Designer는 접근 요청을 탐색, 권장 사항 도출, Policy Plan 변경 준비 단계까지 이어서 처리합니다. Find Rule Starting Devices, Compute Rule Path Recommendations와 같은 도구가 이러한 조사와 분석의 특정 부분을 수행합니다. 에이전트는 그 결과를 취합해 관련 장비 및 정책 컨텍스트 전반에 걸친 변경안을 준비합니다.
요청을 충족하는 유효한 방법은 여러 가지일 수 있습니다. 어떤 정책이 적절한지는 조직이 환경을 어떻게 운영하는지에 따라 달라집니다. Policy Change Designer는 실무자가 유효한 대안 가운데 하나를 선택해야 하는 지점에서 작업을 멈춥니다. 또한 rule 이름과 같은 필수 항목을 채워 수작업 입력을 줄이면서도, 제안된 세부 내용은 검토할 수 있도록 그대로 남겨 둡니다.
이 사전 구성된 workflow에서는 실무자가 제안을 검토하고 수락하기 전까지 아무것도 저장되지 않습니다. 실무자는 수정을 요청하거나 제안을 폐기할 수 있습니다. 수락하면 제안된 작업이 Policy Planner에 저장되어 이후 workflow 처리로 넘어갑니다. 방화벽에 변경을 배포하지는 않으며, 이 workflow에는 Policy Planner가 필요합니다. 이러한 기능들은 동일한 운영 과제의 서로 연관된 부분을 다룹니다. 팀은 개별 에이전트 간 자동 인계를 전제하지 않고도 당면한 업무에 이 기능들을 활용할 수 있습니다.
팀에 맞춘 에이전트 구성
기본 제공 에이전트는 출발점입니다. 고객은 이를 커스터마이즈하거나, 각자의 업무 범위에 맞는 지침, 스킬, 도구, 권한을 갖춘 에이전트를 새로 만들 수 있습니다. 예를 들어 어떤 팀은 인계 전에 누락된 입력 항목을 나열하고 변경안을 요약하도록 에이전트에 요구할 수 있습니다. 이러한 지침은 실무자가 아직 확인이 필요한 사항을 일관된 방식으로 파악하게 해 줍니다. 구성 변경 전후에 동일한 요청을 실행해 보면 그 효과가 결과물에 그대로 드러납니다.
범위 설정도 그만큼 중요합니다. 특정 지역 팀에 배정된 에이전트는 해당 장비 그룹과 허용된 작업으로 제한할 수 있습니다. Run Agent As 설정은 에이전트가 업무 수행에 사용할 실행 ID를 지정합니다. 따라서 구성은 에이전트가 작업을 처리하는 방식과 그 작업이 수행되는 권한을 모두 포괄합니다. Agent Plugins와 Skill Plugins는 패키지 형태의 출발점을 제공하며, 구성된 에이전트와 스킬이 이를 팀 업무에 적용합니다. 고객은 사용 가능한 구성 요소를 자사 프로세스에 맞게 조합한 뒤, 지원되는 workflow 작업을 에이전트에 배정할 수 있습니다. 결과를 평가하고 조직 상황에 따른 판단이 필요한 선택을 내리는 책임은 실무자에게 있습니다.
정책 근거를 외부 workflow와 연결
FireMon MCP Server는 Model Context Protocol(MCP)을 통해 선별된 정책 데이터와 지원되는 작업을 고객이 관리하는 AI 애플리케이션으로 제공합니다. 외부 애플리케이션은 자체 모델을 사용하며 MCP client를 통해 도구를 호출합니다. FireMon은 엔드포인트, 도구, 권한 부여를 제공합니다. 보안 사고 조사 시 외부 workflow는 알림 정보와 Execute SiQL Search로 조회한 정책 레코드를 결합할 수 있습니다. 이를 통해 담당자가 레코드를 하나씩 수집하고 옮기지 않아도 네트워크 보안 근거를 조사에 반영할 수 있습니다. 다만 그 결과는 분석을 뒷받침할 뿐, 그 자체로 사고의 전체 범위를 규정하지는 않습니다.
출시 시점의 초기 도구 카탈로그에는 검색, 탐색, 권장 사항, 변경 준비, 승인된 저장을 아우르는 16개 도구가 포함됩니다. 접근 workflow는 선택된 권장 사항을 준비 상태의 Policy Plan 변경으로 전환할 수 있습니다. 필요한 권한이 있으면 Save Policy Plan Change가 해당 작업을 Policy Planner에 저장합니다. 카탈로그에는 방화벽에 직접 배포하는 작업이 포함되어 있지 않습니다. FireMon은 agentic 역량을 지속적으로 확장하기 위해 새로운 도구를 정기적으로 추가할 예정입니다.
접근 권한은 요청을 수행하는 FireMon ID를 따릅니다. 각 Personal Access Token은 특정 사용자에게 속하며, MCP는 역할 및 장비 그룹 제한을 포함해 FireMon REST API와 동일한 권한 검사 체계를 사용합니다. 토큰 자체에는 별도의 권한 범위가 부여되지 않습니다. 변경 쓰기 권한이 없는 전용 계정을 사용하면 외부 workflow를 승인된 분석 작업으로 제한할 수 있습니다. 고객은 의도한 용도에 맞게 권한과 해당 workflow 통제를 정의해야 합니다. 사전 구성된 Policy Change Designer의 '저장 전 검토' 절차가 모든 MCP 작업에 적용되는 일반적인 승인 요건은 아닙니다.
팀에서 agentic 정책 업무가 어떻게 구현되는지 확인하십시오
FireMon Agentic AI와 FireMon MCP Server는 FireMon의 10월 Security Manager Platform 릴리스부터 제공됩니다. AI는 선택 사항이며 기본적으로 비활성화되어 있습니다. 고객은 지원되는 모델을 선택할 수 있고 자사가 승인한 모델 환경도 사용할 수 있으며, 이에 따른 모델 비용은 고객이 부담합니다.
실질적인 효과는 정책 업무에 쓸 수 있는 여력이 늘어난다는 점입니다. 에이전트가 정보를 수집하고 대안을 조사하며 변경안을 준비하는 동안, 실무자는 업무를 지휘하고 판단이 필요한 결정을 내립니다. 팀이 일상적으로 처리하는 접근 요청이나 정책 조사 건을 가져오십시오. 정책 컨텍스트 수집부터 검토용 변경안 준비까지, FireMon의 agentic 역량이 귀사에서 어떻게 작동하는지 직접 확인해 보십시오.
데모를 신청하고 FireMon Agentic AI가 귀사 환경에서 정책 관리 부담을 어떻게 덜어주는지 확인해 보십시오.