Comprendete il rischio delle policy. Ponete domande sulle policy in linguaggio naturale. Richiedi una demo →
Published:
Come e perché FireMon è stata pioniera del CSPM in tempo reale
by FireMon
Due anni fa, FireMon ha alzato il livello introducendo funzionalità in tempo reale nella nostra piattaforma Cloud Defense. Si è trattato di uno sviluppo significativo, perché ha trasformato il nostro strumento da semplice verificatore di sicurezza a vero e proprio custode della sicurezza cloud. La capacità in tempo reale è fondamentale per far evolvere gli strumenti dalla semplice valutazione delle vulnerabilità a una piattaforma completa di security operations per il cloud. Tuttavia, il nostro percorso verso il tempo reale non è stato guidato dalle richieste dei clienti, bensì dal nostro impegno a offrire maggiore efficienza e operazioni di sicurezza potenziate.
Perché abbiamo realizzato il tempo reale:
Il nostro obiettivo iniziale non era creare uno strumento di Cloud Security Posture Management (CSPM). Abbiamo iniziato costruendo una piattaforma di automazione della sicurezza cloud con lo scopo di aiutare le organizzazioni ad affrontare più rapidamente le vulnerabilità di sicurezza del cloud e di colmare il divario tra sicurezza e DevOps/Cloud Operations. Sebbene possa sembrare una distinzione sottile, ha significato entrare nel mercato CSPM con una prospettiva diversa.
- Inefficienza delle scansioni a intervalli di tempo: inizialmente, come tutti gli altri, ci affidavamo a scansioni basate sul tempo. Tuttavia, si sono rivelate lente, anche quando distribuite, e potevano superare i limiti di servizio di un cliente.
- Dati obsoleti: le scansioni periodiche facevano sì che i clienti visualizzassero informazioni non aggiornate. Persino una scansione ogni 15 minuti poteva portare a segnalare a un team di sviluppo un problema che era già stato risolto.
- Natura in tempo reale delle security operations: chi risponde agli incidenti deve avere consapevolezza in tempo reale di eventi, avvisi e configurazioni.
- Efficienza per noi: non è egoistico considerare che gestire tempistiche e pianificazione della capacità in un sistema multi-tenant diventa complesso quando tutto è basato sul tempo.
Questo non significa che le scansioni basate sul tempo non abbiano un loro ruolo: le utilizziamo ancora per il nostro livello Free ed eseguiamo verifiche quotidiane su tutti gli account Pro per assicurarci che nulla sfugga.
Costruire il tempo reale (alla maniera di AWS):
Oggi ci concentreremo su come abilitiamo le funzionalità in tempo reale per AWS. Nei prossimi articoli forniremo dettagli su come le implementiamo per Azure e GCP. Abbiamo attraversato diverse iterazioni e, grazie ad AWS, il sistema che abbiamo ora è straordinariamente efficiente.
- Da EventBridge a Lambda all'API: inizialmente inoltravamo gli eventi da EventBridge a un gateway API tramite una funzione Lambda distribuita negli ambienti dei clienti. Funzionava, ma non era molto efficiente.
- Da EventBridge a… EventBridge: AWS ha migliorato EventBridge, consentendo ai clienti di inviarci gli eventi direttamente. A quel punto ci bastava distribuire una regola EventBridge negli account dei clienti. Non era necessaria nemmeno un'autenticazione speciale, perché le intestazioni degli eventi AWS sono a prova di manomissione e scartiamo tutto ciò che non è associato a un cliente.
- Aggiornamento in caso di modifica: teniamo traccia delle modifiche, come aggiornamenti ed eliminazioni, acquisendo i dettagli delle risorse. Ciò avvia un aggiornamento nel nostro servizio Discoverer per quello specifico elemento.
- Catena di attivazione: l'aggiornamento raggiunge l'inventario e qualsiasi modifica qui attiva le funzioni Lambda per i controlli. Tutti i controlli per uno specifico tipo di risorsa avvengono simultaneamente e i risultati vengono valutati rispetto alle regole di avviso e di remediation.
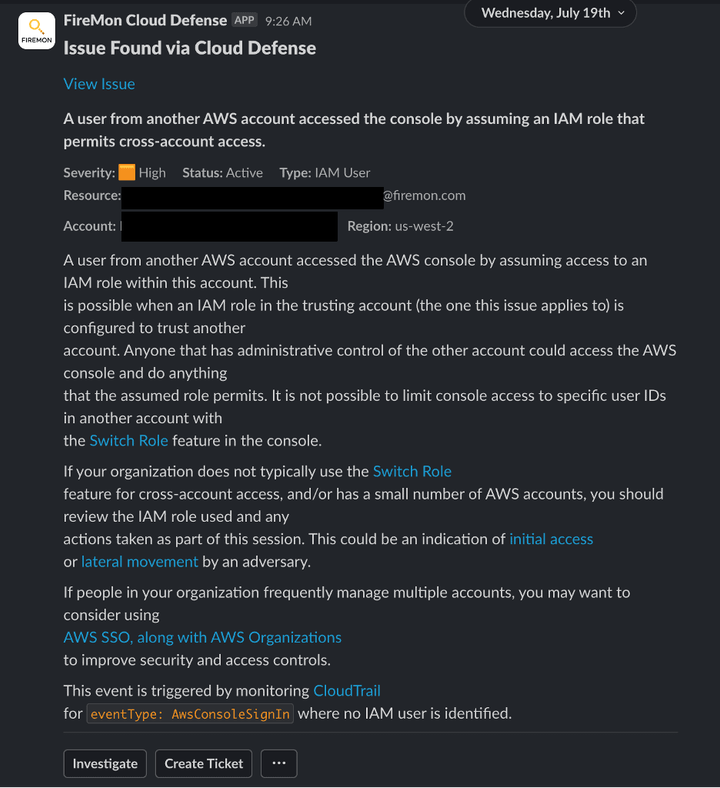
- Avvisi immediati: questa configurazione genera un avviso (o una remediation automatizzata) entro soli 5-15 secondi da una modifica, e tutte le parti del sistema vengono aggiornate con dati coerenti (ad esempio la compliance). La maggior parte dei clienti invia gli avvisi a ChatOps (Slack/Teams), ma è anche possibile inviarli via e-mail, creare un ticket JIRA o inoltrarli a un SIEM.
I vantaggi del tempo reale:
Il passaggio al tempo reale ha elevato Cloud Defense, abilitando finalmente le security operations così come le avevamo sempre immaginate. Senza la capacità in tempo reale, gli strumenti CSPM sono essenzialmente solo un altro tipo di scanner di vulnerabilità. Non c'è nulla di sbagliato negli scanner di vulnerabilità: li utilizziamo anche noi. Tuttavia, poiché le configurazioni errate nel cloud possono essere esposte a Internet istantaneamente, riteniamo che il ciclo di risposta debba essere molto più stretto.
- Inventario aggiornato: con le funzionalità in tempo reale, ciò che si vede in Cloud Defense riflette accuratamente la configurazione attuale del proprio account AWS.
- Controlli immediati: i controlli di sicurezza e conformità avvengono man mano che le modifiche vengono apportate, individuando tempestivamente le configurazioni errate. Non si resta esposti da 15 minuti a 24 ore, che è la frequenza di scansione degli strumenti basati sul tempo.
- Comprensione completa delle modifiche: Cloud Defense traccia l'API che ha attivato la modifica, l'identità responsabile della chiamata API e l'impatto sulla risorsa (incluse modifiche e risultati dei controlli) dall'inizio alla fine. Questo tracciamento completo consente di monitorare le modifiche, esaminare altre chiamate API provenienti dalla stessa entità IAM, esplorare le risorse connesse alla risorsa interessata e altre potenti funzionalità di analisi.
- Abilitare le security operations: con Cloud Defense si ottiene visibilità su chi ha apportato una modifica, quando è stata effettuata, quali sono le implicazioni per la sicurezza, oltre alla possibilità di filtrare e inoltrare le informazioni per facilitare una remediation rapida, manuale o automatizzata. Basta inviare fogli di calcolo via e-mail. Questa trasformazione eleva la piattaforma a strumento operativo completo.
La nostra piattaforma Cloud Defense dimostra come dovrebbe essere realizzato un CSPM in tempo reale. Dai primi tempi delle scansioni basate sul tempo al rapido passaggio al monitoraggio in tempo reale, abbiamo migliorato la capacità di utilizzare il CSPM come strumento di security operations e introdotto nuovi metodi per proteggere le distribuzioni cloud. Aggiungere la capacità in tempo reale a Cloud Defense non è stata solo una funzionalità appariscente: ha cambiato le regole del gioco, rendendo la sicurezza cloud robusta, rapida e affidabile.