Arriva FireMon Agentic AI. Maggiori informazioni →
Published:
Presentiamo FireMon Agentic AI per il Network Security Policy Control
FireMon Agentic AI automatizza la revisione delle policy dei firewall e prepara le raccomandazioni, lasciando ai team di sicurezza il controllo su revisione e approvazione.
by FireMon
Un team applicativo ha bisogno di accedere a un database. La richiesta sembra semplice. Prima di poter procedere, però, un network security engineer deve individuare i dispositivi e le policy coinvolte, capire quali accessi esistono già, valutare le modifiche possibili e preparare una proposta che qualcun altro possa esaminare. Moltiplicando questa attività per applicazioni, ambienti e vendor di firewall, l'analisi diventa una parte consistente del carico di lavoro del team. È un lavoro che va comunque svolto: un contesto di policy incompleto si traduce in dipendenze non rilevate, accessi non necessari o modifiche che non soddisfano il requisito di business.
FireMon Agentic AI affida agli agenti proprio queste fasi di analisi e pianificazione. Integrate in FireMon, queste funzionalità liberano capacità per affrontare la complessità delle policy, mantenendo le decisioni rilevanti in capo all'organizzazione. I clienti possono utilizzare gli agenti forniti, crearne di propri oppure collegare workflow agentici esterni tramite il FireMon MCP Server.
È l'applicazione concreta del Network Security Policy Control for the Modern Enterprise di FireMon: evidenze di policy e strumenti operativi portati direttamente nel lavoro che i team devono portare a termine.
Contesto delle policy e strumenti che svolgono il lavoro
Il framework di AI agentica di FireMon combina istruzioni, skill, strumenti e permessi. Le istruzioni definiscono cosa deve fare un agente. Le skill forniscono le conoscenze di supporto. Gli strumenti eseguono operazioni specifiche: dal recupero dei record di policy al calcolo delle raccomandazioni, fino alla preparazione delle modifiche proposte.
Si pensi a una ricerca sulle policy. SiQL Expert fornisce documentazione ed esempi sul Security Intelligence Query Language (SiQL), mentre lo strumento SiQL esegue la query. Insieme, questi elementi permettono a un agent di tradurre una domanda in una ricerca e di spiegare le informazioni che ne ricava.
Gli agenti partecipano anche ai workflow di FireMon. Come gli utenti, possono ricevere l'assegnazione di task e prenderli in carico automaticamente. Operano entro permessi definiti, raccogliendo informazioni e preparando raccomandazioni, e coinvolgono uno specialista per la revisione quando necessario. La base è costituita dalle informazioni di policy e dall'esperienza operativa che FireMon ha maturato in 25 anni. Gli agenti sfruttano questo contesto e gli strumenti a loro disposizione per svolgere il lavoro intermedio che precede una decisione di policy.
Analizzare un requisito di accesso
Si consideri una richiesta esemplificativa: consentire ad app-web-01 di raggiungere app-db-01 sulla porta TCP 5432. La prima domanda è cosa prevedono le policy esistenti per quell'accesso.
FireMon Intelligence Agent ricerca e analizza i dati di policy, costruendo ed eseguendo query SiQL e spiegando i risultati ottenuti. L'analista può semplicemente chiedere quali regole siano rilevanti per una determinata richiesta, senza dover prima scrivere la query né mettere insieme manualmente ricerche separate.
I record restituiti costituiscono l'evidenza su cui basare la decisione successiva. Lo specialista può esaminare le regole rilevanti e il relativo contesto, quindi affinare la domanda. Restringendo l'analisi all'ambiente di produzione, ad esempio, il lavoro si concentra sullo scope che conta davvero per quella richiesta. Si tratta di una distinzione importante nell'interpretazione della risposta: una regola corrispondente è un'evidenza utile, ma di per sé non dimostra la raggiungibilità end-to-end. Lo specialista deve comunque capire cosa provano effettivamente le informazioni restituite prima di passare alla progettazione. L'agente si fa carico della ricerca e della spiegazione, lasciando all'ingegnere informazioni di policy concrete da valutare.
Preparare una modifica coordinata per la revisione
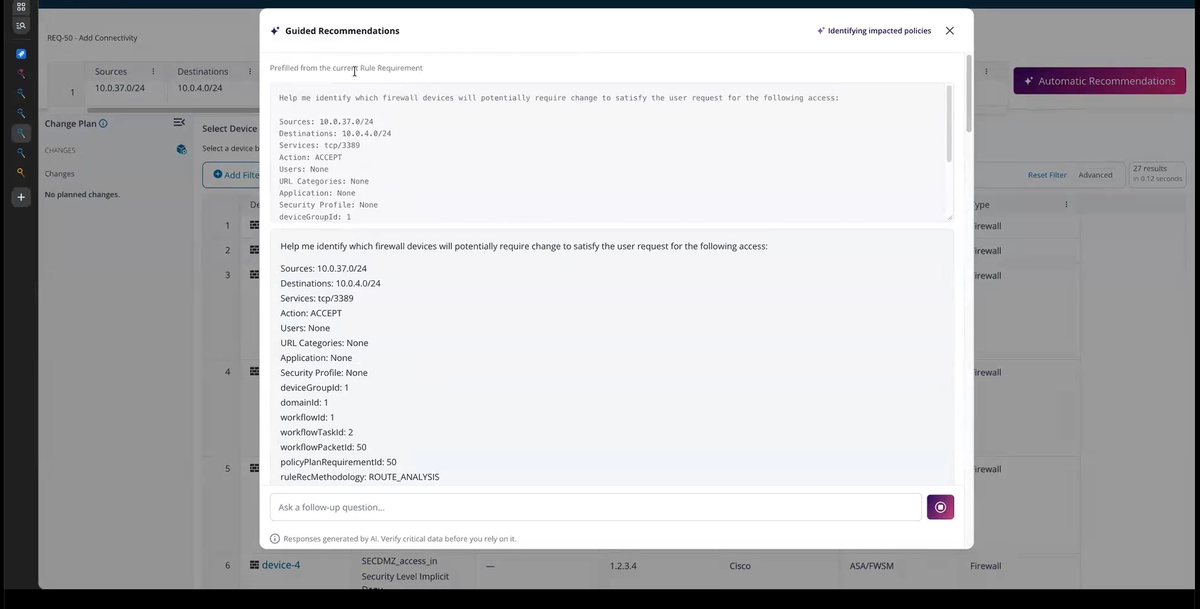
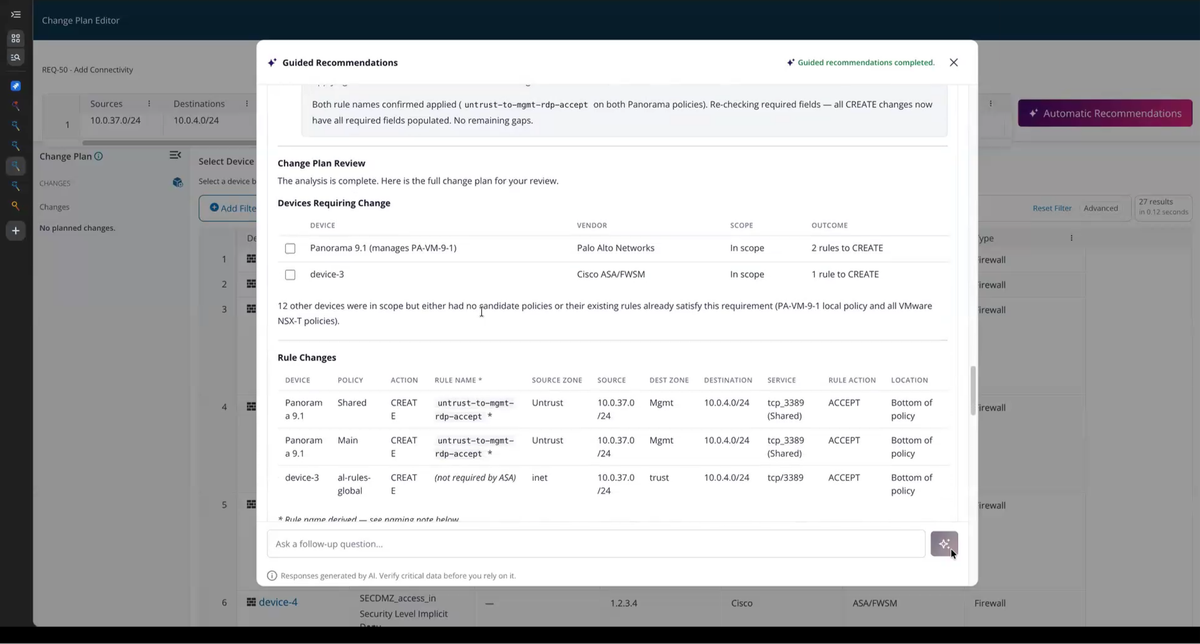
Una volta chiarito il requisito, Network Designer analizza sorgente, destinazione, servizio, azione richiesta e device group per produrre raccomandazioni sulle policy dei firewall. Per la richiesta dall'applicazione al database, queste raccomandazioni individuano le modifiche proposte che lo specialista deve valutare. Policy Change Designer accompagna una richiesta di accesso lungo discovery, raccomandazioni e preparazione delle modifiche nel Policy Plan. Strumenti come Find Rule Starting Devices e Compute Rule Path Recommendations eseguono parti specifiche di questa analisi. L'agente raccoglie i risultati e predispone il lavoro proposto sui dispositivi e sui contesti di policy interessati.
Spesso esistono più modi validi per soddisfare la richiesta e la scelta della policy corretta dipende da come l'organizzazione gestisce il proprio ambiente. Policy Change Designer si ferma quando lo specialista deve scegliere tra alternative tutte valide. Compila inoltre i campi obbligatori, come i nomi delle regole, riducendo l'inserimento manuale nel plan e mantenendo i dettagli proposti disponibili per la revisione.
In questo workflow predefinito nulla viene salvato finché il team non esamina e approva la proposta, con la possibilità di richiedere revisioni o di scartarla. Con l'approvazione, l'attività proposta viene salvata in Policy Planner per le fasi successive del workflow. Non viene applicata alcuna modifica sul firewall e il workflow richiede Policy Planner. Si tratta di funzionalità che rispondono ad aspetti correlati dello stesso problema operativo: i team possono utilizzarle per l'attività in corso senza presupporre un passaggio automatico tra agent distinti.
Modellare un agente sulle esigenze del team
Gli agenti forniti sono un punto di partenza. I clienti possono personalizzarli oppure creare agenti con istruzioni, skill, strumenti e permessi adeguati alle proprie responsabilità. Un team può richiedere, ad esempio, che un agente elenchi gli input mancanti e riassuma la modifica proposta prima del passaggio di consegne: un'istruzione di questo tipo offre allo specialista un modo coerente per capire cosa richiede ancora attenzione. Eseguendo la stessa richiesta prima e dopo una modifica di configurazione, l'effetto diventa visibile direttamente nell'output.
Lo scope è altrettanto importante. Un agente assegnato a un team regionale può essere limitato al device group pertinente e alle sole operazioni consentite. L'impostazione Run Agent As definisce l'identità di esecuzione utilizzata per le sue attività. La configurazione riguarda quindi sia il modo in cui l'agente affronta un task sia l'autorità con cui opera. Agent Plugins e Skill Plugins forniscono punti di partenza preconfigurati, mentre agenti e skill configurati li adattano al lavoro del team. I clienti possono combinare gli elementi disponibili attorno ai propri processi e assegnare agli agenti i task di workflow supportati. Resta in capo agli specialisti la responsabilità di valutare i risultati e di prendere le decisioni che dipendono dal contesto organizzativo.
Collegare le evidenze di policy ai workflow esterni
Il FireMon MCP Server porta dati di policy selezionati e operazioni supportate all'interno delle applicazioni AI gestite dal cliente tramite il Model Context Protocol (MCP). L'applicazione esterna lavora con il proprio modello e invoca gli strumenti tramite un client MCP; FireMon fornisce endpoint, strumenti e autorizzazione. Nell'analisi di un incidente, un workflow esterno può combinare le informazioni dell'alert con i record di policy recuperati tramite Execute SiQL Search, portando le evidenze di network security nell'indagine senza che qualcuno debba raccogliere e trasferire manualmente ogni record. I risultati alimentano l'analisi, ma da soli non definiscono l'intero perimetro di un incidente.
Al lancio il catalogo iniziale comprende 16 strumenti dedicati a ricerca, discovery, raccomandazioni, preparazione delle modifiche e salvataggio autorizzato. Un workflow di accesso può convertire le raccomandazioni selezionate in modifiche al Policy Plan in staging. Con i permessi necessari, Save Policy Plan Change rende persistente quel lavoro in Policy Planner. Il catalogo non espone alcuna operazione diretta di deployment sui firewall. Nuovi strumenti verranno aggiunti con regolarità, ampliando nel tempo le capacità agentiche di FireMon.
L'accesso segue l'identità FireMon che effettua la richiesta. Ogni Personal Access Token appartiene a un utente e MCP utilizza gli stessi controlli di permessi delle REST API di FireMon, incluse le restrizioni applicabili per ruolo e device group. I token non dispongono di ambiti di permesso indipendenti. Un account dedicato privo di permessi di scrittura delle modifiche consente di limitare un workflow esterno alla sola analisi autorizzata. Spetta ai clienti definire permessi e controlli di workflow adeguati all'uso previsto: la sequenza di revisione prima del salvataggio del Policy Change Designer predefinito non costituisce un requisito di approvazione universale per ogni operazione MCP.
Scopra cosa significa il lavoro agentico sulle policy per il Suo team
La piattaforma agentic AI di FireMon e FireMon MCP Server saranno disponibili a novembre. L'offerta iniziale non comporta alcun costo aggiuntivo da parte di FireMon.
L'opportunità concreta è una maggiore capacità operativa sulle policy. Gli agenti raccolgono informazioni, valutano le alternative e preparano le modifiche, mentre gli specialisti guidano l'attività e prendono le decisioni che richiedono il loro giudizio. Porti una richiesta di accesso o un'analisi di policy che il Suo team gestisce abitualmente e veda come le capacità agentiche di FireMon possono lavorare per Lei, dalla raccolta del contesto di policy alla preparazione delle modifiche per la revisione.
Maggiori informazioni
Scoprite come FireMon Agentic AI può alleggerire il carico della gestione delle policy nel vostro ambiente.
Domande frequenti
FireMon Agentic AI riduce il lavoro manuale di revisione delle policy: gli agenti AI interrogano i dati di policy, spiegano le regole rilevanti e predispongono le modifiche firewall proposte, sottoponendole alla revisione degli specialisti. Integrati nella piattaforma Network Security Policy Control di FireMon, gli agenti si occupano delle attività di analisi e di pianificazione delle modifiche in ambienti firewall multi-vendor, mentre resta in capo agli specialisti la responsabilità di esaminare e approvare ogni modifica proposta prima che venga salvata in Policy Planner.
Nel workflow predefinito Policy Change Designer di FireMon nulla viene salvato finché uno specialista non esamina e accetta la modifica proposta, con la possibilità di richiedere revisioni o di scartarla. Con l'accettazione, il lavoro viene salvato in Policy Planner per la successiva elaborazione nel workflow, non direttamente su un firewall. Questo obbligo di revisione riguarda il workflow predefinito e non descrive ogni possibile operazione dell'MCP Server.
Il FireMon MCP Server espone dati di policy selezionati e operazioni supportate alle applicazioni AI gestite dal cliente tramite il Model Context Protocol (MCP), con strumenti come Execute SiQL Search e Save Policy Plan Change. Gli accessi seguono i permessi dell'utente FireMon il cui Personal Access Token viene utilizzato dall'applicazione: un account dedicato, privo dei permessi di scrittura delle modifiche, consente quindi di limitare un workflow alla sola analisi in lettura.
Sì. I clienti possono personalizzare gli agenti forniti da FireMon o crearne di nuovi, definendo istruzioni, skill, strumenti e permessi adatti alle responsabilità del proprio team, ad esempio l'elenco degli input mancanti prima di un handoff. L'impostazione Run Agent As delimita l'identità di esecuzione dell'agente: l'agente di un team regionale può così essere limitato al device group di competenza e alle operazioni consentite.
L'agente Policy Change Designer di FireMon può analizzare origine, destinazione, servizio e device group di una richiesta di accesso per produrre raccomandazioni di policy firewall e predisporle come modifica di Policy Plan in staging, pronta per la revisione. Non applica le modifiche direttamente su un firewall: uno specialista deve esaminare e accettare la proposta prima che passi al workflow di Policy Planner.
FireMon semplifica le revisioni delle regole firewall offrendo ai team di sicurezza un'unica piattaforma per cercare, analizzare e valutare le policy in ambienti firewall e cloud multi-vendor. Con FireMon Agentic AI, gli agenti recuperano le regole rilevanti tramite ricerche in Security Intelligence Query Language (SiQL) e ne spiegano i risultati: gli specialisti dedicano così meno tempo alla raccolta delle evidenze e più tempo alla decisione sull'accesso.