Comprenez le risque lié aux politiques. Posez vos questions sur les politiques en langage courant. Demander une démo →
Published:
Checklist de sécurité réseau pour les entreprises
by FireMon
Protéger votre réseau n'est pas seulement une bonne pratique, c'est une nécessité. Les cybermenaces gagnent en sophistication chaque jour et les attaquants ne ralentissent pas. Qu'il s'agisse de rançongiciels, de menaces internes ou de contrôles de sécurité d'accès mal configurés, les lacunes de sécurité peuvent entraîner des pertes financières, une atteinte à la réputation et des amendes réglementaires. Une stratégie solide ne consiste pas seulement à combler des failles : elle consiste à gérer les risques de manière proactive. Cette liste de contrôle de la sécurité réseau présente ce que chaque entreprise doit faire pour garder une longueur d'avance sur les menaces et maintenir ses systèmes verrouillés.
Points clés :
- Une liste de contrôle rigoureuse de la sécurité réseau aide les entreprises à atténuer les cybermenaces de façon proactive, avant qu'elles ne s'aggravent.
- Des contrôles d'accès adaptés et la segmentation du réseau constituent le fondement d'une défense périmétrique et d'une sécurité interne efficaces.
- La surveillance continue et la détection automatisée des menaces permettent de réagir en temps réel aux vulnérabilités, ce qui réduit l'exposition au risque.
- Des évaluations de sécurité structurées fournissent des informations essentielles lors des mises à niveau des systèmes, des revues de conformité et à la suite d'incidents de sécurité, afin de maintenir un niveau de préparation défensive.
- FireMon simplifie la gestion de la posture grâce à des solutions automatisées qui protègent les environnements complexes contre des menaces en constante évolution.
Configurez votre système de contrôle d'accès et d'authentification
Le contrôle des autorisations et les mécanismes d'authentification constituent la première défense des ressources de votre entreprise. La mise en œuvre de politiques strictes et de méthodes de vérification avancées peut prévenir d'éventuelles violations de données.
Définissez des niveaux d'accès basés sur les rôles
Tout le monde dans votre organisation n'a pas besoin d'accéder à tout, et des permissions sans restriction peuvent créer des vulnérabilités. La mise en œuvre d'un contrôle d'accès basé sur les rôles (RBAC) garantit que les utilisateurs ne peuvent voir que ce qui correspond à leurs responsabilités professionnelles, ce qui réduit le risque d'exposition inutile et de violations potentielles. L'audit régulier des rôles et des permissions des utilisateurs est essentiel pour éviter la dérive des privilèges, lorsque les collaborateurs accumulent au fil du temps des permissions excessives ou obsolètes. Établissez un processus formel de mise à jour des accès lorsque des collaborateurs changent de poste ou quittent l'organisation. Envisagez d'adopter le principe du moindre privilège (PoLP) en complément du RBAC afin d'accorder aux utilisateurs le niveau d'accès minimal nécessaire à l'exécution efficace de leurs tâches.
Imposez des exigences strictes en matière de mots de passe
Des exigences strictes en matière de mots de passe constituent un aspect fondamental du contrôle d'accès et de l'authentification. Appliquez des politiques exigeant des mots de passe d'au moins 12-16 caractères comprenant un mélange de lettres majuscules et minuscules, de chiffres et de caractères spéciaux. Mettez en place des mécanismes de verrouillage des comptes afin de prévenir les attaques par force brute en désactivant temporairement les comptes après plusieurs tentatives de connexion infructueuses. Encouragez ou imposez l'utilisation de gestionnaires de mots de passe pour aider les utilisateurs à générer et à stocker en toute sécurité des identifiants complexes et uniques. Établissez également des politiques d'expiration imposant des mises à jour périodiques afin d'éviter la réutilisation à long terme d'identifiants compromis. Sensibiliser les utilisateurs à l'hygiène de sécurité et tester régulièrement la robustesse des mots de passe sont essentiels à une posture solide dans les environnements d'entreprise.
Déployez la vérification multifacteur
L'authentification multifacteur (MFA) est essentielle pour protéger les systèmes critiques contre le vol d'identifiants et les accès non autorisés. Déployez la MFA sur l'ensemble des systèmes et applications de l'entreprise, en exigeant des utilisateurs au moins deux formes de vérification avant l'octroi de l'accès. Cela peut inclure quelque chose qu'ils connaissent (mot de passe), quelque chose qu'ils possèdent (jeton matériel ou application d'authentification) et quelque chose qu'ils sont (données biométriques). La MFA réduit considérablement la probabilité d'un accès non autorisé, même si des mots de passe sont compromis. Assurez-vous que vos systèmes sont compatibles avec diverses méthodes d'authentification afin de couvrir différents cas d'usage et préférences des utilisateurs, et réexaminez régulièrement votre déploiement pour identifier les lacunes et étendre la couverture si nécessaire.
Cartographiez les flux d'identité des utilisateurs
La cartographie des flux d'identité des utilisateurs est essentielle pour garantir une gestion appropriée des droits d'accès tout au long du cycle de vie de l'identité. Automatisez les processus d'attribution et de révocation afin d'accorder ou de retirer les permissions selon les besoins lorsque les utilisateurs rejoignent l'organisation, la quittent ou changent de fonction. Cela réduit le risque de comptes orphelins susceptibles d'être exploités par des acteurs malveillants. Des audits réguliers des flux d'identité aident à détecter les anomalies, telles que des tentatives d'accès non autorisées ou des élévations de privilèges. L'intégration des limites de permissions de la gestion des identités et des accès (IAM) aux systèmes RH peut rationaliser vos revues et garantir un contrôle précis sur l'ensemble des ressources. Documenter et affiner les processus en fonction de vos constats renforcera encore votre posture de sécurité.
Sécurisez votre infrastructure réseau
Maintenir une infrastructure réseau sécurisée exige plus que le déploiement de pare-feu et du chiffrement : cela demande une approche stratégique fondée sur des protocoles de sécurité réseau robustes. La mise en œuvre des bons protocoles contribue à protéger la colonne vertébrale de votre environnement informatique et à réduire l'exposition aux menaces potentielles. En structurant et en segmentant efficacement votre réseau, vous pouvez limiter la propagation des logiciels malveillants, détecter les tentatives d'accès non autorisées et renforcer votre sécurité globale. Les quatre bonnes pratiques suivantes décrivent les étapes essentielles à suivre pour renforcer votre infrastructure réseau face à des menaces en constante évolution.
1. Optimisez les règles de pare-feu
Votre pare-feu est votre première ligne de défense, mais ce n'est pas un outil que l'on configure une fois pour toutes. Réexaminez régulièrement les règles de pare-feu afin d'éliminer celles qui sont obsolètes ou trop permissives et qui introduisent du risque. Des outils d'automatisation, tels que les outils de surveillance de la sécurité réseau, peuvent rationaliser ce processus et garantir que les politiques restent efficaces.
2. Divisez les réseaux en zones de sécurité
Réduisez l'impact d'une violation potentielle en segmentant votre réseau. Les réseaux locaux virtuels (VLAN) et la micro-segmentation imposent un contrôle d'accès strict et garantissent que les systèmes sensibles (comme les bases de données financières) sont isolés du trafic réseau général.
3. Activez un accès distant sécurisé
Le travail à distance étant durablement installé, les réseaux privés virtuels (VPN) dotés d'un chiffrement robuste, les mesures de sécurité des terminaux et les solutions Zero Trust Network Access (ZTNA) sont incontournables. Surveillez les journaux d'accès distant afin de détecter les anomalies avant qu'elles ne deviennent des menaces.
4. Verrouillez les réseaux sans fil
La sécurisation des réseaux sans fil empêche les accès non autorisés et l'interception des données. Utilisez le chiffrement WPA3 pour les réseaux Wi-Fi, désactivez les protocoles non sécurisés et limitez l'accès aux équipements réseau autorisés par filtrage d'adresses MAC. Renouvelez régulièrement les identifiants Wi-Fi et recherchez les points d'accès non autorisés.En savoir plus sur lagestion de la sécurité réseau et sur la manière d'optimiser vos politiques de sécurité.
Mettez en place la surveillance et la détection de sécurité
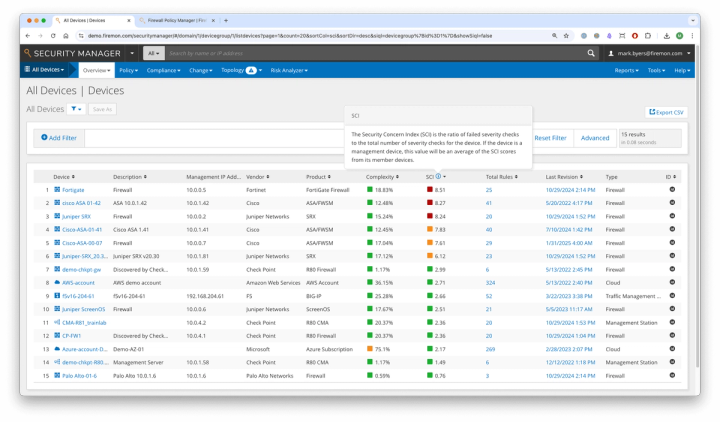
La surveillance proactive est essentielle pour identifier et atténuer les menaces avant qu'elles ne s'aggravent. Mettez en œuvre une détection des menaces en temps réel afin d'améliorer les délais de réponse. Gardez une longueur d'avance grâce à une surveillance efficace de la sécurité réseau permettant de suivre et d'atténuer les risques de sécurité. Utilisez des solutions de surveillance avancées telles que les systèmes de détection et de prévention des intrusions (IDPS), les outils de gestion des informations et des événements de sécurité (SIEM) et l'analyse comportementale pour anticiper l'évolution des menaces. Assurez-vous que votre infrastructure de surveillance est capable d'analyser les schémas de trafic, d'identifier les tentatives d'accès non autorisées et de corréler les événements entre plusieurs systèmes. Mettez régulièrement à jour vos outils de surveillance et affinez les règles de détection pour maintenir leur efficacité face à des menaces nouvelles et sophistiquées.
Déployez des systèmes de détection et de prévention des intrusions (IDPS)
Un IDPS robuste est un élément essentiel de toute stratégie complète de sécurité réseau. Ces systèmes surveillent en continu le trafic réseau, les applications et les systèmes à la recherche de signes d'activité malveillante ou de violation des politiques. En configurant des alertes en temps réel, les équipes de sécurité peuvent être averties immédiatement de violations potentielles ou de comportements suspects. Le déploiement de solutions à la fois réseau et hôte offre une couverture complète de tous les segments de votre environnement informatique. Réexaminez et mettez à jour régulièrement les règles de détection afin que le système reste efficace face aux nouveaux vecteurs d'attaque. Intégrez en outre l'IDPS à votre cadre de surveillance plus large, tel que les solutions SIEM, afin d'améliorer la visibilité et de rationaliser la réponse aux incidents.
Centralisez la collecte des journaux avec un SIEM
La centralisation de la collecte des journaux au moyen d'un système SIEM est indispensable à une détection complète des menaces et au reporting de conformité continue. L'agrégation des journaux provenant de diverses sources, telles que les pare-feu, les serveurs, les applications et les terminaux, permet une corrélation et une analyse approfondies. Des outils d'analyse automatisés peuvent détecter des schémas et des anomalies susceptibles d'indiquer une violation de sécurité. L'examen régulier des journaux et l'affinage des requêtes de recherche contribuent à améliorer la précision de la détection. Les solutions SIEM jouent également un rôle essentiel dans les investigations forensiques, en permettant aux équipes de sécurité de remonter à l'origine des incidents. Veillez à configurer votre système pour conserver les journaux pendant une durée appropriée, en fonction de vos exigences de conformité et des politiques de votre organisation.
Examinez les schémas de trafic
Comprendre et analyser les schémas de trafic réseau normaux est essentiel pour identifier les anomalies pouvant signaler une activité malveillante. Une surveillance régulière permet d'établir une référence de l'activité légitime, ce qui facilite la détection de transferts de données inhabituels, de tentatives de connexion non autorisées ou de trafic volumineux provenant de sources inconnues. Déployez des outils automatisés qui s'appuient sur l'apprentissage automatique et l'analyse comportementale pour détecter les écarts par rapport aux schémas attendus. Procédez à des revues régulières des journaux de trafic et produisez des rapports afin d'identifier les tendances, les pics ou les irrégularités qui justifient une investigation plus poussée. Une analyse constante du trafic améliore la visibilité globale et contribue à garantir une détection rapide des menaces potentielles.
Planifiez la réponse aux incidents
Un plan de réponse aux incidents est un élément essentiel de votre stratégie de sécurité réseau : il garantit que votre organisation est prête à réagir rapidement et efficacement aux cyberattaques. Ce plan doit définir clairement les rôles, les responsabilités, les protocoles d'escalade et des playbooks prédéfinis pour différents types d'incidents. Des exercices sur table réguliers et des simulations en conditions réelles maintiennent les équipes de réponse bien préparées et permettent aux organisations d'identifier les lacunes de leurs plans. Les revues post-incident sont tout aussi importantes : elles apportent des enseignements précieux pour renforcer les stratégies de réponse existantes. L'amélioration continue de votre plan de réponse aux incidents garantit que votre équipe est en mesure de faire face aux menaces nouvelles et évolutives avec assurance et précision.
Protégez les données de votre entreprise
La protection des données est indispensable à la conformité réglementaire et au maintien de la continuité d'activité. Mettez en place des mesures destinées à prévenir les accès non autorisés et les fuites de données, et veillez à ce que vos politiques de sécurité soient alignées sur les bonnes pratiques décrites dansaudits de conformité.
Appliquer des normes de chiffrement
Le chiffrement des données sensibles est un élément fondamental de la protection des informations critiques pour l'activité contre les accès non autorisés et les cybermenaces. Assurez-vous que toutes les données au repos et en transit sont sécurisées au moyen de normes de chiffrement avancées (AES-256) afin de vous prémunir contre les compromissions. Pour les communications sécurisées, imposez l'utilisation des protocoles secure socket layer (SSL) et transport layer security (TLS) dans l'ensemble des applications métier, des communications par e-mail et des transferts de fichiers. Par ailleurs, réexaminez régulièrement les politiques de chiffrement afin de les aligner sur l'évolution des normes de sécurité et des exigences réglementaires.
Planifier des sauvegardes régulières
La perte de données peut paralyser les opérations de l'entreprise, ce qui fait des sauvegardes régulières un élément essentiel de votre stratégie de sécurité. Mettez en place un calendrier structuré prévoyant des instantanés fréquents des données critiques stockées à plusieurs emplacements — notamment des environnements cloud hybride sécurisé et un stockage hors ligne isolé (air-gapped). Testez régulièrement les processus de restauration des sauvegardes afin de vérifier l'intégrité des données et de garantir une reprise rapide en cas de panne système, de cyberattaque ou de suppression accidentelle. Utilisez des solutions de sauvegarde automatisées pour limiter les interventions manuelles et réduire le risque de corruption des données.
Classer les données selon leur sensibilité
Toutes les données ne se valent pas, et les traiter comme telles peut exposer votre entreprise à un risque inutile. Établissez un cadre de classification des données permettant de catégoriser les informations selon leur sensibilité : publiques, internes, confidentielles et hautement confidentielles. Appliquez des mesures de protection adaptées à ces catégories, en veillant à ce que les données hautement sensibles soient chiffrées, soumises à un contrôle d'accès et surveillées en continu afin de détecter toute activité non autorisée. Déployez des outils de prévention des pertes de données (DLP) pour appliquer automatiquement les politiques et empêcher que des informations sensibles soient partagées ou consultées de manière inappropriée.
Restreindre l'accès au stockage
Un accès aux données sans restriction accroît le risque de fuites, de menaces internes et de modifications non autorisées. Appliquez des politiques de contrôle d'accès strictes afin de limiter qui peut consulter, modifier ou partager les données stockées sur les systèmes de l'entreprise. Auditez régulièrement les autorisations de stockage et les journaux d'accès pour détecter les anomalies, supprimer les privilèges superflus et prévenir l'exposition des données. Mettez également en place l'authentification multifacteur (MFA) pour l'accès aux systèmes de stockage critiques afin de renforcer encore la sécurité.
Renforcer la sécurité de vos systèmes et de vos logiciels
Veiller à ce que vos systèmes et vos logiciels soient à jour et correctement configurés permet d'atténuer les vulnérabilités exploitées par les cybercriminels. Réalisez régulièrement des évaluations des risques afin d'identifier et de combler les lacunes de sécurité de manière proactive.
Automatiser les mises à jour logicielles et de sécurité
L'automatisation des mises à jour logicielles et de sécurité est essentielle pour garder une longueur d'avance sur les menaces émergentes. Les vulnérabilités non corrigées constituent une cible privilégiée pour les attaquants cherchant à exploiter des systèmes et des applications obsolètes. Déployez des solutions automatisées de gestion des correctifs pour rationaliser le processus de mise à jour des systèmes d'exploitation, des applications et des outils de sécurité. La planification de mises à jour régulières réduit les interruptions de service tout en garantissant que les correctifs critiques sont appliqués sans délai. L'automatisation contribue également à éliminer le risque d'erreur humaine, susceptible de survenir lors des mises à jour manuelles. Surveillez en continu et vérifiez que les mises à jour disponibles sont bien appliquées sur l'ensemble des systèmes.
Durcir les systèmes d'exploitation
Le durcissement de vos systèmes d'exploitation consiste à désactiver les services inutiles, à restreindre les privilèges d'administration et à appliquer des politiques de sécurité strictes. En réduisant la surface d'attaque, vous limitez considérablement les voies par lesquelles les attaquants peuvent compromettre votre environnement. La mise en place de référentiels de sécurité adaptés aux besoins de votre organisation garantit la cohérence sur l'ensemble des équipements. Il est essentiel de réexaminer et de mettre à jour régulièrement les paramètres de configuration pour maintenir une posture solide. En outre, la mise en œuvre de listes blanches d'applications, l'application de politiques de mots de passe robustes et l'utilisation de pare-feu pour bloquer les accès non autorisés renforcent encore vos défenses. Documentez toutes les procédures de durcissement et évaluez continuellement leur efficacité au moyen d'audits réguliers.
Rechercher régulièrement les vulnérabilités applicatives
L'analyse proactive des vulnérabilités est essentielle pour repérer les faiblesses avant que les attaquants ne les exploitent. Effectuez régulièrement des analyses de vulnérabilités automatisées sur vos applications, votre infrastructure réseau et les équipements connectés. Complétez ces efforts par des tests d'intrusion annuels afin d'évaluer la résilience de vos systèmes face à des attaques réelles. Maintenez vos outils d'analyse à jour et veillez à ce qu'ils soient configurés pour détecter aussi bien les menaces connues qu'émergentes. Mettez en place un processus de hiérarchisation des vulnérabilités identifiées en fonction de leur gravité et de leur impact potentiel. Documentez les constats et les mesures correctives, et intégrez les enseignements tirés à votre stratégie de sécurité globale.
Installer des protections des terminaux
La protection des terminaux est essentielle pour surveiller et défendre l'ensemble des équipements connectés à votre réseau. Déployez des solutions de détection et de réponse sur les terminaux (EDR) pour disposer d'une visibilité en temps réel sur les menaces et anomalies potentielles. Les outils antivirus de nouvelle génération (NGAV) offrent des capacités avancées, telles que l'analyse comportementale et l'apprentissage automatique, pour détecter les attaques sophistiquées. Veillez à ce que les solutions de sécurité des terminaux soient déployées de manière homogène sur tous les équipements, y compris les serveurs, les postes de travail, les appareils mobiles et les actifs IoT. Mettez à jour et maintenez régulièrement les outils de protection des terminaux afin d'en renforcer l'efficacité. Instaurez des politiques limitant les installations de logiciels non autorisées et imposant le chiffrement des données sur tous les équipements.
Établir des politiques et des procédures de sécurité : étapes clés
L'élaboration de politiques de sécurité réseau et de procédures claires est fondamentale pour maintenir une posture cohérente et robuste. Vos politiques doivent couvrir tous les aspects, du contrôle d'accès et de la protection des données jusqu'à la réponse aux incidents et à la gestion des changements. Assurez-vous que tous les collaborateurs connaissent ces politiques et comprennent leurs responsabilités. Réexaminez et actualisez régulièrement vos politiques afin de tenir compte de l'évolution des menaces, des avancées technologiques et des changements d'exigences réglementaires. Documentez clairement les procédures de signalement des incidents, de gestion des comptes à privilèges et de réaction aux compromissions présumées. Des lignes directrices claires et actionnables contribuent à instaurer une culture de la sécurité dans toute l'organisation. Suivez ces quatre étapes :
1. Créer une documentation de sécurité
Une documentation exhaustive constitue le socle d'une gestion de la sécurité cohérente et efficace. Établissez des lignes directrices couvrant tous les aspects de votre stratégie, en veillant à ce que votre documentation soit facilement accessible aux parties prenantes concernées et régulièrement mise à jour pour refléter les évolutions de votre architecture réseau, de vos outils de sécurité et de vos exigences de conformité. Une documentation bien tenue soutient non seulement les opérations quotidiennes, mais apporte également des informations précieuses lors des audits et des investigations sur incident. Encouragez une culture de la documentation rigoureuse afin de renforcer la résilience globale de votre organisation en matière de sécurité.
2. Planifier la formation des collaborateurs
L'erreur humaine est l'une des principales causes des compromissions de sécurité, ce qui fait de la formation des collaborateurs un élément essentiel de votre stratégie de défense. Proposez régulièrement des sessions portant sur les meilleures pratiques de cybersécurité les plus récentes, la sensibilisation au phishing, les techniques d'ingénierie sociale et les comportements sûrs en ligne. Adaptez les programmes aux rôles et responsabilités spécifiques au sein de votre organisation, afin que chacun soit en mesure de reconnaître les menaces potentielles et d'y réagir. Complétez la formation par des attaques de phishing simulées pour en mesurer l'efficacité et consolider les acquis. Actualisez en permanence les supports afin de refléter les risques émergents et l'évolution des normes de sécurité.
3. Définir des protocoles d'urgence
La définition de protocoles d'urgence garantit que votre organisation est prête à réagir rapidement et efficacement lors d'une cyberattaque ou d'un incident de sécurité. Établissez un plan de réponse aux incidents clair précisant les rôles et responsabilités de chaque membre de l'équipe, les procédures d'escalade et les canaux de communication. Créez des playbooks détaillés pour différents scénarios d'attaque, notamment les rançongiciels, les violations de données et les menaces internes. Organisez régulièrement des exercices sur table et des simulations à grande échelle pour évaluer l'efficacité de votre plan de réponse. Affinez en continu vos protocoles à la lumière des enseignements tirés des incidents précédents et de l'évolution du paysage des menaces. Une planification d'urgence efficace limite les dommages et accélère la reprise.
4. Gestion des changements et pistes d'audit
Les processus de gestion des changements sont essentiels pour garder la maîtrise des configurations réseau, des déploiements logiciels et des politiques de sécurité. Mettez en place une procédure formalisée de demande, d'examen, d'approbation et de documentation de toutes les modifications apportées à vos systèmes. La tenue de pistes d'audit permet de savoir précisément qui a effectué les modifications, quand et pourquoi. Réalisez des audits périodiques pour détecter les modifications non autorisées ou les écarts par rapport aux configurations approuvées. L'intégration d'outils automatisés de gestion des changements peut rationaliser ce processus et en améliorer la précision. Le réexamen et l'amélioration continus de vos procédures de gestion des changements garantissent la responsabilisation et la cohérence dans l'ensemble de votre infrastructure réseau.
Appliquez ces meilleures pratiques de sécurité réseau
Le respect des meilleures pratiques de sécurité réseau renforce la capacité de votre entreprise à se défendre contre les cybermenaces.
Renforcez votre posture de sécurité réseau avec FireMon
La sécurité réseau n'est pas un projet ponctuel : c'est un processus continu. Les solutions FireMon aident les entreprises à automatiser la gestion des politiques de sécurité, à obtenir une visibilité en temps réel et à réduire les risques de manière proactive. Grâce à la surveillance continue de la conformité et à l'optimisation des politiques, FireMon garantit que votre posture de sécurité reste solide face à un paysage des menaces en constante évolution. Besoin d'aide pour démarrer ? Réservez une démo dès aujourd'hui pour découvrir comment FireMon peut rationaliser votre checklist de sécurité réseau et renforcer votre posture.
| Meilleures pratiques de sécurité réseau | Incidence des meilleures pratiques sur les entreprises |
|---|---|
| Créer des sauvegardes pour la reprise après sinistre | Effectuez des sauvegardes régulières des données critiques et conservez des copies dans des sites externes sécurisés. Testez fréquemment les processus de sauvegarde et de restauration afin de garantir l'intégrité des données. |
| Utiliser un gestionnaire de mots de passe | Encouragez les collaborateurs à utiliser des gestionnaires de mots de passe pour générer et stocker en toute sécurité des mots de passe complexes. Cela réduit le risque de vol d'identifiants et de réutilisation des mots de passe. Les gestionnaires de mots de passe sont des outils de sécurité réseau essentiels au maintien d'une bonne hygiène des mots de passe. |
| Mettre en place des formations de sécurité régulières | Renforcez la sensibilisation à la sécurité par des programmes de formation continue. Les campagnes de phishing simulées et les scénarios réels aident les collaborateurs à reconnaître les menaces et à y répondre efficacement. |
| Tenir la documentation à jour | Toutes les politiques de sécurité et les documents de procédure doivent être mis à jour pour refléter l'évolution des menaces et les meilleures pratiques du secteur. Des revues régulières garantissent la conformité aux exigences réglementaires. |