Comprenez le risque lié aux politiques. Posez vos questions sur les politiques en langage courant. Demander une démo →
Published:
Exemples de règles de pare-feu : guide pratique
by FireMon
Les exemples de règles de pare-feu ne sont pas de simples listes de contrôle techniques : ils constituent le fondement d'un réseau sécurisé et résilient. Lorsque vous comprenez chaque type de règle et appliquez de bonnes pratiques pertinentes, votre équipe est mieux préparée à faire face aux cybermenaces actuelles, en constante évolution, et à protéger votre réseau. Il est important d'utiliser des outils automatisés de gestion des règles pour rendre les efforts de sécurité réellement efficaces. Des audits réguliers des règles et une surveillance rigoureuse permettent d'éviter que de petites erreurs ne deviennent de gros problèmes. Une configuration de pare-feu bien entretenue contribue au bon fonctionnement de l'ensemble, et une attention particulière portée aux erreurs de configuration permet de détecter tôt les risques cachés. Ce guide détaille les types de règles de pare-feu, leur importance et la façon de les gérer efficacement, en particulier dans les environnements d'entreprise où la complexité peut rapidement s'emballer.Points clés
- Les bases de règles de pare-feu sont essentielles pour appliquer les politiques de sécurité et empêcher les accès non autorisés dans les réseaux d'entreprise.
- Des règles de pare-feu faibles ou mal configurées peuvent entraîner des manquements à la conformité, des interruptions de service et une surface d'attaque accrue.
- Les différents types de règles de pare-feu - accès, NAT, inspection avec état, etc. - remplissent des fonctions distinctes dans la sécurisation des flux de trafic.
- Des audits réguliers, l'optimisation des règles et des outils automatisés contribuent à réduire la complexité et à améliorer l'efficacité des règles.
- FireMon simplifie la gestion des règles de pare-feu en automatisant les revues de politiques, en identifiant les erreurs de configuration et en prenant en charge les environnements multifournisseurs.
Qu'est-ce qu'une base de règles de pare-feu
Une base de règles de pare-feu est l'ensemble complet des paramètres qui déterminent la manière dont le trafic réseau est traité. Ces règles sont évaluées de façon séquentielle et servent d'instructions pour décider d'autoriser, de bloquer ou de restreindre le trafic selon des critères prédéfinis. Chaque ensemble de règles de pare-feu comprend des détails tels que les adresses IP source et destination, les ports, les protocoles, ainsi que l'action à appliquer : autoriser ou refuser le trafic. Voici quelques exemples de règles de pare-feu :
- Autoriser le trafic entrant HTTP et HTTPS
- Refuser tout autre trafic entrant
- Autoriser l'accès SSH depuis une adresse IP spécifique
- Autoriser l'accès à la base de données depuis le serveur d'applications
- Autoriser tout le trafic interne au sein du réseau privé
Considérez la base de règles comme le manuel de jeu du pare-feu : elle applique les politiques de sécurité réseau de votre organisation en contrôlant ce qui entre, ce qui sort et ce qui reste entièrement bloqué. Dans les environnements complexes, les bases de règles peuvent contenir des centaines, voire des milliers de règles entrantes et sortantes, ce qui rend indispensables une organisation et une hiérarchisation appropriées. Un ensemble bien structuré renforce non seulement votre posture de sécurité, mais améliore également les performances en éliminant les évaluations de règles inutiles et en réduisant la charge. Correctement configurée, elle devient l'un des outils les plus puissants pour défendre le périmètre de votre réseau.
Pourquoi les règles de pare-feu sont essentielles à la sécurité de l'entreprise
Les règles de pare-feu constituent la colonne vertébrale du système de défense d'un réseau. Elles contrôlent les données qui entrent, celles qui sortent et celles qui sont entièrement bloquées. Même un pare-feu robuste peut devenir inutile sans les configurations adéquates. Conséquences de règles de pare-feu faibles :
- Exposition accrue aux logiciels malveillants et aux attaques par rançongiciel
- Exfiltration de données non autorisée
- Manquements à la conformité et amendes potentielles
- Interruptions de service et dégradation des performances du réseau
- Risque accru de menaces internes
Avantages d'ensembles de règles de pare-feu correctement configurés
Des ensembles de règles de pare-feu bien définis sont indispensables à toute organisation qui prend la cybersécurité au sérieux. Ces règles garantissent que seul le trafic autorisé passe, réduisant ainsi le risque de menaces externes. Elles contribuent également à améliorer les performances du réseau en bloquant les accès inutiles ou parasites. De plus, un processus solide de configuration des règles de pare-feu est essentiel pour répondre aux normes de conformité telles que PCI DSS, HIPAA et GDPR. Lorsque vos règles sont clairement documentées et correctement mises en œuvre, les audits se déroulent plus facilement et vous risquez moins de subir des amendes ou des évaluations défavorables.
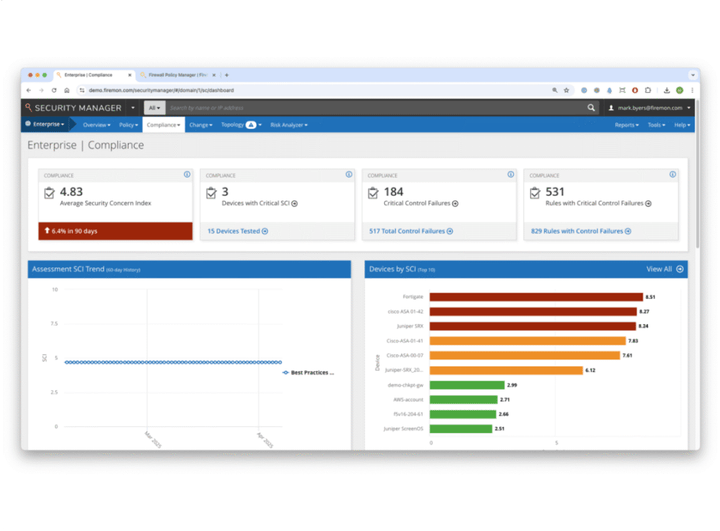
Et n'oublions pas votre équipe informatique. Des ensembles de règles propres et organisés réduisent les difficultés de dépannage, aident à éviter les interruptions accidentelles et facilitent la gestion de l'ensemble du réseau. Des ensembles de règles propres et sans redondance rendent le dépannage plus gérable et préviennent les verrouillages accidentels ou les expositions dus à des erreurs de configuration du pare-feu.
Exemples de règles de pare-feu par type
Les règles de pare-feu peuvent être classées en plusieurs types selon leur objectif et leur fonction. Avant d'entrer dans les détails, il convient de noter que la pertinence des exemples de règles dépend fortement d'une optimisation des règles de pare-feu constante. Rationaliser et ajuster vos règles au fil du temps permet de maintenir les performances et la sécurité sans complexité inutile. Ci-dessous, nous expliquons chaque type et fournissons des exemples précis de règles de pare-feu sous forme de tableaux pour illustrer leur fonctionnement, accompagnés d'explications détaillées pour plus de clarté.
Règles d'accès
Les règles d'accès définissent les types de trafic autorisés ou refusés en fonction des adresses IP, des ports et des protocoles. Ces règles constituent le fondement de toute base de règles de pare-feu et sont essentielles pour contrôler les flux entrants et sortants à un niveau granulaire. Les règles d'accès courantes vous permettent de :
- Définir des règles d'autorisation/de refus par IP
- Ajouter des contrôles d'accès spécifiques aux ports
- Adopter un filtrage basé sur les protocoles
- Appliquer les pratiques couramment utilisées pour segmenter les zones du réseau interne
- Bloquer les services inutiles au périmètre
Voici quelques exemples courants de règles d'accès qui montrent comment le trafic est contrôlé en fonction des plages d'adresses IP, des ports et des protocoles. Ces règles contribuent à appliquer les politiques de sécurité en déterminant précisément quels types de communication sont autorisés ou refusés entre les différents segments de votre réseau.
Règles NAT
Les règles de traduction d'adresses réseau (NAT) sont essentielles pour associer les adresses IP internes à des adresses externes. Elles permettent également une communication sécurisée et transparente entre les réseaux privés et l'internet public. En masquant les structures du réseau interne, le NAT contribue à préserver les adresses IP et apporte une couche de sécurité. Points clés des règles NAT :
- NAT source (SNAT) pour masquer les adresses IP internes lors des connexions sortantes
- NAT destination (DNAT) pour diriger le trafic entrant vers les ressources internes
- Redirection de ports pour permettre un accès sécurisé à des services internes spécifiques
- Prise en charge de la répartition de charge pour garantir une haute disponibilité et de bonnes performances sur l'ensemble des ressources
Les exemples suivants montrent comment les règles NAT gèrent le trafic entre les réseaux internes et externes. Ces règles contribuent à protéger les structures IP internes, permettent un accès distant sécurisé et prennent en charge les services essentiels en associant de manière appropriée les adresses IP et les ports.
Règles d'inspection avec état
L'inspection avec état, ou filtrage dynamique de paquets, va au-delà des règles statiques. Elle suit les connexions actives et utilise ce contexte pour décider d'autoriser ou de bloquer les utilisateurs. Cette approche renforce la sécurité en garantissant que seul le trafic appartenant à une session valide est autorisé, sans surcharger vos exemples de règles de pare-feu ni compliquer inutilement la configuration. Grâce aux règles d'inspection avec état, les entreprises peuvent :
- Suivre les sessions établies
- Autoriser le trafic de retour sans règles explicites
- Se protéger contre les paquets usurpés en validant l'état de la session
Les règles d'inspection avec état vont au-delà du filtrage de base en suivant l'état des connexions actives. Ces exemples illustrent la manière dont les pare-feu utilisent le contexte de connexion pour autoriser ou bloquer le trafic, ce qui améliore la sécurité sans exiger un nombre excessif de définitions de règles.
Règles de suivi de l'état des connexions
Ces règles prolongent l'inspection avec état en classant le trafic selon les états NEW, ESTABLISHED, RELATED et INVALID, ce qui permet un contrôle précis du cycle de vie des connexions et empêche les tentatives d'accès non autorisées. Les types de suivi de l'état des connexions comprennent :
- NEW : tentatives de connexion initiales.
- ESTABLISHED : sessions en cours.
- RELATED : trafic lié à des sessions existantes.
- INVALID : trafic qui ne correspond à aucun état connu.
Le suivi de l'état des connexions s'appuie sur l'inspection avec état en classant le trafic selon son stade dans le cycle de vie. Les exemples ci-dessous montrent comment appliquer des règles pour gérer les connexions nouvelles, en cours, liées ou non valides avec davantage de précision et de contrôle.
Règles propres aux applications
Les règles propres aux applications assurent un filtrage avancé fondé sur les signatures applicatives et déterminent quelles applications peuvent accéder au réseau. Ces règles sont essentielles pour faire appliquer les politiques de l'organisation et réduire l'exposition aux applications à risque. Grâce aux règles propres aux applications, les entreprises peuvent :
- Exploiter un filtrage tenant compte des applications
- Bloquer ou autoriser des applications précises
- Faire appliquer les politiques relatives aux applications critiques pour l'activité
- Contribuer à bloquer le trafic évasif qui utilise des ports non standard
Les règles propres aux applications permettent aux pare-feu d'identifier et de contrôler le trafic en fonction de l'application elle-même, et non des seuls ports ou protocoles. Les exemples ci-dessous montrent comment cette approche soutient la productivité de l'entreprise tout en réduisant l'exposition aux applications à risque ou non conformes.
Règles de VPN et de chiffrement
Les règles de VPN et de chiffrement gèrent la tunnellisation sécurisée et le trafic chiffré. Elles sont essentielles pour les organisations qui s'appuient sur l'accès distant sécurisé ou sur des VPN site à site pour préserver l'intégrité et la confidentialité des données. Les règles de VPN et de chiffrement prennent en charge :
- Le passage VPN
- Le contrôle du trafic chiffré
- Les tunnels IPSec, SSL et OpenVPN
Les règles de VPN et de chiffrement sont déterminantes pour sécuriser les données en transit, en particulier pour l'accès distant et les communications site à site. Les exemples ci-dessous montrent comment ces règles contribuent à imposer des pratiques de tunnellisation sûres et à prévenir un usage abusif du trafic chiffré.
Règles de gestion du trafic
Les règles de gestion du trafic portent sur la qualité de service (QoS) et l'allocation de bande passante, afin que les applications critiques soient prioritaires et que la congestion du réseau soit réduite au minimum. Les règles de gestion du trafic comprennent :
- Le marquage QoS
- La limitation de bande passante
- La priorisation des applications critiques (par exemple, VoIP, outils SaaS)
Les règles de gestion du trafic garantissent que les applications métier critiques disposent de la bande passante nécessaire, tout en limitant le trafic moins important ou non essentiel. Les exemples ci-dessous montrent comment donner la priorité aux performances et maintenir l'efficacité du réseau.
Règles de filtrage avancé
Le filtrage avancé applique l'inspection approfondie des paquets (DPI), le géofencing et des contrôles contextuels. Ces règles ajoutent une couche de sécurité sophistiquée et bloquent les menaces que les règles traditionnelles pourraient laisser passer. Les règles de filtrage avancé permettent :
- Le filtrage fondé sur le DPI
- L'ajout de restrictions de géolocalisation
- La détection des logiciels malveillants et du trafic de commande et de contrôle
- L'atténuation du risque géopolitique par un blocage au niveau du pays ou de la région
Les règles de filtrage avancé ajoutent une couche de protection supplémentaire en analysant le trafic au-delà des en-têtes de base. Grâce à des techniques telles que l'inspection approfondie des paquets et le filtrage par géolocalisation, ces règles aident à détecter les menaces sophistiquées et à imposer des contrôles d'accès plus stricts.
Simplifiez la gestion des règles de pare-feu avec FireMon
Gérer des ensembles de règles de pare-feu complexes représente une tâche considérable sans les bons outils. FireMon la facilite en offrant une gestion automatisée des règles de pare-feu qui vérifie votre configuration actuelle et fournit des recommandations claires en vue de l'améliorer. Elle est conçue pour simplifier même les environnements les plus exigeants. Notre plateforme surveille également votre configuration afin d'aligner l'ensemble sur les bonnes pratiques et les réglementations. La gestion des politiques FireMon fonctionne sans difficulté avec les principaux fournisseurs et vous donne un tableau de bord unique pour tout gérer. Ses outils d'analyse et de visualisation permettent de repérer facilement les règles redondantes ou contradictoires, afin de renforcer rapidement la sécurité. Grâce à l'optimisation intégrée des règles de pare-feu, FireMon réduit le travail manuel en prenant automatiquement en charge des tâches telles que le nettoyage des règles et les rapports de conformité. Sa surveillance des pare-feu en temps réel envoie des alertes immédiates en cas d'erreurs de configuration du pare-feu, ce qui vous aide à corriger les problèmes avant qu'ils ne s'aggravent.Réservez une démonstration dès aujourd'hui et découvrez comment FireMon peut améliorer la gestion des règles de pare-feu de votre entreprise.
| Exemple de règles d'accès | Description de l'exemple |
|---|---|
| Allow 192.168.1.0/24 to 10.0.0.5 TCP 80 | Autorise le trafic HTTP du sous-réseau local vers un serveur web. |
| Deny any to 10.0.0.0/24 TCP 23 | Bloque l'accès Telnet à tous les équipements d'un sous-réseau. |
| Allow 172.16.0.0/16 to 10.0.0.10 TCP 443 | Autorise le trafic web sécurisé (HTTPS) depuis une agence. |
| Exemple de règles NAT | Description de l'exemple |
|---|---|
| DNAT 203.0.113.5:443 vers 192.168.1.10:443 | Redirige les requêtes HTTPS externes vers un serveur interne. |
| SNAT 192.168.1.10 vers 203.0.113.5 | Masque l'IP interne par une IP publique pour le trafic sortant. |
| Redirection de port 203.0.113.10:22 vers 192.168.2.100:22 | Autorise l'accès SSH à un hôte interne précis. |
| Exemple d'inspection avec état | Description de l'exemple |
|---|---|
| Autoriser les sessions TCP établies | Autorise le trafic entrant correspondant à des connexions sortantes établies. |
| Rejeter les paquets invalides | Bloque les paquets qui ne correspondent à aucun état de connexion existant. |
| Autoriser RELATED, ESTABLISHED | Laisse passer le trafic lié à une session valide ou en faisant partie. |
| Exemple de suivi d'état des connexions | Description de l'exemple |
|---|---|
| Autoriser NEW et ESTABLISHED | Autorise les connexions nouvelles et en cours. |
| Rejeter INVALID | Bloque les paquets dépourvus d'un état de connexion valide. |
| Autoriser RELATED | Autorise le rattachement des messages d'erreur ICMP aux sessions existantes. |
| Exemple de règles spécifiques à une application | Description de l'exemple |
|---|---|
| Autoriser le trafic Microsoft Teams | N'autorise que le trafic lié à Teams. |
| Bloquer BitTorrent | Bloque toutes les applications de partage de fichiers pair-à-pair. |
| Autoriser Zoom et bloquer Skype | Affine l'accès aux applications de VoIP et de visioconférence. |
| Exemple de VPN et de chiffrement | Description de l'exemple |
|---|---|
| Autoriser le trafic VPN IPSec | Autorise les connexions VPN utilisant IPSec. |
| Bloquer SSL sur les ports non standard | Empêche le trafic chiffré sur les ports non approuvés. |
| Autoriser OpenVPN sur UDP 1194 | Autorise le trafic des tunnels OpenVPN. |
| Exemple de gestion du trafic | Description de l'exemple |
|---|---|
| Prioriser le trafic VoIP | Garantit la priorité maximale aux appels vocaux. |
| Limiter le streaming à 1 Mbps | Plafonne la bande passante des services de streaming. |
| Brider le réseau invité à 5 Mbps | Limite la bande passante du trafic non professionnel. |
| Exemple de règles de filtrage avancé | Description de l'exemple |
|---|---|
| Bloquer le trafic en provenance de certains pays | Refuse le trafic selon la géolocalisation. |
| DPI : bloquer les signatures de malwares | Inspecte et bloque les paquets correspondant à des schémas de malwares connus. |
| N'autoriser que le trafic avec des certificats TLS valides | Impose des contrôles stricts des certificats afin de bloquer le trafic SSL/TLS suspect. |
Questions fréquentes
Les bonnes pratiques de gestion d'un jeu de règles de pare-feu consistent notamment à auditer et à réexaminer régulièrement votre base de règles afin qu'elle reste à jour et efficace. Il est important de documenter toutes les modifications de règles et leur justification pour conserver un historique clair. Le contrôle d'accès basé sur les rôles (RBAC) permet de restreindre l'accès administratif aux seules personnes qui en ont besoin.
La suppression des règles redondantes ou masquées maintient le jeu de règles propre et efficace, et tester toute nouvelle règle dans un environnement de préproduction avant sa mise en production permet d'éviter les interruptions et les failles de sécurité.
Les revues de la base de règles de pare-feu doivent être menées au moins chaque trimestre afin que les politiques de sécurité restent efficaces et pertinentes. Les organisations opérant dans des environnements fortement réglementés ou à haut risque devraient toutefois envisager des audits mensuels. Le recours à des outils automatisés d'audit des règles de pare-feu aide à détecter les erreurs de configuration, à faire respecter l'hygiène des politiques et à maintenir une conformité continue sans surcharger les équipes informatiques.
Les erreurs de configuration des règles de pare-feu, comme les erreurs humaines, peuvent exposer des systèmes sensibles à des accès non autorisés, permettre à du trafic malveillant de contourner les défenses ou créer des goulets d'étranglement de performance en raison de règles contradictoires ou redondantes. Ces erreurs fragilisent la posture de sécurité de votre réseau et peuvent entraîner des violations coûteuses, des manquements à la conformité et des interruptions de service, en particulier dans les environnements d'entreprise complexes et multifournisseurs.