Comprenez le risque lié aux politiques. Posez vos questions sur les politiques en langage courant. Demander une démo →
Published:
FireMon Policy Analyzer – comprendre votre évaluation
by FireMon
Si vous lisez ce blog, c’est probablement que vous souhaitez en savoir plus sur FireMon Policy Analyzer ou que vous venez d’exécuter votre première évaluation et vous demandez comment tirer le meilleur parti de vos résultats. Dans les deux cas, nous sommes ravis de vous compter parmi nous. Pour rappel, à l’intention de celles et ceux qui ne connaissent pas Policy Analyzer, il s’agit d’une solution gratuite d’évaluation des politiques de sécurité des pare-feu qui confronte la configuration et la base de règles de votre pare-feu aux bonnes pratiques de FireMon afin de réduire les risques liés aux politiques. En quelques minutes, Policy Analyzer produit un rapport de diagnostic décrivant la posture de sécurité d’un pare-feu unique de votre environnement, avec les points d’attention clés et des recommandations de remédiation. Nous vous invitons à l’essayer par vous-même Vous avez donc exécuté votre premier rapport, mais vous vous demandez par où commencer. Le tableau de bord offre une représentation visuelle de l’état général des politiques au sein de ce pare-feu précis. La partie supérieure du rapport vous donne une vue d’ensemble de l’état de santé de votre pare-feu. Elle débute par le nombre total d’avertissements identifiés et un score Security Concern Index (SCI), un score de complexité de l’équipement, puis affiche six résultats clés :
- Avertissements de permissivité excessive
- Avertissements d’accès à risque
- Avertissements de nettoyage
- Avertissements de qualité des politiques
- Avertissements de durcissement constructeur
- Avertissements d’accès distant
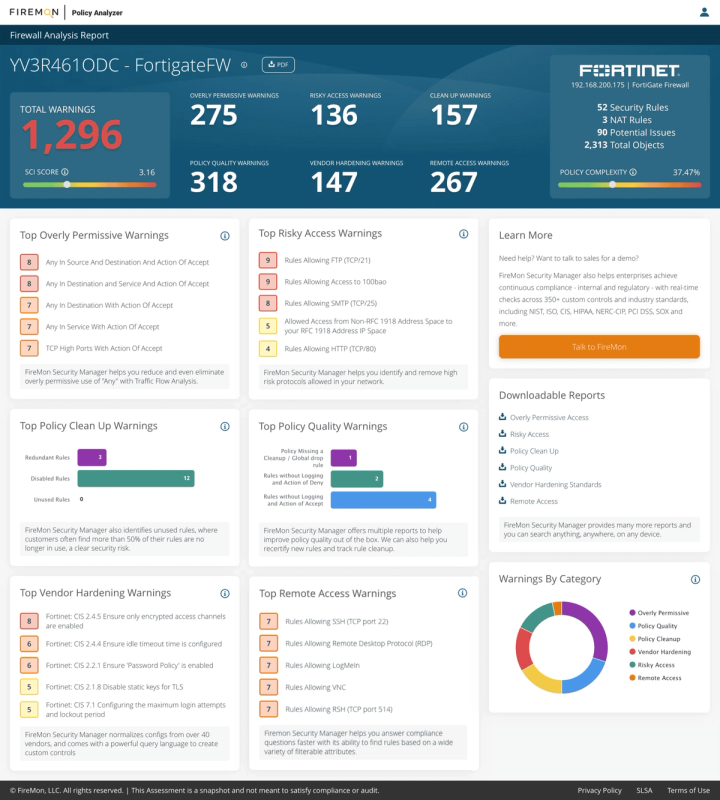
Chacun des six résultats clés est détaillé dans des tuiles réparties dans le tableau de bord, et vous pouvez télécharger des rapports assortis de recommandations de remédiation fondées sur ces informations (côté droit de l’écran). Vous trouverez ci-dessous une description détaillée de ces « résultats clés ». Pour l’analyse du rapport, nous estimons que plus c’est simple, mieux c’est. Le vert correspond aux avertissements de faible gravité, le jaune à une gravité modérée et le rouge à une gravité élevée. Ces couleurs sont reprises dans l’ensemble de votre rapport, afin que vous sachiez rapidement où porter votre attention. Nos clients actuels utilisent le Security Concern Index (SCI) pour suivre les progrès dans le temps. Pour voir comment cela fonctionne, téléversez à nouveau la configuration de votre pare-feu après avoir appliqué certaines des modifications recommandées, et observez l’amélioration de votre score. Le SCI correspond à la somme des valeurs de gravité de tous les contrôles uniques en échec, rapportée à la somme des valeurs de gravité de tous les contrôles uniques réussis ou en échec, multipliée par 10 et arrondie à deux décimales. La complexité des politiques constitue également un indicateur utile de risque potentiel. Chaque nouveau composant — membre de groupe, hôte, réseau ou service — accroît la complexité de l’équipement. Plus la complexité de l’équipement est élevée, plus le risque d’erreur de configuration est important. Vous pouvez également télécharger un rapport détaillant les principaux résultats en échec pour chaque test, avec des recommandations de correction. Ces rapports sont similaires à ceux fournis dans notre produit d’entreprise, Security Manager, et sont configurés pour afficher un résumé, les échecs par gravité et jusqu’à 3 résultats par politique. (Les résultats peuvent être très volumineux sur certains pare-feu.)
Principaux avertissements de permissivité excessive :
- Les bonnes pratiques limitent l’usage de « Any avec Accept ». Les règles trop permissives font l’objet de plusieurs tests spécifiques portant sur les combinaisons de « Any » et « Accept », ainsi que d’autres tests concernant le TCP avec des ports hauts ou une adresse réseau trop large.
Principales règles avec accès à risque :
- Les bonnes pratiques limitent l’usage du texte en clair et d’autres protocoles à haut risque.
Principales catégories de nettoyage des politiques :
- Les règles redondantes, masquées et désactivées, ou les règles trop complexes, accroissent le risque pesant sur votre posture de sécurité. Dans certains cas, vous pouvez avoir une bonne raison de conserver des règles désactivées ; elles ne doivent toutefois pas être maintenues sans objectif précis. Les chiffres de cette tuile représentent la somme des règles en échec pour chaque catégorie.
Principaux problèmes de qualité des politiques :
- Les bonnes pratiques exigent que la journalisation soit activée sur les règles, que les propriétaires soient identifiés et la justification documentée, et qu’une règle furtive (stealth rule) soit en place pour empêcher toute communication vers le pare-feu depuis des hôtes non autorisés. Les chiffres de cette tuile indiquent la somme des règles en échec pour chaque catégorie.
Problèmes de durcissement constructeur :
- De nombreuses bonnes pratiques sont propres à la configuration du constructeur du pare-feu, par exemple le « nombre de tentatives échouées avant verrouillage », entre autres.
Règles avec accès distant :
- Les protocoles réseau autorisant l’accès distant doivent être limités à des serveurs spécifiques et, dans certains cas, supprimés totalement, selon la politique de votre entreprise.
Maintenant que vous avez essayé Policy Analyzer et examiné quelques rapports, vous vous demandez sans doute comment appréhender plus complètement votre environnement dans son ensemble, et non un seul pare-feu. Le passage à la solution complète FireMon Security Manager vous apportera également une vue d’ensemble des données d’utilisation des pare-feu en plus des données de configuration, des évaluations et rapports de conformité aux normes du secteur (PCI, NERC-CIP, GDPR et autres), l’analyse des flux de trafic (TFA) pour planifier la remédiation, ainsi que l’automatisation des cas d’usage de changement. Nous vous invitons à utiliser le bouton « Talk to FireMon » du tableau de bord, qui vous permet de saisir un commentaire expliquant l’objet de votre demande et vous met en relation avec un interlocuteur chez FireMon. Vous pouvez également nous contacter ici pour toute question.