Comprenda el riesgo de sus políticas. Haga preguntas sobre políticas en lenguaje natural. Solicitar un demo →
Published:
Lista de verificación de seguridad de red para empresas
by FireMon
Proteger su red no es solo una buena práctica, es una necesidad. Las amenazas cibernéticas se vuelven más sofisticadas cada día y los atacantes no se detienen. Ya se trate de ransomware, amenazas internas o controles de seguridad de acceso mal configurados, las brechas en la seguridad pueden provocar pérdidas financieras, daños a la reputación y multas regulatorias. Una estrategia sólida no consiste únicamente en tapar agujeros; se trata de gestionar los riesgos de forma proactiva. Esta lista de verificación de seguridad de red expone lo que toda empresa debe hacer para anticiparse a las amenazas y mantener sus sistemas protegidos.
Puntos clave:
- Una lista de verificación de seguridad de red robusta ayuda a las empresas a mitigar de forma proactiva las amenazas cibernéticas antes de que se agraven.
- Los controles de acceso adecuados y la segmentación de la red constituyen la base de una defensa perimetral y una seguridad interna eficaces.
- El monitoreo continuo y la detección automatizada de amenazas permiten responder en tiempo real a las vulnerabilidades, minimizando la exposición al riesgo.
- Las evaluaciones de seguridad estructuradas aportan información crítica durante las actualizaciones de sistemas, las revisiones de cumplimiento y tras los incidentes de seguridad, para mantener la preparación defensiva.
- FireMon simplifica la gestión de la postura con soluciones automatizadas para proteger entornos complejos frente a amenazas en evolución.
Configure su sistema de control de acceso y autenticación
El control de autorización y los mecanismos de autenticación son la primera defensa de los recursos de su empresa. Implementar políticas estrictas y métodos de verificación avanzados puede evitar posibles brechas de seguridad de datos.
Defina niveles de acceso basados en roles
No todos en su organización necesitan acceso a todo, y los permisos sin restricciones pueden generar vulnerabilidades. Implementar el control de acceso basado en roles (RBAC) garantiza que los usuarios solo puedan ver lo que corresponde a sus responsabilidades laborales, lo que reduce el riesgo de exposición innecesaria y de posibles brechas de seguridad. Auditar periódicamente los roles y permisos de los usuarios es esencial para evitar la acumulación de privilegios, es decir, cuando los empleados acumulan permisos excesivos u obsoletos con el tiempo. Establezca un proceso formal para actualizar el acceso cuando los empleados cambien de puesto o dejen la organización. Considere adoptar el principio de privilegio mínimo (PoLP) junto con RBAC para otorgar a los usuarios el nivel mínimo de acceso necesario para realizar sus tareas de manera eficaz.
Establezca requisitos de contraseñas seguras
Los requisitos de contraseñas seguras son un aspecto fundamental del control de acceso y la autenticación. Aplique políticas que exijan contraseñas de al menos 12-16 caracteres que incluyan una combinación de letras mayúsculas y minúsculas, números y caracteres especiales. Implemente mecanismos de bloqueo de cuentas para prevenir ataques de fuerza bruta, deshabilitando temporalmente las cuentas tras varios intentos fallidos de inicio de sesión. Fomente o exija el uso de gestores de contraseñas para ayudar a los usuarios a generar y almacenar de forma segura credenciales complejas y únicas. Además, establezca políticas de expiración que requieran actualizaciones periódicas para evitar la reutilización prolongada de datos de acceso comprometidos. Educar a los usuarios sobre la higiene de seguridad y probar periódicamente la solidez de las contraseñas son aspectos esenciales de una postura sólida en entornos empresariales.
Implemente la verificación multifactor
La autenticación multifactor (MFA) es esencial para proteger los sistemas críticos frente al robo de credenciales y el acceso no autorizado. Implemente MFA en todos los sistemas y aplicaciones empresariales, exigiendo a los usuarios al menos dos formas de verificación antes de conceder el acceso. Esto puede incluir algo que saben (una contraseña), algo que tienen (un token de hardware o una aplicación de autenticación) y algo que son (datos biométricos). La MFA reduce significativamente la probabilidad de acceso no autorizado, incluso si las contraseñas se ven comprometidas. Asegúrese de que sus sistemas sean compatibles con diversos métodos de autenticación para adaptarse a distintos casos de uso y preferencias de los usuarios, y revise periódicamente su implementación para identificar brechas y ampliar la cobertura cuando sea necesario.
Mapee los flujos de trabajo de identidad de usuario
Mapear los flujos de trabajo de identidad de usuario es esencial para garantizar que los derechos de acceso se gestionen adecuadamente durante todo el ciclo de vida de la identidad. Automatice los procesos de aprovisionamiento y desaprovisionamiento para otorgar o revocar permisos según sea necesario cuando los usuarios se incorporan, se van o cambian de función dentro de la organización. Esto reduce el riesgo de cuentas huérfanas que podrían ser explotadas por actores maliciosos. Las auditorías periódicas de los flujos de trabajo de identidad de usuario ayudan a detectar anomalías, como intentos de acceso no autorizado o escalamiento de privilegios. Integrar los límites de permisos de la gestión de identidades y accesos (IAM) con los sistemas de recursos humanos puede agilizar su revisión y garantizar un control preciso en todos los recursos. Documentar y perfeccionar los procesos con base en sus hallazgos reforzará aún más su postura de seguridad.
Asegure su infraestructura de red
Mantener una infraestructura de red segura requiere más que implementar firewalls y cifrado: exige un enfoque estratégico basado en protocolos robustos de seguridad de red. Implementar los protocolos adecuados ayuda a proteger la columna vertebral de su entorno de TI, minimizando la exposición a posibles amenazas. Al estructurar y segmentar su red de manera eficaz, puede limitar la propagación de malware, detectar intentos de acceso no autorizado y mejorar su seguridad general. Las siguientes cuatro mejores prácticas describen los pasos críticos que debe seguir para fortalecer su infraestructura de red frente a amenazas en evolución.
1. Optimice las reglas del firewall
Su firewall es su primera línea de defensa, pero no es una herramienta que se configura y se olvida. Revise periódicamente las reglas del firewall para eliminar aquellas obsoletas o demasiado permisivas que introducen riesgo. Las herramientas de automatización, como las herramientas de monitoreo de seguridad de red, pueden agilizar este proceso y garantizar que las políticas sigan siendo eficaces.
2. Divida las redes en zonas de seguridad
Minimice el impacto de una posible brecha de seguridad al segmentar su red. Las redes de área local virtuales (VLAN) y la microsegmentación aplican un control de acceso estricto, garantizando que los sistemas sensibles (como las bases de datos financieras) queden aislados del tráfico general de la red.
3. Habilite el acceso remoto seguro
Dado que el trabajo remoto llegó para quedarse, las redes privadas virtuales (VPN) con cifrado sólido, las medidas de seguridad de endpoints y las soluciones de Zero Trust Network Access (ZTNA) son imprescindibles. Monitoree los registros de acceso remoto para detectar anomalías antes de que se conviertan en amenazas.
4. Blinde las redes inalámbricas
Asegurar las redes inalámbricas evita el acceso no autorizado y la interceptación de datos. Use cifrado WPA3 para las redes Wi-Fi, deshabilite los protocolos inseguros y restrinja el acceso a los dispositivos de red autorizados mediante el filtrado de direcciones MAC. Rote periódicamente las credenciales de Wi-Fi y busque puntos de acceso no autorizados.Obtenga más información sobre lagestión de seguridad de red y cómo optimizar sus políticas de seguridad.
Implemente el monitoreo y la detección de seguridad
El monitoreo proactivo es clave para identificar y mitigar las amenazas antes de que se agraven. Implemente la detección de amenazas en tiempo real para mejorar los tiempos de respuesta. Anticípese con un monitoreo de seguridad de red eficaz para rastrear y mitigar los riesgos de seguridad. Utilice soluciones de monitoreo avanzadas, como sistemas de detección y prevención de intrusiones (IDPS), herramientas de gestión de información y eventos de seguridad (SIEM) y análisis de comportamiento, para anticiparse a las amenazas en evolución. Asegúrese de que su infraestructura de monitoreo sea capaz de analizar patrones de tráfico, identificar intentos de acceso no autorizado y correlacionar eventos entre múltiples sistemas. Actualice periódicamente sus herramientas de monitoreo y ajuste las reglas de detección para mantener su eficacia frente a amenazas nuevas y sofisticadas.
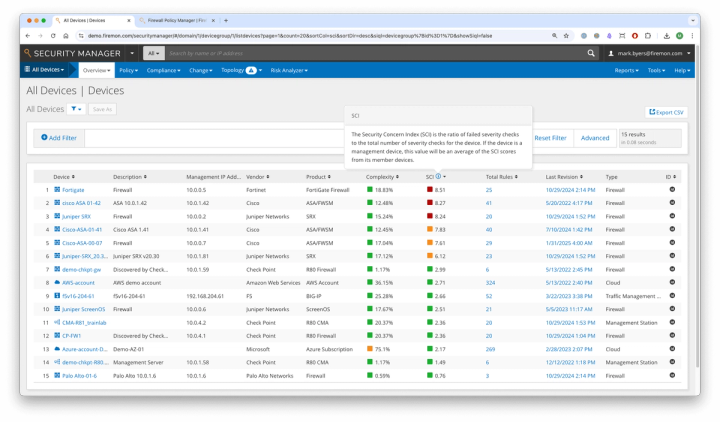
Implemente sistemas de detección y prevención de intrusiones (IDPS)
Un IDPS sólido es un componente crítico de cualquier estrategia integral de seguridad de red. Estos sistemas monitorean continuamente el tráfico de red, las aplicaciones y los sistemas en busca de señales de actividad maliciosa o violaciones de políticas. Al configurar alertas en tiempo real, los equipos de seguridad pueden recibir notificaciones inmediatas de posibles brechas de seguridad o comportamientos sospechosos. Implementar soluciones tanto basadas en red como basadas en host proporciona una cobertura integral en todos los segmentos de su entorno de TI. Revise y actualice periódicamente las reglas de detección para garantizar que el sistema siga siendo eficaz frente a nuevos vectores de ataque. Además, integre el IDPS con su marco de monitoreo más amplio, como las soluciones SIEM, para mejorar la visibilidad y agilizar las tareas de respuesta a incidentes.
Centralice la recopilación de registros con SIEM
Centralizar la recopilación de registros mediante un sistema SIEM es crucial para una detección integral de amenazas y para los informes de cumplimiento continuo. Agregar registros de diversas fuentes, como firewalls, servidores, aplicaciones y endpoints, permite una correlación y un análisis exhaustivos. Las herramientas de análisis automatizado pueden detectar patrones y anomalías que podrían indicar una brecha de seguridad. Revisar periódicamente los registros y refinar las consultas de búsqueda ayuda a mejorar la precisión de la detección. Las soluciones SIEM también desempeñan un papel vital en las investigaciones forenses, ya que permiten a los equipos de seguridad rastrear los incidentes hasta su origen. Asegúrese de que su sistema esté configurado para conservar los registros durante un período adecuado, según sus requisitos de cumplimiento y las políticas de la organización.
Revise los patrones de tráfico
Comprender y analizar los patrones normales de tráfico de red es esencial para identificar anomalías que puedan indicar actividad maliciosa. El monitoreo periódico ayuda a establecer una línea base de actividad legítima, lo que facilita la detección de transferencias de datos inusuales, intentos de inicio de sesión no autorizados o tráfico de alto volumen desde fuentes desconocidas. Implemente herramientas automatizadas que utilicen aprendizaje automático y análisis de comportamiento para detectar desviaciones respecto de los patrones esperados. Realice revisiones rutinarias de los registros de tráfico y genere informes para identificar tendencias, picos o irregularidades que ameriten una investigación más profunda. Un análisis de tráfico constante mejora la visibilidad general y ayuda a garantizar la detección oportuna de posibles amenazas de seguridad.
Planifique las respuestas a incidentes
Un plan de respuesta a incidentes es un elemento crítico de su estrategia de seguridad de red, ya que garantiza que su organización esté preparada para responder con rapidez y eficacia a los ciberataques. Este plan debe definir con claridad los roles, las responsabilidades, los protocolos de escalamiento y los manuales predefinidos para distintos tipos de incidentes. Los ejercicios de simulación periódicos y las simulaciones en vivo ayudan a mantener bien preparados a los equipos de respuesta y permiten a las organizaciones identificar deficiencias en sus planes. Las revisiones posteriores a los incidentes son igualmente importantes, ya que ofrecen información valiosa que puede utilizarse para reforzar las estrategias de respuesta existentes. Perfeccionar continuamente su plan de respuesta a incidentes garantiza que su equipo esté capacitado para afrontar amenazas nuevas y en evolución con confianza y precisión.
Proteja los datos de su empresa
La protección de datos es esencial para el cumplimiento normativo y para mantener la continuidad del negocio. Implemente medidas para evitar el acceso no autorizado y las fugas de datos, y asegúrese de que sus políticas de seguridad se alineen con las mejores prácticas descritas enauditorías de cumplimiento.
Aplique estándares de cifrado
Cifrar los datos confidenciales es una parte fundamental de la protección de la información crítica para el negocio frente a accesos no autorizados y amenazas cibernéticas. Asegúrese de que todos los datos en reposo y en tránsito estén protegidos mediante estándares de cifrado avanzado (AES-256) para resguardarlos ante brechas de seguridad. Para las comunicaciones seguras, exija el uso de los protocolos secure socket layer (SSL) y transport layer security (TLS) en todas las aplicaciones empresariales, comunicaciones por correo electrónico y transferencias de archivos. Además, revise periódicamente las políticas de cifrado para alinearlas con los estándares de seguridad y los requisitos regulatorios en evolución.
Programe respaldos periódicos
La pérdida de datos puede paralizar las operaciones del negocio, lo que convierte a los respaldos periódicos en un componente crítico de su estrategia de seguridad. Implemente un calendario estructurado que incluya capturas frecuentes de los datos críticos almacenados en múltiples ubicaciones, incluidos entornos de cloud híbrido seguro y almacenamiento sin conexión y aislado. Pruebe periódicamente los procesos de restauración de respaldos para verificar la integridad de los datos y garantizar una recuperación rápida en caso de una falla del sistema, un ciberataque o una eliminación accidental. Utilice soluciones de respaldo automatizadas para minimizar la intervención manual y reducir el riesgo de corrupción de datos.
Clasifique los datos por sensibilidad
No todos los datos son iguales, y tratarlos como si lo fueran puede exponer a su empresa a riesgos innecesarios. Establezca un marco de clasificación de datos para categorizar la información según su sensibilidad, por ejemplo: pública, interna, confidencial y altamente confidencial. Aplique las medidas de protección adecuadas según estas clasificaciones, asegurando que los datos altamente sensibles estén cifrados, con acceso controlado y monitoreados continuamente ante actividad no autorizada. Implemente herramientas de prevención de pérdida de datos (DLP) para aplicar políticas de forma automática e impedir que la información confidencial se comparta o se acceda de manera indebida.
Restrinja el acceso al almacenamiento
El acceso irrestricto a los datos aumenta el riesgo de fugas, amenazas internas y modificaciones no autorizadas. Aplique políticas estrictas de control de acceso para limitar quién puede ver, modificar o compartir los datos almacenados en los sistemas empresariales. Audite periódicamente los permisos de almacenamiento y los registros de acceso para detectar anomalías, eliminar privilegios innecesarios y evitar la exposición de datos. Además, implemente la autenticación multifactor (MFA) para el acceso a los sistemas de almacenamiento críticos y así reforzar aún más la seguridad.
Fortalezca la seguridad de sus sistemas y software
Garantizar que sus sistemas y software estén actualizados y correctamente configurados permite mitigar las vulnerabilidades que explotan los ciberdelincuentes. Realice evaluaciones de riesgo de forma rutinaria para identificar y abordar las brechas de seguridad de manera proactiva.
Automatice las actualizaciones de software y de seguridad
Automatizar las actualizaciones de software y de seguridad es esencial para anticiparse a las amenazas emergentes. Las vulnerabilidades sin parchear son un objetivo principal para los atacantes que buscan explotar sistemas y aplicaciones desactualizados. Implemente soluciones automatizadas de gestión de parches para agilizar el proceso de actualización de sistemas operativos, aplicaciones y herramientas de seguridad. Programar actualizaciones periódicas minimiza el tiempo de inactividad y garantiza que los parches críticos se apliquen sin demora. La automatización también ayuda a eliminar el riesgo de error humano, que puede producirse durante las actualizaciones manuales. Supervise y verifique continuamente que las actualizaciones disponibles se apliquen correctamente en todos los sistemas.
Fortalezca los sistemas operativos
El fortalecimiento de sus sistemas operativos implica deshabilitar servicios innecesarios, restringir privilegios administrativos y aplicar políticas de seguridad estrictas. Al reducir la superficie de ataque, puede limitar significativamente las vías por las cuales los atacantes pueden comprometer su entorno. La implementación de líneas base de seguridad adaptadas a las necesidades de su organización garantiza la coherencia en todos los dispositivos. Revisar y actualizar periódicamente los ajustes de configuración es esencial para mantener una postura sólida. Además, implementar listas blancas de aplicaciones, aplicar políticas de contraseñas robustas y utilizar firewalls para bloquear accesos no autorizados refuerzan aún más sus defensas. Documente todos los procedimientos de fortalecimiento y evalúe continuamente su eficacia mediante auditorías periódicas.
Analice periódicamente las vulnerabilidades de las aplicaciones
El análisis de vulnerabilidades proactivo es fundamental para identificar debilidades antes de que los atacantes las exploten. Realice periódicamente análisis automatizados de vulnerabilidades en sus aplicaciones, infraestructura de red y dispositivos conectados. Complemente estos esfuerzos con pruebas de penetración anuales para evaluar la resiliencia de sus sistemas frente a ataques del mundo real. Mantenga actualizadas sus herramientas de análisis y asegúrese de que estén configuradas para detectar tanto amenazas conocidas como emergentes. Implemente un proceso para priorizar las vulnerabilidades identificadas según su gravedad e impacto potencial. Documente los hallazgos y las acciones de remediación, e incorpore las lecciones aprendidas a su estrategia de seguridad más amplia.
Instale protecciones de endpoints
La protección de endpoints es esencial para monitorear y defender todos los dispositivos conectados a su red. Implemente soluciones de detección y respuesta de endpoints (EDR) para obtener visibilidad en tiempo real de posibles amenazas y anomalías. Las herramientas antivirus de próxima generación (NGAV) ofrecen capacidades avanzadas, como el análisis de comportamiento y el aprendizaje automático, para detectar ataques sofisticados. Asegúrese de que las soluciones de seguridad de endpoints se implementen de manera uniforme en todos los dispositivos, incluidos servidores, estaciones de trabajo, dispositivos móviles y activos IoT. Actualice y mantenga periódicamente las herramientas de protección de endpoints para mejorar su eficacia. Implemente políticas que restrinjan las instalaciones de software no autorizado y exijan el cifrado de datos en todos los dispositivos.
Establezca políticas y procedimientos de seguridad: pasos clave
Desarrollar políticas de seguridad de red y procedimientos claros es fundamental para mantener una postura consistente y sólida. Sus políticas deben abarcar desde el control de acceso y la protección de datos hasta la respuesta a incidentes y la gestión de cambios. Asegúrese de que todos los empleados conozcan estas políticas y comprendan sus responsabilidades. Revise y actualice periódicamente sus políticas para reflejar la evolución de las amenazas, los avances tecnológicos y los cambios en los requisitos regulatorios. Documente con claridad los procedimientos para reportar incidentes, gestionar cuentas privilegiadas y responder ante presuntas brechas de seguridad. Ofrecer lineamientos claros y accionables ayuda a fomentar una cultura consciente de la seguridad en toda la organización. Siga estos cuatro pasos:
1. Cree documentación de seguridad
Una documentación integral es la base de una gestión de seguridad consistente y eficaz. Establezca lineamientos que cubran todos los aspectos de su estrategia, asegurando que su documentación sea de fácil acceso para las partes interesadas pertinentes y se actualice periódicamente para reflejar los cambios en su arquitectura de red, sus herramientas de seguridad y sus requisitos de cumplimiento. Una documentación bien mantenida no solo respalda las operaciones diarias, sino que también aporta información valiosa durante las auditorías y las investigaciones de incidentes. Fomente una cultura de documentación exhaustiva para reforzar la resiliencia de seguridad general de su organización.
2. Programe capacitaciones para los empleados
El error humano es una de las principales causas de las brechas de seguridad, lo que convierte la capacitación de los empleados en un componente crítico de su estrategia de defensa. Ofrezca periódicamente sesiones que cubran las mejores prácticas más recientes de ciberseguridad, la concientización sobre phishing, las tácticas de ingeniería social y el comportamiento seguro en línea. Adapte los programas a los roles y responsabilidades específicos dentro de su organización, asegurando que todos estén preparados para reconocer y responder a posibles amenazas. Complemente la capacitación con ataques de phishing simulados para medir su eficacia y reforzar el aprendizaje. Actualice continuamente los materiales para reflejar los riesgos emergentes y los estándares de seguridad en evolución.
3. Defina protocolos de emergencia
Definir protocolos de emergencia garantiza que su organización esté preparada para responder con rapidez y eficacia durante un ciberataque o un incidente de seguridad. Establezca un plan claro de respuesta a incidentes que detalle los roles y responsabilidades de cada miembro del equipo, los procedimientos de escalamiento y los canales de comunicación. Cree manuales detallados para distintos escenarios de ataque, incluidos ransomware, brechas de seguridad de datos y amenazas internas. Realice periódicamente ejercicios de mesa y simulaciones a gran escala para evaluar la eficacia de su plan de respuesta. Perfeccione continuamente sus protocolos con base en las lecciones aprendidas de incidentes previos y en la evolución del panorama de amenazas. Una planificación de emergencia eficaz minimiza los daños y acelera la recuperación.
4. Gestión de cambios y registros de auditoría
Los procesos de gestión de cambios son esenciales para mantener el control sobre las configuraciones de red, las implementaciones de software y las políticas de seguridad. Implemente un procedimiento formalizado para solicitar, revisar, aprobar y documentar todos los cambios realizados en sus sistemas. Mantener registros de auditoría aporta información valiosa sobre quién realizó los cambios, cuándo se hicieron y por qué. Realice auditorías periódicas para detectar cambios no autorizados o desviaciones respecto de las configuraciones aprobadas. Incorporar herramientas automatizadas de gestión de cambios puede agilizar este proceso y mejorar la precisión. Revisar y perfeccionar continuamente sus procedimientos de gestión de cambios garantiza la rendición de cuentas y la coherencia en toda su infraestructura de red.
Siga estas mejores prácticas de seguridad de red
Adherirse a las mejores prácticas de seguridad de red fortalece la capacidad de su empresa para defenderse de las amenazas cibernéticas.
Mejore su postura de seguridad de red con FireMon
La seguridad de red no es un proyecto puntual: es un proceso continuo. Las soluciones de FireMon ayudan a las empresas a automatizar la gestión de políticas de seguridad, obtener visibilidad en tiempo real y mitigar el riesgo de forma proactiva. Con monitoreo continuo del cumplimiento y optimización de políticas, FireMon garantiza que su postura de seguridad se mantenga sólida en un panorama de amenazas en constante evolución. ¿Necesita ayuda para comenzar? Agende un demo hoy mismo para conocer cómo FireMon puede agilizar su lista de verificación de seguridad de red y fortalecer su postura.
| Mejores prácticas de seguridad de red | Cómo impactan las mejores prácticas en las empresas |
|---|---|
| Crear respaldos para la recuperación ante desastres | Mantenga respaldos periódicos de los datos críticos y almacene copias en ubicaciones externas seguras. Pruebe con frecuencia los procesos de respaldo y recuperación para garantizar la integridad de los datos. |
| Utilice un administrador de contraseñas | Motive a los empleados a usar administradores de contraseñas para generar y almacenar de forma segura contraseñas complejas. Esto reduce el riesgo de robo de credenciales y de reutilización de contraseñas. Los administradores de contraseñas son herramientas de seguridad de red esenciales para mantener una buena higiene de contraseñas. |
| Implemente capacitación de seguridad periódica | Refuerce la concienciación sobre seguridad mediante programas de capacitación continua. Las campañas simuladas de phishing y los escenarios reales ayudan a los empleados a reconocer las amenazas y responder a ellas de manera eficaz. |
| Mantenga la documentación actualizada | Todas las políticas de seguridad y los documentos de procedimientos deben actualizarse para reflejar las amenazas en evolución y las mejores prácticas del sector. Las revisiones periódicas aseguran la alineación con los requisitos de cumplimiento. |