Comprenda el riesgo de sus políticas. Haga preguntas sobre políticas en lenguaje natural. Solicitar un demo →
Published:
Ejemplos de reglas de firewall: una guía
by FireMon
Los ejemplos de reglas de firewall no son solo listas técnicas áridas: son la base de una red segura y resiliente. Cuando se comprende cada tipo de regla y se aplican buenas prácticas inteligentes, su equipo está mejor preparado para enfrentar las ciberamenazas actuales, que cambian con rapidez, y mantener la red protegida.Es importante utilizar herramientas automatizadas de gestión de reglas para que los esfuerzos de seguridad sean realmente eficaces. Las auditorías periódicas de reglas y un monitoreo constante pueden evitar que errores menores se conviertan en grandes problemas. Una configuración de firewall bien mantenida ayuda a que todo funcione sin contratiempos, y prestar mucha atención a los errores de configuración garantiza que los riesgos ocultos se detecten a tiempo.Esta guía desglosa los tipos de reglas de firewall, por qué son importantes y cómo gestionarlas de forma eficiente, especialmente en entornos empresariales donde la complejidad puede crecer rápidamente.Puntos clave
- Las bases de reglas de firewall son fundamentales para aplicar las políticas de seguridad y evitar el acceso no autorizado en las redes empresariales.
- Las reglas de firewall débiles o mal configuradas pueden derivar en violaciones de cumplimiento, interrupciones del servicio y un aumento de la superficie de ataque.
- Los distintos tipos de reglas de firewall —de acceso, NAT, inspección de estado y más— cumplen propósitos específicos para asegurar el flujo de tráfico.
- Las auditorías periódicas, la optimización de reglas y las herramientas automatizadas ayudan a reducir la complejidad y mejorar la eficiencia de las reglas.
- FireMon convierte la gestión de reglas de firewall en un proceso ágil al automatizar las revisiones de políticas, identificar errores de configuración y dar soporte a entornos multiproveedor.
¿Qué es una base de reglas de firewall?
Una base de reglas de firewall es el conjunto completo de parámetros que determinan cómo se gestiona el tráfico de red. Estas reglas se evalúan en secuencia y funcionan como instrucciones para decidir si permitir, bloquear o restringir en función de criterios predefinidos. Cada conjunto de reglas de firewall incluye detalles como las direcciones IP de origen y destino, los puertos, los protocolos y si la acción debe ser permitir o denegar el tráfico. Algunos ejemplos de reglas de firewall son:
- Permitir el tráfico entrante HTTP y HTTPS
- Denegar todo el resto del tráfico entrante
- Permitir el acceso SSH desde una IP específica
- Permitir el acceso a la base de datos desde el servidor de aplicaciones
- Permitir todo el tráfico interno dentro de la red privada
Piense en la base de reglas como el manual de estrategias del firewall: aplica las políticas de seguridad de red de su organización al controlar qué entra, qué sale y qué permanece completamente bloqueado. En entornos complejos, las bases de reglas pueden contener cientos o miles de reglas entrantes y salientes, lo que hace esencial una organización y priorización adecuadas. Un conjunto bien estructurado no solo fortalece su postura de seguridad, sino que también mejora el rendimiento al eliminar evaluaciones de reglas innecesarias y reducir la sobrecarga. Cuando se configura correctamente, se convierte en una de las herramientas más potentes para defender el perímetro de su red.
Por qué las reglas de firewall son fundamentales para la seguridad empresarial
Las reglas de firewall son la columna vertebral del sistema de defensa de una red. Controlan qué datos entran, salen o se bloquean por completo. Incluso un firewall robusto puede quedar inservible sin las configuraciones correctas.Consecuencias de unas reglas de firewall débiles:
- Mayor exposición al malware y a los ataques de ransomware
- Exfiltración de datos no autorizada
- Violaciones de cumplimiento y posibles multas
- Interrupciones del servicio y degradación del rendimiento de la red
- Mayor riesgo de amenazas internas
Beneficios de unos conjuntos de reglas de firewall correctamente configurados
Los conjuntos de reglas de firewall bien definidos son esenciales para cualquier organización que se tome en serio la ciberseguridad. Estas reglas garantizan que solo pase el tráfico autorizado, lo que reduce la probabilidad de amenazas externas. También ayudan a mejorar el rendimiento de la red al detener accesos innecesarios o basura.Además, un proceso sólido para configurar las reglas de firewall es clave para cumplir con estándares como PCI DSS, HIPAA y GDPR. Cuando sus reglas están claramente documentadas e implementadas correctamente, las auditorías se desarrollan con mayor fluidez y es menos probable que termine con multas o evaluaciones reprobadas.
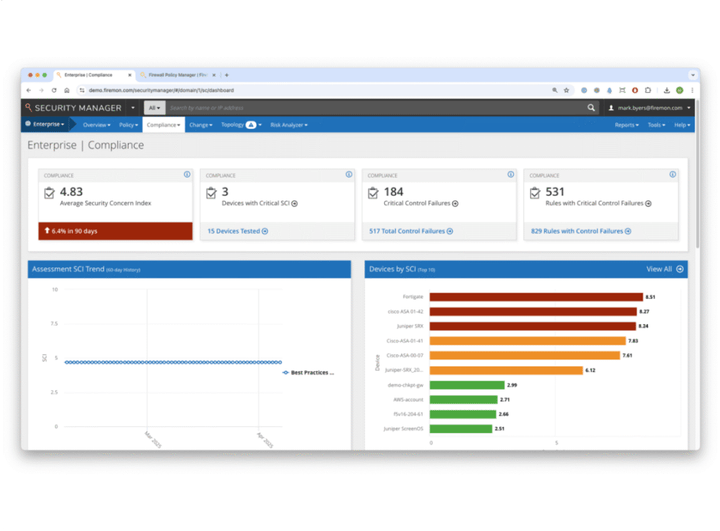
Y no olvidemos a su equipo de TI. Los conjuntos de reglas limpios y organizados reducen los dolores de cabeza al resolver problemas, ayudan a evitar interrupciones accidentales y facilitan la gestión de toda la red. Los conjuntos de reglas limpios y sin redundancias hacen que la resolución de problemas sea más manejable y evitan bloqueos accidentales o exposiciones derivadas de errores de configuración del firewall.
Ejemplos de reglas de firewall por tipo
Las reglas de firewall pueden clasificarse en varios tipos según su propósito y función. Antes de entrar en detalles, es importante señalar que los ejemplos de reglas eficaces dependen en gran medida de una optimización constante de las reglas de firewall. Simplificar y ajustar sus reglas con el tiempo ayuda a mantener el rendimiento y la seguridad sin complejidad innecesaria.A continuación, explicamos cada tipo y ofrecemos ejemplos concretos de reglas de firewall en tablas para ilustrar cómo funcionan, junto con explicaciones ampliadas para mayor claridad.
Reglas de acceso
Las reglas de acceso definen qué tipos de tráfico se permiten o deniegan en función de las direcciones IP, los puertos y los protocolos. Estas reglas constituyen la base de cualquier base de reglas de firewall y son esenciales para controlar el flujo entrante y saliente a un nivel granular.Las reglas de acceso comunes le permiten:
- Establecer reglas de permitir/denegar por IP
- Añadir controles de acceso específicos por puerto
- Adoptar el filtrado basado en protocolos
- Aplicar prácticas de uso habitual para segmentar las zonas de red internas
- Bloquear servicios innecesarios en el perímetro
A continuación se presentan algunos ejemplos comunes de reglas de acceso que muestran cómo se controla el tráfico según los rangos de IP, los puertos y los protocolos. Estas reglas ayudan a aplicar las políticas de seguridad al determinar exactamente qué tipos de comunicación se permiten o deniegan en los distintos segmentos de su red.
Reglas NAT
Las reglas de traducción de direcciones de red (NAT) son fundamentales para asignar direcciones IP internas a direcciones externas. Las reglas también permiten una comunicación segura y fluida entre las redes privadas y la internet pública. Al enmascarar las estructuras de red internas, NAT ayuda a preservar las direcciones IP y aporta una capa de seguridad. Puntos clave de las reglas NAT:
- NAT de origen (SNAT) para enmascarar las IP internas durante las conexiones salientes
- NAT de destino (DNAT) para dirigir el tráfico entrante hacia los recursos internos
- Reenvío de puertos para habilitar el acceso seguro a servicios internos específicos
- Soporte de balanceo de carga para garantizar alta disponibilidad y rendimiento en todos los recursos
Los siguientes ejemplos muestran cómo las reglas NAT gestionan el tráfico entre las redes internas y externas. Estas reglas ayudan a proteger las estructuras de IP internas, habilitan el acceso remoto seguro y dan soporte a servicios esenciales al asignar adecuadamente las direcciones IP y los puertos.
Reglas de inspección de estado
La inspección de estado, o filtrado dinámico de paquetes, va más allá de las reglas estáticas. Realiza un seguimiento de las conexiones activas y utiliza ese contexto para decidir si permitir o bloquear a los usuarios. Este enfoque mejora la seguridad al garantizar que solo pase el tráfico que forma parte de una sesión válida, sin saturar sus ejemplos de reglas de firewall ni complicar en exceso la configuración. Con las reglas de inspección de estado, las empresas pueden:
- Rastrear sesiones establecidas
- Permitir el tráfico de retorno sin reglas explícitas
- Proteger contra paquetes falsificados validando el estado de la sesión
Las reglas de inspección de estado van más allá del filtrado básico al rastrear el estado de las conexiones activas. Estos ejemplos ilustran cómo los firewalls usan el contexto de la conexión para permitir o bloquear tráfico, lo que mejora la seguridad sin requerir definiciones de reglas excesivas.
Reglas de seguimiento del estado de la conexión
Estas reglas amplían la inspección de estado al clasificar el tráfico en los estados NEW, ESTABLISHED, RELATED e INVALID, lo que permite un control preciso sobre los ciclos de vida de las conexiones y evita los intentos de acceso no autorizado. Los tipos de seguimiento del estado de la conexión incluyen:
- NEW: intentos iniciales de conexión.
- ESTABLISHED: sesiones en curso.
- RELATED: tráfico vinculado a sesiones existentes.
- INVALID: tráfico que no coincide con estados conocidos.
El seguimiento del estado de la conexión se apoya en la inspección de estado al clasificar el tráfico según su etapa del ciclo de vida. Los ejemplos a continuación muestran cómo se pueden aplicar reglas para gestionar conexiones nuevas, en curso, relacionadas o inválidas con mayor precisión y control.
Reglas específicas de aplicaciones
Las reglas específicas de aplicaciones ofrecen un filtrado avanzado basado en firmas a nivel de aplicación, con lo que controlan qué aplicaciones pueden acceder a una red. Estas reglas son esenciales para aplicar las políticas de la organización y reducir la exposición a aplicaciones riesgosas. Con las reglas específicas de aplicaciones, las empresas pueden:
- Aprovechar el filtrado con reconocimiento de aplicaciones
- Bloquear o permitir aplicaciones específicas
- Aplicar políticas para aplicaciones críticas del negocio
- Ayudar a bloquear el tráfico evasivo que usa puertos no estándar
Las reglas específicas de aplicaciones permiten que los firewalls identifiquen y controlen el tráfico según la aplicación en sí, no solo según los puertos o protocolos. Los ejemplos a continuación muestran cómo este enfoque favorece la productividad del negocio mientras reduce la exposición a aplicaciones riesgosas o que no cumplen las normas.
Reglas de VPN y cifrado
Las reglas de VPN y cifrado gestionan la tunelización segura y el tráfico cifrado. Son esenciales para las organizaciones que dependen del acceso remoto seguro o de VPN de sitio a sitio para salvaguardar la integridad y la confidencialidad de los datos. Las reglas de VPN y cifrado admiten:
- Paso de VPN
- Control del tráfico cifrado
- Túneles IPSec, SSL y OpenVPN
Las reglas de VPN y cifrado son clave para proteger los datos en tránsito, en especial para el acceso remoto y la comunicación de sitio a sitio. Los ejemplos a continuación destacan cómo estas reglas ayudan a aplicar prácticas seguras de tunelización y a evitar el uso indebido del tráfico cifrado.
Reglas de gestión del tráfico
Las reglas de gestión del tráfico se centran en la calidad de servicio (QoS) y la asignación de ancho de banda, lo que garantiza que las aplicaciones de misión crítica reciban prioridad y que la congestión de la red se reduzca al mínimo. Las reglas de gestión del tráfico incluyen:
- Etiquetado de QoS
- Limitación del ancho de banda
- Priorizar aplicaciones críticas (por ejemplo, VoIP, herramientas SaaS)
Las reglas de gestión del tráfico ayudan a garantizar que las aplicaciones críticas del negocio obtengan el ancho de banda que necesitan, a la vez que limitan el tráfico menos importante o no esencial. Los ejemplos a continuación muestran cómo priorizar el rendimiento y mantener la eficiencia de la red.
Reglas de filtrado avanzado
El filtrado avanzado aplica inspección profunda de paquetes (DPI), geovallado y controles contextuales. Estas reglas añaden una capa sofisticada de seguridad y bloquean amenazas que las reglas tradicionales podrían pasar por alto. El uso de reglas de filtrado avanzado permite:
- Filtrado basado en DPI
- Restricciones adicionales de geolocalización
- Detección de malware y de tráfico de comando y control
- Mitigación del riesgo geopolítico mediante el bloqueo a nivel de país o región
Las reglas de filtrado avanzado añaden una capa adicional de protección al analizar el tráfico más allá de los encabezados básicos. Mediante técnicas como la inspección profunda de paquetes y el filtrado por geolocalización, estas reglas ayudan a detectar amenazas sofisticadas y a aplicar controles de acceso más estrictos.
Simplifique la gestión de reglas de firewall con FireMon
Gestionar conjuntos complejos de reglas de firewall es una tarea considerable sin las herramientas adecuadas. FireMon lo facilita al ofrecer una gestión automatizada de reglas de firewall que revisa su configuración actual y brinda recomendaciones claras de mejora. Está diseñada para simplificar incluso los entornos más exigentes. Nuestra plataforma también supervisa su configuración para alinear todo con las mejores prácticas y las regulaciones. La gestión de políticas de FireMon funciona sin problemas con los principales proveedores y le brinda un único panel para gestionarlo todo. Sus análisis y herramientas visuales facilitan la detección de reglas duplicadas o contradictorias para que pueda reforzar la seguridad con rapidez. Con la optimización integrada de reglas de firewall, FireMon reduce el trabajo manual al encargarse automáticamente de tareas como la depuración de reglas y los informes de cumplimiento. Su supervisión de firewalls en tiempo real envía alertas instantáneas ante cualquier configuración incorrecta del firewall, lo que le ayuda a corregir los problemas antes de que se agraven.Solicite un demo hoy y vea cómo FireMon puede mejorar la gestión de reglas de firewall en su empresa.
| Ejemplo de reglas de acceso | Descripción del ejemplo |
|---|---|
| Permitir 192.168.1.0/24 a 10.0.0.5 TCP 80 | Permite el tráfico HTTP desde la subred local hacia un servidor web. |
| Denegar cualquiera a 10.0.0.0/24 TCP 23 | Bloquea el acceso Telnet a todos los dispositivos de una subred. |
| Permitir 172.16.0.0/16 a 10.0.0.10 TCP 443 | Permite el tráfico web seguro (HTTPS) desde una sucursal. |
| Ejemplo de reglas NAT | Descripción del ejemplo |
|---|---|
| DNAT 203.0.113.5:443 a 192.168.1.10:443 | Redirige las solicitudes HTTPS externas a un servidor interno. |
| SNAT 192.168.1.10 a 203.0.113.5 | Enmascara la IP interna con una IP pública para el tráfico saliente. |
| Reenvío de puerto 203.0.113.10:22 a 192.168.2.100:22 | Permite el acceso SSH a un host interno específico. |
| Ejemplo de inspección de estado | Descripción del ejemplo |
|---|---|
| Permitir sesiones TCP establecidas | Permite el tráfico entrante de conexiones salientes establecidas. |
| Descartar paquetes no válidos | Bloquea los paquetes que no coinciden con un estado de conexión existente. |
| Permitir RELATED, ESTABLISHED | Deja pasar el tráfico relacionado con una sesión válida o que forma parte de ella. |
| Ejemplo de seguimiento del estado de conexión | Descripción del ejemplo |
|---|---|
| Permitir NEW y ESTABLISHED | Permite conexiones nuevas y en curso. |
| Descartar INVALID | Bloquea los paquetes sin un estado de conexión válido. |
| Permitir RELATED | Permite que los mensajes de error ICMP se asocien a sesiones existentes. |
| Ejemplo de reglas específicas de aplicación | Descripción del ejemplo |
|---|---|
| Permitir el tráfico de Microsoft Teams | Habilita únicamente el tráfico relacionado con Teams. |
| Bloquear BitTorrent | Bloquea todas las aplicaciones de intercambio de archivos punto a punto. |
| Permitir Zoom y bloquear Skype | Ajusta con precisión el acceso a las aplicaciones de VoIP y videoconferencia. |
| Ejemplo de VPN y cifrado | Descripción del ejemplo |
|---|---|
| Permitir el tráfico de VPN IPSec | Permite las conexiones VPN que usan IPSec. |
| Bloquear SSL en puertos no estándar | Impide el tráfico cifrado en puertos no aprobados. |
| Permitir OpenVPN en UDP 1194 | Permite el tráfico de los túneles OpenVPN. |
| Ejemplo de gestión del tráfico | Descripción del ejemplo |
|---|---|
| Priorizar el tráfico de VoIP | Garantiza que las llamadas de voz tengan la máxima prioridad. |
| Limitar el streaming a 1 Mbps | Limita el ancho de banda de los servicios de streaming. |
| Limitar la red de invitados a 5 Mbps | Limita el ancho de banda del tráfico no corporativo. |
| Ejemplo de reglas de filtrado avanzado | Descripción del ejemplo |
|---|---|
| Bloquear el tráfico de países específicos | Deniega el tráfico según la geolocalización. |
| DPI: bloquear firmas de malware | Inspecciona y bloquea los paquetes que coinciden con patrones de malware conocidos. |
| Permitir únicamente el tráfico con certificados TLS válidos | Aplica verificaciones estrictas de certificados para bloquear el tráfico SSL/TLS sospechoso. |
Preguntas frecuentes
Las mejores prácticas para gestionar un conjunto de reglas de firewall incluyen auditar y revisar periódicamente su base de reglas para asegurar que se mantenga actualizada y eficaz. Documentar todos los cambios de reglas y su justificación es importante para mantener un registro claro. El control de acceso basado en roles (RBAC) ayuda a restringir el acceso administrativo únicamente a quienes lo necesitan.
Eliminar las reglas redundantes o sombreadas mantiene el conjunto de reglas limpio y eficiente, y probar cualquier regla nueva en un entorno de preproducción antes de ponerla en producción ayuda a prevenir interrupciones o brechas de seguridad.
Las revisiones de la base de reglas del firewall deben realizarse al menos trimestralmente para garantizar que las políticas de seguridad sigan siendo eficaces y pertinentes. No obstante, las organizaciones que operan en entornos altamente regulados o de alto riesgo deberían considerar auditorías mensuales. Aprovechar herramientas automatizadas de auditoría de reglas de firewall ayuda a detectar configuraciones erróneas, aplicar la higiene de las políticas y mantener el cumplimiento continuo sin sobrecargar al personal de TI.
Las configuraciones erróneas de las reglas de firewall, como los errores humanos, pueden exponer sistemas sensibles a accesos no autorizados, permitir que el tráfico malicioso eluda las defensas o generar cuellos de botella de rendimiento debido a reglas conflictivas o redundantes. Estos errores debilitan la postura de seguridad de su red y pueden derivar en brechas de seguridad costosas, fallas de cumplimiento e interrupciones del servicio, especialmente en entornos empresariales complejos y multiproveedor.