Comprenda el riesgo de sus políticas. Haga preguntas sobre políticas en lenguaje natural. Solicitar un demo →
Published:
FireMon Policy Analyzer: cómo interpretar su evaluación
by FireMon
Si está leyendo este blog, es probable que le interese conocer más sobre FireMon Policy Analyzer o que acabe de ejecutar su primera evaluación y tenga curiosidad por saber cómo aprovechar al máximo sus resultados. En cualquier caso, nos alegra que esté aquí. Como recordatorio para quienes no conocen Policy Analyzer, es una solución gratuita de evaluación de políticas de seguridad de firewall que prueba la configuración y la base de reglas de su firewall frente a las mejores prácticas de FireMon para reducir el riesgo relacionado con las políticas. En cuestión de minutos, Policy Analyzer entrega un informe de diagnóstico que describe la postura de seguridad de un solo firewall en su entorno, con las áreas clave de interés y recomendaciones de remediación. Lo invitamos a probarlo usted mismo Ahora que ya ejecutó su primer informe, quizá se pregunte por dónde empezar. El dashboard ofrece una representación visual del estado general de las políticas dentro de ese firewall en particular. La parte superior del informe le brinda una vista de alto nivel del estado de su firewall. Comienza con el número total de advertencias identificadas y una puntuación del Security Concern Index (SCI), una puntuación de complejidad del dispositivo, y luego muestra seis resultados clave:
- Advertencias de permisos excesivos
- Advertencias de acceso riesgoso
- Advertencias de limpieza
- Advertencias de calidad de las políticas
- Advertencias de hardening del proveedor
- Advertencias de acceso remoto
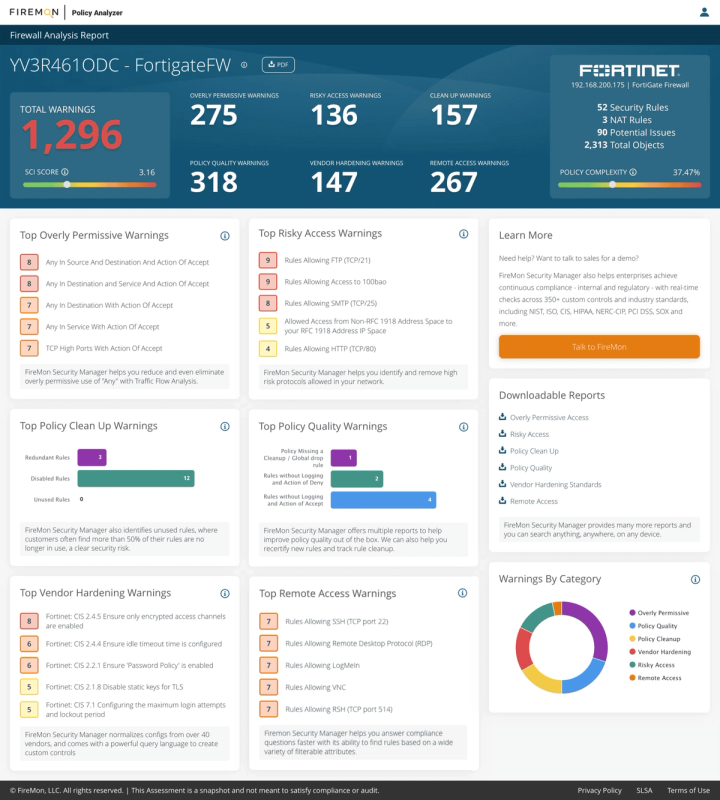
Cada uno de los seis resultados clave se analiza con mayor detalle en los paneles distribuidos por el dashboard, y usted puede descargar informes con recomendaciones de remediación basadas en esta información (lado derecho de la pantalla). A continuación encontrará una descripción detallada de estos «resultados clave». Al analizar el informe, creemos que cuanto más simple, mejor. El verde representa advertencias de severidad baja, el amarillo de severidad moderada y el rojo de severidad alta. Estos colores aparecen en todo el informe, de modo que sepa rápidamente dónde concentrar su atención. Nuestros clientes actuales usan el Security Concern Index (SCI) para seguir su mejora a lo largo del tiempo. Si desea ver cómo funciona, cargue de nuevo la configuración de su firewall después de haber realizado algunos de los cambios recomendados y observe cómo mejora su puntuación. El SCI es la suma de los valores de severidad de todos los controles únicos con estado fallido, dividida entre los valores de severidad de todos los controles únicos aprobados o fallidos, multiplicada por 10 y redondeada a dos decimales. La complejidad de las políticas también es un indicador útil del riesgo potencial. Cada nuevo componente —como un miembro de grupo, un host, una red o un servicio— aumenta la complejidad del dispositivo. Cuanto mayor sea la complejidad del dispositivo, mayor será el riesgo de un error de configuración. También puede descargar un informe que detalla los principales resultados que no superaron cada prueba y recomienda cómo corregirlos. Estos informes son similares a los que ofrece nuestro producto empresarial, Security Manager, y están configurados para mostrar un resumen, las fallas por severidad y hasta 3 resultados por política. (¡En algunos firewalls los resultados pueden ser muy extensos!)
Principales advertencias de permisos excesivos:
- Las mejores prácticas limitan el uso de «Any con Accept». Las reglas con permisos excesivos incluyen varias pruebas específicas para reglas con combinaciones de «Any» y «Accept», así como otras pruebas para TCP con puertos altos o con una dirección de red demasiado amplia.
Principales reglas con acceso riesgoso:
- Las mejores prácticas limitan el uso de texto sin cifrar y de otros protocolos de alto riesgo.
Principales categorías de limpieza de políticas:
- Las reglas redundantes, ocultas y deshabilitadas, o las reglas demasiado complejas, añaden riesgo a su postura de seguridad. En algunos casos puede tener una buena razón para mantener reglas deshabilitadas; sin embargo, no deberían permanecer sin un propósito. Los números de este panel representan la suma de las reglas que no superan la prueba en cada categoría.
Principales problemas de calidad de las políticas:
- Las mejores prácticas exigen que las reglas tengan el registro habilitado, que identifiquen a los propietarios y documenten la justificación, y que exista una regla stealth para impedir la comunicación con el firewall desde hosts no autorizados. Los números de este panel indican la suma de las reglas que no superan la prueba en cada categoría.
Problemas de hardening del proveedor:
- Muchas de las mejores prácticas son específicas de la configuración del proveedor del firewall, por ejemplo «intentos fallidos antes del bloqueo», entre otras.
Reglas con acceso remoto:
- Los protocolos de red que permiten el acceso remoto deben limitarse a servidores específicos y, en algunos casos, eliminarse por completo, según la política de su empresa.
Ahora que ya probó Policy Analyzer y revisó algunos informes, es probable que se pregunte cómo puede comprender su entorno de forma más completa en su conjunto, y no solo un firewall. Migrar a la solución completa FireMon Security Manager también le brindará una visión general de los datos de uso del firewall además de los datos de configuración, evaluaciones e informes de cumplimiento con estándares del sector (PCI, NERC-CIP, GDPR y otros), análisis de flujo de tráfico (TFA) para planificar la remediación y la automatización de casos de uso de cambios. Lo invitamos a utilizar el botón «Talk to FireMon» dentro del dashboard, que le permitirá ingresar un comentario sobre el motivo de su consulta y lo pondrá en contacto con alguien de FireMon. También puede comunicarse con nosotros aquí si tiene alguna pregunta.