Policy-Risiken verstehen. Fragen zu Policies in natürlicher Sprache stellen. Demo anfragen →
Published:
Checkliste für Netzwerksicherheit in Unternehmen
by FireMon
Der Schutz Ihres Netzwerks ist nicht nur eine bewährte Praxis, sondern eine Notwendigkeit. Cyberbedrohungen werden täglich raffinierter, und Angreifer lassen nicht nach. Ob Ransomware, Insider-Bedrohungen oder fehlkonfigurierte Zugriffskontrollen – Sicherheitslücken können zu finanziellen Verlusten, Reputationsschäden und Bußgeldern führen. Eine solide Strategie besteht nicht nur darin, Lücken zu schließen, sondern Risiken proaktiv zu steuern. Diese Netzwerksicherheits-Checkliste zeigt auf, was jedes Unternehmen tun muss, um Bedrohungen einen Schritt voraus zu bleiben und seine Systeme abzusichern.
Die wichtigsten Punkte:
- Eine belastbare Netzwerksicherheits-Checkliste hilft Unternehmen, Cyberbedrohungen proaktiv zu entschärfen, bevor sie eskalieren.
- Angemessene Zugriffskontrollen und Netzwerksegmentierung bilden die Grundlage einer wirksamen Perimeterverteidigung und internen Sicherheit.
- Kontinuierliche Überwachung und automatisierte Bedrohungserkennung ermöglichen eine Reaktion auf Schwachstellen in Echtzeit und minimieren das Risiko.
- Strukturierte Sicherheitsbewertungen liefern entscheidende Erkenntnisse bei Systemaktualisierungen, Compliance-Prüfungen und nach Sicherheitsvorfällen, um die Verteidigungsbereitschaft aufrechtzuerhalten.
- FireMon vereinfacht das Posture Management mit automatisierten Lösungen, die komplexe Umgebungen vor sich wandelnden Bedrohungen schützen.
Konfigurieren Sie Ihr System für Zugriffskontrolle und Authentifizierung
Autorisierungskontrolle und Authentifizierungsmechanismen sind die erste Verteidigungslinie für Ihre Unternehmensressourcen. Strikte Richtlinien und fortschrittliche Verifizierungsverfahren können potenzielle Datenschutzverletzungen verhindern.
Rollenbasierte Zugriffsebenen definieren
Nicht jede Person in Ihrem Unternehmen benötigt Zugriff auf alles, und uneingeschränkte Berechtigungen können Schwachstellen schaffen. Eine rollenbasierte Zugriffskontrolle (RBAC) stellt sicher, dass Benutzer nur das einsehen können, was ihren Aufgaben entspricht, und verringert so das Risiko unnötiger Exposition und möglicher Sicherheitsverletzungen. Regelmäßige Audits von Benutzerrollen und Berechtigungen sind unerlässlich, um Privilege Creep zu verhindern – also die Anhäufung übermäßiger oder veralteter Berechtigungen im Laufe der Zeit. Etablieren Sie einen formalen Prozess für die Aktualisierung von Zugriffsrechten, wenn Mitarbeitende die Position wechseln oder das Unternehmen verlassen. Ziehen Sie ergänzend zu RBAC das Prinzip der geringsten Rechte (PoLP) in Betracht, um Benutzern nur das Mindestmaß an Zugriff zu gewähren, das sie für ihre Aufgaben benötigen.
Strenge Passwortanforderungen festlegen
Strenge Passwortanforderungen sind ein grundlegender Bestandteil von Zugriffskontrolle und Authentifizierung. Setzen Sie Richtlinien durch, die Passwörter mit mindestens 12-16 Zeichen sowie einer Mischung aus Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen verlangen. Implementieren Sie Sperrmechanismen für Konten, um Brute-Force-Angriffe zu verhindern, indem Konten nach mehreren fehlgeschlagenen Anmeldeversuchen vorübergehend deaktiviert werden. Empfehlen oder verlangen Sie den Einsatz von Passwortmanagern, damit Benutzer komplexe, eindeutige Zugangsdaten erzeugen und sicher speichern können. Legen Sie zudem Ablaufrichtlinien fest, die regelmäßige Aktualisierungen erfordern, um die langfristige Wiederverwendung kompromittierter Anmeldedaten zu verhindern. Die Aufklärung der Benutzer über Sicherheitshygiene sowie regelmäßige Tests der Passwortstärke sind für eine starke Sicherheitslage in Unternehmensumgebungen unerlässlich.
Mehrstufige Verifizierung einführen
Multi-Faktor-Authentifizierung (MFA) ist unerlässlich, um kritische Systeme vor Diebstahl von Zugangsdaten und unbefugtem Zugriff zu schützen. Implementieren Sie MFA in allen Unternehmenssystemen und -anwendungen, sodass Benutzer vor der Zugriffsgewährung mindestens zwei Verifizierungsformen vorlegen müssen. Dazu können etwas gehören, das sie wissen (Passwort), etwas, das sie besitzen (Hardware-Token oder Authentifizierungs-App), und etwas, das sie sind (biometrische Daten). MFA verringert die Wahrscheinlichkeit eines unbefugten Zugriffs erheblich, selbst wenn Passwörter kompromittiert wurden. Stellen Sie sicher, dass Ihre Systeme mit verschiedenen Authentifizierungsmethoden kompatibel sind, um unterschiedliche Anwendungsfälle und Benutzerpräferenzen abzudecken, und überprüfen Sie Ihre Implementierung regelmäßig, um Lücken zu erkennen und die Abdeckung bei Bedarf zu erweitern.
Workflows für Benutzeridentitäten abbilden
Die Abbildung von Workflows für Benutzeridentitäten ist unerlässlich, damit Zugriffsrechte über den gesamten Identitätslebenszyklus hinweg angemessen verwaltet werden. Automatisieren Sie Provisionierungs- und De-Provisionierungsprozesse, um Berechtigungen bei Eintritt, Austritt oder Wechsel von Benutzern innerhalb der Organisation bedarfsgerecht zu erteilen oder zu entziehen. Das verringert das Risiko verwaister Konten, die von böswilligen Akteuren ausgenutzt werden könnten. Regelmäßige Audits der Identitäts-Workflows helfen dabei, Anomalien wie unbefugte Zugriffsversuche oder Rechteausweitung zu erkennen. Die Integration von Identity and Access Management (IAM) Permission Boundaries mit HR-Systemen kann Ihre Überprüfung optimieren und eine präzise Kontrolle über alle Ressourcen hinweg sicherstellen. Die Dokumentation und Verfeinerung der Prozesse auf Basis Ihrer Erkenntnisse verbessert Ihre Sicherheitslage zusätzlich.
Sichern Sie Ihre Netzwerkinfrastruktur
Eine sichere Netzwerkinfrastruktur erfordert mehr als nur den Einsatz von Firewalls und Verschlüsselung – sie verlangt einen strategischen Ansatz auf Basis robuster Netzwerksicherheitsprotokolle. Die Implementierung der richtigen Protokolle schützt das Rückgrat Ihrer IT-Umgebung und minimiert die Angriffsfläche. Durch eine wirksame Strukturierung und Segmentierung Ihres Netzwerks können Sie die Ausbreitung von Schadsoftware begrenzen, unbefugte Zugriffsversuche erkennen und Ihre Gesamtsicherheit verbessern. Die folgenden vier bewährten Praktiken beschreiben entscheidende Schritte, mit denen Sie Ihre Netzwerkinfrastruktur gegen sich wandelnde Bedrohungen stärken.
1. Firewall-Regeln optimieren
Ihre Firewall ist Ihre erste Verteidigungslinie, aber kein Werkzeug, das man einmal einrichtet und dann vergisst. Überprüfen Sie Firewall-Regeln regelmäßig, um veraltete oder zu freizügige Regeln zu entfernen, die Risiken mit sich bringen. Automatisierungswerkzeuge wie Tools zur Netzwerksicherheitsüberwachung können diesen Prozess vereinfachen und sicherstellen, dass Richtlinien wirksam bleiben.
2. Netzwerke in Sicherheitszonen unterteilen
Minimieren Sie die Auswirkungen einer möglichen Sicherheitsverletzung, indem Sie Ihr Netzwerk segmentieren. Virtuelle lokale Netzwerke (VLANs) und Mikrosegmentierung setzen eine strikte Zugriffskontrolle durch und stellen sicher, dass sensible Systeme (etwa Finanzdatenbanken) vom allgemeinen Netzwerkverkehr isoliert sind.
3. Sicheren Remote-Zugriff ermöglichen
Da Remote-Arbeit dauerhaft bleibt, sind virtuelle private Netzwerke (VPNs) mit starker Verschlüsselung, Endpunktsicherheitsmaßnahmen und Zero Trust Network Access (ZTNA)-Lösungen unverzichtbar. Überwachen Sie Protokolle des Remote-Zugriffs, um Anomalien zu erkennen, bevor daraus Bedrohungen werden.
4. Drahtlosnetzwerke absichern
Die Absicherung von Drahtlosnetzwerken verhindert unbefugten Zugriff und das Abfangen von Daten. Verwenden Sie WPA3-Verschlüsselung für WLAN-Netzwerke, deaktivieren Sie unsichere Protokolle und beschränken Sie den Zugriff über MAC-Adressfilterung auf autorisierte Netzwerkgeräte. Wechseln Sie WLAN-Zugangsdaten regelmäßig und suchen Sie nach nicht autorisierten Access Points.Erfahren Sie mehr überNetzwerksicherheitsmanagement und darüber, wie Sie Ihre Sicherheitsrichtlinien optimieren.
Sicherheitsüberwachung und -erkennung implementieren
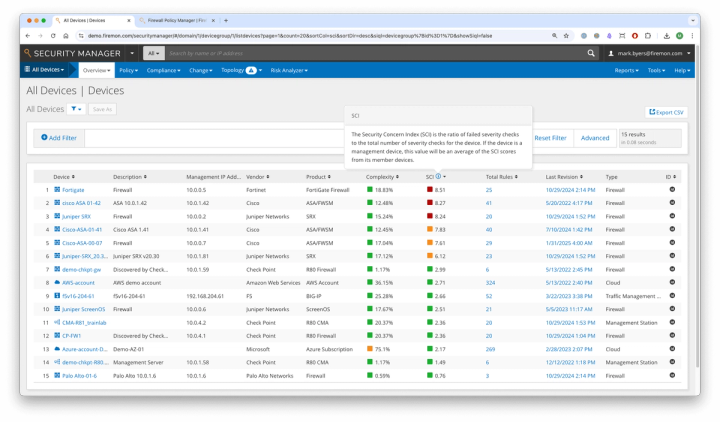
Proaktive Überwachung ist entscheidend, um Bedrohungen zu erkennen und zu entschärfen, bevor sie eskalieren. Setzen Sie Bedrohungserkennung in Echtzeit ein, um Reaktionszeiten zu verkürzen. Bleiben Sie mit wirksamer Netzwerksicherheitsüberwachung einen Schritt voraus, um Sicherheitsrisiken zu verfolgen und zu mindern. Nutzen Sie fortschrittliche Überwachungslösungen wie Intrusion-Detection- und -Prevention-Systeme (IDPS), SIEM-Werkzeuge (Security Information and Event Management) und Verhaltensanalysen, um sich wandelnden Bedrohungen zuvorzukommen. Stellen Sie sicher, dass Ihre Überwachungsinfrastruktur Verkehrsmuster analysieren, unbefugte Zugriffsversuche erkennen und Ereignisse über mehrere Systeme hinweg korrelieren kann. Aktualisieren Sie Ihre Überwachungswerkzeuge regelmäßig und justieren Sie Erkennungsregeln nach, um die Wirksamkeit gegenüber neuen und raffinierten Bedrohungen aufrechtzuerhalten.
Intrusion-Detection- und -Prevention-Systeme (IDPS) einsetzen
Ein leistungsfähiges IDPS ist ein zentraler Bestandteil jeder umfassenden Netzwerksicherheitsstrategie. Diese Systeme überwachen Netzwerkverkehr, Anwendungen und Systeme kontinuierlich auf Anzeichen böswilliger Aktivitäten oder Richtlinienverstöße. Durch die Konfiguration von Echtzeit-Warnmeldungen erhalten Sicherheitsteams sofortige Benachrichtigungen über mögliche Sicherheitsverletzungen oder verdächtiges Verhalten. Der Einsatz sowohl netzwerk- als auch hostbasierter Lösungen bietet eine umfassende Abdeckung über alle Segmente Ihrer IT-Umgebung hinweg. Überprüfen und aktualisieren Sie Erkennungsregeln regelmäßig, damit das System gegenüber neuen Angriffsvektoren wirksam bleibt. Integrieren Sie IDPS zudem in Ihr übergreifendes Überwachungskonzept, etwa in SIEM-Lösungen, um die Sichtbarkeit zu erhöhen und die Reaktion auf Vorfälle zu vereinfachen.
Log-Erfassung mit SIEM zentralisieren
Die Zentralisierung der Log-Erfassung über ein SIEM-System ist entscheidend für eine umfassende Bedrohungserkennung und kontinuierliche Compliance-Berichterstattung. Die Zusammenführung von Protokollen aus verschiedenen Quellen wie Firewalls, Servern, Anwendungen und Endpunkten ermöglicht eine gründliche Korrelation und Analyse. Automatisierte Analysewerkzeuge können Muster und Anomalien erkennen, die auf eine Sicherheitsverletzung hindeuten. Die regelmäßige Durchsicht der Protokolle und die Verfeinerung von Suchabfragen verbessern die Erkennungsgenauigkeit. SIEM-Lösungen spielen zudem eine wesentliche Rolle bei forensischen Untersuchungen, da Sicherheitsteams Vorfälle bis zu ihrem Ursprung zurückverfolgen können. Stellen Sie sicher, dass Ihr System Protokolle entsprechend Ihren Compliance-Anforderungen und Unternehmensrichtlinien für einen angemessenen Zeitraum aufbewahrt.
Verkehrsmuster überprüfen
Das Verständnis und die Analyse normaler Netzwerkverkehrsmuster sind unerlässlich, um Anomalien zu erkennen, die auf böswillige Aktivitäten hindeuten können. Regelmäßige Überwachung hilft, eine Grundlinie legitimer Aktivitäten zu etablieren, wodurch sich ungewöhnliche Datenübertragungen, unbefugte Anmeldeversuche oder ein hohes Verkehrsaufkommen aus unbekannten Quellen leichter erkennen lassen. Setzen Sie automatisierte Werkzeuge ein, die mithilfe von maschinellem Lernen und Verhaltensanalysen Abweichungen von erwarteten Mustern erkennen. Führen Sie routinemäßige Überprüfungen der Verkehrsprotokolle durch und erstellen Sie Berichte, um Trends, Spitzen oder Unregelmäßigkeiten zu identifizieren, die eine weitere Untersuchung erfordern. Eine konsistente Verkehrsanalyse verbessert die Gesamtsichtbarkeit und trägt dazu bei, potenzielle Sicherheitsbedrohungen rechtzeitig zu erkennen.
Reaktionen auf Vorfälle planen
Ein Incident-Response-Plan ist ein entscheidendes Element Ihrer Netzwerksicherheitsstrategie und stellt sicher, dass Ihr Unternehmen auf Cyberangriffe schnell und wirksam reagieren kann. Dieser Plan sollte klare Rollen, Verantwortlichkeiten, Eskalationsprotokolle und vordefinierte Playbooks für verschiedene Arten von Vorfällen festlegen. Regelmäßige Tabletop-Übungen und Live-Simulationen halten Reaktionsteams vorbereitet und ermöglichen es Organisationen, Lücken in ihren Plänen zu erkennen. Ebenso wichtig sind Nachbetrachtungen von Vorfällen, die wertvolle Erkenntnisse zur Stärkung bestehender Reaktionsstrategien liefern. Durch die kontinuierliche Verfeinerung Ihres Incident-Response-Plans stellen Sie sicher, dass Ihr Team neuen und sich wandelnden Bedrohungen mit Sicherheit und Präzision begegnen kann.
Schützen Sie Ihre Unternehmensdaten
Datenschutz ist unerlässlich für die Einhaltung regulatorischer Vorgaben und die Aufrechterhaltung der Geschäftskontinuität. Ergreifen Sie Maßnahmen, um unbefugten Datenzugriff und Datenabfluss zu verhindern, und stellen Sie sicher, dass Ihre Sicherheitsrichtlinien mit den bewährten Praktiken übereinstimmen, die beschrieben sind inCompliance-Audits.
Verschlüsselungsstandards anwenden
Die Verschlüsselung sensibler Daten ist ein grundlegender Bestandteil des Schutzes geschäftskritischer Informationen vor unbefugtem Zugriff und Cyberbedrohungen. Stellen Sie sicher, dass alle ruhenden und übertragenen Daten mit fortschrittlichen Verschlüsselungsstandards (AES-256) gesichert sind, um Sicherheitsverletzungen vorzubeugen. Setzen Sie für sichere Kommunikation die Verwendung der Protokolle Secure Socket Layer (SSL) und Transport Layer Security (TLS) in allen Geschäftsanwendungen, der E-Mail-Kommunikation und bei Dateiübertragungen durch. Überprüfen Sie zudem regelmäßig Ihre Verschlüsselungsrichtlinien, um sie an sich weiterentwickelnde Sicherheitsstandards und regulatorische Anforderungen anzupassen.
Regelmäßige Backups einplanen
Datenverluste können den Geschäftsbetrieb lahmlegen, weshalb regelmäßige Backups ein entscheidender Bestandteil Ihrer Sicherheitsstrategie sind. Führen Sie einen strukturierten Zeitplan ein, der häufige Snapshots kritischer Daten an mehreren Speicherorten umfasst – darunter sichere Hybrid-Cloud-Umgebungen sowie ein Offline-Speicher mit Air Gap. Testen Sie die Wiederherstellungsprozesse regelmäßig, um die Datenintegrität zu überprüfen und im Fall eines Systemausfalls, eines Cyberangriffs oder einer versehentlichen Löschung eine schnelle Wiederherstellung sicherzustellen. Nutzen Sie automatisierte Backup-Lösungen, um manuelle Eingriffe zu minimieren und das Risiko von Datenkorruption zu verringern.
Daten nach Sensibilität sortieren
Nicht alle Daten sind gleich, und sie so zu behandeln, setzt Ihr Unternehmen unnötigen Risiken aus. Etablieren Sie ein Framework zur Datenklassifizierung, das Informationen nach ihrer Sensibilität kategorisiert, etwa als öffentlich, intern, vertraulich und streng vertraulich. Wenden Sie auf Basis dieser Klassifizierungen geeignete Schutzmaßnahmen an und stellen Sie sicher, dass hochsensible Daten verschlüsselt, zugriffsbeschränkt und kontinuierlich auf unbefugte Aktivitäten überwacht werden. Setzen Sie Tools zur Data Loss Prevention (DLP) ein, um Richtlinien automatisch durchzusetzen und zu verhindern, dass sensible Informationen unsachgemäß weitergegeben oder abgerufen werden.
Speicherzugriff einschränken
Uneingeschränkter Datenzugriff erhöht das Risiko von Datenlecks, Insider-Bedrohungen und unbefugten Änderungen. Wenden Sie strikte Zugriffskontrollrichtlinien an, um zu begrenzen, wer auf Unternehmenssystemen gespeicherte Daten einsehen, ändern oder weitergeben darf. Prüfen Sie Speicherberechtigungen und Zugriffsprotokolle regelmäßig, um Anomalien zu erkennen, unnötige Privilegien zu entfernen und die Offenlegung von Daten zu verhindern. Implementieren Sie zudem eine Multi-Faktor-Authentifizierung (MFA) für den Zugriff auf kritische Speichersysteme, um die Sicherheit weiter zu erhöhen.
Sicherheit Ihrer Systeme und Software stärken
Wenn Ihre Systeme und Software aktuell und korrekt konfiguriert sind, lassen sich Schwachstellen entschärfen, die Cyberkriminelle ausnutzen. Führen Sie routinemäßige Risikobewertungen durch, um Sicherheitslücken proaktiv zu erkennen und zu schließen.
Software- und Sicherheitsupdates automatisieren
Die Automatisierung von Software- und Sicherheitsupdates ist unerlässlich, um neuen Bedrohungen einen Schritt voraus zu bleiben. Ungepatchte Schwachstellen sind ein primäres Ziel für Angreifer, die veraltete Systeme und Anwendungen ausnutzen wollen. Setzen Sie automatisierte Patch-Management-Lösungen ein, um den Aktualisierungsprozess für Betriebssysteme, Anwendungen und Sicherheitstools zu optimieren. Regelmäßig eingeplante Updates minimieren Ausfallzeiten und stellen zugleich sicher, dass kritische Patches ohne Verzögerung eingespielt werden. Automatisierung hilft außerdem, das Risiko menschlicher Fehler auszuschließen, die bei manuellen Updates auftreten können. Überwachen und überprüfen Sie kontinuierlich, ob verfügbare Updates auf allen Systemen erfolgreich angewendet wurden.
Betriebssysteme härten
Die Härtung Ihrer Betriebssysteme umfasst das Deaktivieren nicht benötigter Dienste, das Einschränken administrativer Berechtigungen und die Durchsetzung strenger Sicherheitsrichtlinien. Durch die Verkleinerung der Angriffsfläche können Sie die Wege, über die Angreifer Ihre Umgebung kompromittieren können, erheblich begrenzen. Sicherheitsbaselines, die auf die Anforderungen Ihres Unternehmens zugeschnitten sind, sorgen für Konsistenz über alle Geräte hinweg. Die regelmäßige Überprüfung und Aktualisierung der Konfigurationseinstellungen ist entscheidend, um eine starke Sicherheitslage aufrechtzuerhalten. Darüber hinaus stärken Application Whitelisting, die Durchsetzung strenger Passwortrichtlinien und der Einsatz von Firewalls zur Blockierung unbefugter Zugriffe Ihre Abwehr zusätzlich. Dokumentieren Sie alle Härtungsverfahren und bewerten Sie deren Wirksamkeit fortlaufend durch regelmäßige Audits.
Anwendungen regelmäßig auf Schwachstellen prüfen
Proaktives Schwachstellen-Scanning ist entscheidend, um Schwachstellen zu erkennen, bevor Angreifer sie ausnutzen. Führen Sie regelmäßig automatisierte Schwachstellen-Scans Ihrer Anwendungen, Netzwerkinfrastruktur und angebundenen Geräte durch. Ergänzen Sie diese Maßnahmen durch jährliche Penetrationstests, um die Widerstandsfähigkeit Ihrer Systeme gegenüber realen Angriffen zu bewerten. Halten Sie Ihre Scanning-Tools auf dem neuesten Stand und stellen Sie sicher, dass sie sowohl bekannte als auch neu auftretende Bedrohungen erkennen. Etablieren Sie einen Prozess zur Priorisierung identifizierter Schwachstellen nach Schweregrad und potenzieller Auswirkung. Dokumentieren Sie Ergebnisse und Behebungsmaßnahmen und lassen Sie die gewonnenen Erkenntnisse in Ihre umfassendere Sicherheitsstrategie einfließen.
Endpunktschutz installieren
Endpunktschutz ist unerlässlich, um alle mit Ihrem Netzwerk verbundenen Geräte zu überwachen und abzusichern. Setzen Sie Lösungen für Endpoint Detection and Response (EDR) ein, um Transparenz über potenzielle Bedrohungen und Anomalien in Echtzeit zu erhalten. Tools der nächsten Antivirus-Generation (NGAV) bieten erweiterte Funktionen wie Verhaltensanalyse und maschinelles Lernen, um ausgefeilte Angriffe zu erkennen. Stellen Sie sicher, dass Endpunktsicherheitslösungen einheitlich auf allen Geräten bereitgestellt werden, einschließlich Servern, Arbeitsplatzrechnern, Mobilgeräten und IoT-Assets. Aktualisieren und pflegen Sie die Endpunktschutz-Tools regelmäßig, um ihre Wirksamkeit zu erhöhen. Führen Sie Richtlinien ein, die die Installation nicht autorisierter Software unterbinden und die Datenverschlüsselung auf allen Geräten durchsetzen.
Sicherheitsrichtlinien und -verfahren etablieren: wesentliche Schritte
Die Entwicklung klarer Netzwerksicherheitsrichtlinien und -verfahren ist grundlegend für eine konsistente und robuste Sicherheitslage. Ihre Richtlinien sollten alles abdecken – von Zugriffskontrolle und Datenschutz bis hin zu Incident Response und Change Management. Stellen Sie sicher, dass alle Mitarbeitenden diese Richtlinien kennen und ihre Verantwortlichkeiten verstehen. Überprüfen und aktualisieren Sie Ihre Richtlinien regelmäßig, um veränderten Bedrohungen, technologischen Entwicklungen und geänderten regulatorischen Anforderungen Rechnung zu tragen. Dokumentieren Sie die Verfahren für die Meldung von Vorfällen, die Verwaltung privilegierter Konten und die Reaktion auf vermutete Sicherheitsverletzungen eindeutig. Klare, umsetzbare Leitlinien fördern eine sicherheitsbewusste Kultur im gesamten Unternehmen. Befolgen Sie diese vier Schritte:
1. Sicherheitsdokumentation erstellen
Eine umfassende Dokumentation bildet die Grundlage für ein konsistentes und wirksames Sicherheitsmanagement. Erstellen Sie Leitlinien, die alle Aspekte Ihrer Strategie abdecken, und stellen Sie sicher, dass Ihre Dokumentation für die relevanten Beteiligten leicht zugänglich ist und regelmäßig aktualisiert wird, um Änderungen an Ihrer Netzwerkarchitektur, Ihren Sicherheitstools und Compliance-Anforderungen abzubilden. Eine gut gepflegte Dokumentation unterstützt nicht nur den täglichen Betrieb, sondern liefert auch wertvolle Erkenntnisse bei Audits und der Untersuchung von Vorfällen. Fördern Sie eine Kultur sorgfältiger Dokumentation, um die Sicherheitsresilienz Ihres Unternehmens insgesamt zu stärken.
2. Mitarbeiterschulungen einplanen
Menschliches Versagen zählt zu den häufigsten Ursachen von Sicherheitsverletzungen, weshalb Mitarbeiterschulungen ein entscheidender Bestandteil Ihrer Verteidigungsstrategie sind. Bieten Sie regelmäßig Schulungen an, die aktuelle Best Practices der Cybersicherheit, das Erkennen von Phishing, Social-Engineering-Taktiken und sicheres Verhalten im Internet behandeln. Richten Sie die Programme auf die jeweiligen Rollen und Verantwortlichkeiten in Ihrem Unternehmen aus, damit alle Beteiligten potenzielle Bedrohungen erkennen und darauf reagieren können. Ergänzen Sie die Schulungen durch simulierte Phishing-Angriffe, um die Wirksamkeit zu messen und das Gelernte zu festigen. Aktualisieren Sie die Materialien fortlaufend, um neue Risiken und sich weiterentwickelnde Sicherheitsstandards abzubilden.
3. Notfallprotokolle definieren
Definierte Notfallprotokolle stellen sicher, dass Ihr Unternehmen bei einem Cyberangriff oder Sicherheitsvorfall schnell und wirksam reagieren kann. Etablieren Sie einen klaren Incident-Response-Plan, der Rollen und Verantwortlichkeiten jedes Teammitglieds, Eskalationsverfahren und Kommunikationswege festlegt. Erstellen Sie detaillierte Playbooks für verschiedene Angriffsszenarien, darunter Ransomware, Datenschutzverletzungen und Insider-Bedrohungen. Führen Sie regelmäßig Tabletop-Übungen und umfassende Simulationen durch, um die Wirksamkeit Ihres Reaktionsplans zu bewerten. Verfeinern Sie Ihre Protokolle fortlaufend auf Basis der Erkenntnisse aus früheren Vorfällen und der sich verändernden Bedrohungslage. Eine wirksame Notfallplanung begrenzt Schäden und beschleunigt die Wiederherstellung.
4. Change Management und Audit-Trails
Change-Management-Prozesse sind unerlässlich, um die Kontrolle über Netzwerkkonfigurationen, Software-Rollouts und Sicherheitsrichtlinien zu behalten. Führen Sie ein formalisiertes Verfahren für die Beantragung, Prüfung, Genehmigung und Dokumentation aller Änderungen an Ihren Systemen ein. Audit-Trails geben wertvollen Aufschluss darüber, wer Änderungen vorgenommen hat, wann sie erfolgt sind und warum. Führen Sie regelmäßige Audits durch, um unbefugte Änderungen oder Abweichungen von genehmigten Konfigurationen zu erkennen. Der Einsatz automatisierter Change-Management-Tools kann diesen Prozess optimieren und die Genauigkeit erhöhen. Die kontinuierliche Überprüfung und Verbesserung Ihrer Change-Management-Verfahren sorgt für Nachvollziehbarkeit und Konsistenz in Ihrer gesamten Netzwerkinfrastruktur.
Diese Best Practices für Netzwerksicherheit befolgen
Die Einhaltung von Best Practices für Netzwerksicherheit stärkt die Fähigkeit Ihres Unternehmens, sich gegen Cyberbedrohungen zu verteidigen.
Ihre Netzwerksicherheitslage mit FireMon verbessern
Netzwerksicherheit ist kein einmaliges Projekt – sie ist ein fortlaufender Prozess. Die Lösungen von FireMon helfen Unternehmen dabei, das Management von Sicherheitsrichtlinien zu automatisieren, Transparenz in Echtzeit zu gewinnen und Risiken proaktiv zu minimieren. Mit kontinuierlicher Compliance-Überwachung und Richtlinienoptimierung sorgt FireMon dafür, dass Ihre Sicherheitslage in einer sich ständig verändernden Bedrohungslandschaft stark bleibt. Benötigen Sie Unterstützung beim Einstieg? Demo buchen und erfahren Sie noch heute, wie FireMon Ihre Netzwerksicherheits-Checkliste optimieren und Ihre Sicherheitslage stärken kann.
| Best Practices für Netzwerksicherheit | Wie sich die Best Practices auf Unternehmen auswirken |
|---|---|
| Backups für die Notfallwiederherstellung erstellen | Erstellen Sie regelmäßig Backups kritischer Daten und bewahren Sie Kopien an sicheren externen Standorten auf. Testen Sie Backup- und Wiederherstellungsprozesse häufig, um die Datenintegrität sicherzustellen. |
| Einen Passwortmanager verwenden | Ermutigen Sie Ihre Mitarbeitenden, Passwortmanager zu nutzen, um komplexe Passwörter zu erzeugen und sicher zu speichern. Das verringert das Risiko von Zugangsdatendiebstahl und Passwort-Wiederverwendung. Passwortmanager sind unverzichtbare Netzwerksicherheitswerkzeuge für eine konsequente Passworthygiene. |
| Regelmäßige Sicherheitsschulungen durchführen | Stärken Sie das Sicherheitsbewusstsein durch fortlaufende Schulungsprogramme. Simulierte Phishing-Kampagnen und realitätsnahe Szenarien helfen Mitarbeitenden, Bedrohungen wirksam zu erkennen und darauf zu reagieren. |
| Dokumentation aktuell halten | Alle Sicherheitsrichtlinien und Verfahrensdokumente müssen aktualisiert werden, um veränderte Bedrohungen und bewährte Branchenpraktiken abzubilden. Regelmäßige Überprüfungen stellen die Übereinstimmung mit Compliance-Anforderungen sicher. |