Policy-Risiken verstehen. Fragen zu Policies in natürlicher Sprache stellen. Demo anfragen →
Published:
Beispiele für Firewall-Regeln: ein Leitfaden
by FireMon
Beispiele für Firewall-Regeln sind nicht bloß trockene technische Checklisten – sie bilden die Grundlage eines sicheren, widerstandsfähigen Netzwerks. Wenn Sie jeden Regeltyp verstehen und sinnvolle Best Practices anwenden, ist Ihr Team besser darauf vorbereitet, den sich rasch wandelnden Cyberbedrohungen von heute zu begegnen und Ihr Netzwerk zu schützen. Um Sicherheitsmaßnahmen wirklich wirksam zu machen, ist der Einsatz automatisierter Werkzeuge für das Regelmanagement wichtig. Regelmäßige Regelaudits und konsequente Überwachung verhindern, dass aus kleinen Fehlern große Probleme werden. Eine gut gepflegte Firewall-Konfiguration sorgt für einen reibungslosen Betrieb, und die genaue Beachtung von Fehlkonfigurationen stellt sicher, dass verborgene Risiken frühzeitig erkannt werden. Dieser Leitfaden erläutert die Typen von Firewall-Regeln, ihre Bedeutung und ihre effiziente Verwaltung – insbesondere in Unternehmensumgebungen, in denen die Komplexität schnell außer Kontrolle geraten kann.Die wichtigsten Punkte
- Firewall-Regelwerke sind entscheidend für die Durchsetzung von Sicherheitsrichtlinien und die Verhinderung unbefugter Zugriffe in Unternehmensnetzwerken.
- Schwache oder fehlkonfigurierte Firewall-Regeln können zu Compliance-Verstößen, Betriebsunterbrechungen und einer größeren Angriffsfläche führen.
- Unterschiedliche Typen von Firewall-Regeln – Zugriffsregeln, NAT, Stateful Inspection und weitere – erfüllen jeweils eigene Aufgaben bei der Absicherung des Datenverkehrs.
- Regelmäßige Audits, Regeloptimierung und automatisierte Werkzeuge verringern die Komplexität und verbessern die Effizienz der Regeln.
- FireMon macht die Verwaltung von Firewall-Regeln zu einem schlanken Prozess, indem Richtlinienprüfungen automatisiert, Fehlkonfigurationen erkannt und Multi-Vendor-Umgebungen unterstützt werden.
Was ist ein Firewall-Regelwerk
Ein Firewall-Regelwerk umfasst sämtliche Parameter, die festlegen, wie Netzwerkverkehr behandelt wird. Diese Regeln werden in einer festgelegten Reihenfolge ausgewertet und dienen als Anweisungen dafür, ob Datenverkehr anhand vordefinierter Kriterien zugelassen, blockiert oder eingeschränkt wird. Jeder Satz von Firewall-Regeln enthält Angaben wie Quell- und Ziel-IP-Adressen, Ports, Protokolle sowie die Information, ob der Verkehr zugelassen oder abgelehnt werden soll. Beispiele für Firewall-Regeln sind:
- Eingehenden HTTP- und HTTPS-Verkehr zulassen
- Sämtlichen übrigen eingehenden Verkehr ablehnen
- SSH-Zugriff von einer bestimmten IP-Adresse zulassen
- Datenbankzugriff vom Anwendungsserver zulassen
- Sämtlichen internen Verkehr innerhalb des privaten Netzwerks zulassen
Betrachten Sie das Regelwerk als das Drehbuch der Firewall – es setzt die Netzwerksicherheitsrichtlinien Ihres Unternehmens durch, indem es steuert, was hineingelangt, was hinausgeht und was vollständig blockiert bleibt. In komplexen Umgebungen können Regelwerke Hunderte oder Tausende eingehender und ausgehender Regeln enthalten, weshalb eine saubere Strukturierung und Priorisierung unerlässlich ist. Ein gut strukturiertes Regelwerk stärkt nicht nur Ihre Sicherheitslage, sondern verbessert auch die Leistung, da unnötige Regelauswertungen entfallen und der Overhead sinkt. Richtig konfiguriert wird es zu einem der wirkungsvollsten Werkzeuge zum Schutz Ihres Netzwerkperimeters.
Warum Firewall-Regeln für die Unternehmenssicherheit entscheidend sind
Firewall-Regeln bilden das Rückgrat des Verteidigungssystems eines Netzwerks. Sie steuern, welche Daten eintreten, austreten oder vollständig blockiert werden. Selbst eine leistungsfähige Firewall ist ohne die richtigen Konfigurationen wirkungslos. Folgen schwacher Firewall-Regeln:
- Erhöhte Anfälligkeit für Malware und Ransomware-Angriffe
- Unbefugte Datenabflüsse
- Compliance-Verstöße und mögliche Bußgelder
- Betriebsunterbrechungen und verminderte Netzwerkleistung
- Erhöhtes Risiko durch Insider-Bedrohungen
Vorteile korrekt konfigurierter Firewall-Regelsätze
Klar definierte Firewall-Regelsätze sind für jedes Unternehmen unerlässlich, das Cybersicherheit ernst nimmt. Diese Regeln stellen sicher, dass nur autorisierter Verkehr durchgelassen wird, und verringern so die Gefahr externer Bedrohungen. Zudem verbessern sie die Netzwerkleistung, indem sie unnötige oder unerwünschte Zugriffe unterbinden. Darüber hinaus ist ein solider Prozess zur Konfiguration von Firewall-Regeln entscheidend, um Compliance-Standards wie PCI DSS, HIPAA und GDPR zu erfüllen. Wenn Ihre Regeln klar dokumentiert und ordnungsgemäß umgesetzt sind, verlaufen Audits reibungsloser und das Risiko von Bußgeldern oder nicht bestandenen Prüfungen sinkt.
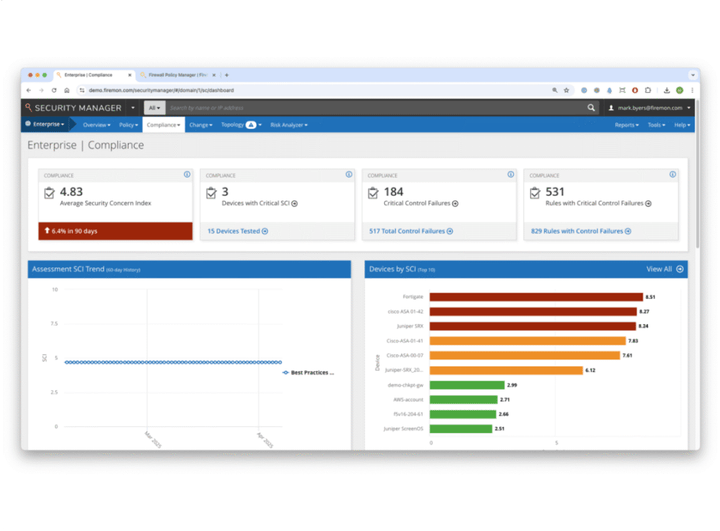
Und vergessen Sie Ihr IT-Team nicht. Saubere, gut organisierte Regelsätze verringern den Aufwand bei der Fehlersuche, helfen versehentliche Ausfälle zu vermeiden und machen das gesamte Netzwerk leichter verwaltbar. Saubere, redundanzfreie Regelsätze erleichtern die Fehlersuche und verhindern versehentliche Aussperrungen oder Offenlegungen durch Firewall-Fehlkonfigurationen.
Beispiele für Firewall-Regeln nach Typ
Firewall-Regeln lassen sich nach Zweck und Funktion in mehrere Typen einteilen. Bevor wir ins Detail gehen, ist wichtig zu beachten: Wirksame Regelbeispiele hängen maßgeblich von einer konsequenten Optimierung der Firewall-Regeln ab. Wenn Sie Ihre Regeln im Laufe der Zeit verschlanken und anpassen, erhalten Sie Leistung und Sicherheit ohne unnötige Komplexität. Im Folgenden erläutern wir jeden Typ und stellen konkrete Beispiele für Firewall-Regeln in Tabellen dar, ergänzt um ausführlichere Erklärungen zur Verdeutlichung.
Zugriffsregeln
Zugriffsregeln legen fest, welche Arten von Datenverkehr anhand von IP-Adressen, Ports und Protokollen zugelassen oder abgelehnt werden. Diese Regeln bilden die Grundlage jedes Firewall-Regelwerks und sind unerlässlich, um den ein- und ausgehenden Verkehr granular zu steuern. Gängige Zugriffsregeln ermöglichen Ihnen:
- Zulassen-/Ablehnen-Regeln nach IP-Adresse
- Portspezifische Zugriffskontrollen hinzufügen
- Protokollbasierte Filterung einführen
- Gängige Verfahren zur Segmentierung interner Netzwerkzonen anwenden
- Nicht benötigte Dienste am Perimeter blockieren
Nachfolgend finden Sie einige gängige Beispiele für Zugriffsregeln, die zeigen, wie Datenverkehr anhand von IP-Bereichen, Ports und Protokollen gesteuert wird. Diese Regeln setzen Sicherheitsrichtlinien durch, indem sie genau bestimmen, welche Arten der Kommunikation zwischen den verschiedenen Segmenten Ihres Netzwerks zugelassen oder abgelehnt werden.
NAT-Regeln
Regeln zur Network Address Translation (NAT) sind entscheidend, um interne IP-Adressen auf externe abzubilden. Sie ermöglichen zudem eine sichere und nahtlose Kommunikation zwischen privaten Netzwerken und dem öffentlichen Internet. Indem NAT interne Netzwerkstrukturen verbirgt, trägt es zur Schonung von IP-Adressen bei und bietet eine zusätzliche Sicherheitsebene. Wesentliche Punkte zu NAT-Regeln:
- Source NAT (SNAT) zum Verbergen interner IP-Adressen bei ausgehenden Verbindungen
- Destination NAT (DNAT) zur Weiterleitung eingehenden Verkehrs an interne Ressourcen
- Portweiterleitung für den sicheren Zugriff auf bestimmte interne Dienste
- Unterstützung für Lastverteilung zur Sicherstellung hoher Verfügbarkeit und Leistung über alle Ressourcen hinweg
Die folgenden Beispiele zeigen, wie NAT-Regeln den Verkehr zwischen internen und externen Netzwerken steuern. Diese Regeln schützen interne IP-Strukturen, ermöglichen sicheren Fernzugriff und unterstützen wesentliche Dienste, indem sie IP-Adressen und Ports entsprechend abbilden.
Stateful-Inspection-Regeln
Stateful Inspection, auch dynamische Paketfilterung genannt, geht über statische Regeln hinaus. Sie verfolgt aktive Verbindungen und entscheidet anhand dieses Kontexts, ob Nutzer zugelassen oder blockiert werden. Dieser Ansatz erhöht die Sicherheit, indem nur Verkehr durchgelassen wird, der Teil einer gültigen Sitzung ist – ohne Ihre Firewall-Regelbeispiele zu überfrachten oder die Konfiguration unnötig zu verkomplizieren. Mit Stateful-Inspection-Regeln können Unternehmen:
- Aufgebaute Sitzungen verfolgen
- Rückverkehr ohne explizite Regeln zulassen
- Schutz vor gefälschten Paketen durch Prüfung des Sitzungsstatus
Regeln zur zustandsorientierten Prüfung gehen über einfaches Filtern hinaus, indem sie den Status aktiver Verbindungen verfolgen. Diese Beispiele zeigen, wie Firewalls den Verbindungskontext nutzen, um Datenverkehr zuzulassen oder zu blockieren, und so die Sicherheit erhöhen, ohne dass übermäßig viele Regeldefinitionen erforderlich sind.
Regeln zur Verfolgung des Verbindungsstatus
Diese Regeln erweitern die zustandsorientierte Prüfung, indem sie den Datenverkehr in die Zustände NEW, ESTABLISHED, RELATED und INVALID einteilen. Damit lassen sich Verbindungslebenszyklen präzise steuern und unbefugte Zugriffsversuche verhindern. Zu den Arten der Verbindungsstatusverfolgung gehören:
- NEW: Erste Verbindungsversuche.
- ESTABLISHED: Laufende Sitzungen.
- RELATED: Datenverkehr, der mit bestehenden Sitzungen verknüpft ist.
- INVALID: Datenverkehr, der keinem bekannten Zustand entspricht.
Die Verfolgung des Verbindungsstatus baut auf der zustandsorientierten Prüfung auf und kategorisiert den Datenverkehr nach seiner Phase im Lebenszyklus. Die folgenden Beispiele zeigen, wie Regeln angewendet werden können, um neue, laufende, zugehörige oder ungültige Verbindungen mit größerer Präzision und Kontrolle zu verwalten.
Anwendungsspezifische Regeln
Anwendungsspezifische Regeln ermöglichen eine fortgeschrittene Filterung anhand von Signaturen auf Anwendungsebene und steuern, welche Anwendungen auf ein Netzwerk zugreifen dürfen. Diese Regeln sind unerlässlich, um organisatorische Richtlinien durchzusetzen und die Angriffsfläche durch riskante Anwendungen zu verringern. Mit anwendungsspezifischen Regeln können Unternehmen:
- Anwendungsbezogene Filterung nutzen
- Bestimmte Anwendungen blockieren/zulassen
- Richtlinien für geschäftskritische Anwendungen durchsetzen
- Ausweichenden Datenverkehr über nicht standardmäßige Ports blockieren
Anwendungsspezifische Regeln ermöglichen es Firewalls, Datenverkehr anhand der Anwendung selbst zu erkennen und zu steuern, nicht nur anhand von Ports oder Protokollen. Die folgenden Beispiele zeigen, wie dieser Ansatz die Produktivität unterstützt und zugleich die Angriffsfläche durch riskante oder nicht konforme Anwendungen verringert.
VPN- und Verschlüsselungsregeln
VPN- und Verschlüsselungsregeln steuern sicheres Tunneling und verschlüsselten Datenverkehr. Sie sind unerlässlich für Organisationen, die auf sicheren Remote-Zugriff oder Site-to-Site-VPNs angewiesen sind, um Datenintegrität und Vertraulichkeit zu wahren. VPN- und Verschlüsselungsregeln unterstützen:
- VPN-Passthrough
- Steuerung verschlüsselten Datenverkehrs
- IPSec-, SSL- und OpenVPN-Tunnel
VPN- und Verschlüsselungsregeln sind entscheidend für die Absicherung von Daten während der Übertragung, insbesondere beim Remote-Zugriff und bei der Site-to-Site-Kommunikation. Die folgenden Beispiele zeigen, wie diese Regeln sichere Tunneling-Praktiken durchsetzen und den Missbrauch von verschlüsseltem Datenverkehr verhindern.
Regeln für das Traffic-Management
Regeln für das Traffic-Management konzentrieren sich auf Quality of Service (QoS) und Bandbreitenzuteilung und stellen sicher, dass geschäftskritische Anwendungen Priorität erhalten und Netzwerküberlastungen minimiert werden. Zu den Regeln für das Traffic-Management gehören:
- QoS-Kennzeichnung
- Bandbreitendrosselung
- Priorisierung kritischer Anwendungen (z. B. VoIP, SaaS-Tools)
Regeln für das Traffic-Management stellen sicher, dass geschäftskritische Anwendungen die benötigte Bandbreite erhalten, während weniger wichtiger oder nicht erforderlicher Datenverkehr begrenzt wird. Die folgenden Beispiele zeigen, wie sich die Leistung priorisieren und die Netzwerkeffizienz aufrechterhalten lässt.
Erweiterte Filterregeln
Die erweiterte Filterung nutzt Deep Packet Inspection (DPI), Geofencing und kontextbezogene Kontrollen. Diese Regeln fügen eine anspruchsvolle Sicherheitsebene hinzu und blockieren Bedrohungen, die herkömmliche Regeln möglicherweise übersehen. Erweiterte Filterregeln ermöglichen:
- DPI-basierte Filterung
- Zusätzliche Geolokalisierungsbeschränkungen
- Erkennung von Malware und Command-and-Control-Datenverkehr
- Minderung geopolitischer Risiken durch Blockieren auf Länder-/Regionsebene
Erweiterte Filterregeln bieten zusätzlichen Schutz, indem sie den Datenverkehr über grundlegende Header hinaus analysieren. Mit Verfahren wie Deep Packet Inspection und Geolokalisierungsfilterung helfen diese Regeln, komplexe Bedrohungen zu erkennen und strengere Zugriffskontrollen durchzusetzen.
Firewall-Regelverwaltung mit FireMon vereinfachen
Die Verwaltung komplexer Firewall-Regelsätze ist ohne die richtigen Werkzeuge eine große Aufgabe. FireMon erleichtert sie durch eine automatisierte Firewall-Regelverwaltung, die Ihre aktuelle Konfiguration prüft und klare Hinweise zur Verbesserung gibt. Sie ist darauf ausgelegt, selbst anspruchsvollste Umgebungen zu vereinfachen. Unsere Plattform überwacht zudem Ihre Konfiguration, um alles an Best Practices und Vorschriften auszurichten. Das Policy Management von FireMon arbeitet reibungslos mit allen großen Anbietern zusammen und bietet Ihnen ein einziges Dashboard zur Verwaltung. Die Analyse- und Visualisierungsfunktionen machen es einfach, doppelte oder widersprüchliche Regeln zu erkennen, sodass Sie die Sicherheit schnell verschärfen können. Mit der integrierten Firewall-Regeloptimierung reduziert FireMon den manuellen Aufwand, indem Aufgaben wie die Regelbereinigung und Compliance-Berichte automatisch erledigt werden. Das Firewall-Monitoring in Echtzeit sendet sofortige Warnmeldungen bei Fehlkonfigurationen der Firewall und hilft Ihnen, Probleme zu beheben, bevor sie kritisch werden.Buchen Sie noch heute eine Demo und erfahren Sie, wie FireMon Ihre unternehmensweite Firewall-Regelverwaltung verbessern kann.
| Beispiel für Zugriffsregeln | Beschreibung des Beispiels |
|---|---|
| Allow 192.168.1.0/24 to 10.0.0.5 TCP 80 | Lässt HTTP-Datenverkehr vom lokalen Subnetz zu einem Webserver zu. |
| Deny any to 10.0.0.0/24 TCP 23 | Blockiert den Telnet-Zugriff auf alle Geräte in einem Subnetz. |
| Allow 172.16.0.0/16 to 10.0.0.10 TCP 443 | Lässt sicheren Web-Datenverkehr (HTTPS) von einer Niederlassung zu. |
| Beispiel für NAT-Regeln | Beschreibung des Beispiels |
|---|---|
| DNAT 203.0.113.5:443 zu 192.168.1.10:443 | Leitet externe HTTPS-Anfragen an einen internen Server um. |
| SNAT 192.168.1.10 zu 203.0.113.5 | Maskiert die interne IP für ausgehenden Datenverkehr mit einer öffentlichen IP. |
| Portweiterleitung 203.0.113.10:22 zu 192.168.2.100:22 | Erlaubt SSH-Zugriff auf einen bestimmten internen Host. |
| Beispiel für Stateful Inspection | Beschreibung des Beispiels |
|---|---|
| Etablierte TCP-Sitzungen zulassen | Lässt eingehenden Datenverkehr für bestehende ausgehende Verbindungen zu. |
| Ungültige Pakete verwerfen | Blockiert Pakete, die keinem bestehenden Verbindungsstatus entsprechen. |
| RELATED, ESTABLISHED zulassen | Lässt Datenverkehr durch, der zu einer gültigen Sitzung gehört oder mit ihr zusammenhängt. |
| Beispiel für Verbindungsstatus-Tracking | Beschreibung des Beispiels |
|---|---|
| NEW und ESTABLISHED zulassen | Erlaubt neue und laufende Verbindungen. |
| INVALID verwerfen | Blockiert Pakete ohne gültigen Verbindungsstatus. |
| RELATED zulassen | Erlaubt die Zuordnung von ICMP-Fehlermeldungen zu bestehenden Sitzungen. |
| Beispiel für anwendungsspezifische Regeln | Beschreibung des Beispiels |
|---|---|
| Microsoft-Teams-Datenverkehr zulassen | Erlaubt ausschließlich Teams-bezogenen Datenverkehr. |
| BitTorrent blockieren | Blockiert alle Peer-to-Peer-Filesharing-Anwendungen. |
| Zoom zulassen und Skype blockieren | Steuert den Zugriff auf VoIP- und Videokonferenz-Anwendungen fein. |
| Beispiel für VPN und Verschlüsselung | Beschreibung des Beispiels |
|---|---|
| IPSec-VPN-Datenverkehr zulassen | Erlaubt VPN-Verbindungen über IPSec. |
| SSL über nicht standardmäßige Ports blockieren | Verhindert verschlüsselten Datenverkehr über nicht freigegebene Ports. |
| OpenVPN über UDP 1194 zulassen | Erlaubt Datenverkehr für OpenVPN-Tunnel. |
| Beispiel für Traffic-Management | Beschreibung des Beispiels |
|---|---|
| VoIP-Datenverkehr priorisieren | Stellt sicher, dass Sprachanrufe die höchste Priorität haben. |
| Streaming auf 1 Mbps begrenzen | Begrenzt die Bandbreite für Streaming-Dienste. |
| Gastnetzwerk auf 5 Mbps drosseln | Begrenzt die Bandbreite für nicht geschäftlichen Datenverkehr. |
| Beispiel für erweiterte Filterregeln | Beschreibung des Beispiels |
|---|---|
| Datenverkehr aus bestimmten Ländern blockieren | Verweigert Datenverkehr auf Basis der Geolokalisierung. |
| DPI: Malware-Signaturen blockieren | Prüft Pakete und blockiert solche, die bekannten Malware-Mustern entsprechen. |
| Nur Datenverkehr mit gültigen TLS-Zertifikaten zulassen | Erzwingt strenge Zertifikatsprüfungen, um verdächtigen SSL/TLS-Datenverkehr zu blockieren. |
Häufig gestellte Fragen
Zu den Best Practices für die Verwaltung eines Firewall-Regelwerks gehört, die Regelbasis regelmäßig zu auditieren und zu überprüfen, damit sie aktuell und wirksam bleibt. Alle Regeländerungen und deren Begründung zu dokumentieren, ist wichtig, um eine klare Nachvollziehbarkeit zu gewährleisten. Rollenbasierte Zugriffskontrolle (RBAC) hilft dabei, den administrativen Zugriff auf diejenigen zu beschränken, die ihn benötigen.
Das Entfernen redundanter oder verdeckter Regeln hält das Regelwerk schlank und effizient, und das Testen neuer Regeln in einer Staging-Umgebung vor der Produktivsetzung hilft, Störungen oder Sicherheitslücken zu vermeiden.
Überprüfungen der Firewall-Regelbasis sollten mindestens vierteljährlich durchgeführt werden, damit die Sicherheitsrichtlinien wirksam und relevant bleiben. Organisationen in stark regulierten oder risikoreichen Umgebungen sollten jedoch monatliche Audits in Betracht ziehen. Der Einsatz automatisierter Tools für Firewall-Regelaudits hilft, Fehlkonfigurationen zu erkennen, die Richtlinienhygiene durchzusetzen und die Compliance kontinuierlich aufrechtzuerhalten, ohne das IT-Personal zu überlasten.
Fehlkonfigurationen von Firewall-Regeln, etwa durch menschliches Versagen, können sensible Systeme unbefugtem Zugriff aussetzen, bösartigem Datenverkehr das Umgehen von Schutzmaßnahmen ermöglichen oder durch widersprüchliche bzw. redundante Regeln Leistungsengpässe verursachen. Solche Fehler schwächen die Sicherheitslage Ihres Netzwerks und können zu kostspieligen Sicherheitsverletzungen, Compliance-Verstößen und Betriebsausfällen führen – insbesondere in komplexen Unternehmensumgebungen mit mehreren Herstellern.