Policy-Risiken verstehen. Fragen zu Policies in natürlicher Sprache stellen. Demo anfragen →
Published:
FireMon Policy Analyzer – Ihre Bewertung verstehen
by FireMon
Wenn Sie diesen Blog lesen, möchten Sie vermutlich mehr über FireMon Policy Analyzer erfahren oder haben gerade Ihre erste Bewertung durchgeführt und fragen sich, wie Sie das Beste aus Ihren Ergebnissen herausholen. In beiden Fällen freuen wir uns, dass Sie hier sind. Zur Erinnerung für alle, die Policy Analyzer noch nicht kennen: Es handelt sich um eine kostenlose Lösung zur Bewertung von Firewall-Sicherheitsrichtlinien, die Ihre Firewall-Konfiguration und Ihr Regelwerk anhand der Best Practices von FireMon prüft, um richtlinienbezogene Risiken zu reduzieren. Innerhalb weniger Minuten stellt Policy Analyzer einen Diagnosebericht bereit, der die Sicherheitslage einer einzelnen Firewall in Ihrer Umgebung darlegt – einschließlich der wichtigsten Problembereiche und Empfehlungen zur Behebung. Wir laden Sie ein, es selbst auszuprobieren. Sie haben nun Ihren ersten Bericht erstellt und fragen sich, wo Sie beginnen sollen. Das Dashboard bietet eine visuelle Darstellung des allgemeinen Richtlinienzustands innerhalb dieser bestimmten Firewall. Der obere Teil des Berichts gibt Ihnen einen Überblick über den Zustand Ihrer Firewall. Er beginnt mit der Gesamtzahl der identifizierten Warnungen, einem Security Concern Index (SCI)-Wert und einem Wert für die Gerätekomplexität und zeigt anschließend sechs zentrale Ergebnisse:
- Warnungen zu übermäßig freizügigen Regeln
- Warnungen zu riskanten Zugriffen
- Warnungen zur Bereinigung
- Warnungen zur Richtlinienqualität
- Warnungen zur herstellerspezifischen Härtung
- Warnungen zum Remote-Zugriff
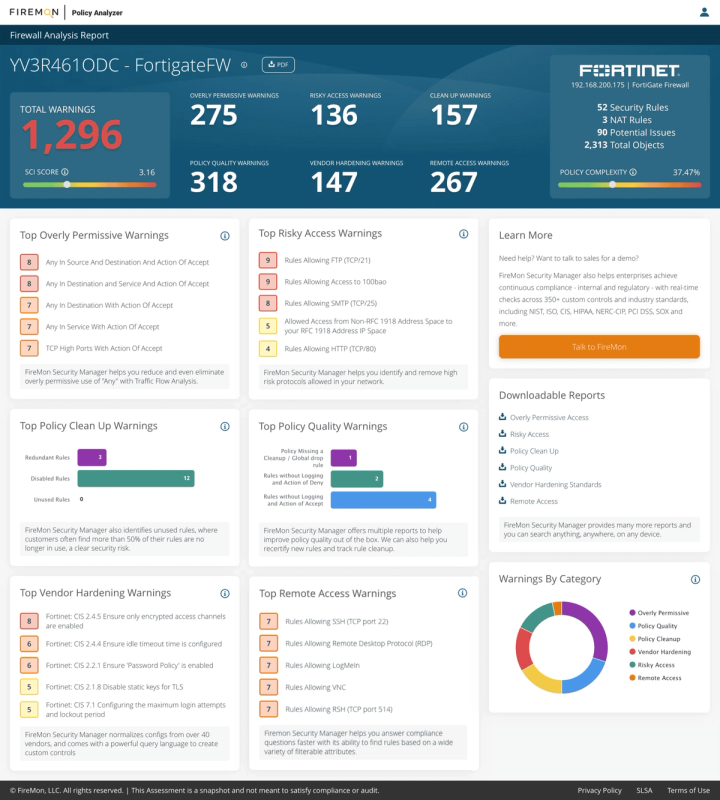
Jedes der sechs zentralen Ergebnisse wird in Kacheln im gesamten Dashboard ausführlicher behandelt, und Sie können auf Basis dieser Informationen Berichte mit Empfehlungen zur Behebung herunterladen (rechte Seite des Bildschirms). Nachfolgend finden Sie eine detaillierte Beschreibung dieser „zentralen Ergebnisse“. Bei der Analyse des Berichts gilt aus unserer Sicht: je einfacher, desto besser. Grün steht für Warnungen mit geringem Schweregrad, Gelb für mittleren und Rot für hohen Schweregrad. Diese Farben werden in Ihrem gesamten Bericht verwendet, sodass Sie schnell erkennen, worauf Sie Ihre Aufmerksamkeit richten sollten. Unsere derzeitigen Kunden nutzen den Security Concern Index (SCI), um Verbesserungen im Zeitverlauf zu verfolgen. Wenn Sie sehen möchten, wie das funktioniert, laden Sie Ihre Firewall-Konfiguration erneut hoch, nachdem Sie einige der empfohlenen Änderungen vorgenommen haben, und beobachten Sie, wie sich Ihr Wert verbessert. Der SCI ist die Summe der Schweregradwerte aller eindeutigen Kontrollen, die zu einem fehlgeschlagenen Status geführt haben, geteilt durch die Summe der Schweregradwerte aller eindeutigen Kontrollen, die bestanden oder fehlgeschlagen sind, multipliziert mit 10 und auf zwei Dezimalstellen gerundet. Auch die Richtlinienkomplexität ist ein hilfreicher Indikator für potenzielle Risiken. Jede neue Komponente – etwa ein Gruppenmitglied, ein Host, ein Netzwerk oder ein Dienst – erhöht die Gerätekomplexität. Je höher die Gerätekomplexität, desto größer das Risiko eines Konfigurationsfehlers. Sie können außerdem einen Bericht herunterladen, der die wichtigsten Ergebnisse der jeweils fehlgeschlagenen Tests aufführt und Empfehlungen zu deren Behebung gibt. Diese Berichte ähneln den Berichten in unserem Enterprise-Produkt Security Manager und sind so konfiguriert, dass sie eine Zusammenfassung, Fehler nach Schweregrad sowie bis zu 3 Ergebnisse pro Richtlinie anzeigen. (Bei manchen Firewalls können die Ergebnisse sehr umfangreich werden.)
Wichtigste Warnungen zu übermäßig freizügigen Regeln:
- Best Practices begrenzen die Verwendung von „Any mit Accept“. Zu übermäßig freizügigen Regeln gehören mehrere spezifische Tests für Regeln mit Kombinationen aus „Any“ und „Accept“ sowie weitere Tests für TCP mit hohen Ports oder einem zu breiten Netzwerkadressbereich.
Wichtigste Regeln mit riskantem Zugriff:
- Best Practices begrenzen die Verwendung von Klartext und anderen Protokollen mit hohem Risiko.
Wichtigste Kategorien zur Richtlinienbereinigung:
- Redundante, verdeckte und deaktivierte Regeln oder übermäßig komplexe Regeln erhöhen das Risiko für Ihre Sicherheitslage. In manchen Fällen kann es einen guten Grund für deaktivierte Regeln geben, sie sollten jedoch nicht ohne Zweck bestehen bleiben. Die Zahlen in dieser Kachel geben die Summe der Regeln an, die den Test in der jeweiligen Kategorie nicht bestehen.
Wichtigste Probleme der Richtlinienqualität:
- Best Practices verlangen, dass für Regeln die Protokollierung aktiviert ist, Verantwortliche benannt und Begründungen dokumentiert werden und dass eine Stealth-Regel vorhanden ist, die die Kommunikation nicht autorisierter Hosts mit der Firewall verhindert. Die Zahlen in dieser Kachel geben die Summe der Regeln an, die den Test in der jeweiligen Kategorie nicht bestehen.
Probleme bei der herstellerspezifischen Härtung:
- Viele Best Practices sind spezifisch für die Konfiguration des jeweiligen Firewall-Herstellers, zum Beispiel „Fehlversuche bis zur Sperrung“ und andere.
Regeln mit Remote-Zugriff:
- Netzwerkprotokolle, die Remote-Zugriff erlauben, sollten auf bestimmte Server beschränkt und je nach Unternehmensrichtlinie in manchen Fällen vollständig abgeschafft werden.
Nachdem Sie Policy Analyzer ausprobiert und einige Berichte untersucht haben, fragen Sie sich vermutlich, wie Sie Ihre Umgebung als Ganzes vollständiger verstehen können und nicht nur eine einzelne Firewall. Ein Upgrade auf die vollständige Lösung FireMon Security Manager bietet zusätzlich zu den Konfigurationsdaten auch einen vollständigen Überblick über Firewall-Nutzungsdaten, Compliance-Bewertungen und -Berichte nach Branchenstandards (PCI, NERC-CIP, GDPR und andere), Traffic Flow Analysis (TFA) zur Planung von Behebungsmaßnahmen sowie die Automatisierung von Änderungs-Use-Cases. Wir empfehlen Ihnen, die Schaltfläche „Talk to FireMon“ im Dashboard zu verwenden. Dort können Sie einen Kommentar zum Grund Ihrer Anfrage eingeben und werden mit einem Ansprechpartner bei FireMon verbunden. Sie können sich auch hier an uns wenden, wenn Sie Fragen haben.