افهم مخاطر السياسات. اطرح أسئلتك حول السياسات بلغة طبيعية. اطلب عرضًا توضيحيًا ←
Published:
قائمة التحقق من أمن الشبكات للمؤسسات
by FireMon
حماية شبكتكم ليست مجرد ممارسة مُثلى، بل ضرورة. تزداد التهديدات السيبرانية تعقيدًا يومًا بعد يوم، والمهاجمون لا يتباطؤون. وسواء تعلق الأمر ببرامج الفدية أو التهديدات الداخلية أو ضوابط أمان الوصول المهيأة بشكل خاطئ، فإن الثغرات الأمنية قد تؤدي إلى خسائر مالية وأضرار بالسمعة وغرامات تنظيمية. والاستراتيجية المتينة لا تقتصر على سد الثغرات، بل تقوم على إدارة المخاطر بشكل استباقي. تعرض قائمة التحقق هذه لأمن الشبكات ما يجب على كل مؤسسة القيام به للبقاء في مواجهة التهديدات والحفاظ على أنظمتها محصّنة.
أبرز النقاط:
- تساعد قائمة تحقق قوية لأمن الشبكات المؤسسات على التصدي الاستباقي للتهديدات السيبرانية قبل تفاقمها.
- تشكّل ضوابط الوصول السليمة وتجزئة الشبكة أساس الدفاع المحيطي الفعّال والأمن الداخلي.
- تتيح المراقبة المستمرة والكشف الآلي عن التهديدات الاستجابة الفورية للثغرات، مما يقلل التعرض للمخاطر.
- توفّر التقييمات الأمنية المنظمة رؤى بالغة الأهمية أثناء ترقيات الأنظمة ومراجعات الامتثال وعقب الحوادث الأمنية، بما يحافظ على الجاهزية الدفاعية.
- تبسّط FireMon إدارة الوضع الأمني عبر حلول آلية لحماية البيئات المعقدة من التهديدات المتطورة.
تهيئة نظام التحكم في الوصول والمصادقة لديكم
يُعد التحكم في التفويض وآليات المصادقة خط الدفاع الأول عن موارد مؤسستكم. ويمكن أن يحول تطبيق سياسات صارمة وأساليب تحقق متقدمة دون وقوع اختراقات محتملة للبيانات.
تحديد مستويات الوصول القائمة على الأدوار
ليس كل شخص في مؤسستكم بحاجة إلى الوصول إلى كل شيء، والأذونات غير المقيدة قد تُنشئ ثغرات. ويضمن تطبيق التحكم في الوصول القائم على الأدوار (RBAC) ألا يرى المستخدمون سوى ما يتناسب مع مسؤولياتهم الوظيفية، مما يقلل مخاطر التعرض غير الضروري والاختراقات المحتملة. ومن الضروري تدقيق أدوار المستخدمين وأذوناتهم بانتظام لمنع تراكم الامتيازات، حيث يجمع الموظفون أذونات مفرطة أو قديمة بمرور الوقت. ضعوا عملية رسمية لتحديث الوصول عند تغيير الموظفين لمناصبهم أو مغادرتهم المؤسسة. وفكروا في اعتماد مبدأ الحد الأدنى من الامتيازات (PoLP) إلى جانب RBAC لمنح المستخدمين الحد الأدنى من الوصول اللازم لأداء مهامهم بفعالية.
وضع متطلبات صارمة لكلمات المرور
تُعد متطلبات كلمات المرور القوية جانبًا أساسيًا من التحكم في الوصول والمصادقة. طبّقوا سياسات تشترط أن يتراوح طول كلمات المرور بين 12-16 حرفًا على الأقل وأن تتضمن مزيجًا من الأحرف الكبيرة والصغيرة والأرقام والرموز الخاصة. ونفّذوا آليات قفل الحسابات لمنع هجمات التخمين الشامل عبر تعطيل الحسابات مؤقتًا بعد عدة محاولات دخول فاشلة. وشجّعوا على استخدام مديري كلمات المرور أو اجعلوه إلزاميًا لمساعدة المستخدمين على إنشاء بيانات اعتماد معقدة وفريدة وتخزينها بأمان. كما ينبغي وضع سياسات انتهاء صلاحية تستلزم التحديث الدوري لمنع إعادة الاستخدام طويلة الأمد لبيانات الدخول المخترقة. ويُعد تثقيف المستخدمين بشأن النظافة الأمنية واختبار قوة كلمات المرور بانتظام أمرين أساسيين لوضع أمني متين في بيئات المؤسسات.
نشر التحقق متعدد العوامل
تُعد المصادقة متعددة العوامل (MFA) ضرورية لحماية الأنظمة الحيوية من سرقة بيانات الاعتماد والوصول غير المصرح به. طبّقوا المصادقة متعددة العوامل عبر جميع أنظمة المؤسسة وتطبيقاتها، بحيث يُطلب من المستخدمين تقديم شكلين من التحقق على الأقل قبل منح الوصول. ويمكن أن يشمل ذلك شيئًا يعرفونه (كلمة المرور)، وشيئًا يمتلكونه (رمز مادي أو تطبيق مصادقة)، وشيئًا يمثلهم (بيانات حيوية). وتقلل المصادقة متعددة العوامل بدرجة كبيرة من احتمال الوصول غير المصرح به، حتى في حال اختراق كلمات المرور. واحرصوا على توافق أنظمتكم مع أساليب مصادقة متنوعة لاستيعاب حالات الاستخدام المختلفة وتفضيلات المستخدمين، وراجعوا نشركم بانتظام لتحديد الثغرات وتعزيز التغطية عند الحاجة.
رسم خرائط سير عمل هوية المستخدم
يُعد رسم خرائط سير عمل هوية المستخدم أمرًا أساسيًا لضمان إدارة حقوق وصول المستخدمين بشكل ملائم طوال دورة حياة الهوية بالكامل. أتمتوا عمليات المنح والإلغاء لمنح الأذونات أو سحبها عند الحاجة عندما ينضم المستخدمون إلى المؤسسة أو يغادرونها أو ينتقلون داخلها. ويقلل ذلك من مخاطر الحسابات المهجورة التي يمكن أن يستغلها الفاعلون الخبيثون. وتساعد عمليات التدقيق المنتظمة لسير عمل هوية المستخدم في اكتشاف الحالات الشاذة، مثل محاولات الوصول غير المصرح بها أو تصعيد الامتيازات. ويمكن لدمج حدود أذونات إدارة الهوية والوصول (IAM) مع أنظمة الموارد البشرية أن يبسّط مراجعتكم ويضمن تحكمًا دقيقًا عبر جميع الموارد. كما أن توثيق العمليات وتحسينها بناءً على النتائج التي تتوصلون إليها سيعزز وضعكم الأمني بدرجة أكبر.
تأمين البنية التحتية لشبكتكم
يتطلب الحفاظ على بنية تحتية آمنة للشبكة أكثر من مجرد نشر الجدران النارية والتشفير، إذ يستلزم نهجًا استراتيجيًا مبنيًا على بروتوكولات قوية لأمن الشبكات. ويساعد تطبيق البروتوكولات الصحيحة في حماية العمود الفقري لبيئة تقنية المعلومات لديكم، مما يقلل التعرض للتهديدات المحتملة. ومن خلال هيكلة شبكتكم وتجزئتها بفعالية، يمكنكم الحد من انتشار البرمجيات الخبيثة، واكتشاف محاولات الوصول غير المصرح بها، وتعزيز أمنكم العام. وتوضح الممارسات المثلى الأربع التالية الخطوات الحاسمة التي ينبغي اتخاذها لتحصين البنية التحتية لشبكتكم ضد التهديدات المتطورة.
1. تحسين قواعد الجدار الناري
يمثل الجدار الناري خط دفاعكم الأول، لكنه ليس أداة تُضبط مرة واحدة ثم تُنسى. راجعوا قواعد الجدار الناري بانتظام لإزالة القواعد القديمة أو المفرطة التساهل التي تُدخل مخاطر. ويمكن لأدوات الأتمتة، مثل أدوات مراقبة أمن الشبكات، أن تساعد في تبسيط هذه العملية وضمان بقاء السياسات فعّالة.
2. تقسيم الشبكات إلى مناطق أمنية
قلّلوا أثر أي اختراق محتمل عبر تجزئة شبكتكم. تفرض الشبكات المحلية الافتراضية (VLANs) والتجزئة الدقيقة تحكمًا صارمًا في الوصول، بما يضمن عزل الأنظمة الحساسة (مثل قواعد البيانات المالية) عن حركة مرور الشبكة العامة.
3. تمكين الوصول عن بُعد الآمن
مع ترسّخ العمل عن بُعد، أصبحت الشبكات الافتراضية الخاصة (VPNs) ذات التشفير القوي، وتدابير أمن النقاط الطرفية، وحلول Zero Trust Network Access (ZTNA) ضرورية لا غنى عنها. راقبوا سجلات الوصول عن بُعد لاكتشاف الحالات الشاذة قبل أن تتحول إلى تهديدات.
4. تحصين الشبكات اللاسلكية
يمنع تأمين الشبكات اللاسلكية الوصول غير المصرح به واعتراض البيانات. استخدموا تشفير WPA3 لشبكات Wi-Fi، وعطّلوا البروتوكولات غير الآمنة، وقيّدوا الوصول على أجهزة الشبكة المصرح لها عبر تصفية عناوين MAC. وبدّلوا بيانات اعتماد Wi-Fi بانتظام وافحصوا الشبكة بحثًا عن نقاط وصول مارقة.تعرّفوا على المزيد حولإدارة أمن الشبكات وكيفية تحسين سياساتكم الأمنية.
تطبيق المراقبة الأمنية والكشف
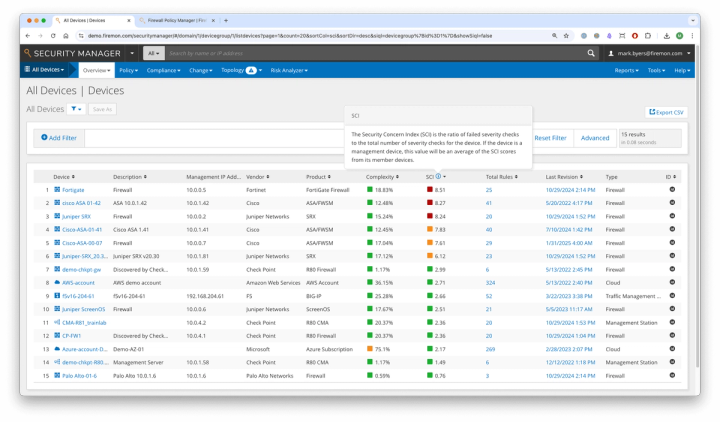
تُعد المراقبة الاستباقية مفتاح تحديد التهديدات والتصدي لها قبل تفاقمها. طبّقوا الكشف الفوري عن التهديدات لتحسين أزمنة الاستجابة. وابقوا في الطليعة عبر مراقبة فعّالة لأمن الشبكات لتتبع المخاطر الأمنية والحد منها. استخدموا حلول مراقبة متقدمة مثل أنظمة كشف التسلل ومنعه (IDPS)، وأدوات إدارة المعلومات والأحداث الأمنية (SIEM)، والتحليلات السلوكية للبقاء في مواجهة التهديدات المتطورة. واحرصوا على أن تكون بنية المراقبة لديكم قادرة على تحليل أنماط حركة المرور، وتحديد محاولات الوصول غير المصرح بها، وربط الأحداث عبر أنظمة متعددة. وحدّثوا أدوات المراقبة بانتظام واضبطوا قواعد الكشف بدقة للحفاظ على فعاليتها في مواجهة التهديدات الجديدة والمعقدة.
نشر أنظمة كشف التسلل ومنعه (IDPS)
يمثل نظام IDPS القوي مكوّنًا حاسمًا في أي استراتيجية شاملة لأمن الشبكات. تراقب هذه الأنظمة باستمرار حركة مرور الشبكة والتطبيقات والأنظمة بحثًا عن مؤشرات النشاط الخبيث أو انتهاكات السياسات. ومن خلال تهيئة تنبيهات فورية، يمكن لفرق الأمن تلقي إشعارات مباشرة بالاختراقات المحتملة أو السلوك المشبوه. ويوفر نشر حلول قائمة على الشبكة وأخرى قائمة على المضيف تغطية شاملة عبر جميع أجزاء بيئة تقنية المعلومات لديكم. راجعوا قواعد الكشف وحدّثوها بانتظام لضمان بقاء النظام فعّالًا ضد نواقل الهجوم الجديدة. وبالإضافة إلى ذلك، ادمجوا IDPS ضمن إطار المراقبة الأوسع لديكم، مثل حلول SIEM، لتعزيز الرؤية وتبسيط جهود الاستجابة للحوادث.
مركزة جمع السجلات عبر SIEM
تُعد مركزة جمع السجلات عبر نظام SIEM أمرًا بالغ الأهمية للكشف الشامل عن التهديدات وإعداد تقارير الامتثال المستمر. ويتيح تجميع السجلات من مصادر متنوعة، مثل الجدران النارية والخوادم والتطبيقات والنقاط الطرفية، إجراء ربط وتحليل شاملين. ويمكن لأدوات التحليل الآلي اكتشاف الأنماط والحالات الشاذة التي قد تشير إلى اختراق أمني. كما تساعد مراجعة السجلات بانتظام وتحسين استعلامات البحث على رفع دقة الكشف. وتؤدي حلول SIEM أيضًا دورًا حيويًا في التحقيقات الجنائية الرقمية، إذ تمكّن فرق الأمن من تتبع الحوادث وصولًا إلى مصدرها. واحرصوا على تهيئة نظامكم للاحتفاظ بالسجلات لمدة مناسبة، استنادًا إلى متطلبات الامتثال لديكم وسياسات مؤسستكم.
مراجعة أنماط حركة المرور
يُعد فهم أنماط حركة مرور الشبكة الطبيعية وتحليلها أمرًا أساسيًا لتحديد الحالات الشاذة التي قد تشير إلى نشاط خبيث. وتساعد المراقبة المنتظمة على تكوين خط أساس للنشاط المشروع، مما يسهّل اكتشاف عمليات نقل البيانات غير المعتادة أو محاولات تسجيل الدخول غير المصرح بها أو حركة المرور عالية الحجم من مصادر مجهولة. طبّقوا أدوات آلية تستخدم التعلم الآلي والتحليلات السلوكية لاكتشاف الانحرافات عن الأنماط المتوقعة. وأجروا مراجعات دورية لسجلات حركة المرور وأنشئوا تقارير لتحديد الاتجاهات أو الارتفاعات المفاجئة أو المخالفات التي تستدعي مزيدًا من التحقيق. ويحسّن التحليل المتسق لحركة المرور الرؤية العامة ويساعد على ضمان الكشف في الوقت المناسب عن التهديدات الأمنية المحتملة.
التخطيط للاستجابة للحوادث
تمثل خطة الاستجابة للحوادث عنصرًا حاسمًا في استراتيجية أمن الشبكات لديكم، إذ تضمن استعداد مؤسستكم للاستجابة السريعة والفعّالة للهجمات السيبرانية. وينبغي أن تحدد هذه الخطة الأدوار والمسؤوليات وبروتوكولات التصعيد وكتيبات إجراءات معرّفة مسبقًا لأنواع الحوادث المختلفة بوضوح. وتساعد التمارين المكتبية المنتظمة والمحاكاة الحية على إبقاء فرق الاستجابة على أهبة الاستعداد وتتيح للمؤسسات تحديد الثغرات في خططها. ولا تقل مراجعات ما بعد الحادث أهمية، إذ توفر رؤى قيّمة يمكن استخدامها لتعزيز استراتيجيات الاستجابة القائمة. والتحسين المستمر لخطة الاستجابة للحوادث يضمن أن يكون فريقكم مجهزًا للتعامل مع التهديدات الجديدة والمتطورة بثقة ودقة.
حماية بيانات مؤسستكم
تُعد حماية البيانات أمرًا أساسيًا للامتثال التنظيمي والحفاظ على استمرارية الأعمال. طبّقوا تدابير لمنع الوصول غير المصرح به إلى البيانات وتسريبها، واحرصوا على مواءمة سياساتكم الأمنية مع الممارسات المثلى الواردة فيعمليات تدقيق الامتثال.
تطبيق معايير التشفير
يُعد تشفير البيانات الحساسة جزءًا أساسيًا من حماية المعلومات الحيوية للأعمال من الوصول غير المصرح به والتهديدات السيبرانية. احرصوا على تأمين جميع البيانات الساكنة والمنقولة باستخدام معايير التشفير المتقدمة (AES-256) للحماية من الاختراقات. ولتأمين الاتصالات، افرضوا استخدام بروتوكولي طبقة المقابس الآمنة (SSL) وأمان طبقة النقل (TLS) في جميع تطبيقات الأعمال ورسائل البريد الإلكتروني وعمليات نقل الملفات. إضافة إلى ذلك، راجعوا سياسات التشفير بانتظام لمواءمتها مع معايير الأمن المتطورة والمتطلبات التنظيمية.
جدولة نسخ احتياطية منتظمة
قد يشلّ فقدان البيانات عمليات الأعمال، ما يجعل النسخ الاحتياطي المنتظم عنصرًا بالغ الأهمية في استراتيجيتكم الأمنية. طبّقوا جدولًا منظمًا يتضمن لقطات متكررة للبيانات الحيوية المخزّنة في مواقع متعددة — بما في ذلك السحابة الهجينة الآمنة والتخزين غير المتصل والمعزول تمامًا. اختبروا بانتظام عمليات استعادة النسخ الاحتياطية للتحقق من سلامة البيانات وضمان التعافي السريع في حال حدوث عطل في النظام أو هجوم سيبراني أو حذف عرضي. استخدموا حلول النسخ الاحتياطي الآلية لتقليل التدخل اليدوي والحد من مخاطر تلف البيانات.
تصنيف البيانات حسب درجة الحساسية
ليست كل البيانات متساوية، والتعامل معها على هذا الأساس قد يعرّض مؤسستكم لمخاطر لا داعي لها. أنشئوا إطارًا لتصنيف البيانات يصنّف المعلومات وفقًا لدرجة حساسيتها، مثل العامة والداخلية والسرية والسرية للغاية. طبّقوا تدابير الحماية المناسبة استنادًا إلى هذه التصنيفات، مع ضمان تشفير البيانات الشديدة الحساسية والتحكم في الوصول إليها ومراقبتها باستمرار لرصد أي نشاط غير مصرح به. طبّقوا أدوات منع فقدان البيانات (DLP) لفرض السياسات تلقائيًا ومنع مشاركة المعلومات الحساسة أو الوصول إليها بصورة غير سليمة.
تقييد الوصول إلى وحدات التخزين
يزيد الوصول غير المقيّد إلى البيانات من مخاطر التسريبات والتهديدات الداخلية والتعديلات غير المصرح بها. طبّقوا سياسات صارمة للتحكم في الوصول لتحديد من يمكنه عرض البيانات المخزّنة على أنظمة المؤسسة أو تعديلها أو مشاركتها. دقّقوا بانتظام أذونات التخزين وسجلات الوصول لاكتشاف الحالات الشاذة وإزالة الامتيازات غير الضرورية ومنع تعرّض البيانات. إضافة إلى ذلك، طبّقوا المصادقة متعددة العوامل (MFA) للوصول إلى أنظمة التخزين الحيوية لتعزيز الأمن بدرجة أكبر.
تعزيز أمن أنظمتكم وبرمجياتكم
يساعد الحرص على تحديث أنظمتكم وبرمجياتكم وتكوينها بشكل سليم على الحد من الثغرات التي يستغلها المجرمون السيبرانيون. أجروا بشكل روتيني تقييمات للمخاطر لتحديد الثغرات الأمنية ومعالجتها بشكل استباقي.
أتمتة تحديثات البرمجيات والأمن
تُعد أتمتة تحديثات البرمجيات والأمن أمرًا ضروريًا للبقاء في مقدمة التهديدات الناشئة. فالثغرات غير المعالَجة هدف رئيسي للمهاجمين الساعين إلى استغلال الأنظمة والتطبيقات القديمة. طبّقوا حلولًا آلية لإدارة التصحيحات لتبسيط عملية تحديث أنظمة التشغيل والتطبيقات وأدوات الأمن. وتقلل جدولة التحديثات المنتظمة من فترات التوقف مع ضمان تطبيق التصحيحات الحرجة دون تأخير. كما تساعد الأتمتة على إزالة مخاطر الخطأ البشري، الذي قد يحدث أثناء التحديثات اليدوية. راقبوا باستمرار وتحققوا من تطبيق التحديثات المتاحة بنجاح على جميع الأنظمة.
تحصين أنظمة التشغيل
يشمل تحصين أنظمة التشغيل تعطيل الخدمات غير الضرورية وتقييد الامتيازات الإدارية وفرض سياسات أمنية صارمة. فمن خلال تقليص سطح الهجوم، يمكنكم الحد بدرجة كبيرة من السبل التي يستطيع المهاجمون من خلالها اختراق بيئتكم. ويضمن تطبيق خطوط أساس أمنية مصممة وفق احتياجات مؤسستكم الاتساق عبر جميع الأجهزة. كما أن المراجعة والتحديث المنتظمين لإعدادات التكوين أمر ضروري للحفاظ على وضع أمني قوي. إضافة إلى ذلك، يؤدي تطبيق القوائم البيضاء للتطبيقات وفرض سياسات كلمات مرور قوية واستخدام الجدران النارية لحجب الوصول غير المصرح به إلى مزيد من تعزيز دفاعاتكم. وثّقوا جميع إجراءات التحصين وقيّموا فعاليتها باستمرار من خلال عمليات تدقيق منتظمة.
الفحص المنتظم لثغرات التطبيقات
يُعد فحص الثغرات الاستباقي أمرًا بالغ الأهمية لاكتشاف نقاط الضعف قبل أن يستغلها المهاجمون. أجروا بانتظام عمليات فحص آلية للثغرات في تطبيقاتكم وبنيتكم التحتية الشبكية والأجهزة المتصلة. وعزّزوا هذه الجهود بإجراء اختبارات اختراق سنوية لتقييم قدرة أنظمتكم على الصمود أمام الهجمات الواقعية. حافظوا على تحديث أدوات الفحص لديكم واحرصوا على تكوينها لاكتشاف التهديدات المعروفة والناشئة على حد سواء. طبّقوا عملية لتحديد أولويات الثغرات المكتشفة استنادًا إلى درجة خطورتها وأثرها المحتمل. وثّقوا النتائج وجهود المعالجة، وادمجوا الدروس المستفادة في استراتيجيتكم الأمنية الأوسع.
تثبيت وسائل حماية نقاط النهاية
تُعد حماية نقاط النهاية ضرورية لمراقبة جميع الأجهزة المتصلة بشبكتكم والدفاع عنها. انشروا حلول الكشف والاستجابة لنقاط النهاية (EDR) لتوفير رؤية آنية للتهديدات والحالات الشاذة المحتملة. وتوفر أدوات مكافحة الفيروسات من الجيل التالي (NGAV) قدرات متقدمة، مثل التحليل السلوكي والتعلم الآلي، لاكتشاف الهجمات المتطورة. احرصوا على نشر حلول حماية نقاط النهاية بشكل متسق عبر جميع الأجهزة، بما في ذلك الخوادم ومحطات العمل والأجهزة المحمولة وأصول إنترنت الأشياء. حدّثوا أدوات حماية نقاط النهاية وصيانتها بانتظام لتعزيز فعاليتها. وطبّقوا سياسات تقيّد تثبيت البرمجيات غير المصرح بها وتفرض تشفير البيانات على جميع الأجهزة.
وضع السياسات والإجراءات الأمنية: الخطوات الأساسية
يُعد وضع سياسات أمن الشبكات والإجراءات بوضوح أمرًا أساسيًا للحفاظ على وضع أمني متسق ومتين. وينبغي أن تغطي سياساتكم كل شيء بدءًا من التحكم في الوصول وحماية البيانات وصولًا إلى الاستجابة للحوادث وإدارة التغيير. احرصوا على أن يكون جميع الموظفين على دراية بهذه السياسات وأن يفهموا مسؤولياتهم. راجعوا سياساتكم وحدّثوها بانتظام لتعكس التهديدات المتطورة والتقدم التقني والتغيرات في المتطلبات التنظيمية. وثّقوا بوضوح إجراءات الإبلاغ عن الحوادث وإدارة الحسابات ذات الامتيازات والاستجابة للاختراقات المشتبه بها. ويسهم تقديم إرشادات واضحة وقابلة للتنفيذ في ترسيخ ثقافة واعية بالأمن في المؤسسة بأكملها. اتبعوا هذه الخطوات الأربع:
1. إعداد التوثيق الأمني
يمثل التوثيق الشامل الأساس لإدارة أمنية متسقة وفعّالة. ضعوا إرشادات تغطي جميع جوانب استراتيجيتكم، مع الحرص على أن يكون التوثيق متاحًا بسهولة لأصحاب المصلحة المعنيين ومحدّثًا بانتظام ليعكس التغيرات في بنية شبكتكم وأدوات الأمن ومتطلبات الامتثال. والتوثيق الجيد الصيانة لا يدعم العمليات اليومية فحسب، بل يوفر أيضًا رؤى قيّمة أثناء عمليات التدقيق والتحقيق في الحوادث. رسّخوا ثقافة التوثيق الدقيق لتعزيز مرونة مؤسستكم الأمنية الشاملة.
2. جدولة تدريب الموظفين
يُعد الخطأ البشري أحد الأسباب الرئيسية للاختراقات الأمنية، ما يجعل تدريب الموظفين عنصرًا بالغ الأهمية في استراتيجيتكم الدفاعية. قدّموا بانتظام جلسات تغطي أحدث ممارسات الأمن السيبراني والتوعية بالتصيد الاحتيالي وأساليب الهندسة الاجتماعية والسلوك الآمن على الإنترنت. صمّموا البرامج بما يتناسب مع الأدوار والمسؤوليات المحددة داخل مؤسستكم، بما يضمن تأهيل الجميع للتعرف على التهديدات المحتملة والاستجابة لها. وادعموا التدريب بهجمات تصيد محاكاة لقياس الفعالية وترسيخ التعلم. حدّثوا المواد باستمرار لتعكس المخاطر الناشئة ومعايير الأمن المتطورة.
3. تحديد بروتوكولات الطوارئ
يضمن تحديد بروتوكولات الطوارئ جاهزية مؤسستكم للاستجابة بسرعة وفعالية أثناء أي هجوم سيبراني أو حادث أمني. ضعوا خطة واضحة للاستجابة للحوادث تحدد أدوار كل عضو في الفريق ومسؤولياته وإجراءات التصعيد وقنوات التواصل. أنشئوا أدلة تشغيل تفصيلية لسيناريوهات الهجمات المختلفة، بما في ذلك برامج الفدية واختراقات البيانات والتهديدات الداخلية. أجروا بانتظام تمارين محاكاة مكتبية ومحاكاة كاملة النطاق لتقييم فعالية خطة الاستجابة لديكم. حسّنوا بروتوكولاتكم باستمرار استنادًا إلى الدروس المستفادة من الحوادث السابقة ومشهد التهديدات المتطور. ويقلل التخطيط الفعّال للطوارئ من الأضرار ويسرّع التعافي.
4. إدارة التغيير ومسارات التدقيق
تُعد عمليات إدارة التغيير ضرورية للحفاظ على التحكم في تكوينات الشبكة وعمليات نشر البرمجيات والسياسات الأمنية. طبّقوا إجراءً رسميًا لطلب جميع التغييرات التي تُجرى على أنظمتكم ومراجعتها واعتمادها وتوثيقها. ويوفر الاحتفاظ بمسارات التدقيق رؤية قيّمة حول من أجرى التغييرات ومتى أُجريت ولماذا. أجروا عمليات تدقيق دورية لاكتشاف التغييرات غير المصرح بها أو الانحرافات عن التكوينات المعتمدة. ويمكن لدمج أدوات إدارة التغيير الآلية أن يبسّط هذه العملية ويعزز دقتها. وتضمن المراجعة والتحسين المستمران لإجراءات إدارة التغيير المساءلة والاتساق عبر البنية التحتية لشبكتكم.
اتبعوا أفضل ممارسات أمن الشبكات هذه
يعزز الالتزام بأفضل ممارسات أمن الشبكات قدرة مؤسستكم على الدفاع ضد التهديدات السيبرانية.
تعزيز وضع أمن شبكتكم مع FireMon
أمن الشبكات ليس مشروعًا لمرة واحدة — بل هو عملية مستمرة. تساعد حلول FireMon المؤسسات على أتمتة إدارة السياسات الأمنية، والحصول على رؤية آنية، والحد من المخاطر بشكل استباقي. ومع المراقبة المستمرة للامتثال وتحسين السياسات، تضمن FireMon بقاء وضعكم الأمني قويًا في مشهد تهديدات دائم التطور. هل تحتاجون إلى المساعدة في البدء؟ احجزوا عرضًا توضيحيًا اليوم للتعرف على كيفية تبسيط FireMon لقائمة التحقق الخاصة بأمن شبكتكم وتعزيز وضعكم الأمني.
| أفضل ممارسات أمن الشبكات | كيف تؤثر أفضل الممارسات في المؤسسات |
|---|---|
| إنشاء نسخ احتياطية للتعافي من الكوارث | احتفظوا بنسخ احتياطية منتظمة للبيانات الحيوية وخزّنوا نسخًا منها في مواقع آمنة خارج الموقع. اختبروا عمليات النسخ الاحتياطي والاستعادة بصورة متكررة لضمان سلامة البيانات. |
| استخدام مدير كلمات المرور | شجّعوا الموظفين على استخدام مديري كلمات المرور لإنشاء كلمات مرور معقدة وتخزينها بشكل آمن. يقلل ذلك من مخاطر سرقة بيانات الاعتماد وإعادة استخدام كلمات المرور. ويُعد مديرو كلمات المرور أدوات أساسية لأمن الشبكات للحفاظ على ممارسات قوية في إدارة كلمات المرور. |
| تنفيذ تدريب أمني منتظم | عزّزوا الوعي الأمني من خلال برامج تدريب مستمرة. تساعد حملات التصيّد المحاكاة والسيناريوهات الواقعية الموظفين على التعرف على التهديدات والاستجابة لها بفعالية. |
| الحفاظ على توثيق محدَّث | يجب تحديث جميع السياسات الأمنية والمستندات الإجرائية لتعكس التهديدات المتطورة وأفضل الممارسات في القطاع. وتضمن المراجعات المنتظمة التوافق مع متطلبات الامتثال. |