افهم مخاطر السياسات. اطرح أسئلتك حول السياسات بلغة طبيعية. اطلب عرضًا توضيحيًا ←
Published:
FireMon Policy Analyzer – فهم تقييمكم
by FireMon
إذا كنتم تقرؤون هذه المدونة، فمن المرجح أنكم مهتمون بمعرفة المزيد عن FireMon Policy Analyzer أو أنكم أجريتم للتو أول تقييم لكم وترغبون في معرفة كيفية تحقيق أقصى استفادة من نتائجكم. في كلتا الحالتين، يسعدنا وجودكم هنا. وللتذكير لمن ليسوا على دراية بـ Policy Analyzer، فهو حل مجاني لتقييم سياسة أمن الجدار الناري يختبر إعدادات الجدار الناري وقاعدة القواعد لديكم مقابل أفضل ممارسات FireMon للحد من المخاطر المرتبطة بالسياسات. وخلال دقائق، يقدّم Policy Analyzer تقريرًا تشخيصيًا يوضح الوضع الأمني لجدار ناري واحد في بيئتكم، متضمنًا مجالات الاهتمام الرئيسية وتوصيات المعالجة. وندعوكم إلى تجربته بأنفسكم وبعد أن أجريتم أول تقرير لكم، قد تتساءلون من أين تبدأون. توفّر لوحة المعلومات تمثيلًا مرئيًا لسلامة السياسة العامة داخل ذلك الجدار الناري تحديدًا. ويمنحكم الجزء العلوي من التقرير نظرة شاملة على سلامة الجدار الناري لديكم. ويبدأ بإجمالي عدد التحذيرات المحددة ودرجة مؤشر المخاوف الأمنية (SCI)، ودرجة تعقيد الجهاز، ثم يعرض ست نتائج رئيسية:
- تحذيرات القواعد المفرطة في التساهل
- تحذيرات الوصول عالي المخاطر
- تحذيرات التنظيف
- تحذيرات جودة السياسة
- تحذيرات التحصين الخاص بالمورّد
- تحذيرات الوصول عن بُعد
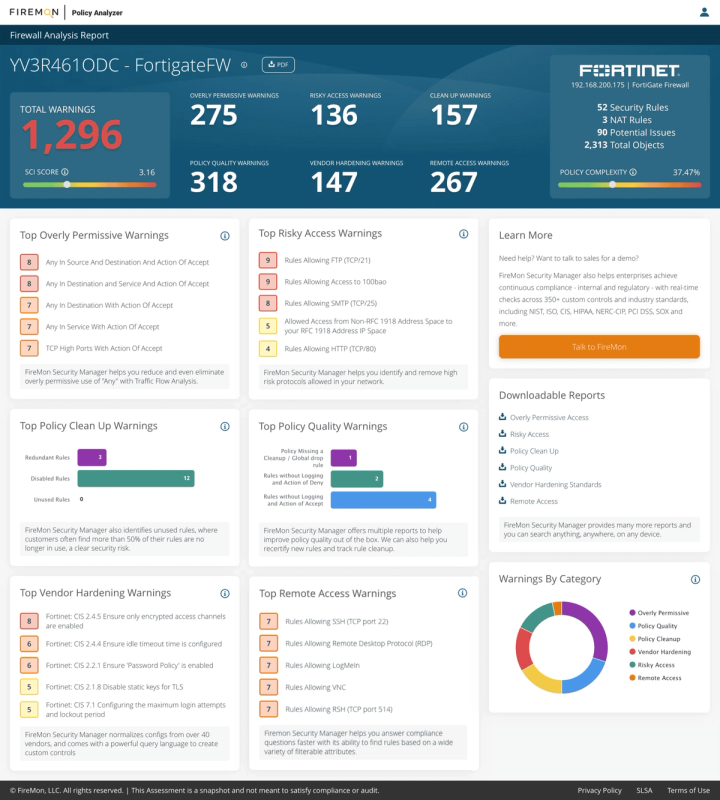
ستُناقَش كل نتيجة من النتائج الرئيسية الست بمزيد من التفصيل في بطاقات موزّعة عبر لوحة المعلومات، ويمكنكم تنزيل تقارير تتضمن توصيات المعالجة استنادًا إلى هذه المعلومات (على الجانب الأيمن من الشاشة). راجعوا أدناه وصفًا تفصيليًا لهذه «النتائج الرئيسية». وعند تحليل التقرير، نرى أن الأبسط هو الأفضل. يمثّل اللون الأخضر التحذيرات منخفضة الخطورة، والأصفر متوسطة الخطورة، والأحمر عالية الخطورة. وتظهر هذه الألوان في جميع أجزاء التقرير، بحيث تعرفون بسرعة أين تركّزون انتباهكم. يستخدم عملاؤنا الحاليون مؤشر المخاوف الأمنية (SCI) لتتبّع التحسّن بمرور الوقت. وإذا أردتم معرفة كيفية عمل ذلك، فارفعوا ملف إعدادات الجدار الناري مرة أخرى بعد إجراء بعض التغييرات الموصى بها، وانظروا كيف تتحسن درجتكم. ومؤشر SCI هو مجموع قيم خطورة جميع الضوابط الفريدة التي انتهت بحالة إخفاق، مقسومًا على قيم خطورة جميع الضوابط الفريدة التي نجحت أو أخفقت، مضروبًا في 10 ومقرّبًا إلى منزلتين عشريتين. كما أن تعقيد السياسة مؤشر مفيد على المخاطر المحتملة. فكل مكوّن جديد — مثل عضو مجموعة أو مضيف أو شبكة أو خدمة — يزيد من تعقيد الجهاز. وكلما ارتفع تعقيد الجهاز، زاد خطر حدوث خطأ في الإعدادات. يمكنكم أيضًا تنزيل تقرير يفصّل أبرز النتائج التي أخفقت في كل اختبار، ويوصي بكيفية إصلاحها. وهذه التقارير مشابهة للتقارير المتوفرة في منتجنا للمؤسسات، Security Manager، وهي مهيأة لعرض الملخص، والإخفاقات بحسب الخطورة، وما يصل إلى 3 نتائج لكل سياسة. (قد تصبح النتائج مطوّلة جدًا على بعض الجدران النارية.)
أبرز تحذيرات القواعد المفرطة في التساهل:
- تحدّ أفضل الممارسات من استخدام «Any مع Accept». وتشمل القواعد المفرطة في التساهل عدة اختبارات محددة للقواعد التي تجمع بين «Any» و«Accept»، إضافة إلى اختبارات أخرى لـ TCP ذي المنافذ العالية أو عنوان الشبكة الواسع أكثر من اللازم.
أبرز القواعد ذات الوصول عالي المخاطر:
- تحدّ أفضل الممارسات من استخدام النص الصريح وغيره من البروتوكولات عالية المخاطر.
أبرز فئات تنظيف السياسة:
- القواعد المكرّرة والمحجوبة والمعطّلة، أو القواعد المفرطة في التعقيد، تضيف مخاطر إلى وضعكم الأمني. وفي بعض الحالات قد يكون لديكم سبب وجيه لوجود قواعد معطّلة، غير أنه لا ينبغي تركها قائمة بلا غرض. وتمثّل الأرقام في هذه البطاقة مجموع القواعد التي أخفقت في الاختبار ضمن كل فئة.
أبرز مشكلات جودة السياسة:
- تقتضي أفضل الممارسات تفعيل التسجيل في القواعد، وتحديد المالكين وتوثيق المبرر، ووجود قاعدة تخفٍّ (stealth rule) لمنع الاتصال بالجدار الناري من مضيفين غير مصرّح لهم. وتشير الأرقام في هذه البطاقة إلى مجموع القواعد التي أخفقت في الاختبار ضمن كل فئة.
مشكلات التحصين الخاص بالمورّد:
- يرتبط كثير من أفضل الممارسات بإعدادات مورّد الجدار الناري تحديدًا، مثل «عدد المحاولات الفاشلة قبل الإقفال»، وغيرها.
القواعد ذات الوصول عن بُعد:
- ينبغي حصر بروتوكولات الشبكة التي تتيح الوصول عن بُعد في خوادم محددة، وإلغاؤها تمامًا في بعض الحالات، بحسب سياسة شركتكم.
والآن بعد أن جرّبتم Policy Analyzer واطّلعتم على بعض التقارير، من المرجح أنكم تتساءلون كيف يمكنكم فهم بيئتكم ككل فهمًا أكمل، وليس جدارًا ناريًا واحدًا فقط. إن الترقية إلى حل FireMon Security Manager الكامل ستوفّر أيضًا نظرة شاملة على بيانات استخدام الجدار الناري إضافة إلى بيانات الإعدادات، وتقييمات الامتثال للمعايير القياسية في القطاع وإعداد التقارير الخاصة بها (PCI وNERC-CIP وGDPR وغيرها)، وتحليل تدفق حركة البيانات (TFA) لتخطيط المعالجة، وأتمتة حالات استخدام التغيير. وندعوكم إلى استخدام زر «Talk to FireMon» داخل لوحة المعلومات، والذي يتيح لكم إدخال تعليق حول سبب تواصلكم، وسيصلكم بأحد أعضاء فريق FireMon. كما يمكنكم التواصل معنا هنا لطرح أي أسئلة.