洞察策略风险,用自然语言提问策略问题。 申请演示 →
Published:
FireMon 如何以及为何率先推出实时 CSPM
by FireMon
两年前,FireMon 在我们的 Cloud Defense 平台中引入实时功能,从而提升了自身实力。这是一项重大进展,因为它让我们的工具从基础的安全检查器转变为全面的云安全卫士。实时能力对于将工具从基础的漏洞评估推进为全面的云安全运营平台至关重要。然而,我们迈向实时化的历程并非由客户需求推动,而是源于我们对提供更高效率和更强安全运营能力的承诺。
我们为什么构建实时能力:
我们最初的目标并不是打造一款云安全态势管理(CSPM)工具。我们从构建云安全自动化平台起步,旨在帮助组织更快速地处理云安全漏洞,并弥合安全与 DevOps/云运营之间的鸿沟。这看似只是细微的差别,但它意味着我们是以不同的视角进入 CSPM 市场的。
- 基于时间的扫描效率低下:起初,我们和其他所有人一样依赖基于时间的扫描。然而事实证明,这种方式速度缓慢,即便采用分布式部署也是如此,并且可能超出客户的服务限额。
- 数据过时:周期性扫描导致客户看到的是过时信息。即使每 15 分钟扫描一次,也可能就开发团队已经解决的问题向其发出告警。
- 安全运营的实时属性:响应人员需要实时掌握事件、告警和配置情况。
- 对我们自身的效率:考虑到在多租户系统中,当一切都基于时间运行时,时序与容量规划会变得十分棘手,这样的考量并不算自私。
这并不是说基于时间的扫描没有用武之地;我们仍在免费版中使用它,并且对所有 Pro 账户执行每日全面扫描,以确保不会有任何遗漏。
构建实时能力(AWS 方式):
今天,我们将重点介绍如何为 AWS 启用实时功能。在后续文章中,我们将详细说明如何为 Azure 和 GCP 实现这一功能。我们经历了多次迭代,得益于 AWS,我们现在的系统效率非常高。
- EventBridge 到 Lambda 到 API:起初,我们通过部署在客户环境中的 Lambda 函数,将事件从 EventBridge 转发到 API 网关。这种方式可行,但效率不高。
- EventBridge 到……EventBridge:AWS 增强了 EventBridge,使客户能够直接向我们发送事件。现在,我们只需在客户账户中部署一条 EventBridge 规则。我们甚至不需要特殊的身份验证,因为 AWS 事件标头具备防篡改能力,而且我们会丢弃任何与客户无关的内容。
- 变更时更新:我们会跟踪更新和删除等变更,捕获资源详细信息。这会针对该特定项目在我们的 Discoverer 服务中触发一次更新。
- 触发链:更新进入资产清单,此处的任何变更都会触发用于检查的 Lambda 函数。针对特定类型资源的所有检查会同时进行,检查结果将依据告警和修复规则进行评估。
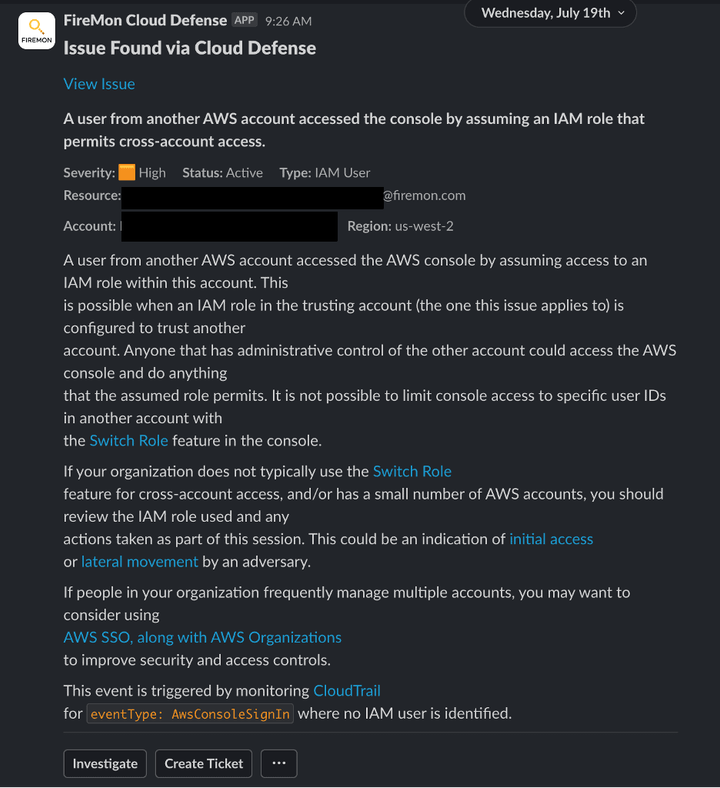
- 即时告警:这一架构可在变更发生后仅 5-15 秒内触发告警(或自动修复),并且系统各部分都会以一致的数据进行更新(例如合规性)。大多数客户将告警发送至 ChatOps(Slack/Teams),但也可以通过电子邮件发送、创建 JIRA 工单,或转发至 SIEM。
实时能力带来的优势:
向实时化的转变提升了 Cloud Defense,最终实现了我们一直设想的安全运营。若不具备实时能力,CSPM 工具本质上只是另一种漏洞扫描器。漏洞扫描器本身并无不妥,我们自己也在使用。然而,由于云配置错误可能瞬间暴露在互联网上,我们认为响应周期需要大幅缩短。
- 最新的资产清单:借助实时功能,您在 Cloud Defense 中看到的内容能够准确反映您 AWS 账户的当前配置。
- 即时检查:安全与合规检查在变更发生时同步进行,可迅速发现配置错误。您不会像使用基于时间的工具那样,因 15 分钟至 24 小时的扫描间隔而处于暴露状态。
- 全面掌握变更:Cloud Defense 会全程跟踪触发变更的 API、发起该 API 调用的身份,以及对资源造成的影响(包括变更内容和检查结果)。这种全面的跟踪能力支持变更追踪、查看同一 IAM 实体发起的其他 API 调用、探查与受影响资源相关联的其他资源,以及其他强大的分析能力。
- 支撑安全运营:借助 Cloud Defense,您可以了解谁进行了变更、变更发生的时间、其安全影响,并能够筛选和转发信息,以便快速完成人工或自动修复。无需再通过电子邮件发送电子表格。这一转变使该平台升级为一套完整的运营工具。
我们的 Cloud Defense 平台展示了实时 CSPM 应有的实现方式。从最初采用基于时间的扫描,到迅速转向实时监控,我们增强了您将 CSPM 用作安全运营工具的能力,并引入了保护云部署的新方法。为 Cloud Defense 增加实时能力并不只是为了一项炫目的功能,它是让云安全变得稳健、快速、可靠的关键性变革。