洞察策略风险,用自然语言提问策略问题。 申请演示 →
Published:
推出面向网络安全策略控制的 FireMon Agentic AI
FireMon Agentic AI 自动化防火墙策略审查并准备建议,同时让安全团队牢牢掌握审核与审批的控制权。
by FireMon
某个应用团队需要访问数据库,请求本身听上去很简单。但在推进之前,网络安全工程师必须找到相关设备与策略,厘清现有访问权限,评估可能的变更,并准备一份可供他人审核的方案。将这些工作乘以应用、环境和防火墙厂商的数量,调查分析就会占据团队相当大一部分工作量。而这些工作仍然必须完成:策略上下文不完整,可能意味着遗漏依赖关系、开放不必要的访问权限,或者变更无法满足业务需求。
FireMon Agentic AI 让智能体接手这些调查与规划环节。相关能力内置于 FireMon 之中,使从业者有更多精力应对策略复杂性,同时将关键决策权保留在组织手中。客户可以使用随附的智能体、自行创建智能体,或通过 FireMon MCP Server 接入外部的 agentic workflow。
这是 FireMon“面向现代企业的网络安全策略控制”理念的务实应用,将策略证据与运维工具直接融入团队必须完成的工作之中。
提供策略上下文并真正执行工作的工具
FireMon 的 agentic AI 框架由指令、技能、工具和权限组成。指令定义智能体应当做什么,技能提供支撑性知识,工具则执行具体操作,从检索策略记录到计算建议、准备拟议变更。
以策略搜索为例。SiQL Expert 提供 Security Intelligence Query Language (SiQL) 的文档与示例,SiQL 工具负责执行查询。这些构建模块组合在一起,让智能体能够把一个问题转化为一次搜索,并解释所检索到的信息。
智能体同样是 FireMon workflow 的参与者。与用户一样,它们可以接收任务分配并自动开始处理。它们在既定权限范围内运行,收集信息、准备建议,并在适当时引入从业者进行审核。其基础是 FireMon 25 年来积累的策略信息与运维专业经验。智能体利用这些上下文和可用工具,完成策略决策背后的中间环节工作。
调查一项访问需求
以一个示例请求为例:app-web-01 需要通过 TCP 端口 5432 访问 app-db-01。首先要回答的问题是,现有策略对该访问是如何规定的。
FireMon Intelligent Agent 负责搜索和分析策略数据,构建并运行 SiQL 查询,并解释所得结果。从业者无需先编写查询或手动拼合多次搜索,即可直接询问哪些规则与该请求相关。
返回的记录为下一步决策提供了依据。从业者可以查看相关规则及其上下文,然后进一步细化问题。例如,将调查范围收窄到生产环境,就能把工作聚焦在与该请求真正相关的范围内。这一区分在解读结果时十分重要:匹配的规则是有价值的证据,但其本身并不能证明端到端的可达性。在进入设计阶段之前,从业者仍需理解所返回的信息究竟说明了什么。智能体承担搜索与解释工作,为工程师留下可供评估的具体策略信息。
准备一项可供审核的协同变更
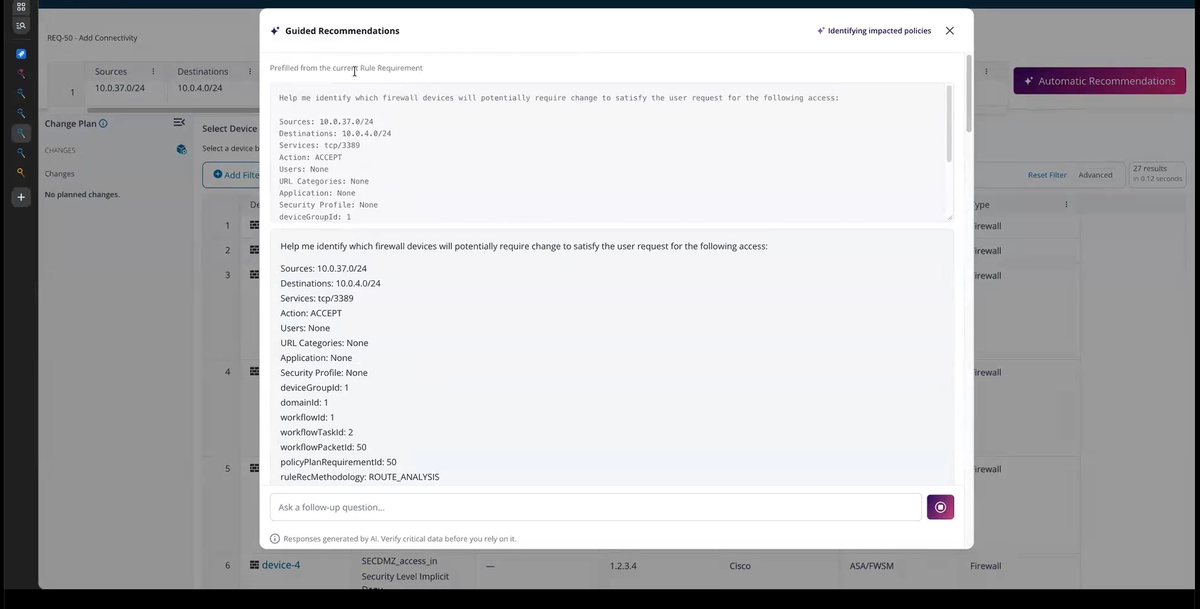
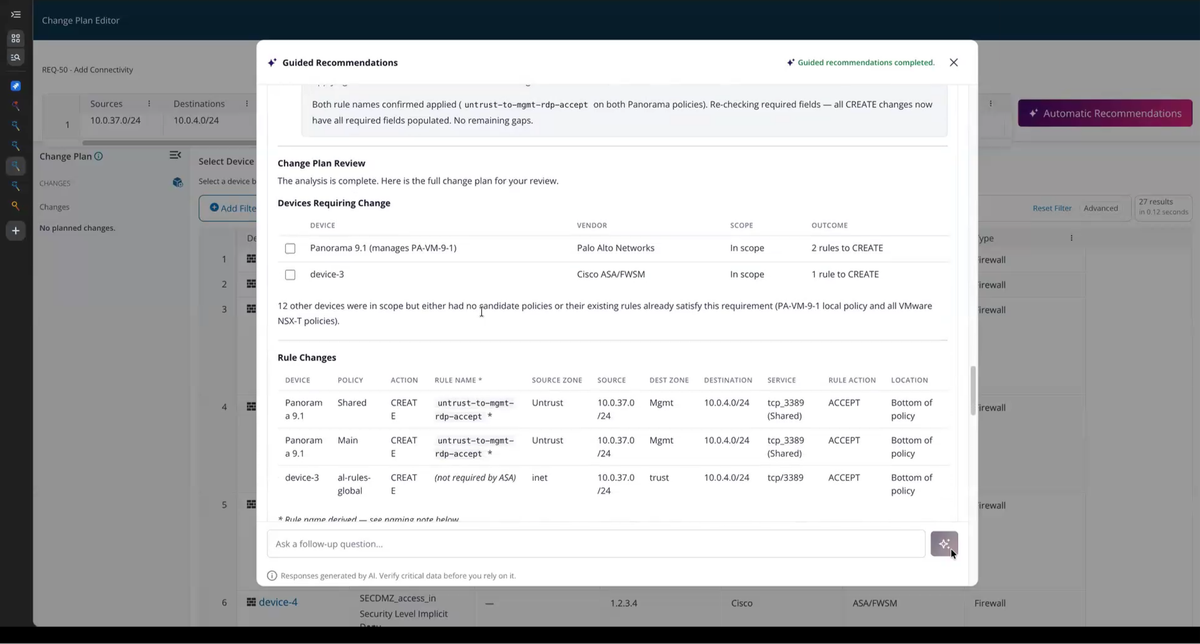
在需求明确之后,Network Designer 会分析源、目的、服务、请求的动作以及设备组,生成防火墙策略建议。针对上述从应用到数据库的请求,这些建议会给出拟议变更,供从业者评估。Policy Change Designer 则将一项访问请求贯穿发现、建议以及 Policy Plan 变更准备的全过程。Find Rule Starting Devices、Compute Rule Path Recommendations 等工具分别完成调查与分析中的特定环节。智能体汇总这些结果,并在相关设备与策略上下文中准备拟议的工作内容。
满足同一请求可能有多种有效方式,具体选择哪条策略,往往取决于组织如何管理自身环境。当需要在多个有效方案中做出选择时,Policy Change Designer 会暂停,交由从业者决定。它还会填写规则名称等必填字段,减少手工录入计划的工作量,同时保留拟议细节供审核。
在这一预置 workflow 中,从业者审核并接受方案之前,不会保存任何内容。从业者可以要求修改,也可以直接放弃。一旦接受,拟议工作将保存到 Policy Planner,进入后续 workflow 处理。该过程不会向防火墙下发变更,且此 workflow 需要 Policy Planner。这些能力针对的是同一运维问题中彼此相关的不同环节。团队可以用它们完成手头的工作,而不必假定不同智能体之间会自动交接。
围绕团队需求塑造智能体
随附的智能体只是起点。客户可以对其进行定制,或创建具备与自身职责相匹配的指令、技能、工具和权限的智能体。某个团队可能要求智能体在交接前列出缺失的输入项并汇总拟议变更,这样的指令让从业者以一致的方式了解还有哪些内容需要关注。在配置变更前后运行同一请求,其效果会直接体现在输出结果中。
范围同样重要。分配给区域团队的智能体可以被限制在相应的设备组和允许的操作范围内。Run Agent As 设置用于指定其执行工作时所使用的身份。因此,配置既涵盖智能体如何处理任务,也涵盖它在何种权限下运行。Agent Plugins 与 Skill Plugins 提供打包好的起点,而经过配置的智能体和技能则将其应用于团队的实际工作。客户可以围绕自身流程组合可用的构建模块,再将受支持的 workflow 任务分配给智能体。从业者仍然负责评估结果,并做出那些取决于组织上下文的选择。
将策略证据接入外部 workflow
FireMon MCP Server 通过 Model Context Protocol (MCP),将选定的策略数据和受支持的操作引入客户自行管理的 AI 应用。外部应用使用自己的模型,并通过 MCP client 调用工具,FireMon 则提供端点、工具和授权。以安全事件调查为例,外部 workflow 可以将告警信息与通过 Execute SiQL Search 检索到的策略记录结合起来,把网络安全证据带入调查过程,而无需有人手动逐条收集和传递记录。这些结果可为分析提供支撑,但其本身并不足以确定一起安全事件的完整范围。
发布之初提供的工具目录包含 16 个工具,覆盖搜索、发现、建议、变更准备以及授权保存。一个访问 workflow 可以将选定的建议转换为已暂存的 Policy Plan 变更。在具备所需权限的情况下,Save Policy Plan Change 会将这些工作持久化到 Policy Planner。该目录不提供任何直接向防火墙下发变更的操作。我们将定期新增工具,持续扩展 FireMon 的 agentic 能力。
访问权限遵循发起请求的 FireMon 身份。每个 Personal Access Token 都归属于某个用户,MCP 使用与 FireMon REST API 相同的底层权限校验,包括适用的角色和设备组限制。Token 本身不携带独立的权限范围。使用一个不具备变更写入权限的专用账户,可以将外部 workflow 限制在获授权的分析操作范围内。客户应针对预期用途定义权限和适用的 workflow 控制。预置 Policy Change Designer 的“先审核、后保存”流程,并不意味着每一项 MCP 操作都强制要求审批。
了解 agentic 策略工作在您团队中的实际形态
FireMon Agentic AI 与 FireMon MCP Server 随 FireMon 10 月的 Security Manager Platform 版本一同提供。AI 功能为可选项,默认关闭。客户可以选择受支持的模型,包括自有的已审批模型环境,并自行承担相关的模型成本。
现实的机会在于为策略工作释放更多产能。智能体负责收集信息、调研备选方案、准备变更,从业者则引导工作并做出需要其专业判断的决策。请带上您的团队日常处理的某个访问请求或策略调查场景,看看 FireMon 的 agentic 能力如何为您所用,从收集策略上下文到准备可供审核的变更。
获取演示 ,了解 FireMon Agentic AI 如何减轻您所在环境中的策略管理负担。