เข้าใจความเสี่ยงของ policy สอบถามเรื่อง policy ได้ด้วยภาษาทั่วไป ขอชมการสาธิต →
Published:
Automating Enterprise Cyber Security Report
by FireMon
มุมมองต่อความจำเป็นด้าน Automation อุปสรรค บุคลากร และงบประมาณ
จากภาพเศรษฐกิจมหภาคของโลกในปัจจุบัน แทบไม่มีสัญญาณว่างบประมาณจะเพิ่มขึ้นในครึ่งแรกของปี 2021 ขณะเดียวกัน ผู้โจมตีแบบอัตโนมัติที่ซับซ้อนขึ้นเรื่อย ๆ ก็กำลังค้นหาช่องโหว่ใหม่ ๆ และเจาะเข้าสู่องค์กรได้สำเร็จมากขึ้น และย่อมหลีกเลี่ยงไม่ได้ที่การเจาะระบบบางส่วนจะกลายเป็น security incidents จริง ที่ผ่านมา หลายองค์กรมองว่า Automating Enterprise Cyber Security และ Cyber AI เป็นเพียงสิ่งที่ "มีก็ดี" แต่ต่อจากนี้จะไม่เป็นเช่นนั้นอีกต่อไป ผู้บริหารด้าน cyber security กำลังคัดกรองสิ่งที่ใช้ได้จริงออกจากสิ่งที่ไม่จำเป็นในการมองหาโซลูชัน Automation การหาผู้ให้บริการที่พิสูจน์ผลลัพธ์ได้จริงจึงเป็นเรื่องจำเป็น CISO กำลังวางบทบาทเชิงรุกและร่วมมือกันเพื่อรับมือกับภูมิทัศน์ภัยคุกคามทั้งในวันนี้และที่กำลังจะมาถึง ในขณะที่อุตสาหกรรมเดินหน้าไปด้วยกัน เราจึงถือโอกาสนี้เผยแพร่ Automating Enterprise Cyber Security Report ของเรา
ความจำเป็นด้าน Automation
ความจำเป็นร่วมกันคือการลดความเสี่ยงทางธุรกิจ ด้วยการทำให้ผู้บริหารด้าน cyber security ได้ใช้เวลาไปกับการปกป้ององค์กรอย่างแท้จริง Automation ให้คำมั่นว่าจะเพิ่มประสิทธิภาพและลดต้นทุนทั่วทั้งองค์กร เมื่อองค์กรมีเทคโนโลยีและ feed ด้าน threat intelligence หลั่งไหลเข้ามาจำนวนมาก จึงเป็นเรื่องง่ายที่จะจมอยู่กับข้อมูลที่นำไปปฏิบัติไม่ได้ กุญแจสำคัญคือการให้บุคลากรด้าน cyber security โฟกัสเฉพาะข้อมูลที่นำไปปฏิบัติได้และมีผลกระทบสูงเท่านั้น ดังนั้น Automation จึงควรรับผิดชอบการเก็บข้อมูล เชื่อมโยงข้อมูล ตีความหมาย และเสนอแนวทางปฏิบัติที่เหมาะสม
โฟกัส
รายงานกลางปีของ Cyber Security Hub เรื่องการใช้จ่ายและแนวโน้ม พบว่าผู้บริหาร 2 ใน 5 ระบุว่าเทคโนโลยี automation อย่าง SIEM และ SOAR เป็นโซลูชันที่เป็นลำดับความสำคัญสูงสุดในช่วง 6 เดือนที่ผ่านมา: 28 SIEM + 11 SOAR = 39% (อื่น ๆ 61%) ประมาณ 3 ใน 10 ของชุมชน Cyber Security Hub ได้นำ Security Information and Event Management (SIEM) มาใช้แล้วจนถึงปัจจุบัน แต่ผู้ที่วิจารณ์เทคโนโลยีนี้ชี้ว่า ระบบ SIEM เพียงแค่ให้ข้อมูลที่มากขึ้นและละเอียดเกินจำเป็นเกี่ยวกับปัญหา โดยไม่ได้แก้ปัญหานั้นจริง นั่นหมายความว่านักวิเคราะห์ด้าน cyber security ต้องคัดกรองสัญญาณรบกวนปริมาณมหาศาล แทนที่จะได้โฟกัสกับข้อมูลที่นำไปปฏิบัติได้
SIEM กับ SOAR
หลายฝ่ายจึงมองว่าเทคโนโลยี SIEM เป็นก้าวตั้งต้นไปสู่ระบบ Security Orchestration, Automation and Response (SOAR) ส่วนที่เป็น "And Response" ของ SOAR สื่อถึงการตอบสนองแบบอัตโนมัติ ซึ่งนั่นคือเป้าหมาย คือการแปลงข้อมูลให้เป็น intelligence ที่แท้จริงเพื่อสั่งการ remediation แบบอัตโนมัติ น่าเสียดายที่ประสิทธิผลจริงของเทคโนโลยี SOAR ยังคงเป็นเพียงแนวคิดสำหรับคนในอุตสาหกรรมจำนวนไม่น้อย แม้เทคโนโลยี SIEM และ SOAR จะอยู่ในความสนใจ แต่ชุมชน cyber security ก็สะท้อนว่าตัวเทคโนโลยีเองยังมีจุดที่ควรพัฒนา Santosh Kamane รองประธานฝ่าย Information Security ของ DBS Bank กล่าวว่า "Automation ในตอนนี้มีไว้เพื่อค้นหาว่า มี non-compliance กับนโยบายของเราอยู่ตรงไหน และใครเป็นผู้ละเมิดมาตรฐานของเรา ดังนั้นเครื่องมืออาจสร้าง log ออกมาเป็นร้อย ๆ รายการ แต่เครื่องมือเหล่านั้นอ่านยากและเข้าใจยาก เพราะเป็นเชิงเทคนิคมาก" แถบข้อมูลเสริม7 คำถามเกี่ยวกับ Security Policy Automationช่วยเพิ่มประสิทธิภาพของคนหรือกระบวนการหรือไม่วัดผลได้อย่างไรทำให้เกิดความสอดคล้องสม่ำเสมอมากขึ้นหรือไม่วัดเป็นตัวเลขได้หรือไม่ช่วยลดความเสี่ยงอย่างไรทักษะด้านการวิเคราะห์สอดคล้องกับการบรรลุวัตถุประสงค์ที่กำหนดไว้หรือไม่ช่วยประหยัดเงินให้องค์กรหรือไม่Tim Woods, FireMon
คำมั่นสัญญากับผลลัพธ์จริง
นอกเหนือจากที่อุตสาหกรรมมองหาการพัฒนาของตัวเทคโนโลยีแล้ว ผู้บริหารยังต้องการเห็นความแม่นยำมากขึ้นในการสื่อสารเกี่ยวกับโซลูชันด้วย "ตอนนี้ผู้ให้บริการจำนวนมากทำการตลาดเรื่อง AI และ machine learning และการนำมาผนวกกับ automation ผมคิดว่าบางบริษัททำสิ่งดี ๆ ในพื้นที่นี้ แต่ก็ยังต้องไปอีกไกลในเรื่องการตอบสนองต่อภัยคุกคามแบบอัตโนมัติ" นั่นคือคำกล่าวของ Jeff Campbell ซึ่งเป็น CISO ของ Horizon Power ที่ชี้ว่าในจุดนี้ โซลูชัน automation ยังไม่ควรถูกมองว่าเป็นแบบ plug and play ยังมีช่องว่างในอุตสาหกรรมระหว่างคำมั่นของโซลูชันกับผลลัพธ์ที่เกิดขึ้นจริง มีการรับรู้ว่าคำมั่นเรื่องขีดความสามารถของโซลูชันจากผู้ให้บริการในปัจจุบันไม่ได้อธิบายบริบทของทรัพยากรภายในที่จำเป็นต้องใช้เพื่อให้ได้ผลลัพธ์ตามที่ตั้งใจไว้
ทรัพยากร
มีผู้บริหารในองค์กรขนาดใหญ่มากที่เชื่อมั่นในผลลัพธ์ของเทคโนโลยี SOAR และมีความพร้อมด้านทรัพยากรจากนักวิเคราะห์ภายในที่มีอยู่แล้วเพื่อรองรับโซลูชันเหล่านั้น ผู้บริหารกลุ่มนี้จึงพึงพอใจกับโซลูชันที่จัดหามาเป็นอย่างมาก สำหรับองค์กรอื่น จุดโฟกัสสำคัญอาจต้องอยู่ที่โซลูชัน Phishing Protection หรือ Email Filtering ที่ตรงจุดกว่า เนื่องจากจำนวนบุคลากรในปัจจุบันขาดความยืดหยุ่น และทีมงานที่มีอยู่ยังขาดทักษะเฉพาะทางที่จำเป็นต่อเทคโนโลยี automation ดูข้อมูลเพิ่มเติมเรื่องทรัพยากรได้ในหัวข้อ Automation Talent ด้านล่าง
อุปสรรคของ Automation
อุปสรรคของ cyber security automation มีนับไม่ถ้วน กระบวนการไม่มีทางสมบูรณ์แบบ แต่มนุษย์สามารถหาทางเลี่ยงให้กับกระบวนการ และอาจตรวจพบช่องโหว่ได้เมื่อกระบวนการเหล่านั้นดำเนินในความเร็วระดับมนุษย์ เมื่อนำกระบวนการที่บกพร่องมาทำให้เป็นอัตโนมัติ ผลลัพธ์ของความบกพร่องนั้นจะปรากฏเร็วขึ้นมาก นั่นหมายความว่าช่องโหว่ที่ยังไม่ถูกค้นพบและอาจขยายตัวแบบทวีคูณจะเปิดออก และไม่มีใครรู้จนกว่าจะเกิดการเจาะระบบ ปัญหาของ automation เองเป็นเพียงอุปสรรคหนึ่งเท่านั้น การขาดมาตรฐานเกี่ยวกับกระบวนการและโซลูชัน automation ทำให้ผู้บริหารด้าน cyber security ทั่วโลกไม่ได้ยึดแนวทางเดียวกัน ซึ่งเป็นการวางรากฐานให้เกิดช่องโหว่เพิ่มขึ้น แม้มาตรฐานจะเป็นเป้าหมาย แต่การปรับแต่งเฉพาะองค์กรก็เป็นเป้าหมายเช่นกัน ความซับซ้อนของระบบ cyber security เรียกร้องการปรับแต่งเทคโนโลยี automation ในระดับหนึ่ง และการปรับแต่งเทคโนโลยีก็เปิดเผยจุดอ่อน ทั้งยังยืดระยะเวลาและเพิ่มต้นทุนของการนำไปใช้งาน
การขาดมาตรฐาน
การเปลี่ยนไปสู่รูปแบบการทำงานแบบกระจายเป็นหลักได้สั่นคลอนมาตรฐานทุกอย่างที่มีอยู่เมื่อไตรมาสแรกของปี 2020 แม้ผู้บริหารด้าน cyber security จะทุ่มเทอย่างหนักเพื่อปรับสภาพแวดล้อมการทำงานระยะไกลให้เหมาะสม แต่งานก็ยังไม่เสร็จสิ้น ความเข้ากันได้ระหว่างระบบเดิมกับเครื่องมือนอกองค์กรรุ่นใหม่จึงยังไม่อยู่ในระดับที่ดีที่สุด หากระบบไม่สามารถทำงานร่วมกันได้อย่างเหมาะสม การสร้างมาตรฐานก็เป็นเรื่องท้าทาย และเมื่อไม่มีมาตรฐาน การทำ automation บนพื้นฐานของกฎก็เป็นเรื่องยาก
ความยากของการปรับแต่งเฉพาะองค์กร
"การหาเทคโนโลยีที่เข้าใจสภาพแวดล้อมของคุณ เข้าใจว่าอะไรคือภาวะปกติ ระบุพฤติกรรมผิดปกติได้ และตอบสนองต่อพฤติกรรมผิดปกตินั้นโดยอัตโนมัติ ยังเป็นเรื่องที่หาได้ยาก" Jeff Campbell, CISO, Horizon Power
เวลา
หนึ่งในคำมั่นสำคัญของ Automation คือการประหยัดเวลาให้ทีม cyber security เมื่อระบบเดินเครื่องและมีทรัพยากรรองรับอย่างเหมาะสม ผลลัพธ์ก็จะเป็นเช่นนั้นจริง แต่คุณต้องค้นหาระบบที่เหมาะกับสภาพแวดล้อมเฉพาะขององค์กร พิสูจน์ว่าใช้งานได้จริงในสภาพแวดล้อมนั้น ติดตั้งใช้งาน นำไปใช้อย่างเต็มรูปแบบ ปรับจูน และจัดสรรทรัพยากรให้ หากเริ่มจากศูนย์ นั่นคือกระบวนการหกเดือนในกรณีที่ทุกอย่างราบรื่นและไม่มีอุปสรรคอื่นมาขัดขวางโครงการ
ทักษะ
การค้นหาและนำเครื่องมือ automation มาใช้เป็นเพียงรากฐานของการได้ insights อัตโนมัติที่ช่วยประกอบการตัดสินใจด้านความปลอดภัยอย่างมีเหตุผลภายในองค์กร CISO เริ่มตระหนักว่า ไม่ว่าพาร์ตเนอร์ด้านเทคโนโลยีจะย้ำแค่ไหนว่าเทคโนโลยีของตนเป็นแบบ low code หรือ no code องค์กรก็ยังต้องเขียน script และโค้ดภายในเองเพื่อให้ได้ประโยชน์สูงสุดจากระบบ automation "ตอนนี้มีองค์กรที่ใช้วิธี threat hunting เพื่อค้นหาและกำจัดผู้โจมตีออกไปก่อนที่พวกเขาจะฝังตัวอยู่ได้นาน เคล็ดลับคือทำด้วยมือหนึ่งครั้ง แล้วหาวิธีทำให้เป็นอัตโนมัติ จากนั้นคุณก็สามารถไปโฟกัสกับ threat hunting รูปแบบใหม่หรือ playbook รูปแบบใหม่ ซึ่งทำให้ทีมของคุณมีประสิทธิผลมากขึ้นมาก โดยไม่จำเป็นต้องเพิ่มคนหรือเพิ่มความเสี่ยง" Kayne McGladrey, IEEE
ต้นทุน
แม้คำมั่นเรื่องการประหยัดเงินผ่านประสิทธิภาพที่เพิ่มขึ้นจะคุ้มค่าต่อการลงมือและการลงทุน แต่การเบิกจ่ายจริงกลับเป็นเรื่องยากสำหรับหลายองค์กรในเวลานี้ มีหน่วยงาน cyber security ไม่น้อยที่ใช้งบประมาณปีนี้จนหมด และดึงงบปีหน้ามาใช้บางส่วน เพียงเพื่อประคองตัวให้รอดในไตรมาสที่ 2 ของปี 2020
5 คำถามที่ช่วยสร้างความมั่นใจใน automation
ผู้ให้บริการจะทำอะไรเพื่อรับประกัน ROI ทีมภายในต้องทำอะไรเพื่อรับประกัน ROI ผู้ให้บริการสามารถอ้างอิงหลักฐานจากการใช้งานจริงที่บรรลุ ROI ได้หรือไม่ เม็ดเงินลงทุนด้านความปลอดภัยที่แท้จริงคือเท่าใด ผลตอบแทนจะปรากฏที่จุดใด (ความสม่ำเสมอ ประสิทธิภาพ posture ที่ดีขึ้น ความปลอดภัยที่ดีขึ้น) Tim Woods, FireMon
Controls ที่ทำเป็นอัตโนมัติได้
เมื่อ automation รับผิดชอบการเก็บข้อมูล เชื่อมโยงข้อมูล ตีความหมาย และเสนอแนวทางปฏิบัติที่เหมาะสมแล้ว คำถามต่อไปคือยังมี control ใดอีกบ้างที่ทำเป็นอัตโนมัติได้ เมื่อถูกถาม ชุมชน Cyber Security Hub ได้เสนอโอกาสมากมายที่ automation จะช่วยบรรลุหลักการเพิ่มประสิทธิภาพและลดต้นทุนภายในงาน cyber security นอกจาก log แล้ว ยังมีอีกหลายอย่าง: การระบุช่องโหว่ การทำ penetration testing การใช้ ethical hacker เพื่อรันเครื่องมืออัตโนมัติและ script แบบแมนนวล การค้นหาแนวทาง remediation การเร่งการจัดทำรายงาน การค้นหารูปแบบในข้อมูลแนวโน้ม การใช้ data analytics เพื่อสร้างสิ่งที่มีความหมายจาก log ของคุณ และการวิเคราะห์รูปแบบพฤติกรรมในองค์กร Santosh Kamane, DBS Bank
Remediation และ Workflows
Remediation โดยมีข้อแม้ว่าใช้ได้ดีในฝั่ง IT แต่ไม่ค่อยได้ผลในฝั่ง OT เพราะใน OT ทุกอย่างอยู่ที่ availability นอกเหนือจาก remediation แล้ว automation ยังช่วยสนับสนุน workflow ด้าน incident management และทำให้บาง workflow เป็นอัตโนมัติได้ Automation สามารถเชื่อมต่อกับระบบ ticketing ซึ่งจะแจ้งเตือนให้ทีม SOC ของคุณดำเนินการ ดังนั้นจึงเป็นเรื่องของการระบุ use case สร้าง workflow รอบ use case นั้น แล้วทำให้ workflow เป็นอัตโนมัติ Jeff Campbell, Horizon Power ถึงจุดนี้ แทบหา technical control ที่ทำเป็นอัตโนมัติไม่ได้แทบไม่เจอแล้ว
- งานดั้งเดิมที่เกี่ยวกับ identity and access management สามารถทำเป็นอัตโนมัติได้
- Data loss prevention (DLP) สามารถทำเป็นอัตโนมัติได้
- Threat hunting สามารถทำเป็นอัตโนมัติได้ การนำเข้า threat intelligence feed สามารถทำเป็นอัตโนมัติได้ (โดยสมมติว่าคุณมองว่ามันเป็นเพียง data feed ไม่ใช่ intelligence feed เพราะ intelligence เป็นงานที่อาศัยสติปัญญาของมนุษย์ ไม่ใช่สิ่งที่ทำเป็นอัตโนมัติได้)
- Endpoint Detection Response (EDR) สามารถทำเป็นอัตโนมัติได้ด้วยการกรอง false positive ออกไป
Kayne McGladrey, IEEE
ความปลอดภัยที่ทันความเร็วของการเปลี่ยนแปลง
ความจริงของปัญหาในวันนี้คือธุรกิจเคลื่อนที่เร็วกว่าความสามารถของเราในการปกป้องมัน Control ที่เราวางไว้ยังตามความเร็วของธุรกิจไม่ทัน เพื่อก้าวนำสถานการณ์นี้ เราต้องคิดว่าจะทำให้การปฏิบัติงาน firewall และการบังคับใช้ network security policy เป็นอัตโนมัติได้อย่างไร Tim Woods, FireMon
บุคลากรด้าน Automation
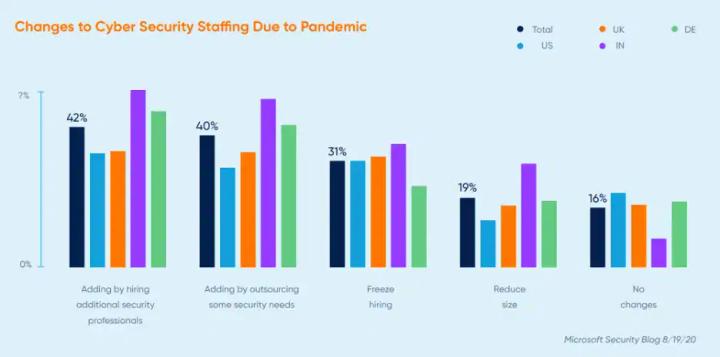
เป้าหมายของ automation คือการลดภาระของคนที่มีเวลาน้อยลงเรื่อย ๆ แต่ต้องทำงานมากขึ้นเรื่อย ๆ แต่บุคลากรภายในไม่ได้ย้ายมาช่วยงาน automation ได้ง่าย ๆ เสมอไป Automation จะมีคุณค่าสูงสุดเมื่อทีมภายในรับผิดชอบการเขียนโค้ดเอง เพื่อให้ระบบทั้งหมดของคุณเชื่อมต่อและทำงานร่วมกันได้อย่างราบรื่น ความต้องการบุคลากรจำนวนมากใน DevSecOps เป็นสัญญาณล่วงหน้าและทับซ้อนกับความต้องการบุคลากรจำนวนมากด้าน automation รายงานสิ้นปีของ Cyber Security Hub ที่กำลังจะออกมาระบุว่า CISO ต้องการเพิ่มกำลังคนในปี 2021 แต่งบประมาณมีแนวโน้มจะคงที่หรือถูกปรับลด ผู้นำองค์กรยังระบุด้วยว่างบประมาณปี 2021 บางส่วนถูกใช้ไปแล้วในปี 2020 จากความจำเป็นเร่งด่วนที่เกี่ยวข้องกับการทำงานแบบกระจาย บล็อกของ Microsoft Security ก็ให้ภาพคล้ายกัน คืองบประมาณเพิ่มขึ้นหลังการระบาด และหลายองค์กรวางแผนจะเพิ่มกำลังคนต่อไป แต่ถึงแม้ผู้บริหารจะตอบในเชิงบวก 2 ใน 3 ก็ยังคาดว่าจะไม่มีการเปลี่ยนแปลง จะระงับการรับคน หรือจะลดกำลังคน
ชุดทักษะที่แตกต่างออกไป
"Automation โดยเฉพาะในด้าน AI และ ML ต้องอาศัยความเข้าใจคณิตศาสตร์และอัลกอริทึมที่รองรับการตอบสนองเชิงคณิตศาสตร์ต่อความผิดปกติเป็นอย่างดี การหาคนเก่งคณิตศาสตร์ที่เข้าใจสาขาวิทยาการคอมพิวเตอร์ด้วยจึงเป็นความท้าทายเสมอ เพราะมีคนไม่กี่คนที่หลงใหลในคณิตศาสตร์อย่างลึกซึ้งจริง ๆ" Jeff Campbell, Horizon Power
แพลตฟอร์มกับ Defense-In-Depth
"แม้มันอาจไม่ใช่สิ่งที่ล้ำที่สุดหรือดีที่สุด แต่ข้อได้เปรียบของการเลือกโซลูชันแบบแพลตฟอร์มคือ มันทำได้ 90% ของสิ่งที่คุณต้องการ และโดยทั่วไปเครื่องมือทั้งหมดถูกผนวกรวมไว้ด้วยกันแล้ว นั่นช่วยลดเวลาในการนำไปใช้งาน เพราะมีภาษาการออกแบบร่วมกันใน user interface มีวิธีการทำงานแบบเดียวกัน ซึ่งช่วยลดเวลาที่คนต้องใช้ในการเรียนรู้ได้จริง ทุกครั้งที่เรานำเครื่องมือใหม่เข้ามาในองค์กร คุณต้องมีคนที่เรียนรู้มัน และนั่นดึงเวลาออกไปจากงานประจำวันของเขา คุณไม่สามารถเรียนรู้เครื่องมือไปพร้อมกับดับไฟได้ โลกไม่ได้ทำงานแบบนั้น" Kayne McGladrey, IEEE
เวลาและบุคลากรที่มีจำกัดขยายได้ด้วย Automation เพียงเล็กน้อย
ไม่ว่าคุณจะดูตัวเลขที่บอกว่า 69% ขององค์กรมีทีมความปลอดภัยที่มีกำลังคนไม่เพียงพอ หรือตำแหน่งงานว่าง 350,000 ตำแหน่งในอุตสาหกรรมนี้ ก็ชัดเจนว่าทรัพยากรที่เรามีถูกยืดจนบางเกินไป ในฐานะอุตสาหกรรม เรากำลังประนีประนอมกับ security profile ของเรา และเมื่อเราประนีประนอม เรื่องร้าย ๆ ก็เกิดขึ้น Tim Woods, FireMon