Entenda o risco das políticas. Faça perguntas sobre políticas em linguagem natural. Solicite uma demonstração →
Published:
Exemplos de regras de firewall: um guia
by FireMon
Os exemplos de regras de firewall não são apenas listas de verificação técnicas áridas — são a base de uma rede segura e resiliente. Quando se compreende cada tipo de regra e se aplicam boas práticas inteligentes, a sua equipa fica mais bem preparada para lidar com as ameaças cibernéticas em rápida mudança e para manter a rede protegida.É importante utilizar ferramentas automatizadas de gestão de regras para tornar os esforços de segurança verdadeiramente eficazes. Auditorias regulares às regras e uma monitorização constante podem impedir que pequenos erros se transformem em grandes problemas. Uma configuração de firewall bem mantida ajuda a manter tudo a funcionar sem problemas, e uma atenção rigorosa às configurações incorretas garante que os riscos ocultos são detetados precocemente.Este guia detalha os tipos de regras de firewall, a sua importância e como geri-las de forma eficiente, sobretudo em ambientes empresariais onde a complexidade pode aumentar rapidamente.Pontos principais
- As bases de regras de firewall são essenciais para aplicar políticas de segurança e impedir acessos não autorizados nas redes empresariais.
- Regras de firewall fracas ou mal configuradas podem originar violações de conformidade, interrupções de serviço e um aumento da superfície de ataque.
- Os diferentes tipos de regras de firewall — acesso, NAT, inspeção com estado, entre outros — cumprem finalidades distintas na proteção do fluxo de tráfego.
- Auditorias regulares, otimização de regras e ferramentas automatizadas ajudam a reduzir a complexidade e a melhorar a eficiência das regras.
- A FireMon torna a gestão de regras de firewall um processo simplificado, automatizando as revisões de políticas, identificando configurações incorretas e suportando ambientes multifornecedor.
O que é uma base de regras de firewall
Uma base de regras de firewall é o conjunto completo de parâmetros que determinam como o tráfego de rede é tratado. Estas regras são avaliadas numa sequência e funcionam como instruções para decidir se o tráfego deve ser permitido, bloqueado ou restringido com base em critérios predefinidos. Cada conjunto de regras de firewall inclui detalhes como endereços IP de origem e de destino, portas, protocolos e se a ação deve ser permitir ou negar o tráfego. Exemplos de regras de firewall incluem:
- Permitir tráfego HTTP e HTTPS de entrada
- Negar todo o restante tráfego de entrada
- Permitir acesso SSH a partir de um IP específico
- Permitir acesso à base de dados a partir do servidor de aplicações
- Permitir todo o tráfego interno dentro da rede privada
Pense na base de regras como o manual de operações do firewall — ela aplica as políticas de segurança de rede da sua organização, controlando o que entra, o que sai e o que permanece totalmente bloqueado. Em ambientes complexos, as bases de regras podem conter centenas ou milhares de regras de entrada e de saída, o que torna essenciais uma organização e uma priorização adequadas. Um conjunto bem estruturado não só reforça a sua postura de segurança como também melhora o desempenho, eliminando avaliações de regras desnecessárias e reduzindo a sobrecarga. Quando corretamente configurada, torna-se uma das ferramentas mais poderosas para defender o perímetro da sua rede.
Por que razão as regras de firewall são essenciais para a segurança empresarial
As regras de firewall são a espinha dorsal do sistema de defesa de uma rede. Controlam que dados entram, saem ou são totalmente bloqueados. Mesmo um firewall robusto pode tornar-se inútil sem as configurações corretas.Consequências de regras de firewall fracas:
- Maior exposição a malware e a ataques de ransomware
- Exfiltração não autorizada de dados
- Violações de conformidade e potenciais coimas
- Interrupções de serviço e degradação do desempenho da rede
- Maior risco de ameaças internas
Benefícios de conjuntos de regras de firewall corretamente configurados
Conjuntos de regras de firewall bem definidos são essenciais para qualquer organização que leve a cibersegurança a sério. Estas regras garantem que apenas o tráfego autorizado passa, reduzindo a probabilidade de ameaças externas. Ajudam também a melhorar o desempenho da rede, travando acessos desnecessários ou indesejados.Além disso, um processo sólido de configuração das regras de firewall é fundamental para cumprir normas de conformidade como PCI DSS, HIPAA e GDPR. Quando as suas regras estão claramente documentadas e corretamente implementadas, as auditorias decorrem com mais fluidez e é menos provável que acabe com coimas ou avaliações reprovadas.
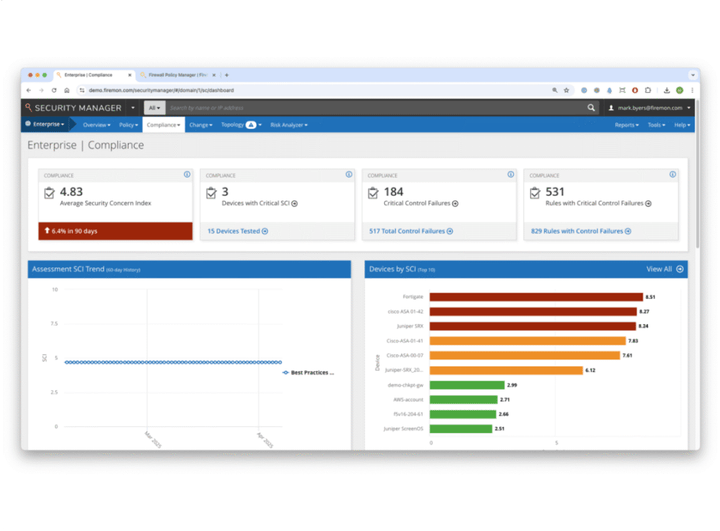
E não esqueçamos a sua equipa de TI. Conjuntos de regras limpos e organizados reduzem as dores de cabeça na resolução de problemas, ajudam a evitar interrupções acidentais e tornam toda a rede mais fácil de gerir. Conjuntos de regras limpos e sem redundâncias tornam a resolução de problemas mais simples e evitam bloqueios acidentais ou exposições resultantes de configurações incorretas de firewall.
Exemplos de regras de firewall por tipo
As regras de firewall podem ser categorizadas em vários tipos consoante a sua finalidade e função. Antes de entrar em pormenores, importa notar que exemplos de regras eficazes dependem fortemente de uma otimização consistente das regras de firewall. Simplificar e afinar as suas regras ao longo do tempo ajuda a manter o desempenho e a segurança sem complexidade desnecessária.Em seguida, explicamos cada tipo e apresentamos exemplos específicos de regras de firewall em tabelas para ilustrar o seu funcionamento, com explicações mais detalhadas para maior clareza.
Regras de acesso
As regras de acesso definem que tipos de tráfego são permitidos ou negados com base em endereços IP, portas e protocolos. Estas regras constituem a base de qualquer base de regras de firewall e são essenciais para controlar o fluxo de entrada e de saída a um nível granular.As regras de acesso comuns permitem-lhe:
- Definir regras de permissão/negação por IP
- Adicionar controlos de acesso específicos por porta
- Adotar filtragem baseada em protocolos
- Aplicar métodos habitualmente usados para segmentar zonas de rede internas
- Bloquear serviços desnecessários no perímetro
Seguem-se alguns exemplos comuns de regras de acesso que mostram como o tráfego é controlado com base em intervalos de IP, portas e protocolos. Estas regras ajudam a aplicar políticas de segurança ao determinar exatamente que tipos de comunicação são permitidos ou negados nos diferentes segmentos da sua rede.
Regras NAT
As regras de tradução de endereços de rede (NAT) são cruciais para mapear endereços IP internos em endereços externos. As regras também permitem uma comunicação segura e fluida entre redes privadas e a internet pública. Ao mascarar as estruturas de rede internas, o NAT ajuda a preservar endereços IP e acrescenta uma camada de segurança. Pontos-chave das regras NAT:
- NAT de origem (SNAT) para mascarar IPs internos em ligações de saída
- NAT de destino (DNAT) para encaminhar o tráfego de entrada para recursos internos
- Encaminhamento de portas para permitir acesso seguro a serviços internos específicos
- Suporte ao balanceamento de carga para assegurar elevada disponibilidade e desempenho entre recursos
Os exemplos seguintes mostram como as regras NAT gerem o tráfego entre redes internas e externas. Estas regras ajudam a proteger as estruturas de IP internas, permitem acesso remoto seguro e suportam serviços essenciais através do mapeamento adequado de endereços IP e portas.
Regras de inspeção com estado
A inspeção com estado, ou filtragem dinâmica de pacotes, vai além das regras estáticas. Acompanha as ligações ativas e utiliza esse contexto para decidir se permite ou bloqueia os utilizadores. Esta abordagem melhora a segurança ao garantir que apenas o tráfego pertencente a uma sessão válida passa, sem sobrecarregar os seus exemplos de regras de firewall nem complicar excessivamente a configuração. Com regras de inspeção com estado, as empresas podem:
- Acompanhar sessões estabelecidas
- Permitir o tráfego de retorno sem regras explícitas
- Proteger contra pacotes falsificados através da validação do estado da sessão
As regras de inspeção com estado vão além da filtragem básica ao acompanhar o estado das conexões ativas. Estes exemplos ilustram como os firewalls utilizam o contexto da conexão para permitir ou bloquear o tráfego, melhorando a segurança sem exigir definições de regras em excesso.
Regras de rastreamento do estado da conexão
Estas regras ampliam a inspeção com estado ao categorizar o tráfego nos estados NEW, ESTABLISHED, RELATED e INVALID, permitindo um controle preciso dos ciclos de vida das conexões e impedindo tentativas de acesso não autorizado.Os tipos de rastreamento do estado da conexão incluem:
- NEW: Tentativas iniciais de conexão.
- ESTABLISHED: Sessões em andamento.
- RELATED: Tráfego vinculado a sessões existentes.
- INVALID: Tráfego que não corresponde a estados conhecidos.
O rastreamento do estado da conexão baseia-se na inspeção com estado, categorizando o tráfego conforme a etapa do seu ciclo de vida. Os exemplos abaixo mostram como as regras podem ser aplicadas para gerenciar conexões novas, em andamento, relacionadas ou inválidas com maior precisão e controle.
Regras específicas de aplicações
As regras específicas de aplicações oferecem filtragem avançada com base em assinaturas no nível da aplicação, controlando quais aplicativos podem acessar a rede. Estas regras são essenciais para aplicar políticas organizacionais e reduzir a exposição a aplicativos de risco.Com regras específicas de aplicações, as empresas podem:
- Aproveitar a filtragem com reconhecimento de aplicações
- Bloquear/permitir aplicativos específicos
- Aplicar políticas para aplicativos críticos para os negócios
- Ajudar a bloquear o tráfego evasivo que utiliza portas não padronizadas
As regras específicas de aplicações permitem que os firewalls identifiquem e controlem o tráfego com base na própria aplicação, e não apenas em portas ou protocolos. Os exemplos abaixo mostram como esta abordagem apoia a produtividade do negócio e, ao mesmo tempo, reduz a exposição a aplicativos de risco ou em desacordo com a conformidade.
Regras de VPN e criptografia
As regras de VPN e criptografia gerenciam o tunelamento seguro e o tráfego criptografado. São essenciais para organizações que dependem de acesso remoto seguro ou de VPNs site a site para preservar a integridade e a confidencialidade dos dados. As regras de VPN e criptografia oferecem suporte a:
- Passagem de VPN
- Controle de tráfego criptografado
- Túneis IPSec, SSL e OpenVPN
As regras de VPN e criptografia são fundamentais para proteger os dados em trânsito, especialmente no acesso remoto e na comunicação site a site. Os exemplos abaixo destacam como estas regras ajudam a aplicar práticas seguras de tunelamento e a evitar o uso indevido do tráfego criptografado.
Regras de gerenciamento de tráfego
As regras de gerenciamento de tráfego concentram-se na Qualidade de Serviço (QoS) e na alocação de largura de banda, garantindo que as aplicações críticas recebam prioridade e que o congestionamento da rede seja minimizado.As regras de gerenciamento de tráfego incluem:
- Marcação de QoS
- Limitação de largura de banda
- Priorizar aplicativos críticos (por exemplo, VoIP, ferramentas SaaS)
As regras de gerenciamento de tráfego ajudam a garantir que as aplicações críticas para os negócios tenham a largura de banda necessária, limitando o tráfego menos importante ou não essencial. Os exemplos abaixo mostram como priorizar o desempenho e manter a eficiência da rede.
Regras de filtragem avançada
A filtragem avançada aplica inspeção profunda de pacotes (DPI), geofencing e controles sensíveis ao contexto. Estas regras acrescentam uma camada sofisticada de segurança, bloqueando ameaças que as regras tradicionais podem não detectar.O uso de regras de filtragem avançada permite:
- Filtragem baseada em DPI
- Restrições adicionais de geolocalização
- Detecção de malware e de tráfego de comando e controle
- Mitigação do risco geopolítico por meio do bloqueio no nível de país/região
As regras de filtragem avançada acrescentam uma camada extra de proteção ao analisar o tráfego para além dos cabeçalhos básicos. Com técnicas como a inspeção profunda de pacotes e a filtragem por geolocalização, estas regras ajudam a detectar ameaças sofisticadas e a aplicar controles de acesso mais rigorosos.
Simplifique o gerenciamento de regras de firewall com a FireMon
Gerenciar conjuntos complexos de regras de firewall é uma tarefa grande sem as ferramentas certas. A FireMon facilita esse trabalho ao oferecer um gerenciamento automatizado de regras de firewall que verifica a sua configuração atual e fornece orientações claras de melhoria. Foi concebido para simplificar até os ambientes mais exigentes. A nossa plataforma também monitora a sua configuração para alinhar tudo com as melhores práticas e as regulamentações. O gerenciamento de políticas da FireMon funciona sem atritos com os principais fornecedores, oferecendo um único painel para gerenciar tudo. Os seus recursos de análise e as suas ferramentas visuais facilitam a identificação de regras duplicadas ou conflitantes, para que possa reforçar a segurança rapidamente.Com a otimização integrada de regras de firewall, a FireMon reduz o trabalho manual ao executar automaticamente tarefas como a limpeza de regras e os relatórios de conformidade. O seu monitoramento de firewall em tempo real envia alertas imediatos sobre quaisquer configurações incorretas de firewall, ajudando a corrigir as questões antes que se tornem um problema.Agende uma demonstração hoje e veja como a FireMon pode aprimorar o gerenciamento de regras de firewall da sua empresa.
| Exemplo de regras de acesso | Descrição do exemplo |
|---|---|
| Allow 192.168.1.0/24 to 10.0.0.5 TCP 80 | Permite o tráfego HTTP da sub-rede local para um servidor web. |
| Deny any to 10.0.0.0/24 TCP 23 | Bloqueia o acesso Telnet a todos os dispositivos de uma sub-rede. |
| Allow 172.16.0.0/16 to 10.0.0.10 TCP 443 | Permite o tráfego web seguro (HTTPS) a partir de uma filial. |
| Exemplo de regras de NAT | Descrição do exemplo |
|---|---|
| DNAT 203.0.113.5:443 para 192.168.1.10:443 | Redireciona solicitações HTTPS externas para um servidor interno. |
| SNAT 192.168.1.10 para 203.0.113.5 | Mascara o IP interno com um IP público para o tráfego de saída. |
| Encaminhamento de porta 203.0.113.10:22 para 192.168.2.100:22 | Permite acesso SSH a um host interno específico. |
| Exemplo de inspeção com estado | Descrição do exemplo |
|---|---|
| Permitir sessões TCP estabelecidas | Permite o tráfego de entrada de conexões de saída estabelecidas. |
| Descartar pacotes inválidos | Bloqueia pacotes que não correspondem a um estado de conexão existente. |
| Permitir RELATED, ESTABLISHED | Deixa passar o tráfego relacionado a uma sessão válida ou parte dela. |
| Exemplo de rastreamento de estado de conexão | Descrição do exemplo |
|---|---|
| Permitir NEW e ESTABLISHED | Permite conexões novas e em andamento. |
| Descartar INVALID | Bloqueia pacotes sem um estado de conexão válido. |
| Permitir RELATED | Permite que mensagens de erro ICMP sejam associadas a sessões existentes. |
| Exemplo de regras específicas de aplicação | Descrição do exemplo |
|---|---|
| Permitir tráfego do Microsoft Teams | Habilita somente o tráfego relacionado ao Teams. |
| Bloquear BitTorrent | Bloqueia todos os aplicativos de compartilhamento de arquivos peer-to-peer. |
| Permitir Zoom e bloquear Skype | Ajusta com precisão o acesso a aplicativos de VoIP e videoconferência. |
| Exemplo de VPN e criptografia | Descrição do exemplo |
|---|---|
| Permitir tráfego de VPN IPSec | Permite conexões VPN que utilizam IPSec. |
| Bloquear SSL em portas não padrão | Impede tráfego criptografado em portas não aprovadas. |
| Permitir OpenVPN em UDP 1194 | Permite o tráfego de túneis OpenVPN. |
| Exemplo de gerenciamento de tráfego | Descrição do exemplo |
|---|---|
| Priorizar tráfego de VoIP | Garante que as chamadas de voz tenham a prioridade mais alta. |
| Limitar streaming a 1 Mbps | Limita a largura de banda para serviços de streaming. |
| Restringir a rede de convidados a 5 Mbps | Limita a largura de banda para tráfego não corporativo. |
| Exemplo de regras de filtragem avançada | Descrição do exemplo |
|---|---|
| Bloquear tráfego de determinados países | Nega tráfego com base na geolocalização. |
| DPI: bloquear assinaturas de malware | Inspeciona e bloqueia pacotes que correspondem a padrões de malware conhecidos. |
| Permitir somente tráfego com certificados TLS válidos | Impõe verificações rigorosas de certificados para bloquear tráfego SSL/TLS suspeito. |
Perguntas frequentes
As melhores práticas para gerenciar um conjunto de regras de firewall incluem auditar e revisar regularmente a sua base de regras para garantir que ela permaneça atualizada e eficaz. Documentar todas as alterações de regras e a sua justificativa é importante para manter um registro claro. O controle de acesso baseado em funções (RBAC) ajuda a restringir o acesso administrativo apenas a quem dele necessita.
Remover regras redundantes ou sombreadas mantém o conjunto de regras limpo e eficiente, e testar quaisquer regras novas em um ambiente de homologação antes de colocá-las em produção ajuda a evitar interrupções ou falhas de segurança.
As revisões da base de regras de firewall devem ser realizadas pelo menos trimestralmente para garantir que as políticas de segurança permaneçam eficazes e pertinentes. No entanto, organizações que operam em ambientes altamente regulados ou de alto risco devem considerar auditorias mensais. O uso de ferramentas automatizadas de auditoria de regras de firewall ajuda a detectar configurações incorretas, impor a higiene das políticas e manter a conformidade contínua sem sobrecarregar a equipe de TI.
Configurações incorretas de regras de firewall, como erros humanos, podem expor sistemas sensíveis a acessos não autorizados, permitir que tráfego malicioso contorne as defesas ou criar gargalos de desempenho devido a regras conflitantes ou redundantes. Esses erros comprometem a postura de segurança da sua rede e podem resultar em violações onerosas, falhas de conformidade e indisponibilidade de serviços—especialmente em ambientes corporativos complexos e com múltiplos fornecedores.