Entenda o risco das políticas. Faça perguntas sobre políticas em linguagem natural. Solicite uma demonstração →
Published:
FireMon Policy Analyzer – compreender a sua avaliação
by FireMon
Se está a ler este blogue, é provável que pretenda saber mais sobre o FireMon Policy Analyzer ou que tenha acabado de executar a sua primeira avaliação e queira saber como tirar o máximo partido dos resultados. Em qualquer dos casos, congratulamo-nos com a sua presença. Recordamos, para quem não conhece o Policy Analyzer, que se trata de uma solução gratuita de avaliação da política de segurança de firewalls, que testa a configuração e a base de regras da sua firewall face às melhores práticas da FireMon, para reduzir o risco associado às políticas. Em poucos minutos, o Policy Analyzer disponibiliza um relatório de diagnóstico que descreve a postura de segurança de uma firewall do seu ambiente, incluindo as principais áreas de interesse e recomendações de remediação. Convidamo-lo a experimentar por si próprio Já executou o seu primeiro relatório, mas não sabe por onde começar. O painel apresenta uma representação visual do estado global das políticas dessa firewall específica. A parte superior do relatório oferece uma visão de alto nível do estado da sua firewall. Começa pelo número total de avisos identificados e por uma pontuação do Security Concern Index (SCI), uma pontuação de complexidade do dispositivo e, em seguida, apresenta seis resultados-chave:
- Avisos de permissividade excessiva
- Avisos de acesso de risco
- Avisos de limpeza
- Avisos de qualidade das políticas
- Avisos de robustecimento do fornecedor
- Avisos de acesso remoto
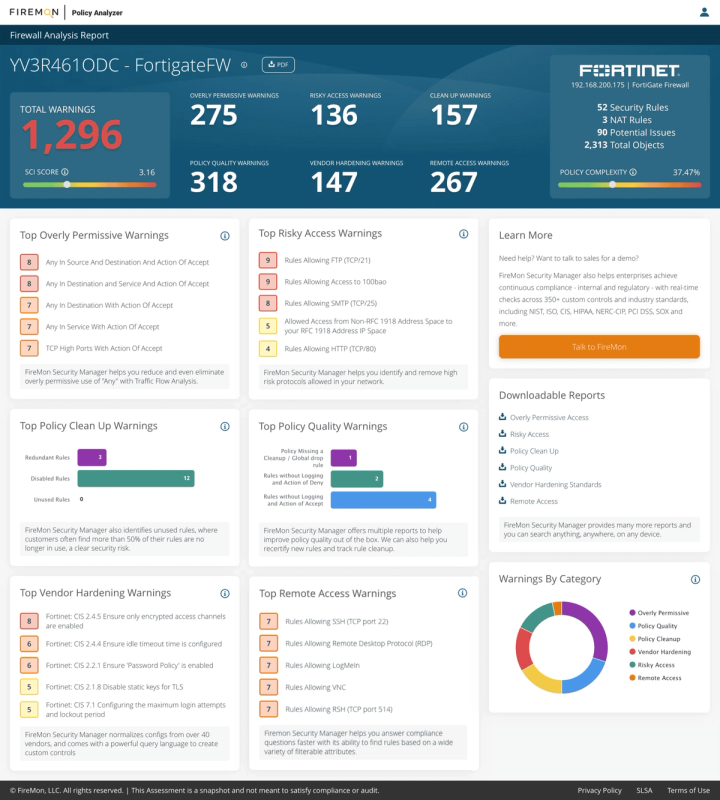
Cada um dos seis resultados-chave é abordado com mais pormenor em mosaicos ao longo do painel, sendo possível descarregar relatórios com recomendações de remediação baseadas nessa informação (lado direito do ecrã). Consulte abaixo uma descrição pormenorizada destes «resultados-chave». Na análise do relatório, acreditamos que quanto mais simples, melhor. O verde representa avisos de gravidade baixa, o amarelo de gravidade moderada e o vermelho de gravidade elevada. Estas cores estão presentes em todo o relatório, pelo que saberá rapidamente onde concentrar a sua atenção. Os nossos clientes atuais utilizam o Security Concern Index (SCI) para acompanhar a evolução ao longo do tempo. Se quiser ver como funciona, carregue novamente a configuração da sua firewall depois de aplicar algumas das alterações recomendadas e verifique como a sua pontuação melhora. O SCI corresponde à soma dos valores de gravidade de todos os controlos únicos com estado de falha, sobre a soma dos valores de gravidade de todos os controlos únicos aprovados ou reprovados, multiplicada por 10 e arredondada a duas casas decimais. A complexidade das políticas é igualmente um indicador útil de risco potencial. Cada novo componente — como um membro de grupo, anfitrião, rede ou serviço — aumenta a complexidade do dispositivo. Quanto maior a complexidade do dispositivo, maior o risco de erro de configuração. Pode também descarregar um relatório que detalha os principais resultados que não passaram em cada teste e recomenda formas de os corrigir. Estes relatórios são semelhantes aos disponibilizados no nosso produto empresarial, o Security Manager, e estão configurados para mostrar o resumo, as falhas por gravidade e até 3 resultados por política. (Em algumas firewalls, os resultados podem ser muito extensos!)
Principais avisos de permissividade excessiva:
- As melhores práticas limitam a utilização de «Any com Accept». As regras excessivamente permissivas incluem vários testes específicos para regras com combinações de «Any» e «Accept», bem como outros testes para TCP com portas altas ou com um endereço de rede demasiado abrangente.
Principais regras com acesso de risco:
- As melhores práticas limitam a utilização de texto não cifrado e de outros protocolos de risco elevado.
Principais categorias de limpeza de políticas:
- Regras redundantes, sombreadas e desativadas, ou regras demasiado complexas, acrescentam risco à sua postura de segurança. Nalguns casos, poderá ter um bom motivo para manter regras desativadas; contudo, estas não devem permanecer sem finalidade. Os números deste mosaico representam a soma das regras que não passam no teste em cada categoria.
Principais problemas de qualidade das políticas:
- As melhores práticas exigem que as regras tenham o registo ativado, que identifiquem os responsáveis e documentem a justificação, e que exista uma regra stealth para impedir a comunicação com a firewall a partir de anfitriões não autorizados. Os números deste mosaico indicam a soma das regras que não passam no teste em cada categoria.
Problemas de robustecimento do fornecedor:
- Muitas melhores práticas são específicas da configuração do fornecedor da firewall, como, por exemplo, «tentativas falhadas antes do bloqueio», entre outras.
Regras com acesso remoto:
- Os protocolos de rede que permitem acesso remoto devem ser limitados a servidores específicos e, nalguns casos, eliminados por completo, consoante a política da sua empresa.
Agora que já experimentou o Policy Analyzer e analisou alguns relatórios, é natural que queira perceber de forma mais completa o seu ambiente no seu conjunto, e não apenas uma firewall. A atualização para a solução completa FireMon Security Manager também proporciona uma visão global dos dados de utilização das firewalls, além dos dados de configuração, avaliações e relatórios de conformidade com normas do setor (PCI, NERC-CIP, GDPR, entre outras), análise de fluxos de tráfego (TFA) para planear a remediação e automatização de casos de utilização de alterações. Sugerimos que utilize o botão «Talk to FireMon» no painel, que lhe permite introduzir um comentário sobre o motivo do seu contacto e o coloca em contacto com alguém da FireMon. Pode também contactar-nos aqui para qualquer questão.