정책 리스크를 파악하십시오. 정책에 대한 질문을 일상 언어로 하십시오. 데모 신청하기 →
Published:
FireMon Policy Analyzer – 평가 결과 이해하기
by FireMon
이 블로그를 읽고 계신다면 FireMon Policy Analyzer에 대해 더 알아보고자 하시거나, 첫 번째 평가를 막 실행하고 그 결과를 최대한 활용하는 방법이 궁금하실 것입니다. 어느 쪽이든 방문해 주셔서 감사합니다. Policy Analyzer를 처음 접하시는 분들을 위해 다시 말씀드리면, 이는 정책 관련 위험을 줄이기 위해 귀사의 방화벽 구성과 룰베이스를 FireMon의 모범 사례에 비추어 검사하는 무료 방화벽 보안 정책 평가 솔루션입니다. Policy Analyzer는 몇 분 안에 환경 내 단일 방화벽의 보안 태세를 정리한 진단 보고서를 제공하며, 주요 관심 영역과 개선 권고 사항이 함께 포함됩니다. 직접 사용해 보십시오 이제 첫 보고서를 실행하셨지만 어디서부터 시작해야 할지 궁금하실 것입니다. 대시보드는 해당 방화벽 내 전반적인 정책 상태를 시각적으로 보여줍니다. 보고서 상단에서는 방화벽 상태를 개괄적으로 확인할 수 있습니다. 식별된 경고의 총 개수와 Security Concern Index(SCI) 점수, 장비 복잡도 점수로 시작하며, 이어서 여섯 가지 주요 결과를 표시합니다:
- 과도하게 허용된 규칙 경고
- 위험한 접근 경고
- 정리 대상 경고
- 정책 품질 경고
- 벤더 하드닝 경고
- 원격 접속 경고
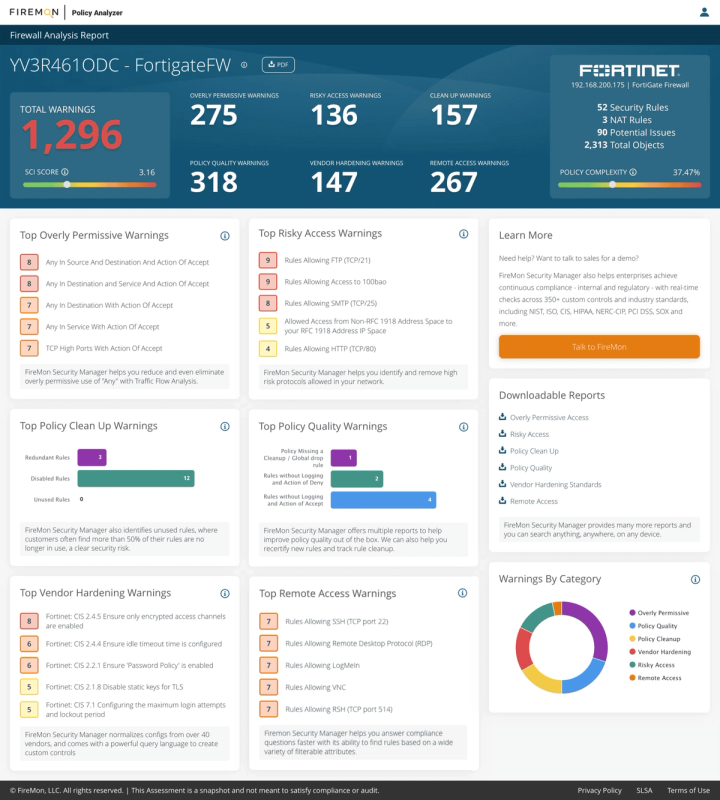
여섯 가지 주요 결과는 각각 대시보드 전반의 타일에서 더 자세히 설명되며, 이 정보를 바탕으로 개선 권고 사항이 포함된 보고서를 다운로드할 수 있습니다(화면 오른쪽). 이러한 '주요 결과'에 대한 자세한 설명은 아래를 참조하십시오. 보고서를 분석할 때는 단순할수록 좋다고 생각합니다. 녹색은 낮은 심각도의 경고를, 노란색은 중간 심각도를, 빨간색은 높은 심각도를 나타냅니다. 이 색상은 보고서 전반에 걸쳐 사용되므로 어디에 주의를 집중해야 하는지 신속하게 파악할 수 있습니다. 현재 고객들은 Security Concern Index(SCI)를 사용해 시간 경과에 따른 개선 정도를 추적합니다. 작동 방식을 확인하고 싶으시다면, 권고된 변경 사항 중 일부를 적용한 후 방화벽 구성을 다시 업로드하여 점수가 어떻게 개선되는지 확인해 보십시오. SCI는 실패 상태로 판정된 모든 고유 제어 항목의 심각도 값 합계를 통과 또는 실패한 모든 고유 제어 항목의 심각도 값 합계로 나눈 뒤 10을 곱하고 소수점 둘째 자리로 반올림한 값입니다. 정책 복잡도 역시 잠재적 위험을 알려주는 유용한 지표입니다. 그룹 구성원, 호스트, 네트워크, 서비스와 같은 모든 새로운 구성 요소는 장비 복잡도를 높입니다. 장비 복잡도가 높을수록 구성 오류의 위험도 커집니다. 각 테스트에서 실패한 주요 결과를 상세히 설명하고 해결 방법을 권고하는 보고서도 다운로드할 수 있습니다. 이 보고서는 당사의 엔터프라이즈 제품인 Security Manager에서 제공되는 보고서와 유사하며, 요약, 심각도별 실패 항목, 정책당 최대 3개의 결과를 표시하도록 구성되어 있습니다. (일부 방화벽에서는 결과가 매우 길어질 수 있습니다!)
주요 과도 허용 경고:
- 모범 사례는 "Any with Accept"의 사용을 제한합니다. 과도하게 허용된 규칙에는 "Any"와 "Accept"가 조합된 규칙에 대한 여러 구체적 테스트와 함께, 높은 포트 번호를 사용하는 TCP 또는 지나치게 광범위한 네트워크 주소에 대한 테스트가 포함됩니다.
위험한 접근이 포함된 주요 규칙:
- 모범 사례는 평문 및 기타 고위험 프로토콜의 사용을 제한합니다.
주요 정책 정리 범주:
- 중복 규칙, 가려진 규칙, 비활성화된 규칙 또는 지나치게 복잡한 규칙은 보안 태세에 위험을 더합니다. 경우에 따라 규칙을 비활성화할 타당한 이유가 있을 수 있으나, 목적 없이 그대로 두어서는 안 됩니다. 이 타일의 숫자는 각 범주에서 테스트에 실패한 규칙의 합계를 나타냅니다.
주요 정책 품질 문제:
- 모범 사례에 따르면 규칙에는 로깅이 활성화되어 있어야 하고, 소유자가 명시되고 타당성이 문서화되어야 하며, 인가되지 않은 호스트에서 방화벽으로의 통신을 차단하는 스텔스 규칙이 존재해야 합니다. 이 타일의 숫자는 각 범주에서 테스트에 실패한 규칙의 합계를 나타냅니다.
벤더 하드닝 문제:
- 많은 모범 사례는 예를 들어 "잠금 전 실패 시도 횟수" 등과 같이 방화벽 벤더의 구성에 특화되어 있습니다.
원격 접속이 포함된 규칙:
- 원격 접속을 허용하는 네트워크 프로토콜은 특정 서버로 제한해야 하며, 회사 정책에 따라 경우에 따라서는 완전히 제거해야 합니다.
Policy Analyzer를 사용해 보고 몇 가지 보고서를 살펴보셨다면, 이제 방화벽 하나가 아니라 환경 전체를 보다 온전히 파악하는 방법이 궁금하실 것입니다. 전체 FireMon Security Manager 솔루션으로 업그레이드하시면 구성 데이터뿐 아니라 방화벽 사용 데이터에 대한 전체 개요, 업계 표준 규정 준수 평가 및 보고(PCI, NERC-CIP, GDPR 등), 개선 계획 수립을 위한 트래픽 흐름 분석(TFA), 변경 사용 사례 자동화도 함께 제공됩니다. 대시보드 내의 "Talk to FireMon" 버튼을 이용하시면 문의 사유를 입력하고 FireMon 담당자와 연결될 수 있습니다. 문의 사항이 있으시면 여기에서 문의해 주십시오.