Comprendete il rischio delle policy. Ponete domande sulle policy in linguaggio naturale. Richiedi una demo →
Published:
Checklist di sicurezza di rete per le aziende
by FireMon
Proteggere la rete non è soltanto una buona pratica, è una necessità. Le minacce informatiche diventano ogni giorno più sofisticate e gli attaccanti non rallentano. Che si tratti di ransomware, minacce interne o controlli di accesso configurati in modo errato, le lacune nella sicurezza possono causare perdite finanziarie, danni reputazionali e sanzioni normative. Una strategia solida non consiste solo nel tappare le falle: significa gestire i rischi in modo proattivo. Questa checklist per la sicurezza di rete illustra ciò che ogni azienda deve fare per anticipare le minacce e mantenere i propri sistemi protetti.
Punti chiave:
- Una checklist solida per la sicurezza di rete aiuta le aziende a mitigare in modo proattivo le minacce informatiche prima che si aggravino.
- Controlli di accesso adeguati e segmentazione della rete costituiscono la base di una difesa perimetrale e di una sicurezza interna efficaci.
- Il monitoraggio continuo e il rilevamento automatizzato delle minacce consentono di rispondere in tempo reale alle vulnerabilità, riducendo al minimo l'esposizione al rischio.
- Valutazioni di sicurezza strutturate forniscono informazioni essenziali durante gli aggiornamenti dei sistemi, le verifiche di conformità e a seguito di incidenti di sicurezza, per mantenere la prontezza difensiva.
- FireMon semplifica la gestione della postura con soluzioni automatizzate per proteggere ambienti complessi da minacce in evoluzione.
Configurare il sistema di controllo degli accessi e autenticazione
Il controllo delle autorizzazioni e i meccanismi di autenticazione costituiscono la prima difesa delle risorse aziendali. L'applicazione di policy rigorose e di metodi di verifica avanzati può prevenire potenziali violazioni dei dati.
Definire i livelli di accesso basati sui ruoli
Non tutti nella sua organizzazione hanno bisogno di accedere a tutto, e permessi senza restrizioni possono creare vulnerabilità. L'implementazione del controllo degli accessi basato sui ruoli (RBAC) garantisce che gli utenti possano visualizzare solo ciò che è pertinente alle loro responsabilità lavorative, riducendo il rischio di esposizioni superflue e di potenziali violazioni. Verificare regolarmente ruoli e permessi degli utenti è essenziale per prevenire il privilege creep, ovvero l'accumulo nel tempo di permessi eccessivi o obsoleti da parte dei dipendenti. Stabilisca un processo formale per aggiornare gli accessi quando i dipendenti cambiano posizione o lasciano l'organizzazione. Valuti l'adozione del principio del privilegio minimo (PoLP) insieme al RBAC, per fornire agli utenti il livello minimo di accesso necessario a svolgere efficacemente le proprie attività.
Definire requisiti rigorosi per le password
Requisiti rigorosi per le password sono un aspetto fondamentale del controllo degli accessi e dell'autenticazione. Applichi policy che richiedano password lunghe almeno 12-16 caratteri e contenenti una combinazione di lettere maiuscole e minuscole, numeri e caratteri speciali. Implementi meccanismi di blocco degli account per prevenire attacchi di forza bruta, disabilitando temporaneamente gli account dopo diversi tentativi di accesso non riusciti. Incoraggi o imponga l'uso di password manager per aiutare gli utenti a generare e conservare in modo sicuro credenziali complesse e uniche. Stabilisca inoltre policy di scadenza che richiedano aggiornamenti periodici, per evitare il riutilizzo prolungato di credenziali compromesse. Formare gli utenti sull'igiene della sicurezza e verificare regolarmente la robustezza delle password sono elementi essenziali per una postura solida negli ambienti aziendali.
Adottare la verifica a più fattori
L'autenticazione a più fattori (MFA) è essenziale per proteggere i sistemi critici dal furto di credenziali e dagli accessi non autorizzati. Implementi l'MFA su tutti i sistemi e le applicazioni aziendali, richiedendo agli utenti almeno due forme di verifica prima di concedere l'accesso. Queste possono includere qualcosa che conoscono (una password), qualcosa che possiedono (un token hardware o un'app di autenticazione) e qualcosa che sono (dati biometrici). L'MFA riduce sensibilmente la probabilità di accessi non autorizzati, anche in caso di password compromesse. Si accerti che i suoi sistemi siano compatibili con diversi metodi di autenticazione, per soddisfare casi d'uso e preferenze differenti, e riveda periodicamente l'implementazione per individuare lacune e ampliare la copertura dove necessario.
Mappare i flussi di lavoro delle identità utente
Mappare i flussi di lavoro delle identità utente è essenziale per garantire che i diritti di accesso siano gestiti correttamente lungo l'intero ciclo di vita dell'identità. Automatizzi i processi di provisioning e de-provisioning per concedere o revocare i permessi quando gli utenti entrano, escono o cambiano ruolo all'interno dell'organizzazione. In questo modo si riduce il rischio di account orfani che potrebbero essere sfruttati da attori malevoli. Audit regolari dei flussi di lavoro delle identità aiutano a rilevare anomalie, come tentativi di accesso non autorizzati o escalation di privilegi. L'integrazione dei perimetri di autorizzazione dell'identity and access management (IAM) con i sistemi HR può semplificare la revisione e garantire un controllo accurato su tutte le risorse. Documentare e perfezionare i processi sulla base dei risultati ottenuti rafforzerà ulteriormente la sua postura di sicurezza.
Mettere in sicurezza l'infrastruttura di rete
Mantenere un'infrastruttura di rete sicura richiede molto più che implementare firewall e crittografia: richiede un approccio strategico fondato su solidi protocolli di sicurezza di rete. L'adozione dei protocolli corretti contribuisce a proteggere la struttura portante del suo ambiente IT, riducendo al minimo l'esposizione a potenziali minacce. Strutturando e segmentando la rete in modo efficace, è possibile limitare la diffusione del malware, rilevare i tentativi di accesso non autorizzato e migliorare la sicurezza complessiva. Le quattro best practice seguenti descrivono i passaggi essenziali da intraprendere per rafforzare l'infrastruttura di rete contro le minacce in evoluzione.
1. Ottimizzare le regole del firewall
Il firewall è la sua prima linea di difesa, ma non è uno strumento da configurare e dimenticare. Riveda regolarmente le regole del firewall per eliminare quelle obsolete o eccessivamente permissive che introducono rischi. Strumenti di automazione, come gli strumenti di monitoraggio della sicurezza di rete, possono semplificare questo processo e garantire che le policy restino efficaci.
2. Suddividere le reti in zone di sicurezza
Riduca al minimo l'impatto di una potenziale violazione segmentando la rete. Le reti locali virtuali (VLAN) e la micro-segmentazione applicano un controllo degli accessi rigoroso, garantendo che i sistemi sensibili (come i database finanziari) restino isolati dal traffico di rete generale.
3. Abilitare l'accesso remoto sicuro
Poiché il lavoro da remoto è ormai una realtà consolidata, le reti private virtuali (VPN) con crittografia robusta, le misure di sicurezza degli endpoint e le soluzioni Zero Trust Network Access (ZTNA) sono indispensabili. Monitori i log degli accessi remoti per individuare le anomalie prima che diventino minacce.
4. Blindare le reti wireless
Mettere in sicurezza le reti wireless previene gli accessi non autorizzati e l'intercettazione dei dati. Utilizzi la crittografia WPA3 per le reti Wi-Fi, disabiliti i protocolli non sicuri e limiti l'accesso ai dispositivi di rete autorizzati tramite il filtraggio degli indirizzi MAC. Cambi regolarmente le credenziali Wi-Fi ed esegua scansioni per individuare access point non autorizzati.Scopra di più sullagestione della sicurezza di rete e su come ottimizzare le sue policy di sicurezza.
Implementare il monitoraggio e il rilevamento di sicurezza
Il monitoraggio proattivo è fondamentale per identificare e mitigare le minacce prima che si aggravino. Implementi il rilevamento delle minacce in tempo reale per migliorare i tempi di risposta. Resti un passo avanti con un efficace monitoraggio della sicurezza di rete per tracciare e mitigare i rischi di sicurezza. Utilizzi soluzioni di monitoraggio avanzate, come i sistemi di rilevamento e prevenzione delle intrusioni (IDPS), gli strumenti SIEM e l'analisi comportamentale, per anticipare le minacce in evoluzione. Si accerti che la sua infrastruttura di monitoraggio sia in grado di analizzare i pattern di traffico, identificare i tentativi di accesso non autorizzato e correlare gli eventi tra più sistemi. Aggiorni regolarmente gli strumenti di monitoraggio e affini le regole di rilevamento per mantenerne l'efficacia contro minacce nuove e sofisticate.
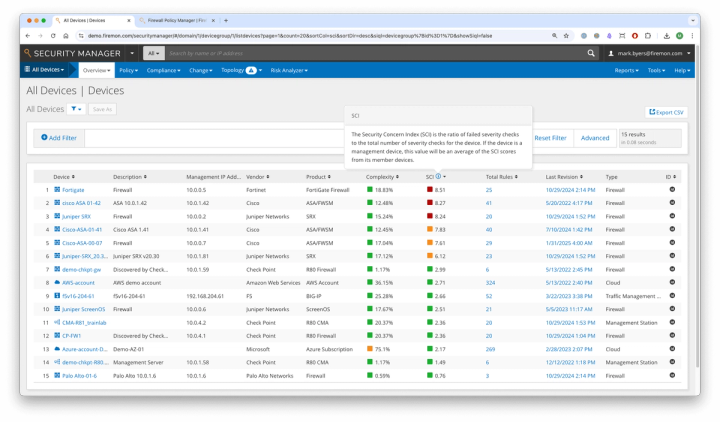
Implementare sistemi di rilevamento e prevenzione delle intrusioni (IDPS)
Un IDPS robusto è una componente essenziale di qualsiasi strategia completa di sicurezza di rete. Questi sistemi monitorano costantemente traffico di rete, applicazioni e sistemi alla ricerca di segnali di attività malevole o violazioni delle policy. Configurando avvisi in tempo reale, i team di sicurezza possono ricevere notifiche immediate di potenziali violazioni o comportamenti sospetti. L'adozione di soluzioni sia network-based sia host-based garantisce una copertura completa su tutti i segmenti dell'ambiente IT. Riveda e aggiorni regolarmente le regole di rilevamento per assicurare che il sistema resti efficace contro i nuovi vettori di attacco. Integri inoltre l'IDPS nel suo framework di monitoraggio più ampio, come le soluzioni SIEM, per aumentare la visibilità e semplificare le attività di risposta agli incidenti.
Centralizzare la raccolta dei log con il SIEM
Centralizzare la raccolta dei log tramite un sistema SIEM è essenziale per un rilevamento completo delle minacce e per la reportistica di conformità continua. L'aggregazione dei log da fonti diverse, come firewall, server, applicazioni ed endpoint, consente una correlazione e un'analisi approfondite. Gli strumenti di analisi automatizzata possono rilevare pattern e anomalie che potrebbero indicare una violazione della sicurezza. Rivedere regolarmente i log e affinare le query di ricerca contribuisce a migliorare l'accuratezza del rilevamento. Le soluzioni SIEM svolgono inoltre un ruolo determinante nelle indagini forensi, consentendo ai team di sicurezza di risalire all'origine degli incidenti. Si accerti che il suo sistema sia configurato per conservare i log per un periodo adeguato, in base ai requisiti di conformità e alle policy organizzative.
Analizzare i pattern di traffico
Comprendere e analizzare i normali pattern di traffico di rete è essenziale per individuare anomalie che potrebbero indicare attività malevole. Un monitoraggio regolare consente di definire una baseline dell'attività legittima, rendendo più semplice rilevare trasferimenti di dati insoliti, tentativi di accesso non autorizzati o traffico elevato proveniente da fonti sconosciute. Implementi strumenti automatizzati che utilizzino machine learning e analisi comportamentale per rilevare gli scostamenti dai pattern attesi. Effettui revisioni periodiche dei log di traffico e generi report per individuare tendenze, picchi o irregolarità che richiedano ulteriori approfondimenti. Un'analisi costante del traffico migliora la visibilità complessiva e contribuisce a garantire il rilevamento tempestivo di potenziali minacce alla sicurezza.
Pianificare la risposta agli incidenti
Un piano di risposta agli incidenti è un elemento essenziale della strategia di sicurezza di rete e garantisce che l'organizzazione sia pronta a reagire in modo rapido ed efficace agli attacchi informatici. Il piano deve definire con chiarezza ruoli, responsabilità, protocolli di escalation e playbook predefiniti per le diverse tipologie di incidente. Esercitazioni tabletop regolari e simulazioni dal vivo aiutano a mantenere i team di risposta preparati e consentono alle organizzazioni di individuare le lacune nei propri piani. Altrettanto importanti sono le revisioni post-incidente, che offrono indicazioni preziose per rafforzare le strategie di risposta esistenti. Perfezionare continuamente il piano di risposta agli incidenti assicura che il suo team sia in grado di affrontare minacce nuove e in evoluzione con sicurezza e precisione.
Proteggere i dati aziendali
La protezione dei dati è essenziale per la conformità normativa e per garantire la continuità operativa. Adotti misure per prevenire accessi non autorizzati e fughe di dati e si accerti che le sue policy di sicurezza siano allineate alle best practice descritte inaudit di conformità.
Applicare standard di crittografia
La crittografia dei dati sensibili è un elemento fondamentale per proteggere le informazioni business-critical da accessi non autorizzati e minacce informatiche. Si assicuri che tutti i dati a riposo e in transito siano protetti mediante standard di crittografia avanzati (AES-256) per prevenire le violazioni. Per le comunicazioni sicure, imponga l'uso dei protocolli secure socket layer (SSL) e transport layer security (TLS) in tutte le applicazioni aziendali, nelle comunicazioni e-mail e nei trasferimenti di file. Inoltre, riveda periodicamente le policy di crittografia per allinearle all'evoluzione degli standard di sicurezza e dei requisiti normativi.
Pianificare backup regolari
La perdita di dati può paralizzare le operazioni aziendali, il che rende i backup regolari una componente critica della sua strategia di sicurezza. Implementi una pianificazione strutturata che preveda snapshot frequenti dei dati critici archiviati in più posizioni, inclusi ambienti cloud ibrido sicuro e storage offline air-gapped. Testi regolarmente i processi di ripristino dei backup per verificare l'integrità dei dati e garantire un recupero rapido in caso di guasto di sistema, attacco informatico o cancellazione accidentale. Utilizzi soluzioni di backup automatizzate per ridurre al minimo l'intervento manuale e il rischio di corruzione dei dati.
Classificare i dati per sensibilità
Non tutti i dati sono uguali e trattarli come tali può esporre la sua azienda a rischi inutili. Definisca un framework di classificazione dei dati per categorizzare le informazioni in base alla loro sensibilità, ad esempio pubbliche, interne, riservate e altamente riservate. Applichi misure di protezione adeguate sulla base di queste classificazioni, garantendo che i dati altamente sensibili siano crittografati, soggetti a controllo degli accessi e monitorati costantemente per rilevare attività non autorizzate. Implementi strumenti di data loss prevention (DLP) per applicare automaticamente le policy e impedire che le informazioni sensibili vengano condivise o consultate in modo improprio.
Limitare l'accesso allo storage
Un accesso ai dati senza restrizioni aumenta il rischio di fughe di informazioni, minacce interne e modifiche non autorizzate. Applichi policy di controllo degli accessi rigorose per limitare chi può visualizzare, modificare o condividere i dati archiviati nei sistemi aziendali. Verifichi regolarmente le autorizzazioni di storage e i log di accesso per individuare anomalie, rimuovere privilegi non necessari e prevenire l'esposizione dei dati. Implementi inoltre l'autenticazione multifattore (MFA) per l'accesso ai sistemi di storage critici, così da rafforzare ulteriormente la sicurezza.
Rafforzare la sicurezza di sistemi e software
Mantenere sistemi e software aggiornati e configurati correttamente consente di mitigare le vulnerabilità sfruttate dai criminali informatici. Conduca periodiche valutazioni del rischio per identificare e colmare in modo proattivo le lacune di sicurezza.
Automatizzare gli aggiornamenti software e di sicurezza
Automatizzare gli aggiornamenti software e di sicurezza è essenziale per anticipare le minacce emergenti. Le vulnerabilità non corrette sono un obiettivo primario per gli attaccanti che cercano di sfruttare sistemi e applicazioni obsoleti. Implementi soluzioni automatizzate di patch management per semplificare il processo di aggiornamento di sistemi operativi, applicazioni e strumenti di sicurezza. Pianificare aggiornamenti regolari riduce al minimo i tempi di inattività, garantendo al contempo che le patch critiche vengano applicate senza ritardi. L'automazione contribuisce inoltre a eliminare il rischio di errore umano, che può verificarsi durante gli aggiornamenti manuali. Monitori costantemente e verifichi che gli aggiornamenti disponibili siano applicati correttamente su tutti i sistemi.
Rafforzare i sistemi operativi
L'hardening dei sistemi operativi comprende la disattivazione dei servizi non necessari, la limitazione dei privilegi amministrativi e l'applicazione di policy di sicurezza rigorose. Riducendo la superficie di attacco, può limitare in modo significativo le vie attraverso le quali gli attaccanti possono compromettere il suo ambiente. L'adozione di baseline di sicurezza adattate alle esigenze della sua organizzazione garantisce coerenza su tutti i dispositivi. Rivedere e aggiornare regolarmente le impostazioni di configurazione è essenziale per mantenere una postura solida. Inoltre, l'implementazione dell'application whitelisting, l'applicazione di policy per password complesse e l'uso di firewall per bloccare gli accessi non autorizzati rafforzano ulteriormente le sue difese. Documenti tutte le procedure di hardening e ne valuti costantemente l'efficacia attraverso audit periodici.
Eseguire scansioni regolari delle vulnerabilità applicative
Una scansione delle vulnerabilità proattiva è essenziale per individuare i punti deboli prima che gli attaccanti li sfruttino. Esegua regolarmente scansioni automatizzate delle vulnerabilità su applicazioni, infrastruttura di rete e dispositivi connessi. Integri queste attività con penetration test annuali per valutare la resilienza dei suoi sistemi contro attacchi reali. Mantenga aggiornati gli strumenti di scansione e si assicuri che siano configurati per rilevare sia le minacce note sia quelle emergenti. Implementi un processo per assegnare priorità alle vulnerabilità identificate in base alla gravità e all'impatto potenziale. Documenti i risultati e le attività di remediation e integri le lezioni apprese nella sua strategia di sicurezza più ampia.
Installare protezioni per gli endpoint
La protezione degli endpoint è essenziale per monitorare e difendere tutti i dispositivi connessi alla sua rete. Implementi soluzioni di endpoint detection and response (EDR) per ottenere visibilità in tempo reale su potenziali minacce e anomalie. Gli strumenti antivirus di nuova generazione (NGAV) offrono funzionalità avanzate, come l'analisi comportamentale e il machine learning, per rilevare attacchi sofisticati. Si assicuri che le soluzioni di sicurezza degli endpoint siano distribuite in modo uniforme su tutti i dispositivi, inclusi server, workstation, dispositivi mobili e asset IoT. Aggiorni e mantenga regolarmente gli strumenti di protezione degli endpoint per accrescerne l'efficacia. Implementi policy che limitino le installazioni di software non autorizzato e impongano la crittografia dei dati su tutti i dispositivi.
Definire policy e procedure di sicurezza: passaggi chiave
Sviluppare policy di sicurezza di rete e procedure chiare è fondamentale per mantenere una postura coerente e solida. Le sue policy devono coprire ogni aspetto, dal controllo degli accessi e dalla protezione dei dati fino alla risposta agli incidenti e al change management. Si assicuri che tutti i dipendenti conoscano queste policy e comprendano le proprie responsabilità. Riveda e aggiorni regolarmente le policy per riflettere l'evoluzione delle minacce, i progressi tecnologici e le modifiche ai requisiti normativi. Documenti chiaramente le procedure per la segnalazione degli incidenti, la gestione degli account privilegiati e la risposta alle presunte violazioni. Fornire linee guida chiare e attuabili contribuisce a promuovere una cultura attenta alla sicurezza in tutta l'organizzazione. Segua questi quattro passaggi:
1. Creare la documentazione di sicurezza
Una documentazione completa costituisce la base per una gestione della sicurezza coerente ed efficace. Definisca linee guida che coprano tutti gli aspetti della sua strategia, assicurandosi che la documentazione sia facilmente accessibile agli stakeholder interessati e aggiornata regolarmente per riflettere le modifiche all'architettura di rete, agli strumenti di sicurezza e ai requisiti di conformità. Una documentazione ben mantenuta non solo supporta le operazioni quotidiane, ma offre anche informazioni preziose durante gli audit e le indagini sugli incidenti. Promuova una cultura della documentazione accurata per rafforzare la resilienza complessiva della sua organizzazione in materia di sicurezza.
2. Pianificare la formazione dei dipendenti
L'errore umano è una delle principali cause delle violazioni di sicurezza, il che rende la formazione dei dipendenti una componente critica della sua strategia di difesa. Organizzi regolarmente sessioni dedicate alle più recenti best practice di cybersecurity, alla consapevolezza sul phishing, alle tattiche di social engineering e ai comportamenti sicuri online. Adatti i programmi ai ruoli e alle responsabilità specifiche all'interno della sua organizzazione, assicurandosi che tutti siano in grado di riconoscere le potenziali minacce e di reagire. Integri la formazione con attacchi di phishing simulati per misurarne l'efficacia e consolidare l'apprendimento. Aggiorni costantemente i materiali per riflettere i rischi emergenti e l'evoluzione degli standard di sicurezza.
3. Definire i protocolli di emergenza
Definire protocolli di emergenza garantisce che la sua organizzazione sia pronta a rispondere in modo rapido ed efficace durante un attacco informatico o un incidente di sicurezza. Definisca un piano di risposta agli incidenti chiaro che delinei ruoli e responsabilità di ciascun membro del team, le procedure di escalation e i canali di comunicazione. Crei playbook dettagliati per i diversi scenari di attacco, inclusi ransomware, violazioni dei dati e minacce interne. Conduca regolarmente esercitazioni tabletop e simulazioni su vasta scala per valutare l'efficacia del piano di risposta. Perfezioni costantemente i protocolli sulla base delle lezioni apprese dagli incidenti precedenti e dell'evoluzione del panorama delle minacce. Una pianificazione efficace delle emergenze riduce al minimo i danni e accelera il ripristino.
4. Change management e audit trail
I processi di change management sono essenziali per mantenere il controllo su configurazioni di rete, distribuzioni software e policy di sicurezza. Implementi una procedura formalizzata per richiedere, esaminare, approvare e documentare tutte le modifiche apportate ai suoi sistemi. Mantenere audit trail offre informazioni preziose su chi ha effettuato le modifiche, quando e per quale motivo. Conduca audit periodici per rilevare modifiche non autorizzate o scostamenti dalle configurazioni approvate. L'adozione di strumenti automatizzati di change management può semplificare questo processo e migliorarne l'accuratezza. Rivedere e perfezionare costantemente le procedure di change management garantisce responsabilità e coerenza in tutta la sua infrastruttura di rete.
Segua queste best practice di sicurezza di rete
Aderire alle best practice di sicurezza di rete rafforza la capacità della sua azienda di difendersi dalle minacce informatiche.
Migliori la sua postura di sicurezza di rete con FireMon
La sicurezza di rete non è un progetto una tantum: è un processo continuo. Le soluzioni FireMon aiutano le aziende ad automatizzare la gestione delle policy di sicurezza, a ottenere visibilità in tempo reale e a mitigare il rischio in modo proattivo. Con il monitoraggio continuo della conformità e l'ottimizzazione delle policy, FireMon garantisce che la sua postura di sicurezza resti solida in un panorama di minacce in costante evoluzione. Ha bisogno di supporto per iniziare? Prenoti una demo oggi stesso per scoprire come FireMon può semplificare la sua checklist di sicurezza di rete, rafforzando la sua postura.
| Best practice di sicurezza di rete | Impatto delle best practice sulle aziende |
|---|---|
| Creare backup per il disaster recovery | Eseguire backup regolari dei dati critici e conservarne le copie in sedi esterne sicure. Testare frequentemente i processi di backup e ripristino per garantire l'integrità dei dati. |
| Utilizzare un password manager | Incoraggiare i dipendenti a utilizzare password manager per generare e conservare in modo sicuro password complesse. In questo modo si riduce il rischio di furto delle credenziali e di riutilizzo delle password. I password manager sono strumenti di sicurezza di rete essenziali per mantenere una buona igiene delle password. |
| Implementare una formazione periodica sulla sicurezza | Rafforzare la consapevolezza in materia di sicurezza attraverso programmi di formazione continua. Campagne di phishing simulate e scenari reali aiutano i dipendenti a riconoscere le minacce e a rispondervi in modo efficace. |
| Mantenere aggiornata la documentazione | Tutte le policy di sicurezza e i documenti procedurali devono essere aggiornati per riflettere l'evoluzione delle minacce e le best practice del settore. Revisioni periodiche garantiscono l'allineamento ai requisiti di conformità. |