Comprendete il rischio delle policy. Ponete domande sulle policy in linguaggio naturale. Richiedi una demo →
Published:
Esempi di regole firewall: una guida
by FireMon
Gli esempi di regole firewall non sono semplici elenchi tecnici: sono la base di una rete sicura e resiliente. Quando si comprende ogni tipo di regola e si applicano best practice intelligenti, il team è più preparato ad affrontare le minacce informatiche in rapida evoluzione e a mantenere la rete al sicuro. È importante utilizzare strumenti automatizzati di gestione delle regole affinché gli sforzi di sicurezza siano davvero efficaci. Audit periodici delle regole e un monitoraggio costante possono impedire che piccoli errori diventino grandi problemi. Una configurazione firewall ben mantenuta contribuisce a far funzionare tutto senza intoppi e prestare grande attenzione agli errori di configurazione consente di individuare tempestivamente i rischi nascosti. Questa guida illustra i tipi di regole firewall, la loro importanza e come gestirle in modo efficiente, in particolare negli ambienti aziendali in cui la complessità può crescere rapidamente.Punti chiave
- I rule base dei firewall sono fondamentali per applicare le policy di sicurezza e impedire accessi non autorizzati nelle reti aziendali.
- Regole firewall deboli o configurate in modo errato possono causare violazioni di conformità, interruzioni del servizio e un ampliamento della superficie di attacco.
- Diversi tipi di regole firewall - di accesso, NAT, di ispezione stateful e altre - svolgono funzioni distinte nella protezione del flusso di traffico.
- Audit periodici, ottimizzazione delle regole e strumenti automatizzati aiutano a ridurre la complessità e a migliorare l'efficienza delle regole.
- FireMon rende la gestione delle regole firewall un processo semplificato, automatizzando le revisioni delle policy, individuando gli errori di configurazione e supportando gli ambienti multi-vendor.
Che cos'è un rule base firewall
Un rule base firewall è l'insieme completo dei parametri che determinano come viene gestito il traffico di rete. Queste regole vengono valutate in sequenza e fungono da istruzioni per decidere se consentire, bloccare o limitare il traffico in base a criteri predefiniti. Ogni insieme di regole firewall include dettagli quali indirizzi IP di origine e destinazione, porte, protocolli e se l'azione debba essere di autorizzazione o di rifiuto del traffico. Esempi di regole firewall includono:
- Consentire il traffico HTTP e HTTPS in entrata
- Negare tutto il resto del traffico in entrata
- Consentire l'accesso SSH da un IP specifico
- Consentire l'accesso al database dal server applicativo
- Consentire tutto il traffico interno all'interno della rete privata
Si pensi al rule base come al manuale operativo del firewall: applica le policy di sicurezza di rete dell'organizzazione controllando ciò che entra, ciò che esce e ciò che resta completamente bloccato. Negli ambienti complessi, i rule base possono contenere centinaia o migliaia di regole in entrata e in uscita, il che rende essenziali un'organizzazione e una prioritizzazione adeguate. Un insieme ben strutturato non solo rafforza la postura di sicurezza, ma migliora anche le prestazioni eliminando valutazioni di regole superflue e riducendo il sovraccarico. Se configurato correttamente, diventa uno degli strumenti più potenti per difendere il perimetro di rete.
Perché le regole firewall sono fondamentali per la sicurezza aziendale
Le regole firewall sono la spina dorsale del sistema di difesa di una rete. Controllano quali dati entrano, escono o vengono bloccati del tutto. Anche un firewall robusto può risultare inutile senza le configurazioni corrette. Conseguenze di regole firewall deboli:
- Maggiore esposizione a malware e attacchi ransomware
- Esfiltrazione non autorizzata di dati
- Violazioni di conformità e potenziali sanzioni
- Interruzioni del servizio e degrado delle prestazioni di rete
- Maggiore rischio di minacce interne
Vantaggi di ruleset firewall configurati correttamente
Ruleset firewall ben definiti sono essenziali per qualsiasi organizzazione che prenda sul serio la cybersecurity. Queste regole garantiscono che passi solo il traffico autorizzato, riducendo la probabilità di minacce esterne. Contribuiscono inoltre a migliorare le prestazioni di rete bloccando accessi superflui o indesiderati. Inoltre, un processo solido di configurazione delle regole firewall è fondamentale per soddisfare standard di conformità come PCI DSS, HIPAA e GDPR. Quando le regole sono chiaramente documentate e implementate correttamente, gli audit si svolgono più agevolmente ed è meno probabile incorrere in sanzioni o valutazioni negative.
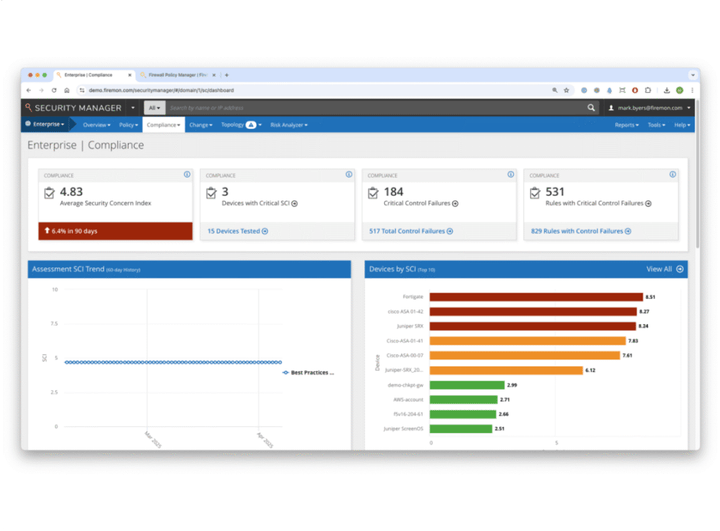
E non va dimenticato il team IT. Ruleset puliti e ordinati riducono le difficoltà di troubleshooting, aiutano a evitare interruzioni accidentali e rendono l'intera rete più facile da gestire. Ruleset puliti e privi di ridondanze rendono il troubleshooting più gestibile e prevengono blocchi accidentali o esposizioni dovute a errori di configurazione del firewall.
Esempi di regole firewall per tipologia
Le regole firewall possono essere classificate in diverse tipologie in base al loro scopo e alla loro funzione. Prima di entrare nei dettagli, è importante notare che l'efficacia degli esempi di regole dipende in larga misura da una costante ottimizzazione delle regole firewall. Semplificare e affinare le regole nel tempo aiuta a mantenere prestazioni e sicurezza senza complessità inutili. Di seguito viene illustrata ciascuna tipologia e vengono forniti esempi specifici di regole firewall in tabelle per mostrarne il funzionamento, con spiegazioni approfondite per maggiore chiarezza.
Regole di accesso
Le regole di accesso definiscono quali tipi di traffico sono consentiti o negati in base a indirizzi IP, porte e protocolli. Queste regole costituiscono la base di qualsiasi rule base firewall e sono essenziali per controllare il flusso in entrata e in uscita a un livello granulare. Le regole di accesso più comuni consentono di:
- Definire regole di autorizzazione/rifiuto per IP
- Aggiungere controlli di accesso specifici per porta
- Adottare il filtraggio basato sui protocolli
- Applicare criteri comunemente utilizzati per segmentare le zone di rete interne
- Bloccare i servizi non necessari sul perimetro
Di seguito alcuni esempi comuni di regole di accesso che mostrano come il traffico viene controllato in base a intervalli IP, porte e protocolli. Queste regole aiutano ad applicare le policy di sicurezza determinando esattamente quali tipi di comunicazione sono consentiti o negati nei diversi segmenti della rete.
Regole NAT
Le regole di Network Address Translation (NAT) sono fondamentali per mappare gli indirizzi IP interni su quelli esterni. Consentono inoltre una comunicazione sicura e fluida tra reti private e internet pubblica. Mascherando le strutture di rete interne, il NAT aiuta a preservare gli indirizzi IP e fornisce un livello di sicurezza. Punti chiave per le regole NAT:
- Source NAT (SNAT) per mascherare gli IP interni durante le connessioni in uscita
- Destination NAT (DNAT) per indirizzare il traffico in entrata verso le risorse interne
- Port forwarding per abilitare l'accesso sicuro a specifici servizi interni
- Supporto al bilanciamento del carico per garantire elevata disponibilità e prestazioni tra le risorse
Gli esempi seguenti mostrano come le regole NAT gestiscono il traffico tra reti interne ed esterne. Queste regole aiutano a proteggere le strutture IP interne, abilitano l'accesso remoto sicuro e supportano i servizi essenziali mappando in modo appropriato indirizzi IP e porte.
Regole di ispezione stateful
L'ispezione stateful, o filtraggio dinamico dei pacchetti, va oltre le regole statiche. Tiene traccia delle connessioni attive e utilizza tale contesto per decidere se consentire o bloccare gli utenti. Questo approccio migliora la sicurezza garantendo che passi solo il traffico appartenente a una sessione valida, senza appesantire gli esempi di regole firewall né complicare eccessivamente la configurazione. Con le regole di ispezione stateful, le aziende possono:
- Tracciare le sessioni stabilite
- Consentire il traffico di ritorno senza regole esplicite
- Proteggere dai pacchetti contraffatti convalidando lo stato della sessione
Le regole di ispezione stateful vanno oltre il filtraggio di base tracciando lo stato delle connessioni attive. Questi esempi illustrano come i firewall utilizzano il contesto della connessione per consentire o bloccare il traffico, migliorando la sicurezza senza richiedere un numero eccessivo di definizioni di regole.
Regole di tracciamento dello stato della connessione
Queste regole estendono l'ispezione stateful classificando il traffico negli stati NEW, ESTABLISHED, RELATED e INVALID, consentendo un controllo preciso sui cicli di vita delle connessioni e impedendo tentativi di accesso non autorizzati. I tipi di tracciamento dello stato della connessione comprendono:
- NEW: tentativi di connessione iniziali.
- ESTABLISHED: sessioni in corso.
- RELATED: traffico collegato a sessioni esistenti.
- INVALID: traffico che non corrisponde a stati noti.
Il tracciamento dello stato della connessione si basa sull'ispezione stateful classificando il traffico in funzione della fase del suo ciclo di vita. Gli esempi seguenti mostrano come applicare le regole per gestire connessioni nuove, in corso, correlate o non valide con maggiore precisione e controllo.
Regole specifiche per applicazione
Le regole specifiche per applicazione offrono un filtraggio avanzato basato sulle firme a livello applicativo, controllando quali applicazioni possono accedere a una rete. Queste regole sono essenziali per applicare le policy aziendali e ridurre l'esposizione ad applicazioni rischiose. Con le regole specifiche per applicazione, le aziende possono:
- Sfruttare il filtraggio application-aware
- Bloccare/consentire applicazioni specifiche
- Applicare policy per le applicazioni business-critical
- Contribuire a bloccare il traffico evasivo che utilizza porte non standard
Le regole specifiche per applicazione consentono ai firewall di identificare e controllare il traffico in base all'applicazione stessa, non solo alle porte o ai protocolli. Gli esempi seguenti mostrano come questo approccio supporti la produttività aziendale riducendo al contempo l'esposizione ad applicazioni rischiose o non conformi.
Regole VPN e di cifratura
Le regole VPN e di cifratura gestiscono il tunneling sicuro e il traffico cifrato. Sono essenziali per le organizzazioni che si affidano ad accessi remoti sicuri o a VPN site-to-site per salvaguardare l'integrità e la riservatezza dei dati. Le regole VPN e di cifratura supportano:
- Passthrough VPN
- Controllo del traffico cifrato
- Tunnel IPSec, SSL e OpenVPN
Le regole VPN e di cifratura sono fondamentali per proteggere i dati in transito, in particolare per l'accesso remoto e le comunicazioni site-to-site. Gli esempi seguenti evidenziano come queste regole contribuiscano ad applicare pratiche di tunneling sicure e a prevenire un uso improprio del traffico cifrato.
Regole di gestione del traffico
Le regole di gestione del traffico si concentrano sulla Quality of Service (QoS) e sull'allocazione della banda, garantendo che le applicazioni mission-critical ricevano priorità e che la congestione della rete sia ridotta al minimo. Le regole di gestione del traffico comprendono:
- Tagging QoS
- Limitazione della banda
- Priorità alle applicazioni critiche (ad es. VoIP, strumenti SaaS)
Le regole di gestione del traffico contribuiscono a garantire che le applicazioni aziendali critiche dispongano della banda necessaria, limitando al contempo il traffico meno importante o non essenziale. Gli esempi seguenti mostrano come dare priorità alle prestazioni e mantenere l'efficienza della rete.
Regole di filtraggio avanzato
Il filtraggio avanzato applica la deep packet inspection (DPI), il geofencing e controlli context-aware. Queste regole aggiungono un livello di sicurezza sofisticato, bloccando minacce che le regole tradizionali potrebbero non rilevare. L'uso di regole di filtraggio avanzato consente di:
- Filtraggio basato su DPI
- Restrizioni di geolocalizzazione aggiuntive
- Rilevamento di malware e traffico command-and-control
- Mitigazione del rischio geopolitico tramite blocco a livello di Paese/regione
Le regole di filtraggio avanzato aggiungono un ulteriore livello di protezione analizzando il traffico oltre le intestazioni di base. Utilizzando tecniche come la deep packet inspection e il filtraggio per geolocalizzazione, queste regole aiutano a rilevare minacce sofisticate e ad applicare controlli di accesso più rigorosi.
Semplificare la gestione delle regole firewall con FireMon
Gestire set di regole firewall complessi è un lavoro impegnativo senza gli strumenti adeguati. FireMon lo rende più semplice offrendo una gestione automatizzata delle regole firewall che verifica la configurazione attuale e fornisce indicazioni chiare per migliorarla. È progettata per semplificare anche gli ambienti più esigenti. La nostra piattaforma monitora inoltre la configurazione per allineare ogni elemento alle best practice e alle normative. La gestione delle policy di FireMon funziona senza attriti con i principali vendor, offrendo un'unica dashboard per gestire tutto. Le sue funzionalità di analisi e gli strumenti visivi semplificano l'individuazione di regole duplicate o in conflitto, consentendo di rafforzare rapidamente la sicurezza. Grazie all'ottimizzazione integrata delle regole firewall, FireMon riduce il lavoro manuale gestendo automaticamente attività come la pulizia delle regole e i report di conformità. Il suo monitoraggio dei firewall in tempo reale invia avvisi immediati in caso di configurazioni errate dei firewall, aiutandovi a correggere i problemi prima che diventino critici.Prenota una Demo e scoprite come FireMon può potenziare la gestione delle regole firewall della vostra azienda.
| Esempio di regole di accesso | Descrizione dell'esempio |
|---|---|
| Allow 192.168.1.0/24 to 10.0.0.5 TCP 80 | Consente il traffico HTTP dalla subnet locale verso un server web. |
| Deny any to 10.0.0.0/24 TCP 23 | Blocca l'accesso Telnet a tutti i dispositivi di una subnet. |
| Allow 172.16.0.0/16 to 10.0.0.10 TCP 443 | Consente il traffico web sicuro (HTTPS) da una filiale. |
| Esempio di regole NAT | Descrizione dell'esempio |
|---|---|
| DNAT 203.0.113.5:443 to 192.168.1.10:443 | Reindirizza le richieste HTTPS esterne verso un server interno. |
| SNAT 192.168.1.10 to 203.0.113.5 | Maschera l'IP interno con un IP pubblico per il traffico in uscita. |
| Port forward 203.0.113.10:22 to 192.168.2.100:22 | Consente l'accesso SSH a un host interno specifico. |
| Esempio di ispezione stateful | Descrizione dell'esempio |
|---|---|
| Allow TCP established sessions | Consente il traffico in entrata relativo a connessioni in uscita già stabilite. |
| Drop invalid packets | Blocca i pacchetti che non corrispondono a uno stato di connessione esistente. |
| Allow RELATED, ESTABLISHED | Lascia passare il traffico correlato a una sessione valida o che ne fa parte. |
| Esempio di tracciamento dello stato delle connessioni | Descrizione dell'esempio |
|---|---|
| Allow NEW and ESTABLISHED | Consente le connessioni nuove e quelle in corso. |
| Drop INVALID | Blocca i pacchetti privi di uno stato di connessione valido. |
| Allow RELATED | Consente di associare i messaggi di errore ICMP alle sessioni esistenti. |
| Esempio di regole specifiche per applicazione | Descrizione dell'esempio |
|---|---|
| Allow Microsoft Teams traffic | Abilita esclusivamente il traffico relativo a Teams. |
| Block BitTorrent | Blocca tutte le applicazioni di condivisione file peer-to-peer. |
| Allow Zoom and Block Skype | Regola nel dettaglio l'accesso alle app VoIP e di videoconferenza. |
| Esempio di VPN e crittografia | Descrizione dell'esempio |
|---|---|
| Allow IPSec VPN Traffic | Consente le connessioni VPN che utilizzano IPSec. |
| Block SSL Over Non-Standard Ports | Impedisce il traffico cifrato su porte non approvate. |
| Allow OpenVPN on UDP 1194 | Consente il traffico dei tunnel OpenVPN. |
| Esempio di gestione del traffico | Descrizione dell'esempio |
|---|---|
| Prioritize VoIP Traffic | Garantisce la massima priorità alle chiamate vocali. |
| Limit Streaming to 1 Mbps | Limita la larghezza di banda per i servizi di streaming. |
| Throttle Guest Network to 5 Mbps | Limita la larghezza di banda per il traffico non aziendale. |
| Esempio di regole di filtraggio avanzato | Descrizione dell'esempio |
|---|---|
| Block Traffic from Specific Countries | Nega il traffico in base alla geolocalizzazione. |
| DPI: Block Malware Signatures | Ispeziona e blocca i pacchetti corrispondenti a pattern di malware noti. |
| Allow Only Traffic with Valid TLS Certificates | Applica controlli rigorosi sui certificati per bloccare il traffico SSL/TLS sospetto. |
Domande frequenti
Le best practice per la gestione di un ruleset di firewall prevedono di verificare e rivedere regolarmente la propria rule base, affinché resti aggiornata ed efficace. È importante documentare tutte le modifiche alle regole e le relative motivazioni, così da mantenere una tracciabilità chiara. Il controllo degli accessi basato sui ruoli (RBAC) aiuta a limitare l'accesso amministrativo alle sole persone che ne hanno necessità.
La rimozione delle regole ridondanti o oscurate mantiene il ruleset pulito ed efficiente, mentre testare le nuove regole in un ambiente di staging prima di attivarle in produzione contribuisce a prevenire interruzioni o lacune di sicurezza.
Le revisioni della rule base del firewall dovrebbero essere effettuate almeno con cadenza trimestrale, per garantire che le policy di sicurezza restino efficaci e pertinenti. Le organizzazioni che operano in ambienti altamente regolamentati o ad alto rischio dovrebbero però valutare audit mensili. L'utilizzo di strumenti automatizzati di audit delle regole firewall aiuta a individuare configurazioni errate, applicare una corretta igiene delle policy e mantenere una conformità continua senza sovraccaricare il personale IT.
Le configurazioni errate delle regole firewall, ad esempio dovute a errore umano, possono esporre sistemi sensibili ad accessi non autorizzati, consentire al traffico malevolo di aggirare le difese o creare colli di bottiglia nelle prestazioni a causa di regole in conflitto o ridondanti. Questi errori compromettono la security posture della rete e possono tradursi in violazioni costose, mancata conformità e interruzioni di servizio, soprattutto in ambienti enterprise complessi e multi-vendor.