Comprendete il rischio delle policy. Ponete domande sulle policy in linguaggio naturale. Richiedi una demo →
Published:
FireMon Policy Analyzer – comprendere la sua valutazione
by FireMon
Se sta leggendo questo blog, probabilmente desidera saperne di più su FireMon Policy Analyzer oppure ha appena eseguito la sua prima valutazione e vuole sapere come ottenere il massimo dai risultati. In ogni caso, siamo lieti che sia qui! Ricordiamo, per chi non conoscesse Policy Analyzer, che si tratta di una soluzione gratuita di valutazione delle policy di sicurezza dei firewall che verifica la configurazione e la base di regole del firewall rispetto alle best practice di FireMon, allo scopo di ridurre il rischio legato alle policy. In pochi minuti, Policy Analyzer fornisce un report diagnostico che descrive la postura di sicurezza di un singolo firewall nel suo ambiente, completo di aree chiave di interesse e raccomandazioni di remediation. La invitiamo a provarlo di persona! Ora che ha eseguito il suo primo report, si chiederà da dove iniziare. La dashboard offre una rappresentazione visiva dello stato complessivo delle policy all'interno di quel determinato firewall. La parte superiore del report fornisce una visione d'insieme dello stato del firewall. Inizia con il numero totale di avvisi identificati e un punteggio Security Concern Index (SCI), un punteggio di complessità del dispositivo, per poi mostrare sei risultati chiave:
- Avvisi di regole eccessivamente permissive
- Avvisi di accessi rischiosi
- Avvisi di pulizia
- Avvisi sulla qualità delle policy
- Avvisi di hardening del vendor
- Avvisi di accesso remoto
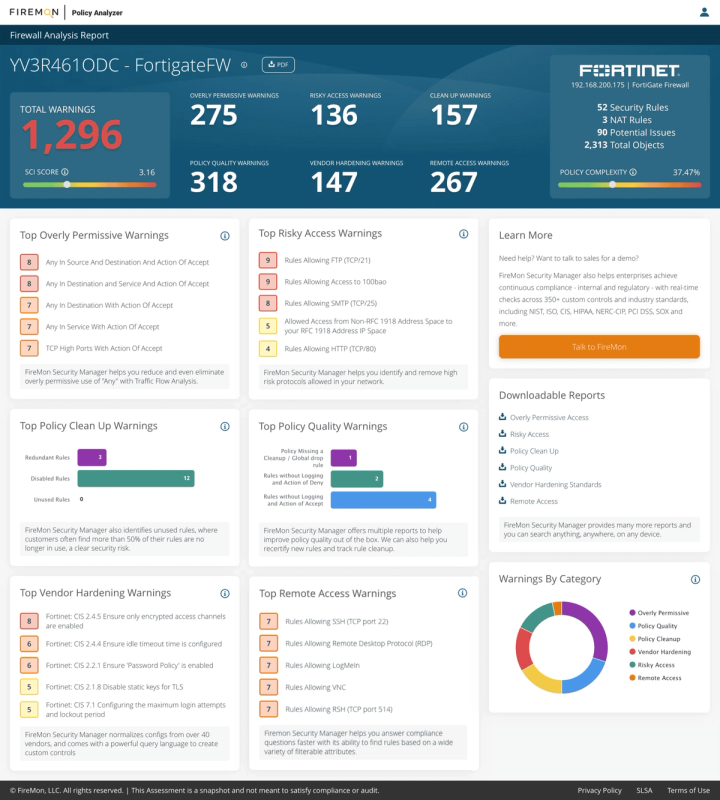
Ciascuno dei sei risultati chiave viene approfondito nei riquadri presenti nella dashboard ed è possibile scaricare report con raccomandazioni di remediation basate su queste informazioni (lato destro dello schermo). Di seguito una descrizione dettagliata di questi «risultati chiave». Nell'analisi del report, riteniamo che più è semplice, meglio è. Il verde indica avvisi di gravità bassa, il giallo gravità moderata e il rosso gravità elevata. Questi colori ricorrono in tutto il report, così da individuare rapidamente dove concentrare l'attenzione. I nostri clienti attuali utilizzano il Security Concern Index (SCI) per monitorare i miglioramenti nel tempo. Se desidera vedere come funziona, carichi nuovamente la configurazione del firewall dopo aver apportato alcune delle modifiche consigliate e osservi come migliora il punteggio. L'SCI è la somma dei valori di gravità di tutti i controlli univoci con esito negativo rispetto ai valori di gravità di tutti i controlli univoci con esito positivo o negativo, moltiplicata per 10 e arrotondata a due cifre decimali. Anche la complessità delle policy è un utile indicatore di rischio potenziale. Ogni nuovo componente — come un membro di un gruppo, un host, una rete o un servizio — aumenta la complessità del dispositivo. Maggiore è la complessità del dispositivo, maggiore è il rischio di un errore di configurazione. È inoltre possibile scaricare un report che descrive in dettaglio i principali risultati non superati per ciascun test e suggerisce come correggerli. Questi report sono simili a quelli forniti dal nostro prodotto enterprise, Security Manager, e sono configurati per mostrare il riepilogo, gli esiti negativi per gravità e fino a 3 risultati per policy. (Su alcuni firewall i risultati possono essere molto lunghi!)
Principali avvisi di regole eccessivamente permissive:
- Le best practice limitano l'uso di «Any con Accept». Le regole eccessivamente permissive comprendono diversi test specifici per regole con combinazioni di «Any» e «Accept», oltre ad altri test per TCP con porte alte o indirizzi di rete troppo ampi.
Principali regole con accessi rischiosi:
- Le best practice limitano l'uso del testo in chiaro e di altri protocolli ad alto rischio.
Principali categorie di pulizia delle policy:
- Regole ridondanti, oscurate e disabilitate, oppure regole eccessivamente complesse, aumentano il rischio per la postura di sicurezza. In alcuni casi possono esserci motivi validi per mantenere regole disabilitate, tuttavia non dovrebbero restare in essere senza uno scopo. I numeri in questo riquadro rappresentano la somma delle regole che non superano il test in ciascuna categoria.
Principali problemi di qualità delle policy:
- Le best practice richiedono che le regole abbiano il logging abilitato, che siano identificati i proprietari e documentata la giustificazione, e che sia presente una stealth rule per impedire la comunicazione verso il firewall da host non autorizzati. I numeri in questo riquadro indicano la somma delle regole che non superano il test in ciascuna categoria.
Problemi di hardening del vendor:
- Molte best practice sono specifiche della configurazione del vendor del firewall, ad esempio «tentativi falliti prima del blocco» e altre.
Regole con accesso remoto:
- I protocolli di rete che consentono l'accesso remoto dovrebbero essere limitati a server specifici e, in alcuni casi, eliminati del tutto, a seconda della policy aziendale.
Ora che ha provato Policy Analyzer e ha esaminato alcuni report, probabilmente si chiede come comprendere in modo più completo l'intero ambiente, e non solo un singolo firewall. L'upgrade alla soluzione completa FireMon Security Manager offre anche una panoramica completa dei dati di utilizzo del firewall oltre ai dati di configurazione, valutazioni e reportistica di conformità agli standard di settore (PCI, NERC-CIP, GDPR e altri), l'analisi dei flussi di traffico (TFA) per pianificare la remediation e l'automazione dei casi d'uso di change management. La invitiamo a utilizzare il pulsante «Talk to FireMon» all'interno della dashboard, che le consentirà di inserire un commento sul motivo del contatto e la metterà in comunicazione con una persona di FireMon. Può anche contattarci qui per qualsiasi domanda.