Comprenez le risque lié aux politiques. Posez vos questions sur les politiques en langage courant. Demander une démo →
Published:
Adieu les « kill chains », bonjour les « séquences d'attaque »
by FireMon
Il y a quelques années, lors de la RSA Conference, j'ai coanimé une présentation sur les principales « kill chains » d'attaques dans le cloud. Shawn Harris @infotechwarrior et moi-même avons passé en revue ce que nous considérions comme le top 10+ des attaques cloud réelles. Pour chaque attaque, nous avons détaillé chaque étape, et certaines attaques comportaient plusieurs ramifications afin de montrer les différentes options.
Nous les appelions « kill chains », mais techniquement, une cyber kill chain est une technique très précise de modélisation des attaques, développée par Lockheed Martin. Chaque attaque débute par une phase de reconnaissance et suit une série d'étapes prescrites jusqu'aux actions sur les objectifs. Lors de notre intervention, nous avons cité les travaux de Lockheed Martin et expliqué en quoi notre approche différait, puisque nous ne nous limitions pas à des étapes prescrites. Nous détaillions plutôt chaque étape d'une attaque réussie. Cela diffère également de l'outil MITRE ATT&CK, qui vise pour sa part à classer les techniques d'attaque par catégories, sans exiger qu'une attaque donnée passe par chaque étape dans l'ordre. ATT&CK inclut également une modélisation approfondie des techniques et sous-techniques.
Ces deux outils nous aident à modéliser les attaques afin d'identifier où insérer des contrôles de sécurité pour les briser. J'ai toujours apprécié le terme « chain » dans « kill chain », car briser un seul maillon des étapes menant à une attaque réussie suffit à stopper l'attaque. Mais… « kill chain » sonne un peu comme une expression inventée par un sous-traitant de la défense. ATT&CK adopte une approche différente et documente les TTP (tactiques, techniques et procédures) des adversaires dans une base de connaissances. Les deux nous aident à décrire le mode opératoire des attaquants afin de définir nos défenses.
Inspiré par le cloud
La motivation initiale de cette présentation à la RSA Conference était le manque d'informations publiques sur la manière dont les attaquants pénètrent réellement dans les déploiements cloud. La plupart des recherches reflétaient des sujets qui intéressaient le chercheur, pas nécessairement la manière dont les attaques réussissaient réellement. Nous avons examiné en profondeur ATT&CK et la Cyber Kill Chain, en fusionnant quelque peu les concepts afin de cartographier la série exacte d'étapes de chacune des principales attaques cloud. Cette modélisation aide à repérer les points communs et les points d'étranglement susceptibles de prévenir plusieurs attaques.
Les connaissances institutionnelles collectives sur les attaques cloud sont tout simplement insuffisantes ; les défenseurs ont donc besoin de cartes plus claires pour mieux intégrer le fonctionnement de ces attaques.
Nous les appelions kill chains alors qu'elles n'en étaient pas, et il y a environ six mois, lors d'un échange avec une organisation qui avait repris notre présentation en interne, on m'a dit : « ce ne sont pas vraiment des kill chains, ce sont plutôt des séquences d'attaque ». Je regrette de ne pas me souvenir de mon interlocuteur, car tout le mérite de ce terme lui revient.
« Séquence d'attaque » décrit bien mieux ce travail, car il cartographie la séquence exacte des étapes nécessaires à la réussite de l'attaque et peut intégrer les différents chemins susceptibles de mener à la même exploitation finale. J'ai publié cela sur Twitter et reçu d'excellentes réponses :
Construire une séquence d'attaque
Les séquences d'attaque ne constituent pas un modèle rigide à catégories prédéfinies. Ces modèles ont toute leur place, mais pensez plutôt à une carte qui relie ces TTP pour montrer une attaque du début à la fin. Contrairement à la kill chain de Lockheed, la séquence d'attaque peut cartographier différents chemins vers une même destination. Prenons l'exemple du ransomware dans le cloud :
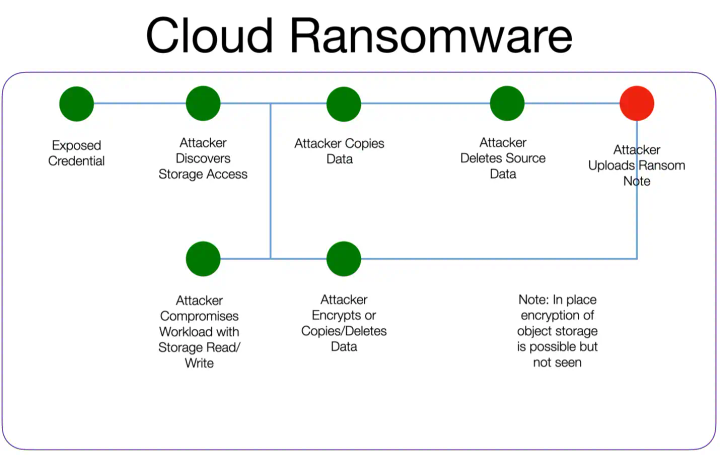
Ce modèle met en évidence plusieurs points :
- Il existe deux points de départ possibles : des identifiants exposés ou une charge de travail compromise. Il existe une séquence entièrement distincte, beaucoup plus détaillée, pour les identifiants exposés, mais cette séquence-ci peut y faire référence afin de se concentrer sur les attaques par ransomware.
- Il existe une passerelle par laquelle l'attaquant peut passer d'une charge de travail compromise disposant d'un accès au stockage vers le plan de gestion, ou bien agir directement sur les données au sein de la charge de travail.
- Les deux chemins convergent à nouveau lors du dépôt d'une demande de rançon.
- Il existe d'autres séquences menant au ransomware, mais ce modèle se concentre sur les chemins les plus courants. Vous pourriez évidemment créer un modèle exhaustif.
- Les TTP et les indicateurs d'attaque/de compromission peuvent être identifiés et documentés pour chaque étape de la séquence.
- Il s'agit d'une séquence générique (elle s'applique à la plupart des fournisseurs cloud), mais il n'est pas difficile de l'étendre à une version propre à un fournisseur, voire à un service cloud particulier.
- Construire des défenses consiste à briser chaque chemin possible, ou les points où les chemins se rejoignent. CONSEIL : des identifiants exposés apparaissent dans la grande majorité des séquences d'attaque cloud.
C'est une approche souple et facile à comprendre. Vous pouvez la garder à un niveau général comme dans mon exemple, ou approfondir et modéliser des indicateurs précis. Je trouve qu'elle se marie parfaitement avec ATT&CK.
Même les attaques automatisées ont un adversaire derrière elles. Connaître les TTP et les IoC est important, mais il est tout aussi essentiel de comprendre la vue d'ensemble de l'articulation de l'attaque et les différentes options dont dispose l'adversaire.