Comprenez le risque lié aux politiques. Posez vos questions sur les politiques en langage courant. Demander une démo →
Published:
Configuration de pare-feu : guide pour les entreprises
by FireMon
Configurer correctement un pare-feu est l'une des mesures les plus importantes que vous puissiez prendre pour protéger le réseau de votre entreprise. Si les pare-feu constituent la première ligne de défense, leur efficacité dépend d'une configuration adéquate et d'une surveillance continue. Un pare-feu mal configuré peut exposer votre réseau aux cybermenaces, aux problèmes de performance et aux risques de non-conformité. Ce guide présente les principes essentiels de la configuration des pare-feu en entreprise, propose des étapes concrètes pour sécuriser votre installation et explique pourquoi la surveillance continue est déterminante pour une protection durable. Points clés :
- Un pare-feu bien configuré protège les données sensibles de l'entreprise, améliore les performances du réseau et garantit la conformité réglementaire.
- Les étapes essentielles comprennent la mise en œuvre de règles d'accès selon le moindre privilège, l'activation de la journalisation et le recours à l'automatisation pour rationaliser la surveillance et la gestion.
Pourquoi une configuration correcte du pare-feu est essentielle pour les organisations
Un pare-feu constitue une barrière de sécurité essentielle, mais s'il est mal configuré, il fera inévitablement plus de mal que de bien. Les erreurs de configuration des pare-feu laissent des failles que les cybercriminels peuvent exploiter, ce qui entraîne :
- Un risque accru de cyberattaques : un pare-feu mal configuré peut exposer des données sensibles et rendre votre réseau vulnérable aux violations.
- Une non-conformité réglementaire : des paramètres de pare-feu insuffisants peuvent entraîner des manquements à la conformité, et donc des amendes ou des sanctions à l'issue d'un audit.
- Des problèmes de performance : une configuration déficiente peut créer des goulets d'étranglement sur le réseau et ralentir des opérations métier essentielles.
- Des coûts plus élevés : une violation de données causée par un pare-feu mal configuré peut entraîner des pertes financières et nuire à la réputation de votre entreprise.
Des vulnérabilités liées à l'erreur humaine : de simples erreurs lors de la configuration ou de la gestion peuvent créer des failles de sécurité. (Pour en savoir plus, consultez notre guide sur la prévention de l'erreur humaine.)
Les effets des erreurs de configuration des pare-feu
Les erreurs de configuration des pare-feu sont à l'origine de certaines des cyberattaques les plus marquantes de ces dernières années. Voici deux incidents majeurs qui illustrent pourquoi il est essentiel de paramétrer correctement les pare-feu :
Violation de données Capital One (2019)
En 2019, un pare-feu mal configuré a permis à un attaquant d'accéder à l'infrastructure cloud de Capital One, exposant les informations personnelles de plus de 100 millions de personnes. Cette violation a souligné la nécessité impérative de disposer de règles de pare-feu sécurisées pour empêcher les accès non autorisés.
Exposition de données Microsoft Power Apps (2021)
Pendant la pandémie de COVID-19, une erreur de configuration de la plateforme Power Apps de Microsoft a rendu 38 millions d'enregistrements accessibles au public. Le problème provenait d'un paramètre par défaut qui exigeait des ajustements manuels pour garantir la confidentialité, ce qui met en évidence les risques liés au recours aux configurations par défaut sans gestion active de la sécurité. Ces cas démontrent pourquoi les entreprises doivent configurer de manière proactive et auditer régulièrement les paramètres de leurs pare-feu afin d'éviter des défaillances de sécurité similaires.
Comment configurer les paramètres du pare-feu de votre réseau
La configuration correcte d'un pare-feu passe par plusieurs étapes visant à garantir la protection de votre réseau. Suivez ces huit étapes pour établir et maintenir une configuration de pare-feu sécurisée.
1. Accéder à la gestion du pare-feu
Commencez par accéder à l'interface de gestion du pare-feu, généralement via une interface graphique web ou une interface en ligne de commande. Veillez à verrouiller les contrôles administratifs au moyen de mots de passe robustes et de restrictions d'accès, afin que seul le personnel autorisé puisse apporter des modifications.
2. Définir les paramètres fondamentaux de l'infrastructure réseau
Cartographiez votre architecture réseau, y compris les plages d'adresses IP, les sous-réseaux et les zones de sécurité. Cela permet d'aligner les règles de votre pare-feu sur la structure de votre réseau et de réduire le risque de déplacement latéral non autorisé au sein de votre environnement.
3. Élaborer l'ensemble de règles et les politiques du pare-feu
Définissez des règles claires pour le trafic entrant et sortant, fondées sur le principe du moindre privilège. N'autorisez que les connexions nécessaires et bloquez tout le reste par défaut. Pour une approche approfondie, consultez notre guide sur l'optimisation des règles de pare-feu.
4. Établir des protocoles de journalisation et de surveillance
Activez la journalisation pour enregistrer l'activité du pare-feu et suivre les schémas de trafic. L'examen régulier des journaux, dans le cadre d'une surveillance des pare-feu continue, vous aide à repérer précocement les comportements inhabituels et à réagir avant que les menaces ne s'aggravent.
5. Mettre en œuvre la traduction d'adresses réseau
Configurez la traduction d'adresses réseau (NAT) afin de masquer les adresses IP internes face aux menaces externes. Cette couche de sécurité supplémentaire empêche les attaquants de cartographier votre réseau interne et de cibler les actifs vulnérables.
6. Configurer les contrôles de détection et de prévention des menaces
Activez des fonctions de sécurité telles que les systèmes de détection d'intrusion (IDS) et les systèmes de prévention d'intrusion (IPS) afin de détecter et de bloquer les activités suspectes. De nombreux pare-feu modernes intègrent également une sécurité au niveau applicatif pour se défendre contre les menaces avancées.
7. Valider l'intégrité de la configuration du pare-feu
Effectuez régulièrement des revues de pare-feu pour détecter les erreurs de configuration avant qu'elles ne deviennent des risques de sécurité. Recherchez les ports ouverts, les règles trop permissives et les politiques obsolètes susceptibles d'exposer votre réseau à des attaques.
8. Surveiller et valider la configuration en continu
La sécurité est un processus continu. À ce titre, mettez en place une surveillance de la configuration des pare-feu permanente afin de garantir que les configurations restent à jour, sécurisées et conformes.
Rationalisez la gestion de la configuration des pare-feu avec FireMon
Gérer manuellement les pare-feu à l'échelle d'une entreprise peut s'avérer écrasant, en particulier pour les réseaux vastes et complexes. Des outils comme FireMon Policy Manager simplifient la gestion de la configuration des pare-feu, en offrant une surveillance centralisée, l'optimisation des politiques et des contrôles de conformité automatisés. Ils facilitent également la réalisation d'audits de conformité des pare-feu, afin que votre configuration réponde aux normes du secteur. Book a demo dès aujourd'hui pour découvrir comment FireMon peut vous aider à maîtriser la sécurité de vos pare-feu.
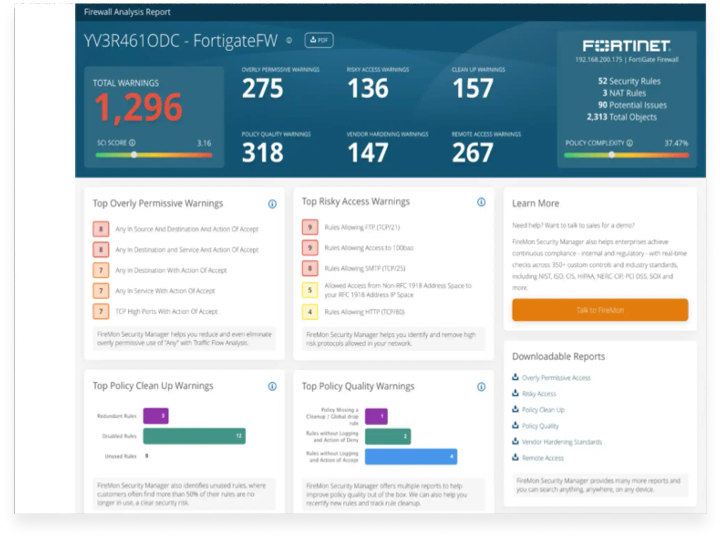
- Accroître la visibilité : éliminez les angles morts grâce à un gestionnaire de sécurité réseau qui offre une vue complète de toutes les politiques de pare-feu de l'ensemble de l'environnement
- Réduire le risque : corrigez les vulnérabilités liées aux politiques grâce à une visibilité et un contrôle en temps réel
- Gérer le changement : évitez les erreurs de configuration, accélérez l'activité et renforcez la sécurité
- Appliquer et maintenir la conformité : évitez les infractions, les risques et les amendes
Questions fréquentes
À quelle fréquence faut-il examiner et mettre à jour les paramètres du pare-feu
En bref, votre cycle de revue des pare-feu doit être aussi dynamique que votre environnement : trimestriel au minimum, mais de préférence continu. Plus vous serez proactif, moins vous aurez à réagir dans l'urgence lorsqu'un incident de sécurité surviendra. Vous devriez examiner et mettre à jour les règles de pare-feu au moins tous les trimestres, ou plus tôt en cas de changements majeurs sur votre réseau. Des audits fréquents permettent d'éliminer les règles obsolètes, d'optimiser les performances et de prévenir les failles de sécurité. Des outils de surveillance automatisés peuvent rendre ce processus plus rapide et plus efficace.
Quels indicateurs suivre pour évaluer les performances du pare-feu
Pour évaluer les performances d'un pare-feu, vous devez suivre des indicateurs qui apportent à la fois des informations de sécurité et une mesure de l'efficacité opérationnelle. Les pare-feu ne servent pas seulement à bloquer les menaces : ils doivent le faire sans créer de goulet d'étranglement sur votre réseau. Voici les indicateurs clés à surveiller :
- Efficacité du filtrage de paquets – Cet indicateur montre dans quelle mesure votre pare-feu bloque le trafic malveillant ou non autorisé tout en laissant passer le trafic légitime. Si trop de trafic indésirable passe au travers, vous avez un problème.
- Utilisation du processeur et de la mémoire – Votre pare-feu est un outil de sécurité essentiel, mais il ne doit pas saturer les ressources du système. Une consommation élevée de processeur ou de mémoire peut ralentir les performances du réseau, voire provoquer des interruptions.
- Débit – Mesure le volume de trafic que votre pare-feu peut traiter sans perdre de paquets. Si votre activité se développe et que le trafic réseau augmente, vous devez vous assurer que votre pare-feu suit le rythme.
- Latence – Votre pare-feu ne doit ajouter qu'un délai minimal au trafic réseau. Si les utilisateurs se plaignent de connexions lentes, des problèmes de latence dus à un pare-feu surchargé peuvent en être l'une des causes.
- Fréquence des alertes et temps de réponse – À quelle fréquence votre pare-feu signale-t-il des menaces de sécurité et, surtout, à quelle vitesse sont-elles traitées ? Si vous êtes submergé d'alertes alors que les temps de réponse s'allongent, il est temps d'optimiser vos règles de pare-feu et vos processus de réponse aux incidents.
Le suivi régulier de ces indicateurs garantira que votre pare-feu reste un atout de sécurité efficace tout en maintenant des performances réseau optimales.
Quelles sont les principales différences entre les pare-feu matériels et les pare-feu cloud
- Pare-feu matériels – Il s'agit d'équipements physiques déployés au sein du périmètre de votre réseau. Ils conviennent parfaitement à la sécurisation des environnements sur site et offrent un contrôle granulaire du trafic interne. Ils exigent toutefois une maintenance continue, des mises à jour manuelles et peuvent s'avérer coûteux à faire évoluer à mesure que votre réseau s'étend.
- Pare-feu cloud – Souvent proposés en tant que service (FWaaS), ces pare-feu sont hébergés dans le cloud et conçus pour les environnements distribués, hybrides et privilégiant le travail à distance. Ils sont hautement évolutifs, bénéficient de mises à jour automatiques et sont plus faciles à gérer sur plusieurs sites. La contrepartie ? Vous dépendez généralement d'un fournisseur tiers pour la configuration et la disponibilité.