Comprenez le risque lié aux politiques. Posez vos questions sur les politiques en langage courant. Demander une démo →
Published:
Rapport sur l'automatisation de la cybersécurité d'entreprise
by FireMon
Perspectives sur les impératifs, les freins, les talents et les budgets de l'automatisation
Compte tenu du contexte macroéconomique mondial actuel, rien n'indique que les budgets augmenteront au premier semestre 2021. Cela dit, des attaquants automatisés de plus en plus complexes identifient de nouvelles vulnérabilités et déclenchent de nouvelles compromissions en entreprise. Malheureusement et inévitablement, certaines de ces compromissions deviennent de véritables incidents. L'automatisation de la cybersécurité d'entreprise et l'IA appliquée à la cybersécurité ont longtemps été perçues comme un simple confort. Ce ne sera tout simplement plus le cas à l'avenir. Les dirigeants de la cybersécurité séparent désormais le bon grain de l'ivraie dans leur recherche de solutions d'automatisation. Trouver un fournisseur aux résultats démontrables est une nécessité. Les CISO adoptent une posture collaborative et proactive pour répondre au paysage actuel des menaces et anticiper celui à venir. Alors que le secteur avance collectivement, nous saisissons l'occasion de publier notre rapport Automating Enterprise Cyber Security.
Les impératifs de l'automatisation
L'impératif universel consiste bien entendu à réduire le risque métier en garantissant que les dirigeants de la cybersécurité consacrent réellement leur temps à sécuriser l'entreprise. L'automatisation promet d'accroître l'efficacité et de réduire les coûts à l'échelle de l'entreprise. Face à l'afflux de technologies et de flux de renseignement sur les menaces à la disposition de l'organisation, il est très facile de s'enliser dans des informations non exploitables. L'enjeu consiste à concentrer les collaborateurs de la cybersécurité uniquement sur des informations exploitables à fort impact. L'automatisation doit donc se charger de collecter les données, de corréler les informations, d'en dégager le sens et de suggérer les actions appropriées.
PRIORITÉ
Notre rapport semestriel Cyber Security Hub sur les dépenses et les tendances a révélé que deux dirigeants sur cinq citent les technologies d'automatisation SIEM et SOAR parmi les solutions ayant constitué leurs plus grandes priorités des 6 derniers mois : 28 SIEM + 11 SOAR = 39 % (61 % autres). Environ trois membres sur dix de la communauté Cyber Security Hub ont eu recours à ce jour à un système de gestion des informations et des événements de sécurité (SIEM). Mais les détracteurs actuels de cette technologie soulignent que les systèmes SIEM ne font que produire davantage d'informations inutilement détaillées sur le problème sans le résoudre. Cela signifie que les analystes en cybersécurité doivent désormais traverser des volumes considérables de bruit de fond au lieu de se concentrer sur des informations exploitables.
SIEM VS SOAR
Beaucoup considèrent donc la technologie SIEM comme un précurseur des systèmes d'orchestration, d'automatisation et de réponse de sécurité (SOAR). La partie « réponse » de SOAR suggère l'automatisation des réponses. C'est bien là l'objectif : tirer une véritable intelligence de l'information afin d'orchestrer une remédiation automatique. Malheureusement, l'efficacité réelle des technologies SOAR reste conceptuelle pour une bonne partie du secteur. Si les technologies SIEM et SOAR sont au centre de l'attention, la communauté de la cybersécurité laisse entendre que ces technologies elles-mêmes gagneraient à être améliorées. Santosh Kamane, VP Information Security de DBS Bank, témoigne : « L'automatisation vise aujourd'hui à découvrir où se situent les violations de mes politiques. Et qui enfreint mes normes ? Les outils peuvent donc générer des centaines de journaux, mais ils ne sont pas très faciles à lire ni à comprendre, car ils sont très techniques. » Encadré7 questions sur l'automatisation des politiques de sécuritéAméliore-t-elle l'efficacité des personnes ou des processus ?Comment peut-on la mesurer ?Apporte-t-elle une plus grande cohérence ?Peut-elle être quantifiée ?Comment réduit-elle le risque ?Les compétences de recherche sont-elles alignées sur lesobjectifs définis ?Permet-elle à l'entreprise d'économiser de l'argent ?Tim Woods, FireMon
PROMESSE VS RÉALISATION
Au-delà des améliorations technologiques attendues par le secteur, les dirigeants souhaiteraient également plus d'exactitude dans les messages entourant les solutions : « Beaucoup de fournisseurs communiquent actuellement autour de l'IA et du machine learning et de leur place dans l'automatisation. Je pense que certaines entreprises font de bonnes choses dans ce domaine, mais il reste du chemin à parcourir en matière de réponses automatisées aux menaces. » Ce sont les propos de Jeff Campbell, CISO de Horizon Power, qui estime que les solutions d'automatisation ne devraient pas, à ce stade, être considérées comme prêtes à l'emploi. Il existe un décalage, dans le secteur, entre la promesse d'une solution et sa réalisation. La perception est que la promesse actuelle des fournisseurs quant aux capacités de leurs solutions ne replace pas dans son contexte les ressources internes nécessaires pour obtenir les résultats escomptés.
RESSOURCES
Certains dirigeants de très grandes institutions ont confiance dans les résultats des technologies SOAR et sont en mesure d'y affecter des ressources internes, parmi leurs analystes déjà en poste. Ces dirigeants sont donc très satisfaits des solutions qu'ils ont acquises. Pour d'autres, la priorité peut nécessairement porter sur une solution plus directe de protection contre le phishing ou de filtrage des e-mails, en raison du manque d'élasticité des effectifs actuels et de l'absence, au sein des équipes en place, des compétences spécifiques requises par les technologies d'automatisation. Vous trouverez davantage d'informations sur les ressources ci-dessous, dans la section consacrée aux talents de l'automatisation.
Les freins à l'automatisation
Les freins à l'automatisation de la cybersécurité sont innombrables. Les processus ne sont jamais parfaits. Un humain peut toutefois instaurer une solution de contournement pour un processus et potentiellement détecter des vulnérabilités lorsque ces processus s'exécutent à vitesse humaine. Lorsqu'on automatise un processus défectueux, les conséquences de ce processus défectueux se manifestent bien plus rapidement. Cela signifie que des vulnérabilités non détectées et potentiellement exponentielles peuvent être exposées sans que l'on s'en rende compte avant qu'une compromission ne survienne. La question de l'automatisation elle-même n'est qu'un frein parmi d'autres. L'absence de normalisation autour des processus et des solutions d'automatisation fait que les dirigeants de la cybersécurité à l'échelle mondiale ne parlent pas le même langage, posant ainsi les bases de nouvelles vulnérabilités. Si la normalisation est un objectif, la personnalisation en est un également. La complexité des systèmes de cybersécurité exige une part non négligeable de personnalisation des technologies d'automatisation. Or la personnalisation des technologies expose des faiblesses et allonge les délais et les coûts liés à la mise en œuvre.
ABSENCE DE NORMALISATION
Le passage à des effectifs principalement distribués a déstabilisé toute normalisation en place au premier trimestre 2020. Si les dirigeants de la cybersécurité ont accompli un exploit herculéen pour optimiser les environnements distants, le travail reste à achever. La compatibilité des systèmes hérités avec les outils plus récents hors site n'est donc pas idéale. Sans une compatibilité et une interopérabilité optimales des systèmes, la normalisation est difficile. Sans normalisation, l'automatisation fondée sur des règles est ardue.
DIFFICULTÉ DE LA PERSONNALISATION
« Trouver une technologie qui comprend votre environnement, qui sait ce qui est normal, qui identifie les comportements anormaux et qui exécute ensuite une réponse automatisée à ces comportements anormaux reste insaisissable. » Jeff Campbell, CISO, Horizon Power
TEMPS
L'une des principales promesses de l'automatisation est de faire gagner du temps aux équipes de cybersécurité. Avec des systèmes opérationnels et correctement dotés en ressources, ce serait effectivement le cas. Mais il faut trouver les systèmes adaptés à votre environnement particulier, prouver qu'ils y fonctionnent, les déployer, les mettre pleinement en œuvre, les ajuster et leur affecter des ressources. En partant de zéro, cela représente un processus de six mois lorsque tout se passe bien et qu'aucun autre obstacle ne vient entraver le projet.
COMPÉTENCES
La recherche et le déploiement d'un outil d'automatisation ne constituent que le socle d'analyses automatisées éclairant des décisions de sécurité pertinentes au sein de l'entreprise. Les CISO se rendent compte que, quel que soit l'accent mis par un partenaire technologique sur le caractère low code ou no code de sa technologie, des travaux internes de scripting et de codage sont indispensables pour tirer le meilleur parti des systèmes d'automatisation. « Certaines organisations utilisent actuellement une méthodologie de threat hunting pour détecter et évincer les acteurs malveillants avant qu'ils n'obtiennent une persistance durable. L'astuce consiste à le faire manuellement une fois, puis à trouver comment l'automatiser. Vous pouvez ensuite vous concentrer sur de nouveaux types de threat hunting ou de nouveaux playbooks, rendant ainsi vos équipes bien plus efficaces sans nécessairement augmenter vos effectifs ni votre risque. » Kayne McGladrey, IEEE
COÛT
Même si la promesse d'économies réalisées grâce aux gains d'efficacité justifie d'agir et d'engager des dépenses, la dépense réelle est difficile à assumer pour beaucoup en ce moment. Plus d'une équipe de cybersécurité a épuisé le budget de cette année, et une partie de celui de l'année prochaine, rien que pour garder la tête hors de l'eau au deuxième trimestre 2020.
5 questions pour gagner en certitude grâce à l'automatisation
Que va faire le fournisseur pour garantir le ROI ? Que doit faire l'équipe interne pour garantir le ROI ? Le fournisseur peut-il citer des preuves concrètes de ROI atteint ? Quel est l'investissement réel en dépenses de sécurité ? Où le retour se manifestera-t-il (cohérence, efficacité, posture améliorée, sécurité renforcée) ? Tim Woods, FireMon
Les contrôles automatisés
L'automatisation étant chargée de collecter les données, de corréler les informations, d'en dégager le sens et de suggérer les actions appropriées, la question devient : quels autres contrôles peuvent être automatisés ? Interrogée, la communauté Cyber Security Hub a évoqué une multitude d'opportunités où l'automatisation peut concrétiser le principe d'une efficacité accrue et de coûts réduits en cybersécurité. Au-delà des journaux, elles sont nombreuses : identifier les vulnérabilités réaliser des tests d'intrusion faire appel à un hacker éthique pour exécuter des outils automatisés et des scripts manuels trouver la remédiation accélérer le reporting repérer des schémas dans les données de tendance recourir à l'analyse de données pour tirer quelque chose de significatif de vos journaux et obtenir une analyse des schémas comportementaux de l'entreprise Santosh Kamane, DBS Bank
Remédiation et workflows
La remédiation, étant entendu qu'elle fonctionne bien dans le domaine IT mais moins bien dans le domaine OT. En OT, tout est affaire de disponibilité. Au-delà de la remédiation, l'automatisation peut faciliter les workflows liés à la gestion des incidents et automatiser certains de ces workflows. L'automatisation peut s'intégrer à un système de tickets, qui déclenchera ensuite une alerte auprès de votre équipe SOC pour action. Il s'agit donc d'identifier vos cas d'usage, de construire un workflow autour du cas d'usage et d'automatiser ce workflow. Jeff Campbell, Horizon Power Il est difficile, à ce stade, de trouver un contrôle technique qui ne puisse pas être automatisé.
- Les éléments traditionnels liés à la gestion des identités et des accès peuvent être automatisés
- La prévention des pertes de données (DLP) peut être automatisée
- Le threat hunting peut être automatisé L'ingestion des flux de renseignement sur les menaces peut être automatisée (à condition de les considérer comme de simples flux de données et non comme de véritables flux de renseignement. Le renseignement est une fonction relevant de l'intelligence humaine, pas quelque chose que l'on automatise.)
- La détection et réponse sur les terminaux (EDR) peut être automatisée en filtrant les faux positifs
Kayne McGladrey, IEEE
La sécurité à la vitesse du changement
La réalité du problème actuel est que l'activité évolue plus vite que notre capacité à la sécuriser. Les contrôles que nous mettons en place ne suivent tout simplement pas le rythme de l'activité. Pour reprendre l'avantage, nous devons réfléchir à la manière d'automatiser les opérations de pare-feu et l'application des politiques de sécurité réseau. Tim Woods, FireMon
Les talents de l'automatisation
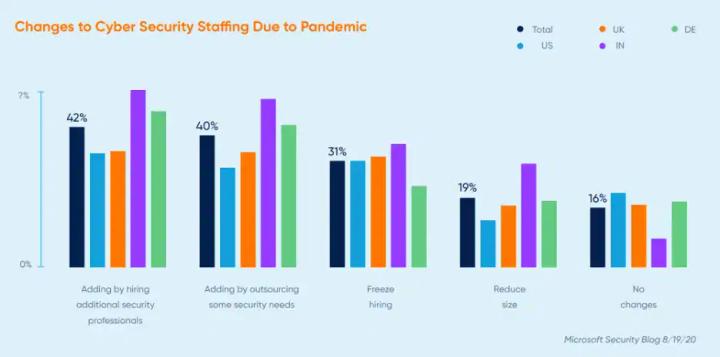
L'automatisation vise à alléger la charge de personnes qui disposent de toujours moins de temps pour exécuter toujours plus de tâches. Mais les talents internes ne sont pas nécessairement faciles à réaffecter à l'automatisation. L'automatisation est la plus utile lorsque l'équipe interne est responsable du codage, garantissant une intégration et une interopérabilité fluides de tous vos systèmes. L'abondance de talents requise en DevSecOps préfigure et recoupe celle requise en automatisation. Le prochain rapport annuel du Cyber Security Hub met en avant le fait que les CISO souhaitent étoffer leurs effectifs en 2021, mais que les budgets resteront probablement stables ou seront réduits. Les dirigeants ont également noté qu'une partie du budget 2021 a déjà été dépensée en 2020 en raison de besoins immédiats liés au travail distribué. Le blog Microsoft Security dresse un tableau similaire : les budgets ont augmenté dans le sillage de la pandémie et une bonne partie des organisations prévoient de recruter à l'avenir. Mais même avec des réponses optimistes de la part des dirigeants, deux sur trois s'attendent soit à aucun changement, soit à un gel, soit à une réduction des effectifs.
Des compétences différentes
« L'automatisation, en particulier dans le domaine de l'IA et du ML, exige une bonne compréhension des mathématiques et des algorithmes qui sous-tendent la réponse mathématique aux anomalies. Trouver de bons mathématiciens qui maîtrisent le domaine de l'informatique restera toujours un défi, je pense, car très peu de personnes ont une passion réellement profonde pour les mathématiques. » Jeff Campbell, Horizon Power
Plateforme vs défense en profondeur
« Même si elle ne fait pas la toute dernière et meilleure chose du moment, l'avantage d'une solution de type plateforme, c'est qu'elle couvre bel et bien 90 % de vos besoins et que l'ensemble de l'outillage est généralement intégré. Cela réduit le temps de mise en œuvre, car il existe un langage de conception commun dans l'interface utilisateur, une façon de travailler commune, ce qui réduit réellement le temps d'apprentissage pour les personnes. Chaque fois que nous introduisons un nouvel outil dans l'organisation, il faut quelqu'un pour l'apprendre. Et cela empiète sur ses tâches quotidiennes. On ne peut pas apprendre un outil en pleine gestion de crise. Le monde ne fonctionne pas ainsi. » Kayne McGladrey, IEEE
Un temps et des talents limités peuvent être étendus grâce à une touche d'automatisation
Que l'on retienne le chiffre de 69 % des organisations dont les équipes de sécurité sont en sous-effectif ou celui de 350 000 postes non pourvus dans le secteur, il est clair que les ressources dont nous disposons sont trop sollicitées. En tant que secteur, nous faisons des compromis sur notre profil de sécurité. Et quand nous faisons des compromis, de mauvaises choses arrivent. Tim Woods, FireMon